


Le protocole Drift, un échange décentralisé (DEX) basé sur Solana, a confirmé jeudi avoir été ciblé dans une exploitation d'environ 280 millions de dollars, la décrivant comme une "opération hautement sophistiquée."
La plateforme a pris la parole sur X pour partager ses conclusions d'une enquête préliminaire, affirmant que les attaquants avaient exploité les nonces durables de Solana, un mécanisme permettant des transactions pré-signées, pour prendre le contrôle et vider les fonds. Le protocole avait précédemment déclaré qu'il subissait une attaque active et avait suspendu les dépôts et les retraits tout en coordonnant avec des entreprises de sécurité, des ponts et des échanges.
L'attaque a commencé mercredi, le vol impliquant plusieurs actifs, y compris l'USDC (USDC) de Circle et diverses altcoins. Les données on-chain ont montré par la suite que l'exploitant avait échangé la majorité des actifs contre de l'USDC, les fonds étant ensuite transférés vers Ethereum.
L'incident a attiré l'attention non seulement parce qu'il semble impliquer un abus d'une fonctionnalité de transaction légitime de Solana plutôt qu'un simple échec de contrat intelligent, mais aussi en raison de la manière dont les fonds ont été déplacés entre les chaînes pendant des heures sans être gelés, soulevant des questions sur l'intervention des émetteurs de stablecoins centralisés.
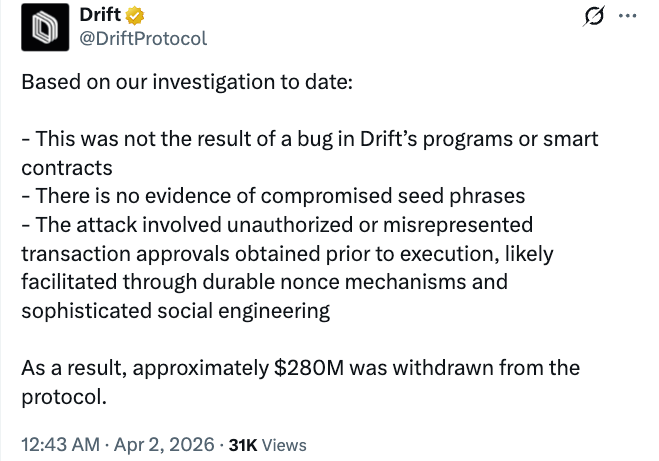 Source: Drift
Quelle est la fonctionnalité de nonce durable de Solana ?
Les nonces durables de Solana sont une fonctionnalité unique permettant aux transactions de contourner certaines fenêtres d'expiration et permettant aux utilisateurs de pré-signer des transactions pour une exécution future, une signature hors ligne ou des flux de travail multisig complexes.
Drift a déclaré que l'attaquant avait utilisé des transactions pré-signées basées sur des nonces durables pour obtenir un accès administratif non autorisé et exécuter rapidement des actions malveillantes après soumission.
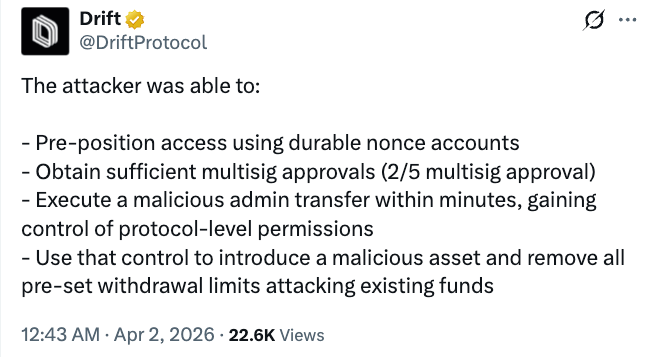 Source: Drift
Les nonces durables n'ont pas été largement associés à des exploits majeurs par eux-mêmes, mais les développeurs ont noté que les fonctionnalités permettant une exécution retardée peuvent introduire complexité et risques potentiels en cas d'abus ou de combinaison avec d'autres vulnérabilités.
Questions sur la réponse de Circle
L'incident a suscité des critiques à l'égard de l'émetteur d'USDC Circle, car l'attaquant a mis des heures à échanger 270 millions de dollars contre le stablecoin avant de le transférer vers Ethereum.
Le détective on-chain ZachXBT et d'autres ont déclaré que la société avait au moins six heures pour geler les fonds mais n'a pas agi, contrastant la réponse avec les cas précédents où des portefeuilles ont été mis sur liste noire.
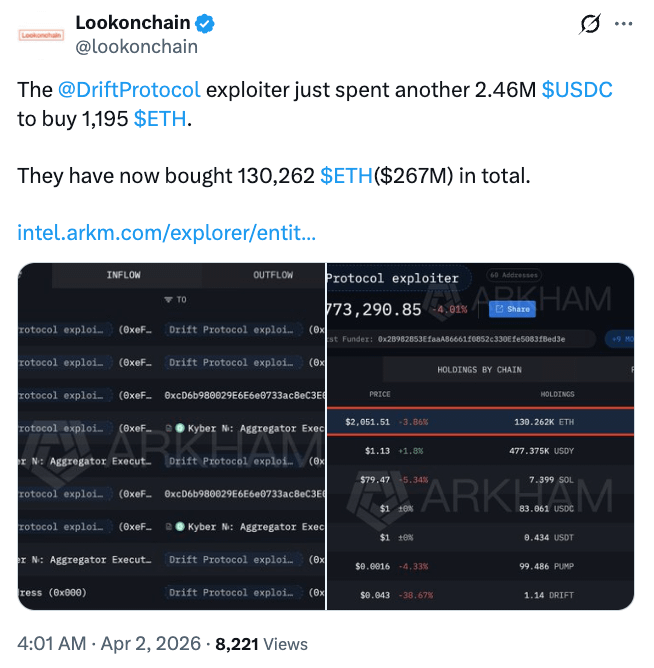 L'exploitant de Drift avait acheté 130,262 ($267 millions) Ether au total au moment de la publication. Source: Lookonchain
Certain chiffres de l'industrie ont souligné l'écart entre la capacité de Circle à geler des fonds et toute obligation de le faire.
« Circle pourrait le geler. Mais ils ne sont pas obligés de le faire », a écrit l'utilisateur pseudonyme Molu sur X, ajoutant que les cadres réglementaires proposés tels que le GENIUS Act pourraient changer cette dynamique en exigeant une intervention selon des règles finalisées.
L'incident marque un autre cas dans le débat en cours sur l'intervention des plateformes centralisées pendant les attaques, ZachXBT critiquant à plusieurs reprises Circle à ce sujet.
L'enquêteur avait précédemment remis en question la réponse de Circle concernant l'USDC lié à un hack lié à Bybit fin février, ce qui a poussé le CEO de Circle, Jeremy Allaire, à répondre que la société agit sur les demandes des forces de l'ordre avant de geler les fonds.
Magazine : Personne ne sait si la cryptographie quantique sécurisée fonctionnera même.