La plupart des gens avec qui je parle pensent encore au protocole de signature comme à une simple liste d'attestation — mais c'est une façon assez superficielle de le voir. Cela manque ce qui le rend réellement puissant.
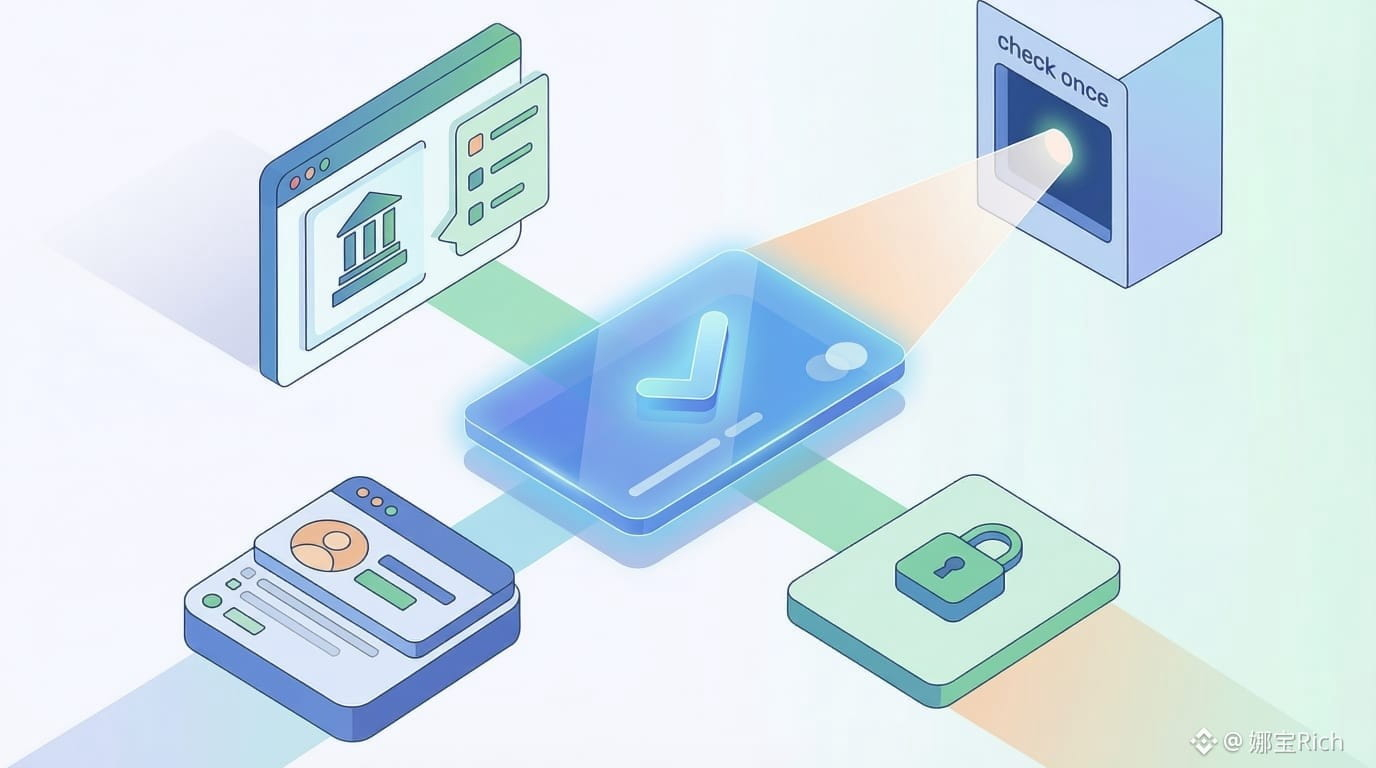
En réalité, il fonctionne davantage comme une couche de confiance réutilisable. Vous vérifiez quelque chose une fois, et au lieu de partager constamment des données brutes, vous portez une preuve signée sur laquelle les autres peuvent instantanément compter. C'est un concept simple, mais les implications sont énormes.
Maintenant, pensez aux environnements multi-chaînes. Ils sont souvent chaotiques — désynchronisés, vérifications répétitives et échecs fréquents. Nous l'avons tous vu. Ce que Sign apporte ici, c'est l'efficacité : différentes applications peuvent réutiliser les mêmes revendications vérifiées sans refaire tout le processus de validation à chaque fois.
Mais ce n'est pas tout lisse.
Le véritable défi réside dans la gouvernance de la confiance. Qui a le droit d'être un émetteur de confiance ? Et que se passe-t-il lorsqu'une preuve devient obsolète ou incorrecte ? Ce sont des questions qui ne reçoivent pas assez d'attention.
C'est l'équilibre avec lequel vous devez composer — confiance rationalisée d'un côté, et risque potentiel de l'autre.
#SignDigitalSovereignInfra @SignOfficial $SIGN
En réalité, il fonctionne davantage comme une couche de confiance réutilisable. Vous vérifiez quelque chose une fois, et au lieu de partager constamment des données brutes, vous portez une preuve signée sur laquelle les autres peuvent instantanément compter. C'est un concept simple, mais les implications sont énormes.
Maintenant, pensez aux environnements multi-chaînes. Ils sont souvent chaotiques — désynchronisés, vérifications répétitives et échecs fréquents. Nous l'avons tous vu. Ce que Sign apporte ici, c'est l'efficacité : différentes applications peuvent réutiliser les mêmes revendications vérifiées sans refaire tout le processus de validation à chaque fois.
Mais ce n'est pas tout lisse.
Le véritable défi réside dans la gouvernance de la confiance. Qui a le droit d'être un émetteur de confiance ? Et que se passe-t-il lorsqu'une preuve devient obsolète ou incorrecte ? Ce sont des questions qui ne reçoivent pas assez d'attention.
C'est l'équilibre avec lequel vous devez composer — confiance rationalisée d'un côté, et risque potentiel de l'autre.
#SignDigitalSovereignInfra @SignOfficial $SIGN