
#signdigitalsovereigninfra $SIGN
J'ai suffisamment attendu dans des files d'attente en Asie du Sud-Est pour connaître la procédure : l'agent tape votre numéro de passeport, regarde trois écrans différents, et vous attendez simplement pendant que des bureaucraties invisibles discutent en arrière-plan.
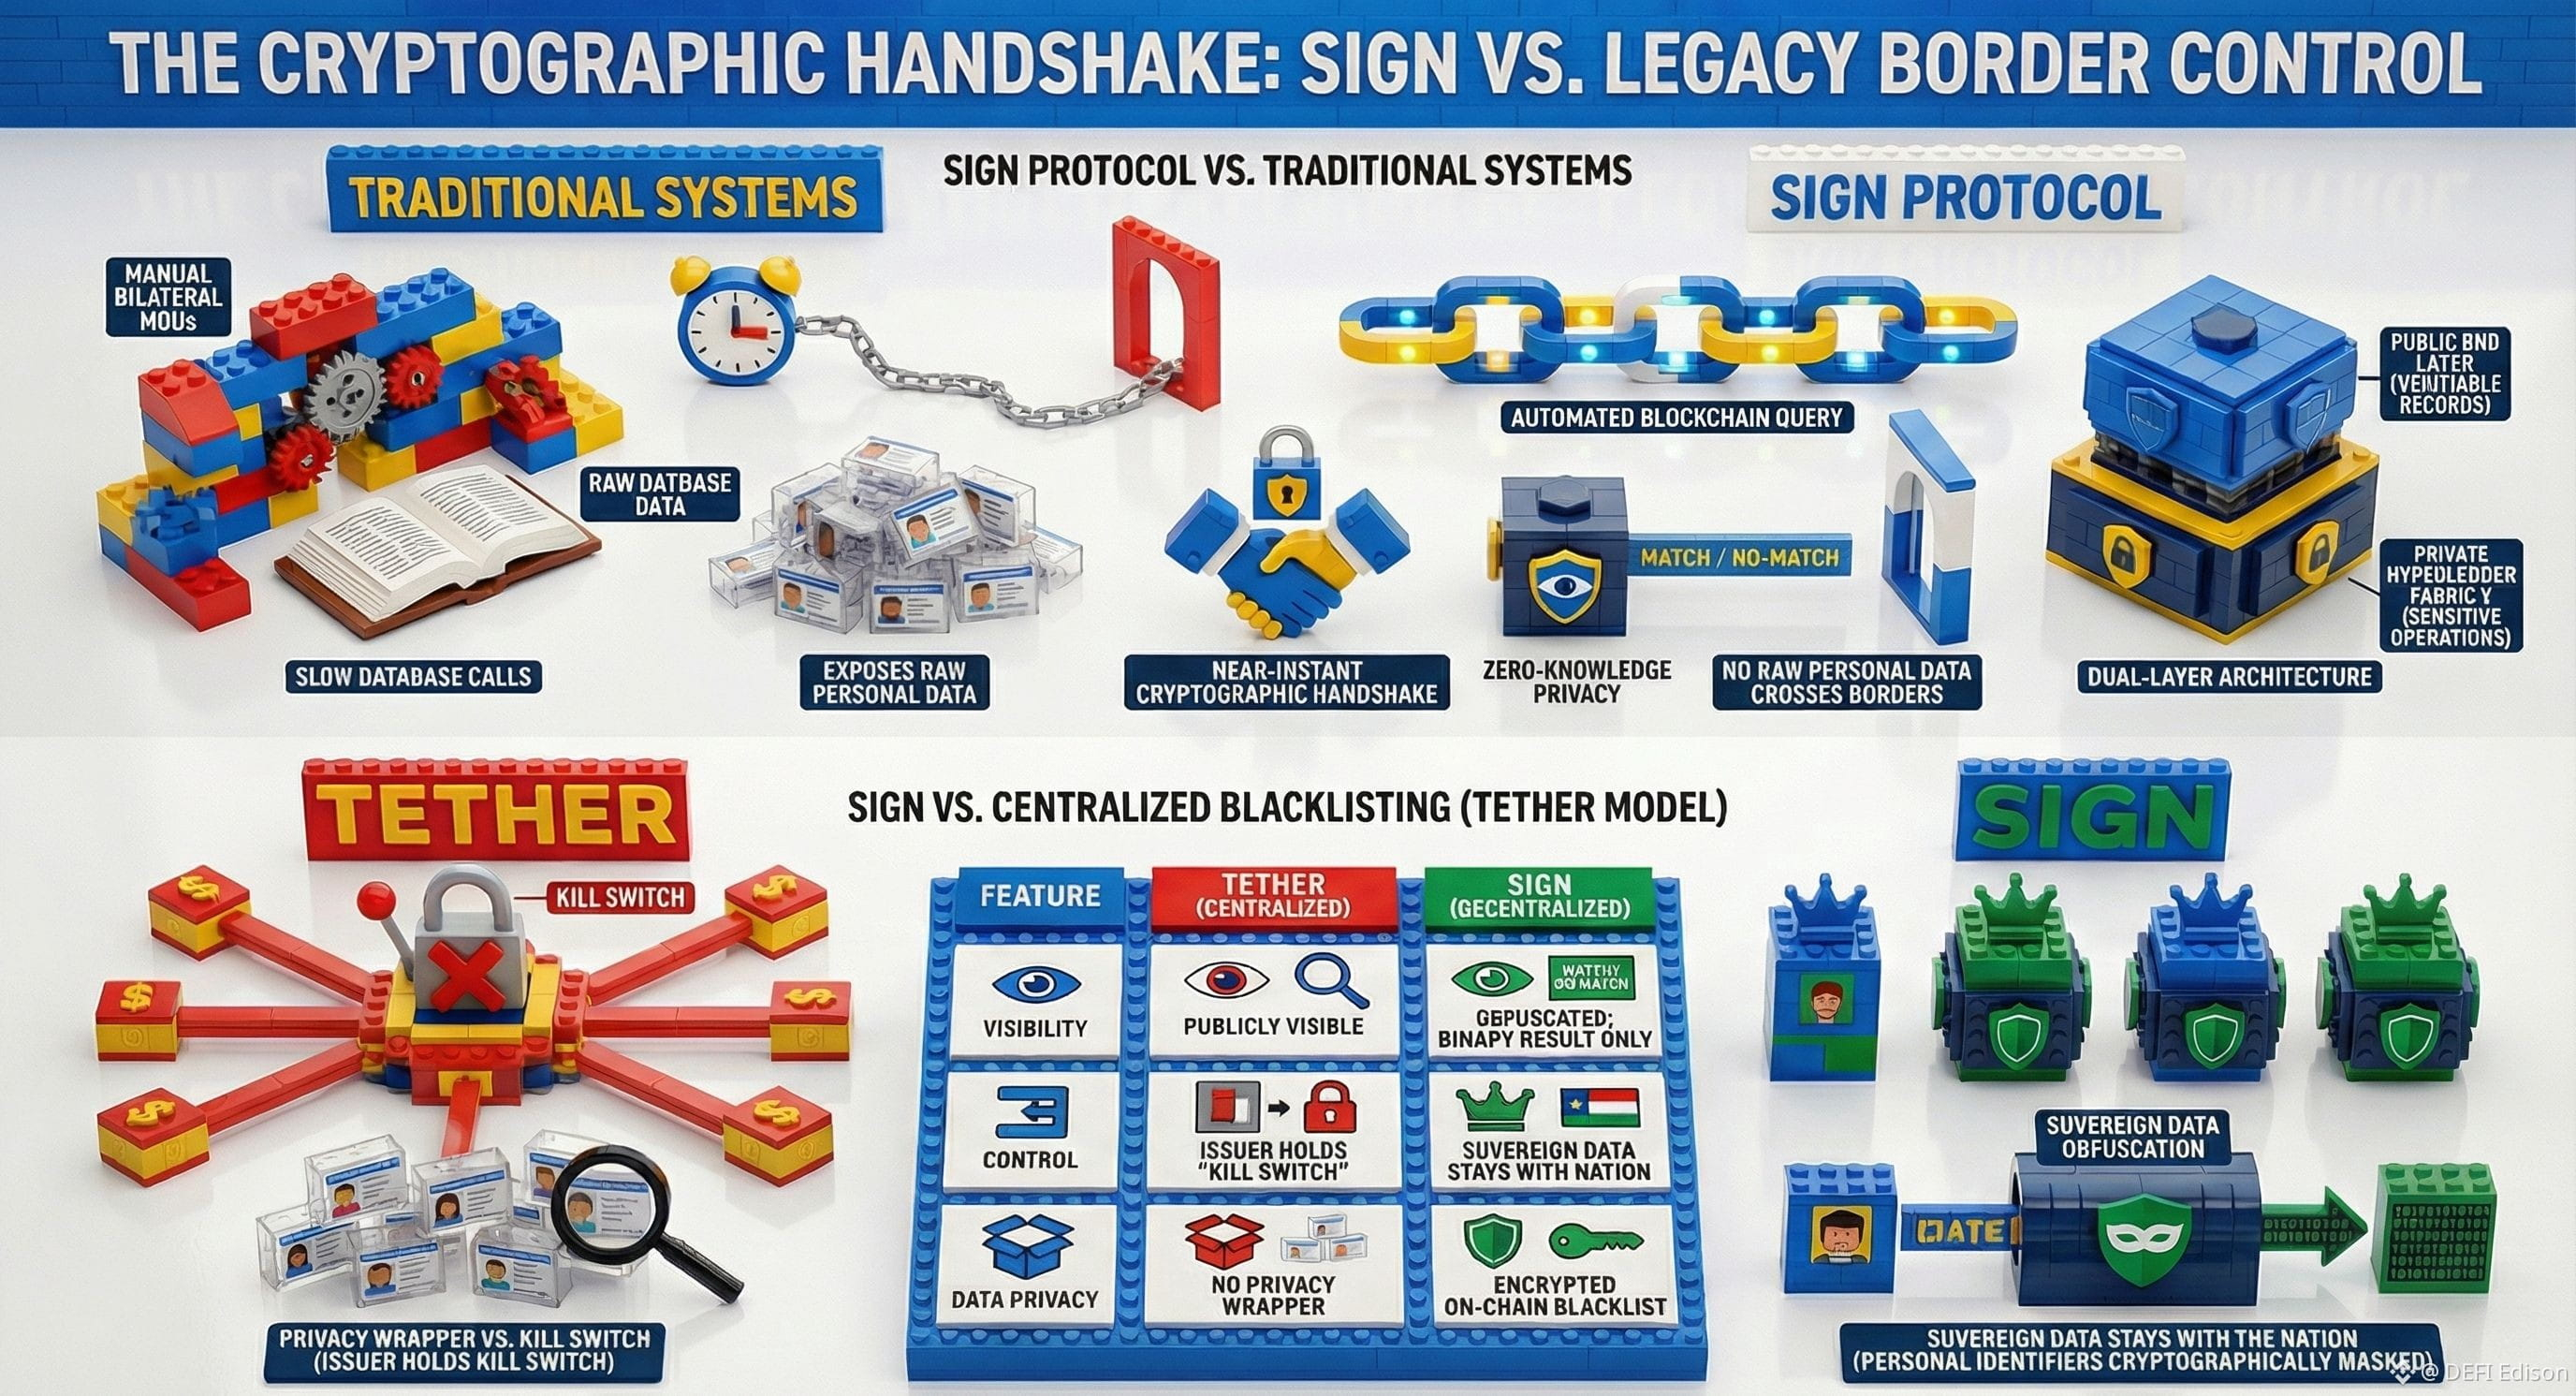
Cette semaine, je suis en train d'analyser les dernières spécifications de sécurité souveraine de Sign et leur module de contrôle aux frontières a complètement inversé le scénario, avec une liste noire cryptée sur la chaîne où les identifiants personnels sont cryptographiquement obfusqués avant de toucher le registre.
Scannez le document, le nœud effectue la vérification, renvoie une correspondance ou pas de correspondance.
Aucune donnée brute ne traverse les frontières, pas d'appels à des bases de données étrangères en direct, pas de drame bilatéral.
Le mécanisme est clair : la couche publique BNB détient l'enregistrement obfusqué vérifiable pour des requêtes instantanées, tandis que la couche privée Hyperledger Fabric X garde les opérations sensibles de chaque nation verrouillées.
Mémorandums d'accord bilatéraux, formats de données encombrants, heures de latence à chaque point de contrôle.
Cela remplace tout le cirque par une poignée de main cryptographique presque instantanée sur une infrastructure neutre.
Franchement, cela se déroule comme le livre de jeu de blacklistage de stablecoin de Tether à l'envers.
Rien qu'en janvier 2026, Tether a gelé plus de 180 millions de USDT à travers cinq portefeuilles Tron en 24 heures, faisant partie de leur total de 4,2 milliards gelés depuis 2023 à travers plus de 7k adresses pour des sanctions, des hacks, des escroqueries de type pig butchering et le financement du terrorisme.
Liste noire au niveau du contrat public, les adresses sont taguées, les transferts meurent instantanément, chaque explorateur et bot de conformité voit le gel en direct.
Pas d'obfuscation, pas de protection de la vie privée, l'émetteur détient le bouton d'arrêt.
Contrastons cela avec Sign : seul un résultat binaire, les données restent souveraines, personne ne sait même quel enregistrement a été interrogé.
Les nations qui ne partagent pas d'intelligence brute bénéficient toujours de vérifications de sécurité en temps réel sur une infrastructure neutre.
Pas de limite, c'est le déverrouillage diplomatique que les systèmes traditionnels n'ont jamais expédié.
Ce que je n'aime pas : le livre blanc s'arrête à “obfusqué cryptographiquement.”
Est-ce un hachage salé, un engagement ZK, un identifiant aveuglé ?
Les formats de passeport ont une entropie médiocre, code pays plus chiffres séquentiels, donc une attaque par préimage avec une liste modeste est triviale si ce n'est pas un vrai ZK.
Qui l'enlève ?
J'ai suffisamment attendu dans des files d'attente en Asie du Sud-Est pour connaître la procédure : l'agent tape votre numéro de passeport, regarde trois écrans différents, et vous attendez simplement pendant que des bureaucraties invisibles discutent en arrière-plan.
Cette semaine, je suis en train d'analyser les dernières spécifications de sécurité souveraine de Sign et leur module de contrôle aux frontières a complètement inversé le scénario, avec une liste noire cryptée sur la chaîne où les identifiants personnels sont cryptographiquement obfusqués avant de toucher le registre.
Scannez le document, le nœud effectue la vérification, renvoie une correspondance ou pas de correspondance.
Aucune donnée brute ne traverse les frontières, pas d'appels à des bases de données étrangères en direct, pas de drame bilatéral.
Le mécanisme est clair : la couche publique BNB détient l'enregistrement obfusqué vérifiable pour des requêtes instantanées, tandis que la couche privée Hyperledger Fabric X garde les opérations sensibles de chaque nation verrouillées.
Mémorandums d'accord bilatéraux, formats de données encombrants, heures de latence à chaque point de contrôle.
Cela remplace tout le cirque par une poignée de main cryptographique presque instantanée sur une infrastructure neutre.
Franchement, cela se déroule comme le livre de jeu de blacklistage de stablecoin de Tether à l'envers.
Rien qu'en janvier 2026, Tether a gelé plus de 180 millions de USDT à travers cinq portefeuilles Tron en 24 heures, faisant partie de leur total de 4,2 milliards gelés depuis 2023 à travers plus de 7k adresses pour des sanctions, des hacks, des escroqueries de type pig butchering et le financement du terrorisme.
Liste noire au niveau du contrat public, les adresses sont taguées, les transferts meurent instantanément, chaque explorateur et bot de conformité voit le gel en direct.
Pas d'obfuscation, pas de protection de la vie privée, l'émetteur détient le bouton d'arrêt.
Contrastons cela avec Sign : seul un résultat binaire, les données restent souveraines, personne ne sait même quel enregistrement a été interrogé.
Les nations qui ne partagent pas d'intelligence brute bénéficient toujours de vérifications de sécurité en temps réel sur une infrastructure neutre.
Pas de limite, c'est le déverrouillage diplomatique que les systèmes traditionnels n'ont jamais expédié.
Ce que je n'aime pas : le livre blanc s'arrête à “obfusqué cryptographiquement.”
Est-ce un hachage salé, un engagement ZK, un identifiant aveuglé ?
Les formats de passeport ont une entropie médiocre, code pays plus chiffres séquentiels, donc une attaque par préimage avec une liste modeste est triviale si ce n'est pas un vrai ZK.
Qui l'enlève ?