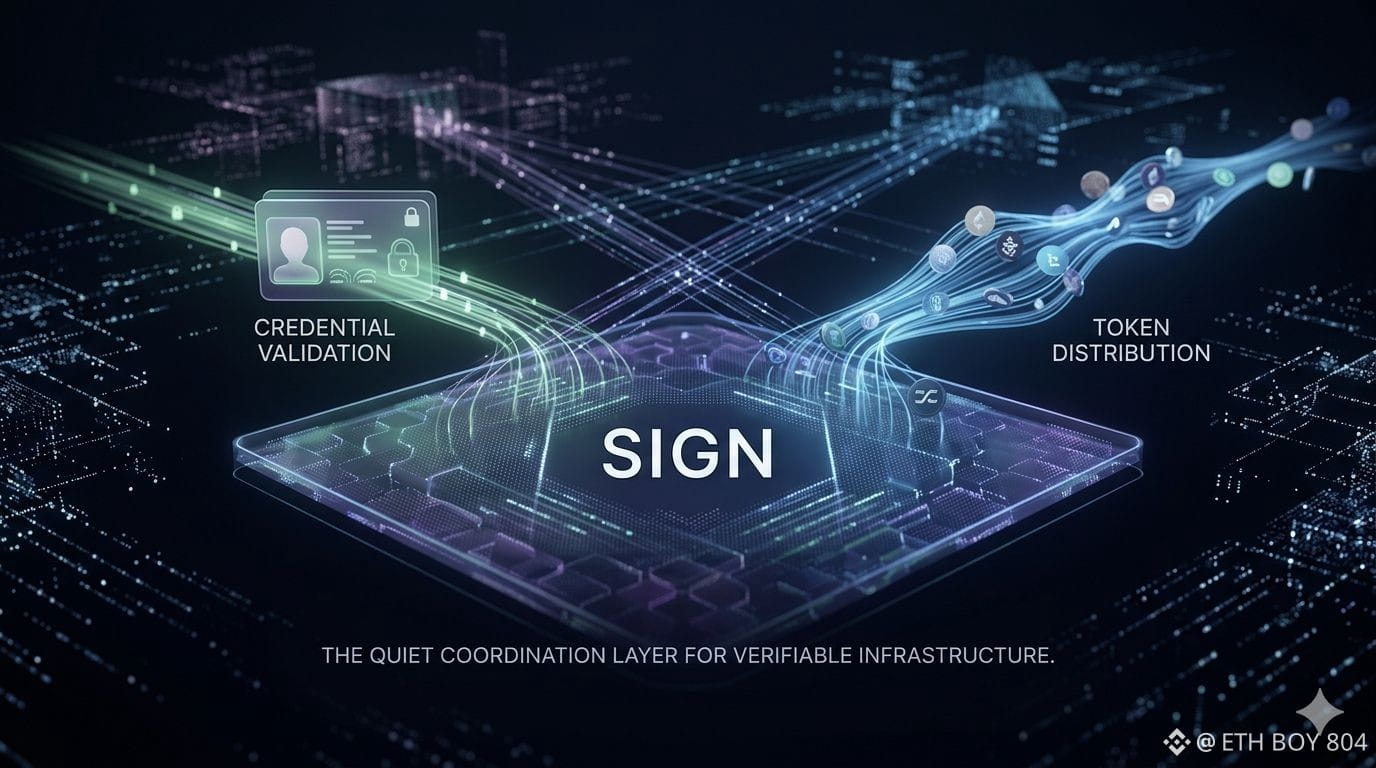
Je n'ai pas rencontré SIGN d'un coup. Il est apparu dans de petites mentions—généralement dans des conversations sur la vérification ou la distribution qui ne correspondaient pas tout à fait aux récits habituels des tokens. Avec le temps, il a commencé à sembler moins être un produit et plus comme une couche qui se trouve tranquillement en dessous d'autres choses.
Ce qui ressort, c'est la manière dont il aborde la vérification non pas comme une fonctionnalité, mais comme une infrastructure. La validation des identifiants et la distribution des tokens sont souvent considérées comme des problèmes distincts, mais SIGN semble les intégrer dans le même cadre. Cela crée une sorte de couche de coordination où l'identité, l'éligibilité et l'accès peuvent être gérés avec plus de structure que ce à quoi nous sommes habitués.
Il y a une force subtile dans cette approche. Elle ne cherche pas à redéfinir la confiance, mais elle essaie de la rendre plus mesurable et portable. Que cela tienne à grande échelle est encore une question ouverte. Des systèmes comme celui-ci ont tendance à révéler leurs limites seulement lorsqu'ils sont largement utilisés.
Pour l'instant, SIGN semble être l'un de ces projets qui pourrait compter davantage avec le temps qu'il ne le fait aujourd'hui—non pas à cause de ce qu'il promet, mais à cause du rôle qu'il essaie d'occuper discrètement.
@SignOfficial #SignDigitalSovereignInfra $SIGN