


Coinbase a annoncé mercredi qu'elle faisait partie d'un effort coordonné pour démanteler le géant de l'hameçonnage-as-a-service Tycoon 2FA. L'action a été menée par Microsoft, Europol et dix autres partenaires.
Tycoon était responsable de dizaines de millions d'emails frauduleux atteignant plus de 500 000 organisations chaque mois à travers le monde, selon le rapport.
En tant qu'hameçonnage-as-a-service, Tycoon a permis à des milliers d'acteurs malveillants de voler des identifiants à grande échelle et de contourner l'authentification multi-facteurs en capturant des cookies/tokens de session. Avoir un tel accès signifiait que les attaquants pouvaient exploiter les comptes des utilisateurs sans déclencher de demandes d'authentification.
Les campagnes de Tycoon ont principalement ciblé les comptes de services en ligne et les emails, en particulier ceux de Microsoft 365, Outlook et Gmail.
Microsoft, Coinbase et d'autres démantèlent Tycoon 2FA
Le site comptait jusqu'à 2 000 utilisateurs et a opéré plus de 24 000 domaines depuis son lancement en août 2023.
Microsoft a déclaré avoir saisi 330 domaines actifs alimentant le site et ses panneaux de contrôle, sur ordre d'un tribunal du district sud de New York. Ensemble, ils ont également identifié le développeur principal comme étant Saad Fridi, basé au Pakistan.
Coinbase a déclaré avoir aidé à tracer les paiements crypto qui ont financé l'opération de Tycoon et soutenu l'action civile pour saisir les domaines. L'échange a déclaré que des efforts sont encore en cours avec les forces de l'ordre pour poursuivre les personnes qui ont acheté et utilisé le service de phishing de Tycoon.
« Ce n'était pas une seule campagne de phishing. C'était un service industrialisé construit pour rendre le contournement de l'authentification multifactorielle accessible à des milliers de criminels », a déclaré Robert McArdle, Directeur de la recherche sur la cybercriminalité chez TrendAITM, l'un des partenaires.
Les pertes crypto dues aux attaques de phishing ont atteint 83 millions de dollars
Plus tôt en janvier, Chainalysis a rapporté que les escroqueries crypto deviennent de plus en plus industrialisées avec l'essor du phishing en tant que service et d'autres outils.
Certaines des kits de phishing sont achetés pour moins de 500 dollars, mais à grande échelle, ils peuvent entraîner des millions de dollars de pertes.
« Cette approche modulaire et basée sur les services est un multiplicateur de force et permet même aux criminels techniquement peu sophistiqués d'exécuter des campagnes de phishing sophistiquées, réduisant considérablement la barrière à l'entrée pour la fraude en cryptomonnaie », a écrit Chainalysis.
Jusqu'à 106,106 victimes ont perdu leur cryptomonnaie dans des attaques de phishing l'année dernière, bien que ce chiffre soit beaucoup plus bas que l'année précédente. Selon Scam Sniffer, les utilisateurs de crypto ont perdu 83,85 millions de dollars, marquant une baisse de 83 % par rapport aux 494 millions de dollars enregistrés en 2024.
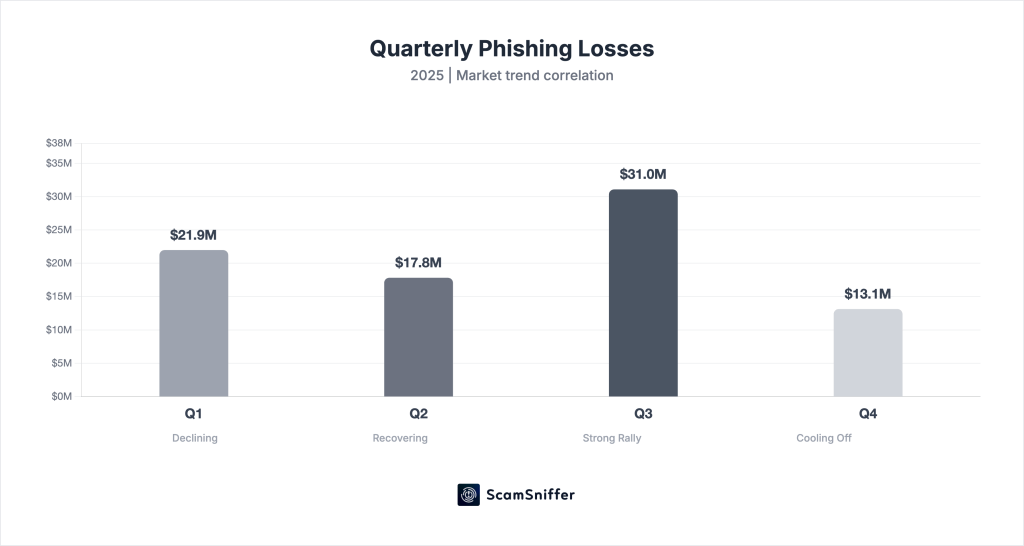
Scam Sniffer a constaté que les pertes dues au phishing corrèlent avec les activités du marché. Davantage de pertes ont été enregistrées au T3, totalisant 31 millions de dollars, lorsque l'ETH a connu son plus fort rallye de l'année, a rapporté Cryptopolitan.
Les esprits crypto les plus intelligents lisent déjà notre bulletin d'information. Vous voulez participer ? Rejoignez-les.