


Écrit par : Luke, Mars Finance
Prologue : Le terrain de chasse
L'obscurité avant l'aube est toujours le terrain de chasse le plus pur.
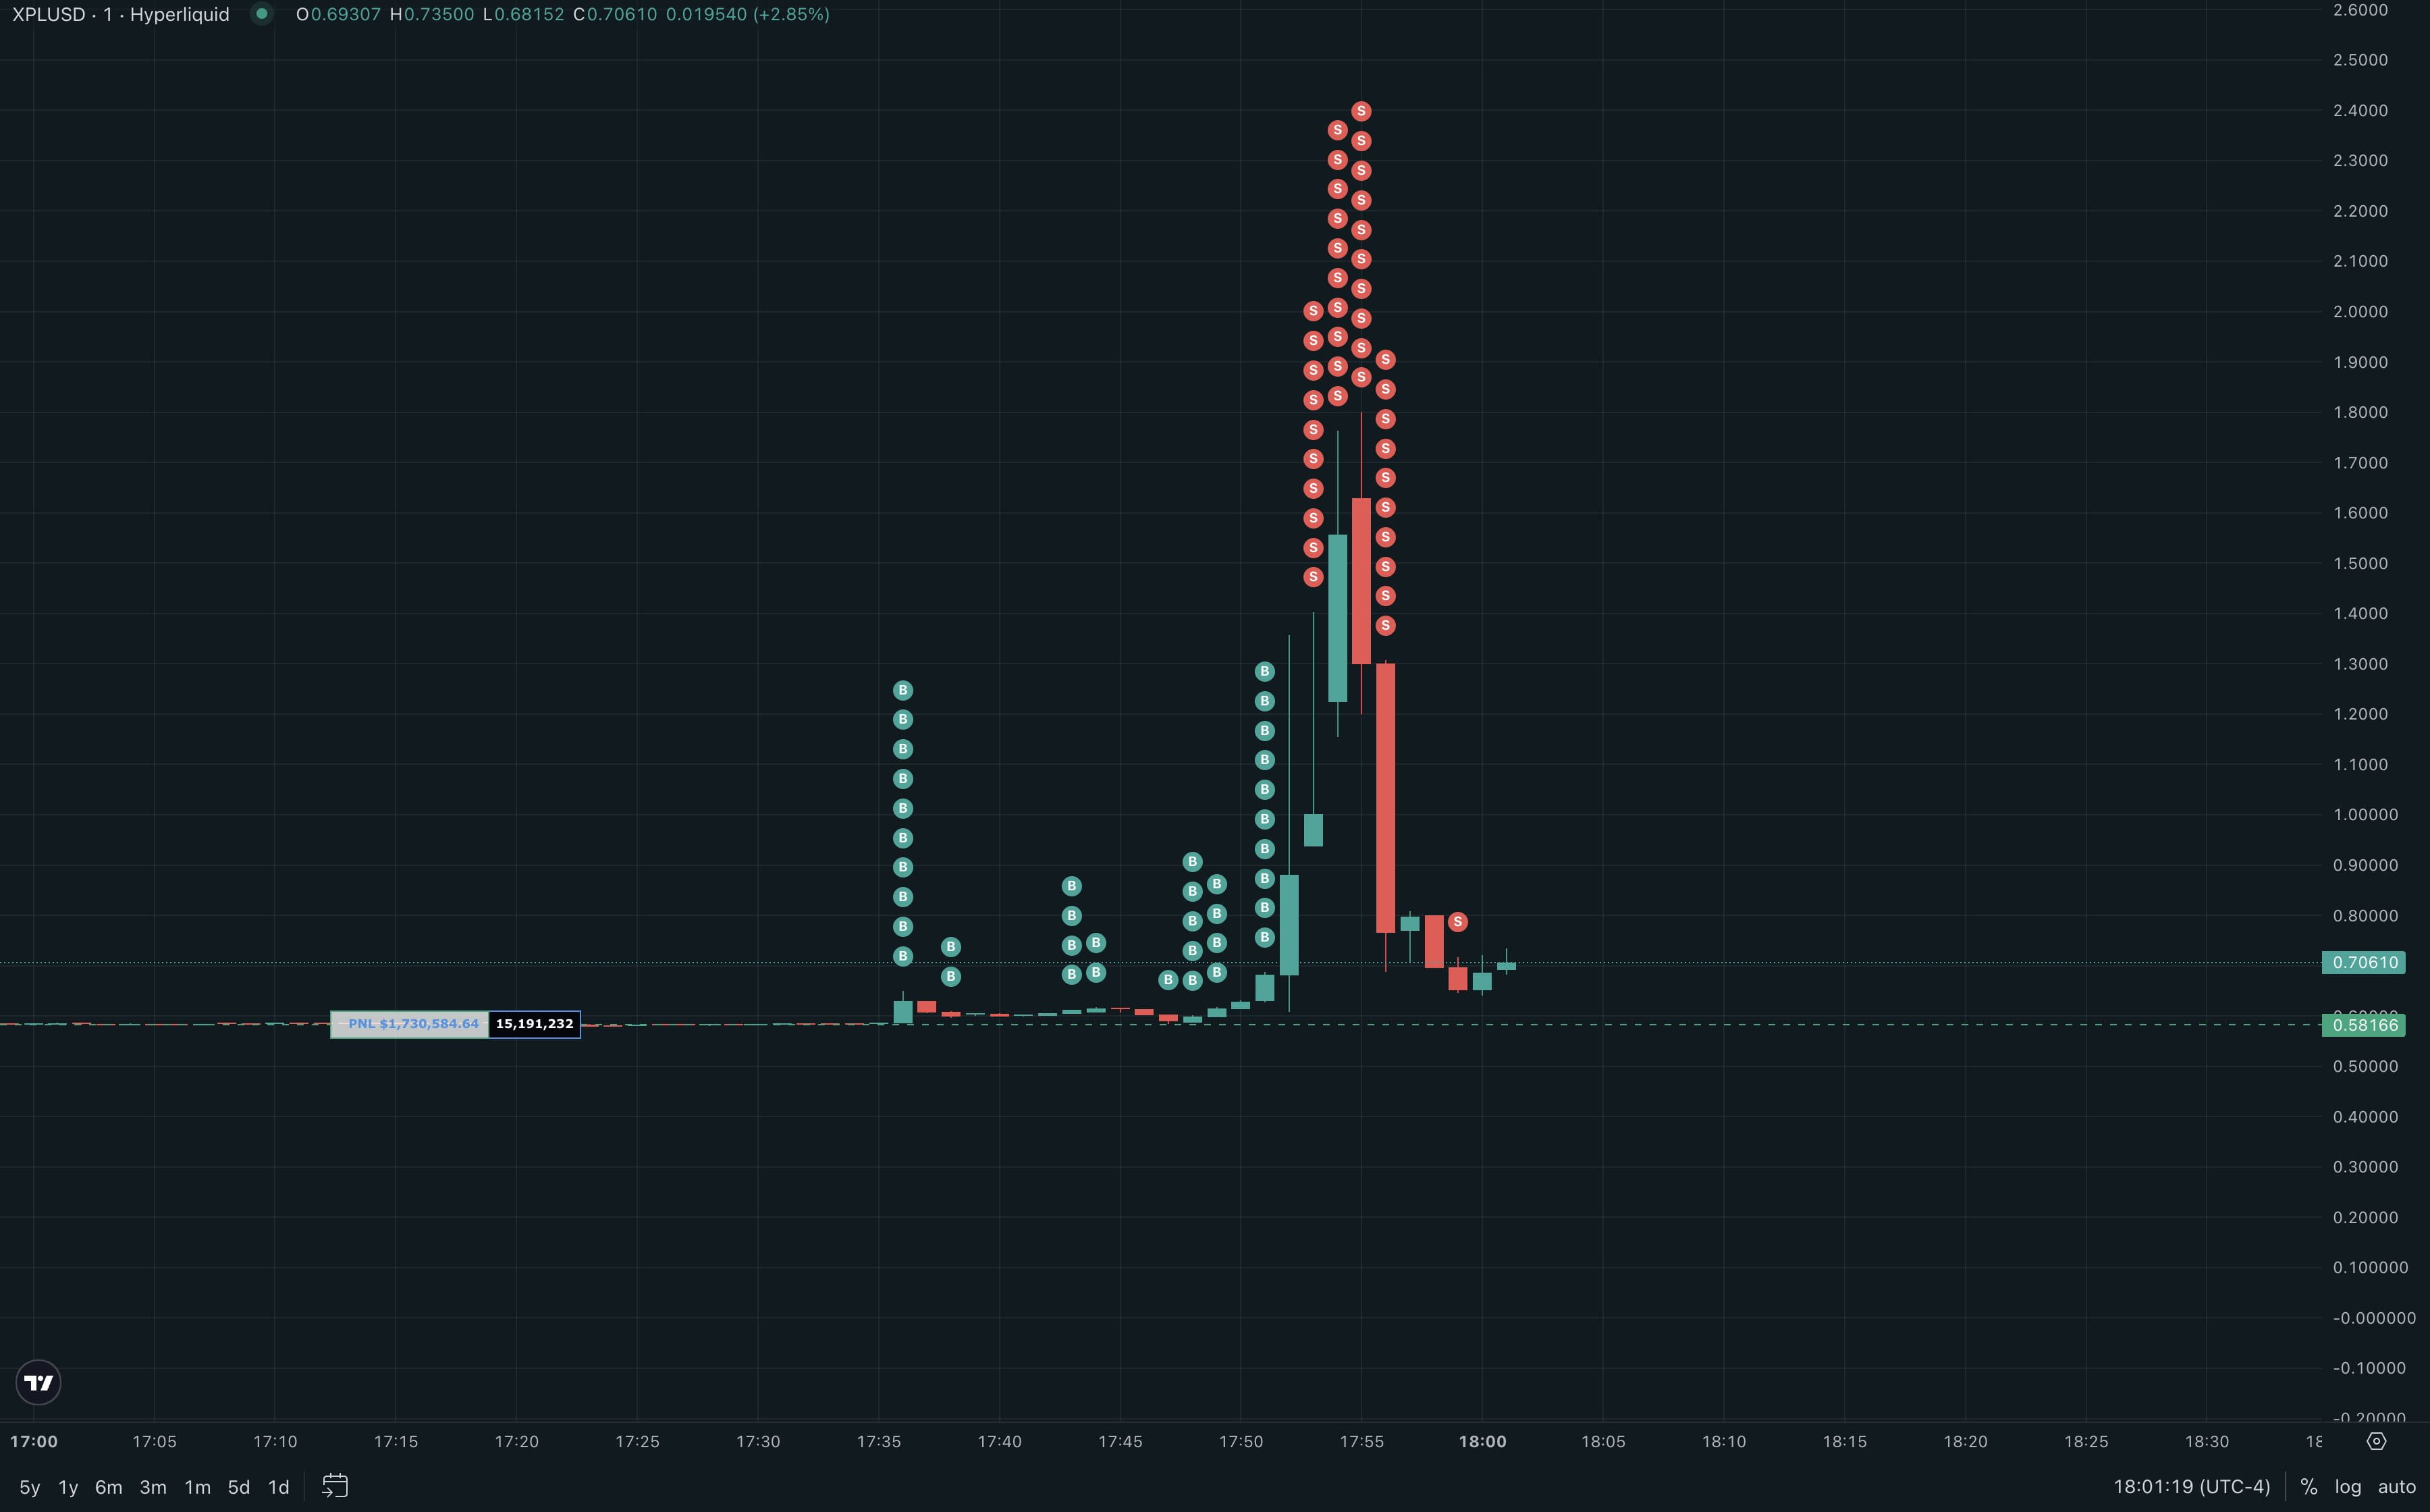
Le 27 août 2025, à 5h50 du matin. Pendant que la plupart des traders du monde des cryptomonnaies dorment encore, une 'chasse' soigneusement orchestrée se déroule silencieusement sur la plateforme de dérivés décentralisée Hyperliquid. La proie, ce sont ceux qui croient naïvement que '1x de levier' équivaut à 'absolute sécurité' ; et les chasseurs, ce sont deux adresses mystérieuses qui se cachent depuis longtemps, prêtes à utiliser plus de 15 millions de dollars de capital pour déclencher une tempête parfaite d'une valeur de 27,5 millions de dollars.
Ce n'est pas un événement 'cygne noir' imprévisible, mais une utilisation extrême des règles du système. C'est une leçon sanglante sur la confiance et le risque écrite avec de l'argent réel dans la jungle numérique.
Chapitre un : La tempête de cinq minutes
Les signaux d'attaque ne surgissent pas de nulle part. Comme une bête sauvage expérimentée, les chasseurs sont entrés discrètement dans ce terrain de chasse nommé Hyperliquid deux jours auparavant.
Les protagonistes sont deux adresses aux rôles distincts : 0xe417..., que nous appelons 'les cachés' ; et 0xb9c..., que nous appelons 'le démolisseur'.
À partir du 24 août, 'les cachés' ont commencé à agir. Comme un pêcheur patient, en trois jours, à un prix moyen de 0,56 dollar, ils ont discrètement accumulé une position longue de 9,5 millions de dollars, totalisant 21,1 millions de jetons XPL. Leur action était douce et discrète, visant à ne pas alerter la surface de l'eau, laissant les meilleures bases pour le filet final.
Pendant ce temps, le 'démolisseur' se préparait à la frappe imminente. Plus de 15,9 millions de dollars USDC, comme des ruisseaux, se sont silencieusement dirigés vers son compte sur Hyperliquid via le réseau Arbitrum.
Tout est prêt.
À 5h50 du matin, au moment le plus calme et avec la liquidité la plus faible du marché, le 'détonateur' de l'attaque est allumé. Le 'démolisseur' a lancé une attaque générale, avec une série de gros ordres d'achat au prix du marché, semblable à une unité blindée, qui a instantanément brisé la faible ligne de défense du carnet de commandes XPL/USD. Sur l'écran, le graphique des prix de XPL se comporte comme une bête réveillée, se libérant de toutes les contraintes des indicateurs techniques, déchirant vers le haut à un angle vertical incroyable.
0,6 dollar... 0,9 dollar... 1,5 dollar... atteignant un sommet de 1,8 dollar.
Ce n'est pas la respiration naturelle du marché, c'est une 'démolition ciblée' précise, efficace et impitoyable. La flambée des prix n'est qu'un moyen, l'objectif réel est de déclencher une 'avalanche numérique'. Lorsque le prix franchit un seuil après l'autre, les positions de vente à découvert considérées comme des 'ports sécurisés' à 1x sont instantanément liquidées.
Le système a commencé à exécuter automatiquement les liquidations. Cependant, l'opération de liquidation des positions à découvert consiste à soumettre des ordres d'achat au prix du marché. Ce flux d'achats non volontaires généré par le système est comme le premier gros rocher dévalant une pente, déclenchant le rugissement et l'effondrement de toute la montagne. Plus de positions à découvert sont liquidées, plus d'ordres d'achat sont générés passivement, et le prix est poussé vers des sommets encore plus fous.
Une 'spirale de liquidation' mortelle s'est formée. En quelques minutes, des positions à découvert d'une valeur de 17,67 millions de dollars se sont ainsi réduites en cendres dans les flammes. Au paroxysme du chaos, les chasseurs ont commencé à récolter. La frénésie d'achat qu'ils avaient eux-mêmes créée est devenue leur meilleure couverture pour sortir de leurs positions. La position des 'cachés' a été liquidée à un prix moyen d'environ 1,15 dollar, réalisant un profit de 12,5 millions de dollars. Le 'démolisseur' a quant à lui encaissé 16 millions de dollars.
Cinq minutes, 27,5 millions de dollars. Après la fin de l'attaque, il s'en va avec élégance, ne laissant qu'un champ de bataille pillé.
Chapitre deux : Des règles instrumentalisées
Cette parfaite embuscade n'a pas exploité une faille dans le code (bug), mais a plutôt utilisé la règle elle-même. L'arme 'parfaite' que les chasseurs ont trouvée est le mécanisme unique d'oracle appelé 'Hyperp', conçu pour les jetons pré-émis par Hyperliquid.
Dans un marché de dérivés normal, les prix des contrats sont ancrés à un prix spot externe et équitable. Mais que faire pour des jetons pré-émis comme XPL qui n'ont pas de marché spot ? La conception de Hyperp consiste à ce que son prix d'oracle ne dépende d'aucune source de données externe, mais soit plutôt la moyenne mobile exponentielle (EWMA) de ses prix marqués au cours des 8 heures précédentes.
C'est comme si, dans une pièce fermée, la 'température standard' affichée par le thermomètre était déterminée par ses propres relevés des 8 dernières heures. Ce design auto-référentiel, face à un attaquant possédant suffisamment de capital, peut créer un cycle de rétroaction positive mortel.
La logique de l'attaque est simple et élégante :
Impact sur le prix marqué : le 'démolisseur' augmente violemment le prix immédiat du contrat avec un capital énorme.
Polluer les données historiques : ce nouveau prix artificiellement élevé est inséré comme le dernier point de données dans la formule de calcul EWMA.
Tirer le prix de l'oracle : en raison de la nature de l'EWMA, ce 'prix d'oracle' interne (c'est-à-dire la moyenne sur 8 heures) commence à se déplacer lentement mais sûrement vers le haut.
Créer un décalage de prix et déclencher la liquidation : l'attaquant a créé un énorme décalage de prix - le prix immédiat étant bien supérieur au prix de l'oracle qui se déplace lentement. Ce décalage a fait chuter la valeur des positions à découvert, déclenchant ainsi cette avalanche de liquidation mortelle.
Les chasseurs n'ont pas trompé le système, ils ont simplement utilisé leur force écrasante pour faire 'croire' au système au prix qu'ils désiraient. Cette arme se cache dans le manuel du protocole, attendant la première personne qui saura la comprendre et sera capable de presser la gâchette.
Chapitre trois : L'illusion de la couverture sécurisée
Dans cette tempête, le rôle le plus tragique est celui de ceux qui ont été liquidés, les 'couvertureurs à 1x'. Ils pensaient avoir trouvé la 'corde de sécurité' pour couvrir les risques, sans savoir que cette corde était attachée à un château de cartes.
Leur erreur fondamentale réside dans le fait d'appliquer à tort la logique de couverture des marchés matures à un **'marché isolé'**. Un véritable outil de couverture doit avoir un prix qui converge fortement avec le prix spot de l'actif à couvrir, ce mécanisme étant généralement l'arbitrage **.
Cependant, le marché de XPL sur Hyperliquid est un 'îlot' de facto. Il ne suit aucun prix spot externe, donc son prix ne reflète pas la 'valeur juste' de XPL, mais uniquement le rapport de forces entre acheteurs et vendeurs sur la seule plateforme Hyperliquid.
Ainsi, un short à 1x sur le contrat XPL n'est en fait pas une couverture contre le risque de valeur future du jeton XPL, mais un short spéculatif sur la pression d'achat sur la plateforme Hyperliquid. Lorsque un attaquant avec un avantage capital écrasant décide de créer une pression d'achat, cette stratégie de 'couverture' est vouée à l'échec. L'utilisateur Cbb0fe, qui a perdu 2,5 millions de dollars avant de quitter furieusement, a vérifié cela à ses dépens.
Chapitre quatre : Les veilleurs silencieux
Ce qui est le plus préoccupant, c'est qu'en face de cette chasse à main armée, le conseil de gouvernance d'Hyperliquid - ceux qui devraient maintenir l'ordre du marché - a choisi un silence total.
Ce n'est pas la première fois qu'ils font face à une manipulation de marché. Il y a quelques mois, lors d'un autre événement 'JELLYJELLY', lorsque l'attaquant visait directement le coffre de liquidité de la plateforme (HLP), menaçant l'existence même du 'casino', les 'veilleurs' avaient rapidement 'coupé le câble' - ils avaient suspendu le marché, liquidé de force les positions, et modifié rétroactivement le prix de règlement, privant l'attaquant de ses profits.
Cette fois, ils étaient des intervenants durs. Et cette fois, lorsque la victime est un utilisateur ordinaire de la plateforme, ils sont devenus des observateurs indifférents.
L'inaction de la plateforme lors de l'incident XPL semble avoir été interprétée par les attaquants comme une forme de complicité. Environ une demi-heure après l'incident XPL (6:25-6:30 UTC+8), la même stratégie de short a été tentée sur un autre contrat en pré-marché, WLFI. Le prix de WLFI a brièvement grimpé d'environ 0,28 dollar à 0,43 dollar, tandis que le marché pré-marché de Binance n'a pas montré de fluctuations significatives pendant la même période. Cela montre clairement que les attaquants tentaient d'appliquer leur technique sur un autre actif présentant des caractéristiques similaires (avec beaucoup de jetons non circulants et des positions couvertes à découvert).
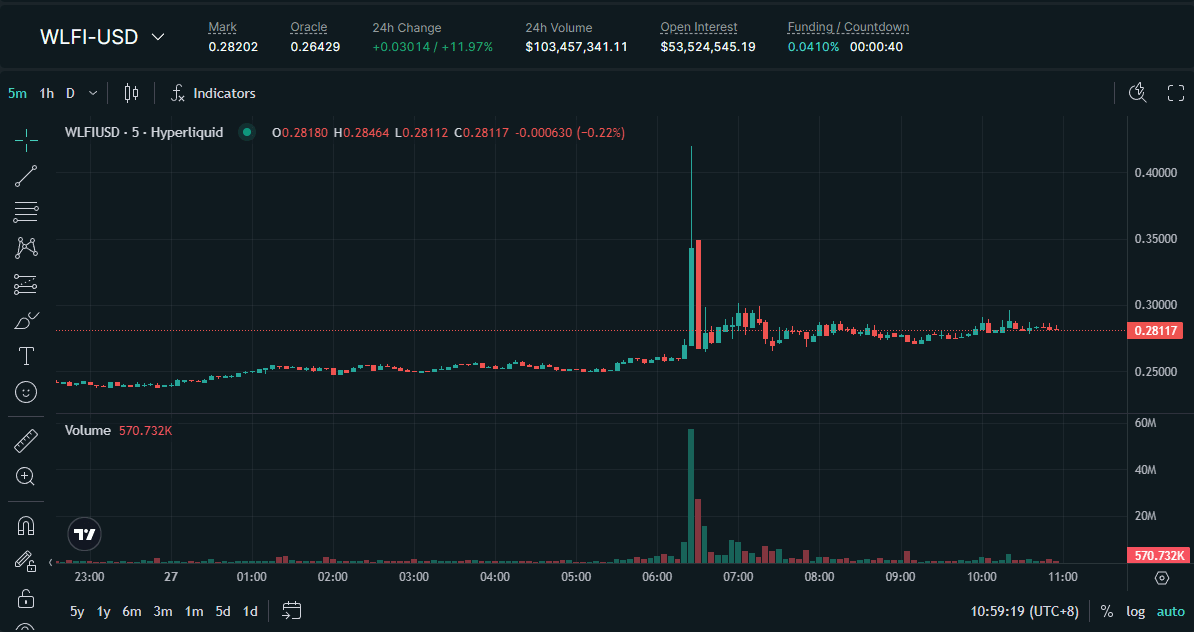
Cependant, cette tentative n'a pas causé les liquidations en chaîne aussi significatives que pour XPL. Peut-être que le drame de XPL a rendu les vendeurs à découvert du marché plus vigilants, réduisant leur exposition au risque à l'avance ; ou peut-être que la structure de liquidité du marché WLFI est différente de celle de XPL. Quoi qu'il en soit, cet 'essai d'imitation' raté a encore confirmé la modélisation de l'attaque, mettant en lumière le manque de gouvernance de la plateforme - la faille demeure, mais la proie est devenue plus vigilante.
Pourquoi la même plateforme réagit-elle de manière si différente face à deux manipulations de marché de nature similaire ? La réponse réside peut-être dans les identités différentes des 'victimes' lors des deux événements. L'attaque JELLYJELLY menaçait la survie même du protocole, tandis que les pertes de l'attaque XPL étaient principalement supportées par les utilisateurs.
Cette 'application sélective de la loi' est plus déconcertante que l'attaque elle-même. Elle brise l'illusion du marché d'une plateforme équitable et neutre, révélant la présence d'un pouvoir centralisé sous le couvert de ce qu'on appelle 'décentralisé'. Le seuil d'intervention de la plateforme semble basé sur son propre risque financier, plutôt que sur l'équité générale du marché.
Chapitre cinq : Les règles de survie des investisseurs
Pour les investisseurs ordinaires, il n'est pas réaliste d'éviter tous les risques, mais il est possible d'identifier et d'éviter ce type de 'pièges' grâce à une 'due diligence' préalable plus prudente. La clé est de ne pas se concentrer seulement sur l'actif lui-même, mais aussi sur la 'structure micro-marché' de l'actif. Avant d'entrer dans un terrain de chasse DeFi quelconque, il est essentiel de compléter au moins trois reconnaissances :
Identifier les 'marchés isolés' : Avant de trader un dérivé, demandez-vous : à quoi son prix est-il ancré ? XPL et WLFI sur Hyperliquid sont tous deux des exemples typiques de 'marchés isolés', dont le prix ne reflète que le jeu entre acheteurs et vendeurs à l'intérieur de la plateforme, sans aucun marché spot externe pouvant corriger son prix par arbitrage. Pour ce type de marché isolé, toute stratégie de 'couverture' est un faux dilemme, car vous ne couvrez pas la valeur juste de l'actif, mais pariez contre tous les contreparties au sein de la plateforme.
Révision du mécanisme des oracles : c'est le cœur des dérivés DeFi. Faites attention aux oracles 'auto-référentiels'. Des mécanismes comme Hyperp, dont le prix est déterminé par ses propres prix historiques, équivalent à définir la température standard actuelle en fonction des températures passées dans une pièce fermée, ce qui peut facilement être 'chauffé' et manipulé par de gros capitaux. Un oracle sain doit s'appuyer sur plusieurs sources de données externes indépendantes et approfondies (comme Chainlink intégrant les prix spot de plusieurs échanges principaux).
Rechercher le 'matelas de sécurité' de la plateforme : une plateforme responsable doit définir des paramètres de risque clairs pour les actifs à faible liquidité et à haut risque. Les investisseurs devraient proactivement chercher et confirmer :
Y a-t-il une limite maximale à la position totale (Open Interest Caps) ? Cela peut fondamentalement limiter l'échelle de risque qu'un marché unique peut accumuler.
Y a-t-il une limite de position pour un seul compte ? Cela peut empêcher les baleines de 'contrôler le marché'.
Le mécanisme de liquidation est-il fluide ? Est-ce un écrasement au prix du marché en une seule fois (ce qui peut entraîner des liquidations en chaîne), ou est-ce traité de manière fluide via TWAP/VWAP (prix moyen pondéré par le temps/le volume) ?
Si une plateforme ne met en place aucun des dispositifs de gestion des risques ci-dessus sur un actif totalement nouveau, sans ancrage de prix externe, alors pour un investisseur ordinaire, ce n'est pas un casino équitable, mais un 'terrain de chasse' soigneusement conçu.
Épilogue : Le chemin vers un marché résilient
L'incident Hyperliquid XPL devrait finalement être qualifié d'utilisation prévisible d'un design de marché défectueux. C'était un test de résistance, et le mécanisme Hyperp a totalement échoué dans ce test. Mais le 'prix' élevé de cet incident doit se transformer en une marche vers des protocoles plus robustes.
Les failles des règles de la plateforme peuvent tout à fait être réparées, et cela n'est pas techniquement compliqué. Cela ne révèle pas un problème technique insoluble, mais plutôt un compromis entre la stratégie de la plateforme visant à augmenter le volume des transactions et à attirer l'attention, et la gestion des risques. L'avenir du développement de la DeFi nécessite de combiner des innovations financières de pointe avec une philosophie de gestion des risques mature.
Pour réparer les failles, on peut agir sur plusieurs niveaux :
Abandonner les oracles internes purs : pour les jetons pré-émis, on peut introduire des oracles hybrides (Hybrid Oracle), intégrant les prix d'autres plateformes (comme Aevo, le marché pré-marché de Binance) comme référence, ce qui pourrait briser le cycle fermé et offrir aux arbitragistes la possibilité de corriger les prix. De plus, au niveau du protocole, il est possible d'intégrer un mécanisme de coupure automatique, par exemple, lorsque le prix d'un contrat diverge de plus de 50% par rapport à sa moyenne sur une heure en 5 minutes, suspendre automatiquement les transactions pendant 15 minutes, offrant au marché un temps de refroidissement, ce qui empêche la formation d'une 'spirale de liquidation'.
Mise en œuvre d'une gestion des risques dynamique et sur chaîne : c'est la principale amélioration. Introduction d'un dépôt de garantie basé sur la concentration des positions, lorsque la proportion d'un compte dans la position totale du marché devient trop élevée, ses exigences en matière de dépôt de garantie devraient augmenter de manière exponentielle. Cela rendrait le coût du capital pour 'contrôler le marché' extrêmement élevé, agissant ainsi comme un moyen de dissuasion.
Optimisation du moteur de règlement : abandonner le règlement au prix du marché, forcer tous les grands règlements à être exécutés de manière stable via les algorithmes TWAP/VWAP sur une période donnée, minimisant ainsi l'impact sur le marché.
Ces mesures sont des pratiques standard dans les marchés financiers matures et certains protocoles DeFi robustes. Hyperliquid n'est pas ignorant, mais il est plus probable que, pour prendre l'avantage dans le domaine 'du trading de jetons pré-émis', il ait choisi de relâcher sélectivement ces cordes de sécurité.
Une véritable finance décentralisée ne repose pas sur la création de plus de casinos non régulés, mais sur la construction d'un marché résilient où la confiance n'est pas nécessaire, où les règles prévalent et où un puissant système immunitaire est intégré. Ce n'est qu'ainsi que l'on peut finalement tenir la promesse d'équité pour tous les participants.