

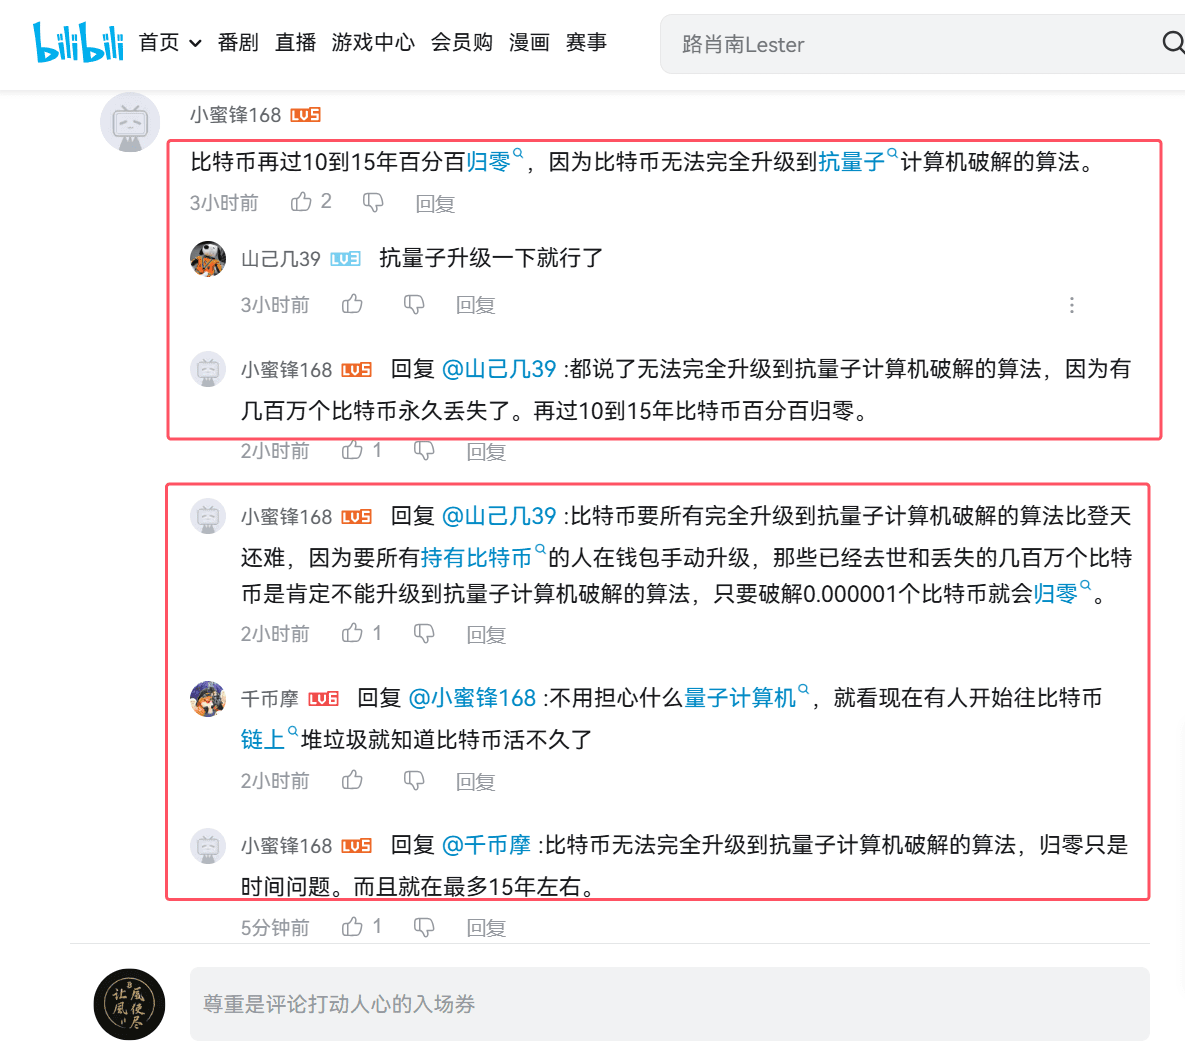
Récemment, j'ai publié une vidéo sur le fait que le prix du Bitcoin est encore très bas. De nombreux internautes ont commenté en dessous en disant qu'à l'avenir, la technologie de l'informatique quantique sera si incroyable que le Bitcoin tombera à zéro en un clin d'œil. Certains vont même jusqu'à affirmer que dès qu'un ordinateur quantique pourra déchiffrer une ou deux clés privées, le Bitcoin sera inévitablement "à zéro sur le réseau entier". D'autres attisent les émotions, affirmant que plusieurs millions de "coins dormants" ne pouvant pas être mis à niveau à cause de clés privées perdues deviendront sans aucun doute une porte d'entrée pour les attaques quantiques. Cette logique de déduire "l'effondrement total à partir d'extrêmes isolés" peut sembler palpitante, mais en réalité, elle est truffée de failles. Ci-dessous, je vais partager mon point de vue sur quatre aspects : la réalité technique, le mécanisme de mise à niveau, la gouvernance communautaire et les opportunités futures.
Les attaques quantiques ne sont pas des armes "instantanées"
Tout d'abord, il est important de préciser que l'algorithme de signature numérique par courbe elliptique (ECDSA) et le hachage SHA-256 utilisés actuellement par le Bitcoin sont considérés comme des "gouffres" face à un ordinateur classique ; et l'algorithme de Shor, qui est le plus efficace en informatique quantique, peut effectivement accélérer la factorisation des grands nombres et des logarithmes discrets, mais pour être opérationnel dans un environnement réel, il nécessite des milliers de qubits métastables et une capacité de correction d'erreurs presque parfaite. À l'heure actuelle, en tenant compte de l'échelle des processeurs quantiques publiés par des laboratoires comme IBM et Google, nous sommes encore à dix ou vingt ans d'une véritable menace pour la longueur des clés du réseau Bitcoin.
Plus important encore, l'attaque quantique n'est pas un jeu à somme nulle - déchiffrer une clé privée n'affecte qu'une seule adresse ; et le nombre d'adresses Bitcoin se compte par milliards, chaque transfert doit être diffusé et validé par tous les nœuds du réseau, ce qui permet au réseau de détecter immédiatement et de revenir en arrière sur les transactions anormales. La logique selon laquelle "une clé compromise entraîne la chute de tout le réseau" est fondamentalement infondée.
Cryptographie post-quantique : déjà en route
Face à la menace quantique, la communauté cryptographique n'est pas restée inactive. Depuis 2016, le National Institute of Standards and Technology (NIST) des États-Unis a lancé un travail de normalisation des algorithmes cryptographiques post-quantiques et a établi en 2022 une série d'algorithmes anti-quantiques tels que le chiffrement basé sur les réseaux de lattices (CRYSTALS-KYBER) et les signatures basées sur les réseaux de lattices (CRYSTALS-Dilithium). Google dans TLS, Cloudflare dans DNSSEC, et la communauté OpenSSH testent activement ces solutions, tandis que les protocoles de base de l'Internet se dirigent vers l'ère de la "sécurité quantique".
En revanche, le Bitcoin, en tant que protocole open source, possède une évolutivité naturelle - en introduisant de nouvelles versions de scripts via des forks doux (Soft Fork), il peut accepter des algorithmes de signature post-quantique sans nécessiter de scission dure du réseau tout en restant compatible avec les anciens nœuds. Les fabricants de portefeuilles, les pools de minage, les explorateurs de blocs et les logiciels de nœuds peuvent facilement passer à la nouvelle version en synchronisant leurs publications. Quant aux clés privées des "coins dormants" perdues depuis des années, elles n'ont déjà plus rien à voir avec la sécurité actuelle du protocole, elles ne sont que des chiffres sur le papier et ne freineront pas la mise à niveau et la sécurité du réseau.
Consensus et gouvernance : un défi plus important que la "technologie"
Pour que le Bitcoin entre réellement dans l'ère post-quantique, le cœur du problème n'est pas de "fabriquer une machine quantique", mais de parvenir à un consensus au sein de la communauté mondiale et de mener à bien le processus de mise à niveau. En regardant en arrière, les mises à niveau successives comme SegWit et Taproot ont souvent suscité de vives discussions entre développeurs, mineurs et nœuds, et des théories du complot comme la "menace de puissance de calcul" ou le "risque de scission de la chaîne" ont même vu le jour. Mais finalement, grâce à l'équilibre des votes ouverts, des signaux de puissance de calcul et des intérêts économiques, l'ensemble du réseau a réussi à passer à la nouvelle version. La mise à niveau à l'ère quantique sera également soumise au défi de la "gouvernance des forks doux", plutôt qu'à un fossé technologique insurmontable.
Les incitations économiques continueront également à jouer un rôle : une fois que la mise à niveau anti-quantique sera devenue un consensus de l'industrie, les échanges mondiaux, les grandes institutions de garde, les plateformes DeFi et les canaux de paiement répondront en synergie, car cela concerne la sécurité des centaines de milliards voire des milliers de milliards de dollars d'actifs. C'est cette communauté d'intérêts qui garantit que le Bitcoin avance de manière stable à travers les révolutions technologiques.
Protection et chemin d'évolution dans la pratique
Avant d'achever la mise à niveau complète du réseau au niveau du protocole officiel, les entreprises et les gros investisseurs peuvent adopter en premier des moyens tels que les signatures multiples (Multisig), les modules de sécurité matériels (HSM) et les portefeuilles froids hors ligne pour élever le seuil de décryptage des clés privées par des méthodes quantiques ; les réseaux de deuxième couche comme le Lightning Network et la chaîne latérale RSK peuvent également déployer en avance des solutions de signature post-quantique pour isoler les risques. Parallèlement, la communauté des développeurs a déjà hébergé le code source sur GitHub, GitLab et divers miroirs à travers le monde, et a mis en place des projets de surveillance des menaces quantiques pour suivre en temps réel les avancées matérielles quantiques mondiales, afin de s'assurer que, dès qu'il y a une percée, un correctif de sécurité puisse être publié dans les plus brefs délais.
L'ère quantique offre de plus grandes opportunités pour le Bitcoin
Certaines personnes craignent que l'informatique quantique soit l'"arme du jugement dernier" pour le Bitcoin, mais c'est tout le contraire : la menace quantique poussera l'ensemble de l'écosystème à s'améliorer rapidement, favorisant la mise en place de la cryptographie et des architectures réseau plus sûres et plus efficaces. À long terme, celui qui parviendra à compléter la mise à niveau anti-quantique en premier sera en position de force dans la nouvelle course à la sécurité des actifs numériques. Grâce à sa base solide, open source, décentralisée et à ses incitations économiques, le Bitcoin a un potentiel d'évolution supérieur à tout autre monnaie fermée ou chaîne d'alliance.
En somme, l'arrivée de l'informatique quantique n'est pas le "jour du jugement", mais le catalyseur pour que le Bitcoin accueille la prochaine phase de son développement. Tant que la communauté a ne serait-ce qu'un soupçon de vitalité, que les développeurs sont prêts à contribuer, que les mineurs sont prêts à mettre à niveau et que les nœuds sont disposés à fonctionner, le Bitcoin pourra continuer à avancer de manière stable à l'ère quantique, et pourrait même réaliser une valeur et une sécurité plus élevées grâce à l'itération technologique et à l'application concrète. Au cours des 10 à 15 prochaines années, le Bitcoin ne tombera pas à zéro, mais pourrait plutôt, grâce à son évolution anti-quantique, consolider sa position de roi de l'"internet de la valeur".