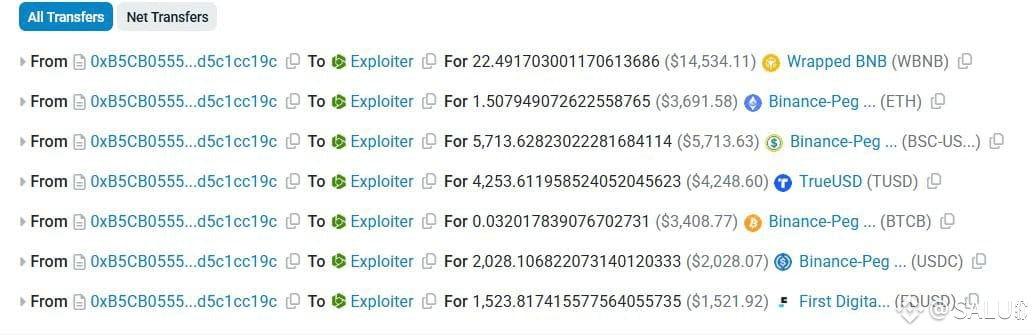
L'attaque ciblant l'adresse 0xb5cb0555c0c51e603ead62c6437da65372e4e1b0 a entraîné des pertes dépassant 2 millions de dollars. Bien que les premiers rapports aient suggéré que la victime était @VenusProtocol, notre enquête révèle que la véritable victime était le bot d'arbitrage PrintMoney.
La cause profonde de cet incident de sécurité était la mauvaise configuration du contrôle d'accès pour la fonction #printMoney dans le contrat 0xb5cb0555c4a333543dbe0b219923c7b3e9d84a87, ce qui a conduit à une exploitation non autorisée.
La cause profonde de cet incident de sécurité était la mauvaise configuration du contrôle d'accès pour la fonction #printMoney dans le contrat 0xb5cb0555c4a333543dbe0b219923c7b3e9d84a87, ce qui a conduit à une exploitation non autorisée.