


Auteur : f(gautham), co-fondateur de polynomial ; traduit par : AIMan@Jinse Finance
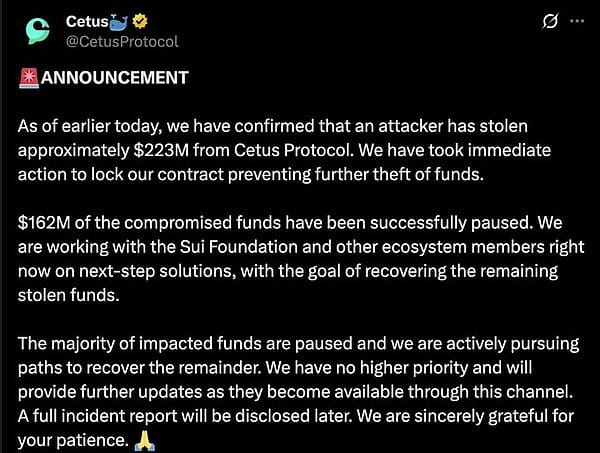
Le 22 mai 2025, un hacker a volé 223 millions de dollars de Sui.
Puis, quelque chose d'inédit s'est produit.
Sui验证者实际上禁止了他进入Sui区块链网络,并在他逃跑途中冻结了他的资金。
Cela a complètement bouleversé notre compréhension des blockchains « décentralisées ».
Voici cette histoire étrange.
1、Attaque du hacker
Cette attaque de hacker était très brutale. Ce type a vidé le pool de liquidités de Cetus comme s'il était chez lui.
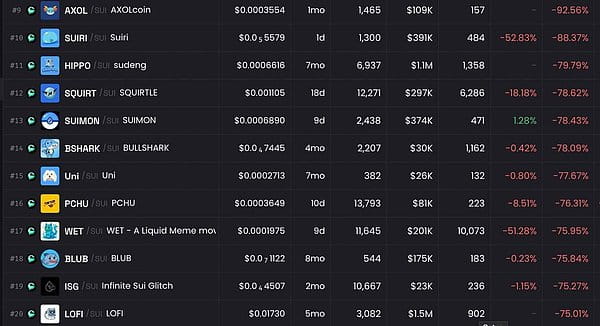
223 millions de dollars ont disparu en quelques heures. Les memecoins SUI ont chuté de 75%. USDC a été décorrélé à zéro sur la chaîne. Tous les échanges ont échoué. Les détenteurs de jetons n'ont même pas pu couper leurs pertes. C'était un véritable carnage.
Mais les choses ont commencé à devenir intéressantes.
2、Hacker a transféré des fonds
Le hacker se croyait invincible. Il a transféré des fonds vers Ethereum et a commencé à les échanger contre de l'ETH, ayant déjà transféré plus de 60 millions de dollars vers Ethereum.
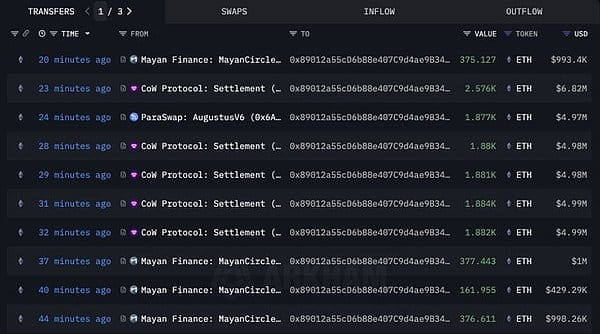
Itinéraire d'évasion typique. Cela aurait dû s'arrêter là. Juste…
3、Sui a gelé le portefeuille du hacker
Sui 验证者另有打算。
Ils ont directement interdit au portefeuille du hacker d'accéder au réseau Sui L1. Ils ont gelé 162 millions de dollars de transactions. Les fonds volés restants ? Ils sont enfermés dans une prison numérique.
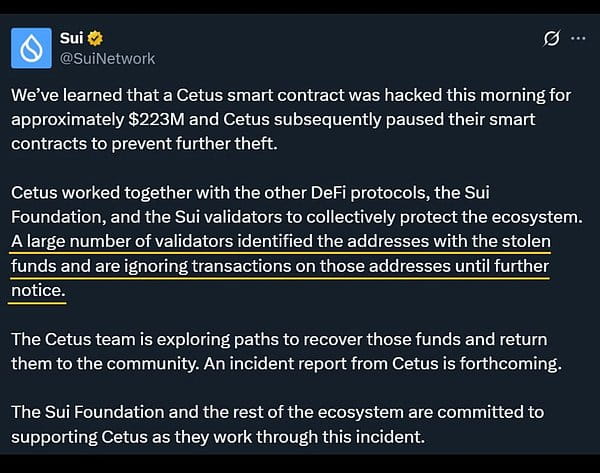
Pas besoin de consensus judiciaire. Pas besoin de procédures légales longues. Les validateurs doivent simplement dire « non ».
Attendez, peuvent-ils vraiment le faire ? C'est ce qui a surpris tout le monde.
En effet, les validateurs de Sui peuvent collectivement refuser des transactions provenant d'adresses de portefeuilles spécifiques dans des situations extrêmes. Ce n'est pas automatique et nécessite un large consensus des validateurs. Mais cela s'est produit et en temps réel.
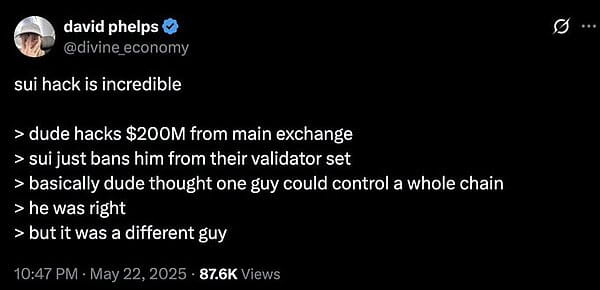
4、Le monde des crypto-monnaies est divisé
Certaines personnes disent : « Si ils peuvent geler des fonds, cela signifie-t-il que c'est vraiment décentralisé ? »
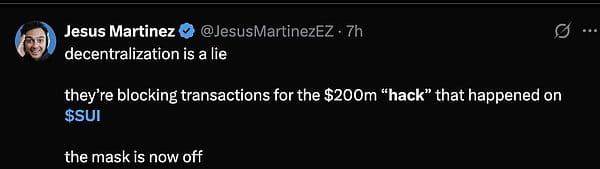
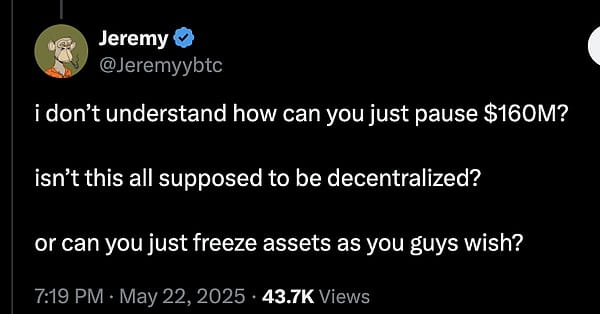
Certaines personnes disent : « Ils ont sauvé 162 millions de dollars d'un vol permanent. »
Les points de vue des deux parties sont valables.
Mais l'important est : cela a complètement changé les hypothèses sur la sécurité de Layer-1.
5、Détails de l'attaque du hacker et de la réaction de l'équipe Sui
Les détails spécifiques ne sont pas encore clairs, et aucun rapport officiel sur l'incident n'a été reçu.
Informations connues : le hacker contrôlait le pool de liquidités évalué en SUI et l'a systématiquement épuisé. Cetus l'a initialement appelé « faille oracle », mais la méthode d'exploitation complète reste floue.
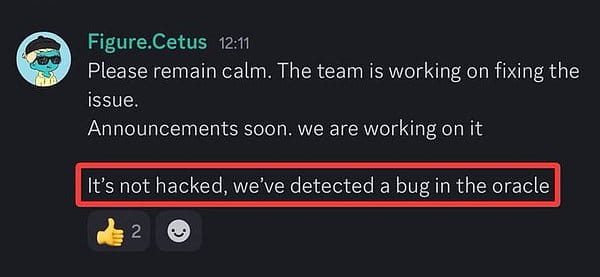
La réaction de Cetus est vraiment impressionnante :
Suspendre immédiatement le contrat pour prévenir d'autres vols
Collaborer avec la fondation Sui et les validateurs
Marquer les comptes de hackers dans tout l'écosystème
Collaborer avec des organisations professionnelles de lutte contre la cybercriminalité
Offrir des termes de règlement professionnels en matière de contrôle des dommages.
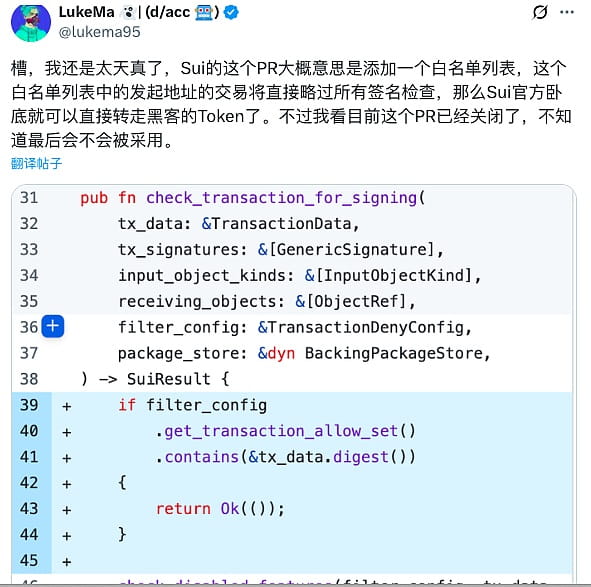
L'équipe Sui a déclaré que la plupart des validateurs ont accepté d'ignorer toute transaction de l'adresse du portefeuille du hacker et ont publié un PR demandant à chaque validateur de déployer un code de correction afin qu'ils puissent récupérer les 160 millions de dollars que le hacker avait volés par des transactions non signées.
6、Comment évaluer
La coordination des validateurs de Sui est très rapide. Dans le domaine financier traditionnel, geler des fonds volés prend des semaines. Et ici ? Il a fallu que quelques heures.
Que vous considériez cela comme une bonne réponse d'urgence ou un problème de centralisation dépend de votre perspective.
7、Erreur du hacker
Pensant qu'une seule personne pouvait contrôler toute la chaîne. Son jugement sur le contrôle était correct, mais son jugement sur qui détient le contrôle était erroné.
Il s'est avéré que le problème ne venait pas de lui, mais des efforts conjoints des validateurs.
La force collective est supérieure à l'attaque individuelle.
8、Quelle est la prochaine étape ?
Cetus est en négociation avec le hacker pour le retour des fonds.
Des mesures légales pertinentes ont été lancées.
Un rapport d'événement complet sera publié prochainement.
Mais la vraie question est : d'autres L1 adopteront-elles des mécanismes d'urgence similaires ?