


L'ingénierie sociale reste le principal vecteur d'attaque pour les grands piratages de crypto, le groupe Lazarus de la Corée du Nord étant responsable de plusieurs violations de plusieurs milliards de dollars ciblant les employés des échanges.
La sécurité inadéquate des portefeuilles, en particulier les vulnérabilités des portefeuilles chauds et l'autorisation à signature unique, a permis aux hackers d'exécuter des vols massifs malgré les avancées dans la technologie blockchain.
Des techniques de blanchiment d'argent comme les chaînes de pelage et les mélangeurs de crypto permettent aux hackers d'obscurcir avec succès les fonds volés, soulignant le besoin d'améliorer les systèmes de surveillance des transactions.
Explorez les cinq plus grands piratages d'échanges de cryptomonnaies qui ont entraîné plus de 3 milliards de dollars de pertes. Du vol de 1,4 milliard de dollars d'ETH de Bybit à l'effondrement de DMM Bitcoin, découvrez comment les hackers ont exploité des vulnérabilités critiques dans l'infrastructure crypto.
INTRODUCTION
Depuis ses débuts, le monde de la crypto a eu sa part de percées et de défaillances. La décentralisation et la technologie blockchain sont entachées de cyberattaques et de crimes, en particulier des piratages audacieux, des pertes de milliards de dollars et des menaces en constante évolution. Aucun système n'a prouvé être entièrement sûr, des échanges majeurs aux plateformes DeFi de pointe. C'est une course où l'innovation avance à grands pas, et la sécurité est toujours en train de rattraper.
L'infrastructure blockchain, comme les systèmes informatiques traditionnels, est vulnérable aux cyberattaques. Comprendre ces vulnérabilités est crucial pour quiconque impliqué dans la cryptomonnaie. Dans cet article, nous explorerons les 5 attaques de crypto les plus dévastatrices de l'histoire, en plongeant dans la manière dont chaque attaque a été exécutée, les vulnérabilités exploitées et l'ampleur des dégâts causés.
TOP 5 des piratages de crypto les plus dévastateurs
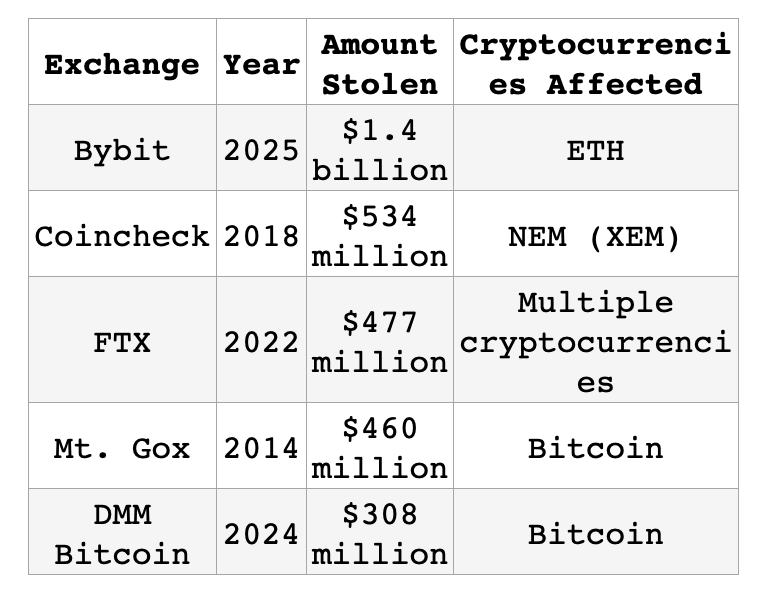
Examinons chacune de ces attaques en détail.
1. BYBIT (2025) : 1,4 MILLIARD DE DOLLARS
Qui :
Bybit est un échange de cryptomonnaie basé à Dubaï fondé en 2018 par Ben Zhou. Il est devenu la deuxième plus grande plateforme de trading de crypto au monde avant de subir le plus grand piratage d'échange de crypto à ce jour.
Que s'est-il passé et comment cela a-t-il été fait :
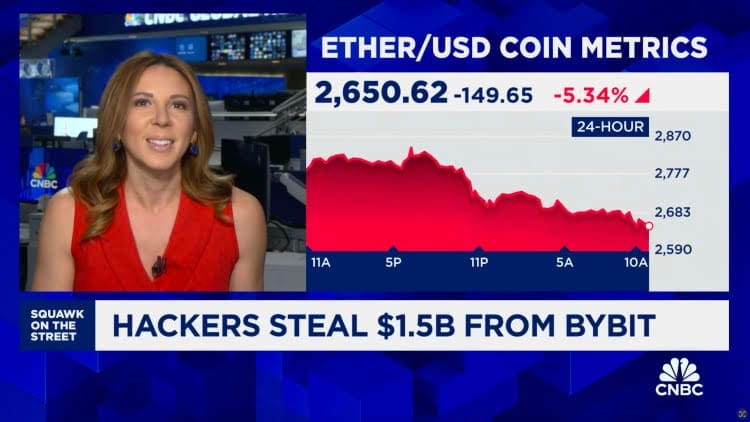
La violation a entraîné le vol d'environ 400 000 jetons Ethereum, d'une valeur d'environ 1,5 milliard de dollars.
L'attaque a été liée au groupe Lazarus, un groupe de hackers nord-coréen soutenu par l'État, notoire pour ses cyberattaques sophistiquées.
Méthode d'attaque :
4 février : Le poste de travail Mac d'un développeur a été compromis, probablement par ingénierie sociale.
5 février : Des attaquants ont utilisé le jeton d'accès AWS du développeur pour infiltrer l'infrastructure cloud de Safe{Wallet}.
5-17 février : Les hackers sont restés non détectés, menant des reconnaissances.
19 février : Les attaquants ont altéré des fichiers JavaScript dans le seau S3 de Safe{Wallet}, injectant un code malveillant dans l'interface web.
21 février : Lorsque Bybit a initié une transaction depuis un portefeuille froid spécifique, le code malveillant a été déclenché.
En deux minutes, les hackers ont supprimé le code malveillant, effaçant les preuves de manipulation.
Les fonds volés ont été blanchis via des mélangeurs et des chaînes de pelage pour obscurcir la piste.
Conséquences :
Réponse d'urgence : Bybit a rapidement levé des fonds auprès de Galaxy Digital, FalconX et Wintermute, restaurant les réserves en 72 heures.
Sécurité et transparence : L'échange a publiquement reconnu la violation, suscitant des préoccupations plus larges concernant les vulnérabilités des portefeuilles froids.
Surveillance réglementaire : Le piratage a déclenché des examens réglementaires aux Émirats Arabes Unis et à l'échelle mondiale, soulignant la nécessité d'une meilleure supervision des dépositaires tiers.
2. COINCHECK (2018) : 534 MILLIONS DE DOLLARS
Qui :
Coincheck était un échange de cryptomonnaies basé à Tokyo fondé par Koichiro Wada et Yusuke Otsuka. Après le piratage, l'échange a été acquis par la société de courtage japonaise Monex Group pour environ 33 millions de dollars.
(Source : Entrepreneur)
Que s'est-il passé et comment cela a-t-il été fait :
Le 26 janvier 2018, Coincheck a été piraté, entraînant le vol de jetons NEM (XEM) d'une valeur de 530 millions de dollars.
Ce piratage a dépassé la valeur volée lors du piratage de Mt. Gox à l'époque.
Méthode d'attaque :
Portefeuille chaud compromis : Coincheck a conservé la majorité de ses jetons NEM dans un portefeuille chaud connecté à Internet.
Sécurité du portefeuille inadéquate : Le portefeuille compromis utilisait une autorisation à signature unique au lieu d'une autorisation à signatures multiples, créant un point de défaillance unique.
Sécurité interne faible : Le portefeuille chaud était accessible via le système interne de Coincheck et manquait de liste blanche d'adresses IP, de restrictions d'accès externes et de segmentation du réseau.
Le vol a eu lieu sur une fenêtre de 20 minutes lors d'un transfert non autorisé unique.
En raison de l'absence d'un système d'alerte automatisé, Coincheck n'a pas été au courant de la violation pendant plusieurs heures.
Les fonds volés ont été vendus sur le Darknet et d'autres réseaux peer-to-peer à travers l'Asie, souvent à des tarifs réduits.
Conséquences :
Coincheck a remboursé les utilisateurs d'environ 430 millions de dollars et a fait face à une répression réglementaire qui a renforcé les règles des échanges de crypto-monnaies au Japon.
L'incident a conduit à des normes de sécurité et de conformité plus strictes.
En avril 2018, Coincheck a été acquis par le groupe Monex pour 34 millions de dollars afin d'aider à restaurer la confiance et stabiliser les opérations.
3. FTX (2022) : 477 MILLIONS DE DOLLARS
Qui :
FTX a été fondé en 2019 par Sam Bankman-Fried et a rapidement gagné en notoriété dans le monde des crypto-monnaies. À son apogée, il était évalué à 32 milliards de dollars avant son effondrement soudain.
(Source : CNBC)
Que s'est-il passé et comment cela a-t-il été fait :
En novembre 2022, FTX a déposé le bilan après qu'il ait été révélé que les fonds des clients avaient été utilisés pour couvrir des pertes dans son organisation sœur, Alameda Research.
Des heures après avoir déposé le bilan le 11 novembre 2022, un transfert non autorisé a drainé plus de 400 millions de dollars en cryptomonnaie de ses portefeuilles.
Méthode d'attaque :
Le timing, juste après le dépôt de bilan, a soulevé des soupçons d'un travail interne par quelqu'un familier avec les systèmes de FTX.
L'attaquant a déplacé les fonds rapidement et a utilisé plusieurs techniques d'obfuscation pour obscurcir sa piste.
La crypto volée a été blanchie via des outils comme THORChain, Railgun et des ponts inter-chaînes.
Une partie des fonds a été convertie en Bitcoin et davantage obscurcie via des chaînes de pelage et des mélangeurs comme Sinbad.io.
À la fin de 2023, le hacker a commencé à déplacer à nouveau les fonds volés, coïncidant avec le procès criminel de Sam Bankman-Fried.
Le hacker reste non identifié.
Conséquences :
Le nouveau PDG d'FTX, John Ray III, a qualifié l'incident d'accès non autorisé et a engagé des entreprises d'expertise judiciaire pour enquêter.
La violation a mis en évidence de graves défaillances de sécurité chez FTX, déjà sous surveillance pour avoir mal utilisé les fonds des clients et manqué de supervision de base.
Bien que distinct des accusations de fraude contre Sam Bankman-Fried, le piratage a renforcé l'image d'une entreprise dans un désordre complet.
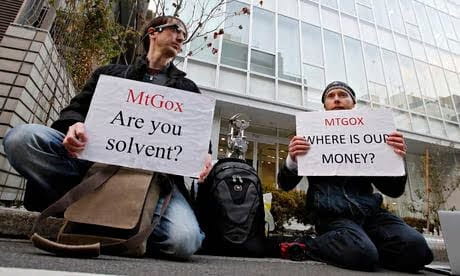
4. MT. GOX (2014) : 460 MILLIONS DE DOLLARS
Qui :
Fondé en 2006 par le programmeur Jed McCaleb comme une plateforme d'échange de cartes (Magic : The Gathering Online Exchange), Mt. Gox a ensuite été vendu au développeur français Mark Karpelès. Sous sa direction, il a rapidement augmenté pour devenir le plus grand échange de Bitcoin au monde à l'époque.
(Source : The Guardian)
Que s'est-il passé et comment cela a-t-il été fait :
Vers septembre 2011, Mt. Gox a subi une violation où des hackers ont obtenu l'accès aux clés privées du portefeuille chaud.
Plutôt que d'exécuter un seul grand vol, les hackers ont continuellement et discrètement retiré des Bitcoins pendant plusieurs années.
Méthode d'attaque :
Infrastructure du portefeuille compromise : Les hackers ont obtenu accès aux clés privées du portefeuille chaud.
Sécurité inadéquate : Mt. Gox n'a pas réussi à mettre en place une infrastructure de portefeuille froid robuste, laissant les fonds constamment exposés aux menaces en ligne.
Contrôles internes faibles : L'échange manquait de systèmes de contrôle d'accès internes et avait presque aucune comptabilité en temps réel, restant inconscient des BTC manquants pendant des années.
Exploitation automatisée : Les hackers ont exploité le système de retrait automatisé, retirant des BTC en petites dénominations pour éviter la détection.
Blanchiment d'argent : Comme d'autres piratages, le Bitcoin volé a été blanchi via des chaînes de pelage et des mélangeurs de crypto-monnaies, certains passant par BTC-e, un échange maintenant fermé associé au blanchiment d'argent.
Conséquences :
Le piratage de Mt. Gox a effacé 850 000 Bitcoin, secouant le monde des crypto-monnaies.
L'échange a déposé le bilan en 2014.
Le PDG Mark Karpelès a été arrêté et reconnu coupable de falsification de documents, bien qu'il n'ait pas été accusé de détournement de fonds.
Plus d'une décennie plus tard, les créanciers attendent toujours un remboursement à travers un processus de réhabilitation civile compliqué.
5. DMM BITCOIN (2024) : 308 MILLIONS DE DOLLARS
Qui :
Lancé en 2018, DMM était un échange de Bitcoin japonais qui a subi un piratage dévastateur en mai 2024, entraînant le vol de 4 502,9 BTC d'une valeur d'environ 308 millions de dollars.
Que s'est-il passé et comment cela a-t-il été fait :
L'échange japonais a été ciblé par le groupe de hackers nord-coréen connu sous le nom de Lazarus.
Les hackers ont accédé à l'infrastructure de portefeuille crypto de DMM et ont transféré 4 502 BTC vers leurs propres portefeuilles.
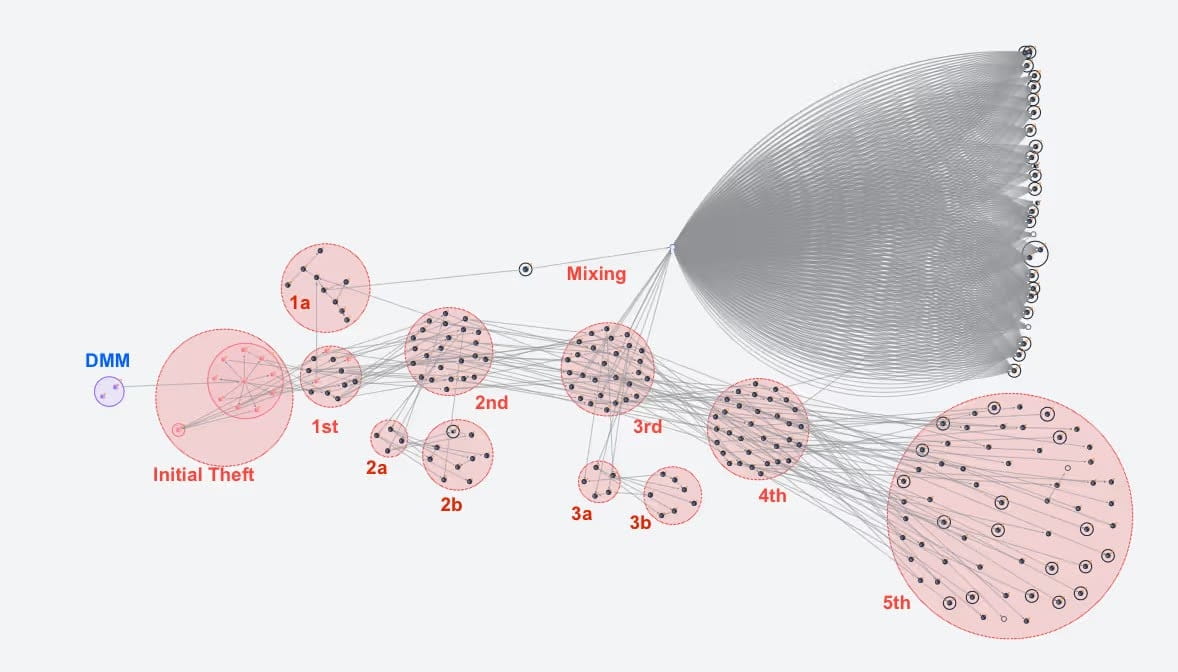
Piraterie DMM Bitcoin – Obfuscation de la piste financière – Chaînes de pelage et mélangeurs
Méthode d'attaque :
Ingénierie sociale : L'enquête du FBI a révélé qu'il s'agissait probablement d'une attaque d'ingénierie sociale ciblant un employé de Ginco. Ginco était le service de portefeuille qui soutenait la gestion d'actifs numériques de DMM.
Spear Phishing : Un employé a involontairement invité une exploitation dans le cadre d'une fausse candidature à un emploi.
Obfuscation de la piste financière : Les hackers ont dissimulé leurs traces en faisant transiter les fonds par des chaînes de pelage et des mélangeurs de crypto.
Les hackers ont décomposé le montant en sommes plus petites à travers une série de transactions, dispersant effectivement les fonds en microtransactions à travers des milliers de portefeuilles.
Pour échapper à la détection, les hackers de DMM ont probablement manipulé le moment des retraits, retardant les retraits de plusieurs heures ou jours et gardant les fonds en mouvement constant pour perturber l'analyse basée sur le timing.
Conséquences :
Bien que DMM ait reconnu le piratage, la vulnérabilité réelle dans l'infrastructure n'a jamais été officiellement révélée.
Incapable de se remettre des pertes financières causées par l'attaque, DMM a annoncé sa fermeture d'ici mars 2025.
DMM Bitcoin a également annoncé qu'il transférerait ses avoirs et comptes clients à un autre échange basé au Japon, SBI VC Trade.
CONCLUSION
Ces cinq attaques majeures de crypto révèlent un schéma cohérent : les hackers utilisent fréquemment des attaques de phishing et d'ingénierie sociale pour cibler les employés vulnérables des échanges, des fournisseurs de services de portefeuille et d'autres fournisseurs d'infrastructure. Les pertes combinées de ces cinq incidents dépassent 3 milliards de dollars, soulignant l'importance critique de mesures de cybersécurité robustes.
La cybersécurité et la conformité réglementaire sont cruciales pour prévenir les piratages de crypto. Exiger des pratiques comme le stockage dans des portefeuilles froids, l'authentification multifactorielle et des audits réguliers aide à réduire les vulnérabilités. L'alignement réglementaire mondial garantit une protection cohérente à travers les juridictions, rendant plus difficile pour les attaquants d'exploiter les maillons faibles.
Pour les détenteurs de cryptomonnaies, ces incidents soulignent l'importance d'utiliser des échanges ayant des antécédents de sécurité prouvés, d'activer toutes les fonctionnalités de sécurité disponibles sur les comptes et d'envisager des solutions de stockage à froid pour des avoirs significatifs. À mesure que l'industrie mûrit, l'évolution continue des pratiques de sécurité reste essentielle pour devancer des menaces de plus en plus sophistiquées.
"CoinRank Exclusive : Le vol de 3 milliards de dollars - 5 des piratages d'échange de crypto les plus dévastateurs de l'histoire" cet article a été publié pour la première fois sur (CoinRank).