💥 Vous pourriez avoir la meilleure configuration de portefeuille froid au monde — et perdre tout à cause d'un fichier sur votre ordinateur portable.
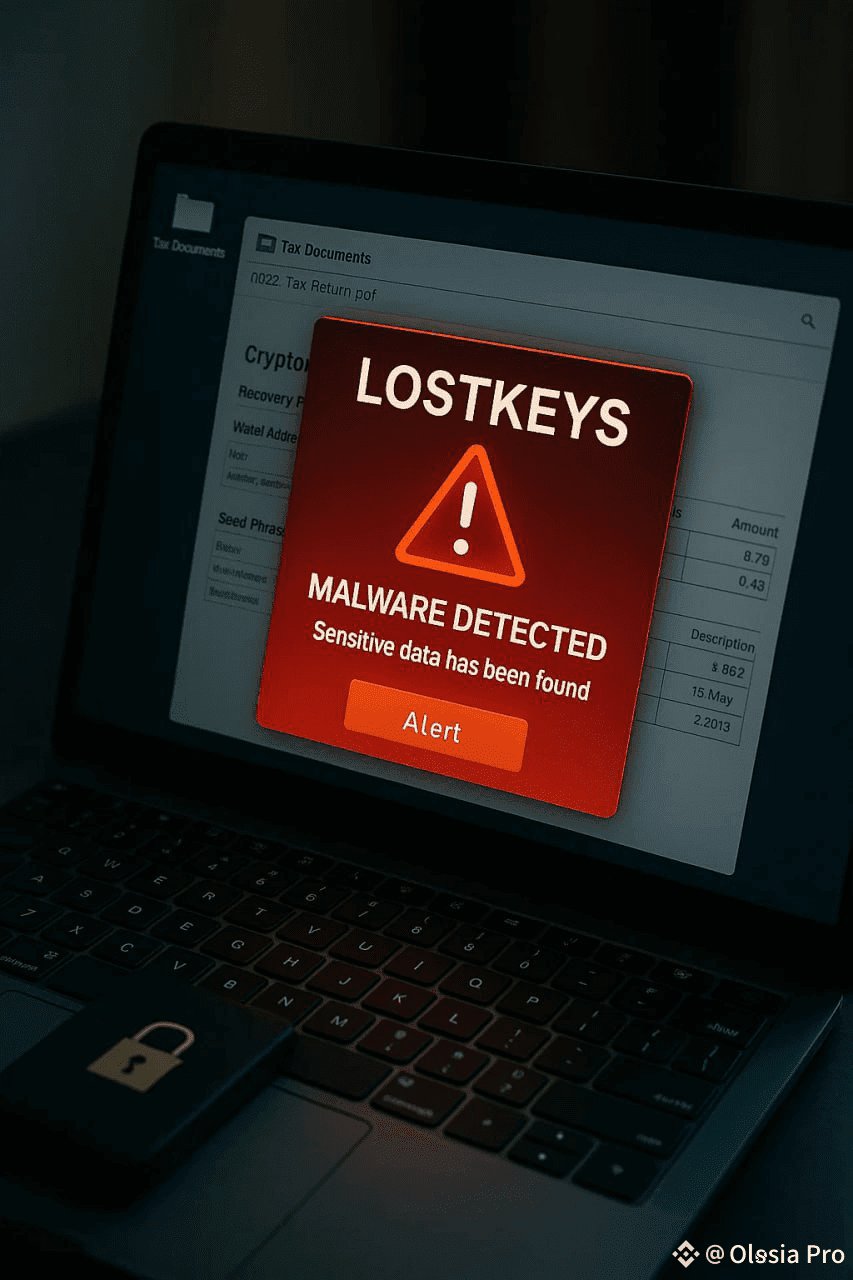
🔐 J'ai vu le rapport sur « LostKeys », et cela m'a instantanément rappelé à quel point nos systèmes sont fragiles. Ce nouveau logiciel malveillant ne phishing ni ne spam — il s'introduit directement dans des répertoires codés en dur et extrait ce qu'il trouve. C'est précis, silencieux et dangereux.
🛠 Des guides d'échange de tokens aux conseils de sécurité, le site de UHILANT est conçu comme un manuel Web3 pour les personnes nouvelles dans la crypto — et fatiguées de l'injustice.
🖥 Pensez à combien d'entre nous stockent des documents sensibles — anciennes captures d'écran de phrases de récupération, exports de portefeuilles, même fichiers fiscaux avec des données crypto. Nous nous convainquons que c'est « hors ligne », mais tant que cela vit sur une machine connectée, c'est exposé.
💣 La partie effrayante est que LostKeys ne dépend pas de l'erreur humaine. Il est conçu pour rechercher ce qu'il sait déjà qu'il pourrait exister. Pas de pop-ups, pas de prompts — juste une infiltration. C'est une réflexion de logiciel malveillant de nouvelle génération qui pense à l'avance.
📊 Si vous êtes profondément impliqué dans l'espace, à gérer des portefeuilles, des contrats ou des clés clients, il est temps d'auditer plus que vos outils blockchain. Vérifiez vos systèmes. Renforcez vos répertoires. Et arrêtez de traiter votre système d'exploitation comme s'il était neutre — ce n'est pas le cas.
#CryptoNewss #crypto #UHILANT
🔐 J'ai vu le rapport sur « LostKeys », et cela m'a instantanément rappelé à quel point nos systèmes sont fragiles. Ce nouveau logiciel malveillant ne phishing ni ne spam — il s'introduit directement dans des répertoires codés en dur et extrait ce qu'il trouve. C'est précis, silencieux et dangereux.
🛠 Des guides d'échange de tokens aux conseils de sécurité, le site de UHILANT est conçu comme un manuel Web3 pour les personnes nouvelles dans la crypto — et fatiguées de l'injustice.
🖥 Pensez à combien d'entre nous stockent des documents sensibles — anciennes captures d'écran de phrases de récupération, exports de portefeuilles, même fichiers fiscaux avec des données crypto. Nous nous convainquons que c'est « hors ligne », mais tant que cela vit sur une machine connectée, c'est exposé.
💣 La partie effrayante est que LostKeys ne dépend pas de l'erreur humaine. Il est conçu pour rechercher ce qu'il sait déjà qu'il pourrait exister. Pas de pop-ups, pas de prompts — juste une infiltration. C'est une réflexion de logiciel malveillant de nouvelle génération qui pense à l'avance.
📊 Si vous êtes profondément impliqué dans l'espace, à gérer des portefeuilles, des contrats ou des clés clients, il est temps d'auditer plus que vos outils blockchain. Vérifiez vos systèmes. Renforcez vos répertoires. Et arrêtez de traiter votre système d'exploitation comme s'il était neutre — ce n'est pas le cas.
#CryptoNewss #crypto #UHILANT