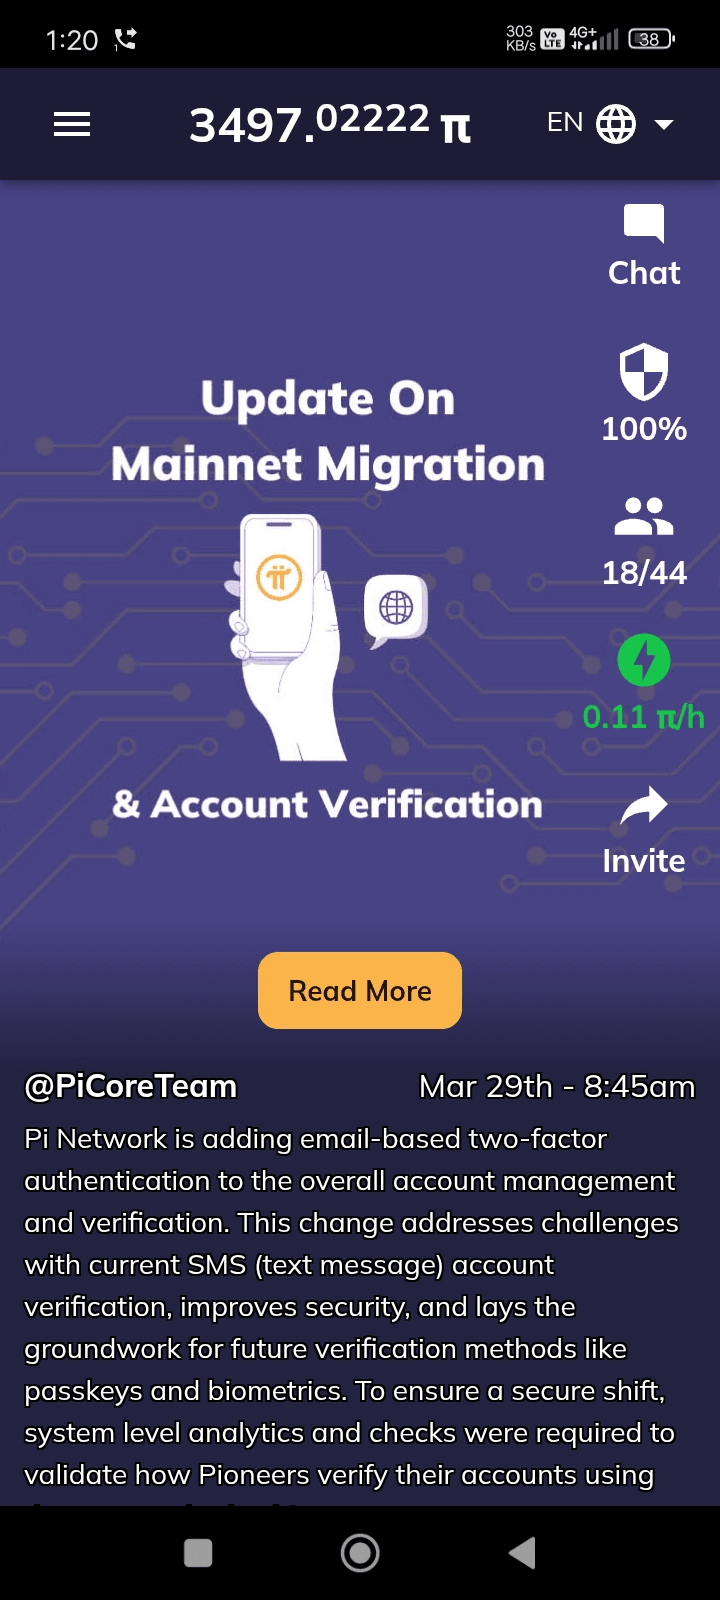
Historiquement, les comptes Pi s'appuyaient sur des numéros de téléphone—et non des e-mails—comme identifiants uniques. Bien que pratique au départ, cette approche a créé des défis, car la vérification par SMS (message texte via des numéros de téléphone) s'est révélée à la fois peu fiable et coûteuse. En raison de la nature globalement dispersée de la communauté Pi, les communications par SMS entre les Pionniers et les serveurs n'ont pas toujours fonctionné en raison de différentes limitations géographiques dans les réglementations de télécommunication, des politiques des opérateurs, des abonnements de service des individus et des coûts, et plus encore.
À la lumière de ces défis, et étant donné que le réseau est dans une phase avec des mesures d'authenticité plus fiables telles que KYC et des vérifications de présence, il est temps de passer d'une dépendance principalement ou uniquement aux numéros de téléphone à l'utilisation de la vérification par e-mail basée sur l'authentification à deux facteurs (2FA), avec l'objectif de soutenir éventuellement des méthodes d'authentification avancées comme les clés d'accès et la biométrie. La vérification 2FA par e-mail non seulement aborde les défis ci-dessus, mais améliore également la sécurité grâce à l'aspect à deux facteurs. Pour y parvenir, chaque utilisateur devra d'abord établir un e-mail de confiance dans son dossier. Cependant, certains utilisateurs n'ont jamais ajouté d'e-mail à leurs comptes, ou pourraient avoir entré des e-mails incorrects, perdu l'accès à leurs anciens e-mails, ou partagé des e-mails avec les comptes Pi des membres de leur famille.
Étant donné que l'ajout d'un e-mail à un compte Pi n'est pas effectué au moment de la création du compte et que cela représente un changement majeur dans la gestion et la sécurité des comptes, Pi a dû vérifier—par le biais d'analyses et d'analyses supplémentaires avant de permettre aux utilisateurs de migrer—comment les utilisateurs ajoutaient leurs e-mails de confiance, comment ils vérifiaient leurs adresses e-mail, comment ils complétaient la 2FA, etc., pour garantir l'intégrité de ces processus et la sécurité des comptes utilisateurs. Dans certains cas, d'autres actions, telles qu'une vérification de présence ou une vérification SMS supplémentaire, sont nécessaires. Cela a nécessité une pause temporaire dans les migrations jusqu'à ce que de telles vérifications au niveau du système soient effectuées.
La bonne nouvelle est que les migrations ont maintenant repris et s'étendront progressivement à mesure que davantage de 2FA basées sur l'e-mail et de vérifications au niveau du système seront complétées. Le réseau Pi s'engage à une transition fluide et sécurisée, et votre patience est appréciée alors que la sécurité des comptes est renforcée pour tout le monde.