Pi ressemble à une escroquerie complète.
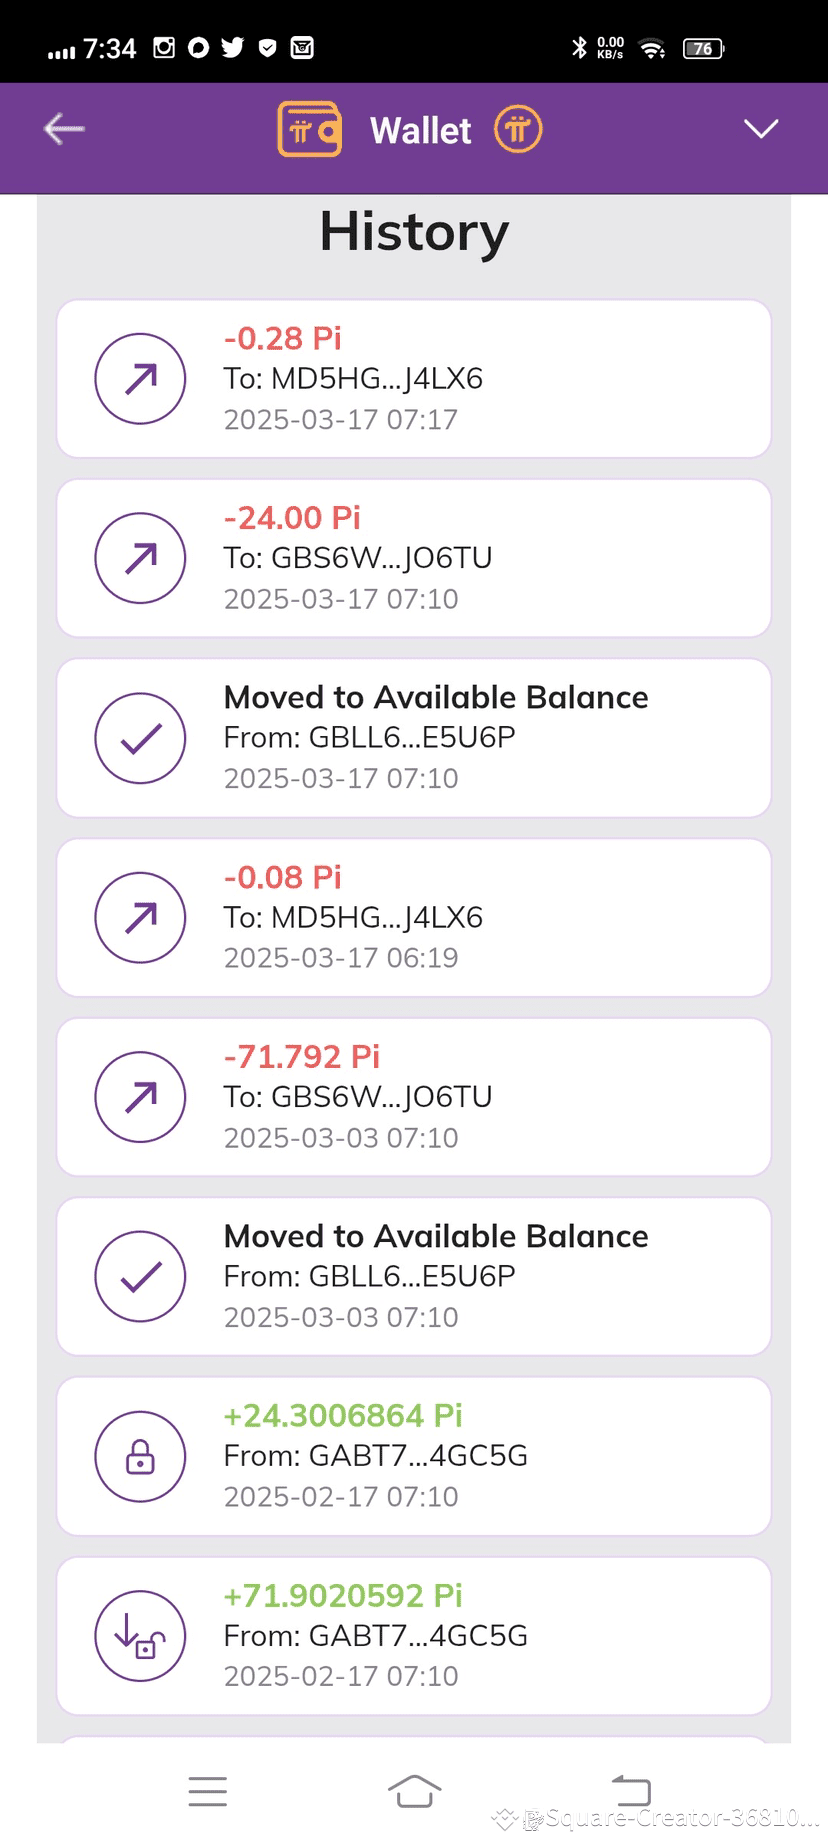
Une même adresse a transféré tout mon pi juste après qu'ils aient été déverrouillés, comme juste 5 secondes après le déverrouillage. Maintenant, comment est-ce même possible sans que l'équipe centrale de PI soit impliquée ?
J'ai suivi l'adresse et elle a comme des milliers de transactions. Elle vole même des centimes disponibles dans le portefeuille.
Vous pouvez également suivre les transactions de l'escroc à partir de l'adresse donnée ci-dessous.
GBS6WKLVXLDGTIM2QRI4GBA6J4PKRS7VH5FFMAPFRBI2IX52GJEJO6TU
Une même adresse a transféré tout mon pi juste après qu'ils aient été déverrouillés, comme juste 5 secondes après le déverrouillage. Maintenant, comment est-ce même possible sans que l'équipe centrale de PI soit impliquée ?
J'ai suivi l'adresse et elle a comme des milliers de transactions. Elle vole même des centimes disponibles dans le portefeuille.
Vous pouvez également suivre les transactions de l'escroc à partir de l'adresse donnée ci-dessous.
GBS6WKLVXLDGTIM2QRI4GBA6J4PKRS7VH5FFMAPFRBI2IX52GJEJO6TU