

Salut la famille crypto ! 👋 Parlons de quelque chose de sérieux—une nouvelle escroquerie de phishing par SMS qui trompe même les utilisateurs expérimentés de Binance.

Si vous avez reçu un message suspect dernièrement, lisez ceci avant de cliquer.
Détails Clés
😱 L'Histoire d'une Victime : « J'ai presque tout perdu »
Rencontrez Joe Zhou (nom partagé publiquement), un utilisateur de Binance qui est tombé victime de cette escroquerie. Voici comment cela s'est passé :
1️⃣ Le Message : Joe a reçu un SMS du numéro officiel de Binance, avertissant que son compte avait été « accédé depuis la Corée du Nord. »
2️⃣ La Panique : Tout juste après les nouvelles du piratage de Bybit à 1,5 milliard de dollars, il a paniqué et a appelé le numéro fourni.
3️⃣ Le Piège : Un « agent de support » lui a dit de créer un portefeuille SafePal (prétendu partenaire de Binance) et de transférer des fonds pour « enquête. »
4️⃣ Le Piège : Lorsque Joe a commencé à se méfier, il s'est battu pour récupérer ses fonds—mais les escrocs ont vidé son portefeuille en plein transfert.
« J'ai manqué de frais de gaz… mon solde a été vidé. » – Joe Zhou
🕵️ Comment fonctionne l'escroquerie
Ce n'est pas une tentative de phishing classique. Les escrocs utilisent des tactiques de niveau supérieur :
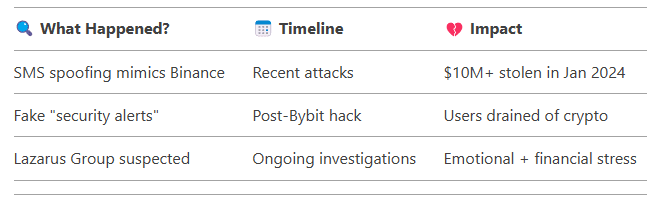
Usurpation de SMS : Les messages apparaissent dans le fil officiel de Binance.
Partenariats Fictifs : Citant des portefeuilles « partenaires » comme SafePal.
Manipulation Psychologique : Tirer parti de la peur après le piratage de Bybit.
Le CISO de SlowMist a analysé la violation et a signalé deux méthodes possibles :
Exploitation des vulnérabilités des passerelles SMS.
Collusion avec des fournisseurs tiers pour simuler des réponses.
📉 La Vue d'Ensemble : Le Phishing Crypto Évolue
Bien que janvier ait enregistré une baisse de 56 % des pertes dues au phishing (10,25 millions contre 23,58 millions en décembre), les escroqueries deviennent de plus en plus sophistiquées. Le Groupe Lazarus (oui, ces hackers nord-coréens) est probablement derrière cette vague.
🛡️ Protégez-vous : 5 conseils indispensables
Vérifiez les URLs : Ne cliquez jamais sur les liens dans les textos—connectez-vous directement via l'application.
Activez l'authentification à deux facteurs : Utilisez des clés matérielles ou des applications d'authentification, pas de SMS.
Vérifiez « Partenaires » : Binance ne vous demandera jamais de créer des portefeuilles externes.
Restez Calme : Les escrocs prospèrent grâce à la panique. Faites une pause, respirez, vérifiez.
Signalez une Activité Suspecte : Transmettez les textos de phishing au support de Binance.
💬 Pensées Finales
La crypto est empowerante, mais c'est aussi un terrain de jeu pour les escrocs. Restez vigilant, remettez tout en question et ne partagez jamais vos clés privées ou phrases de récupération. Protégeons notre communauté—un message sceptique à la fois. 💪
Des questions ? Laissez-les ci-dessous ! 👇 Et si vous avez trouvé cela utile, partagez-le—vos amis pourraient vous remercier plus tard. 🙏
#StaySafe #CryptoScamAlert #Binancesecurity @Binance Risk Sniper
Avertissement : Ce post est basé sur des incidents rapportés publiquement. Effectuez toujours vos propres recherches. 🧸✨