

 1. Pour tout portefeuille concerné par ce type d'événement de hack, commencez par identifier le portefeuille concerné; les portefeuilles d'échange sont généralement marqués sur etherscan, il suffit de les chercher.
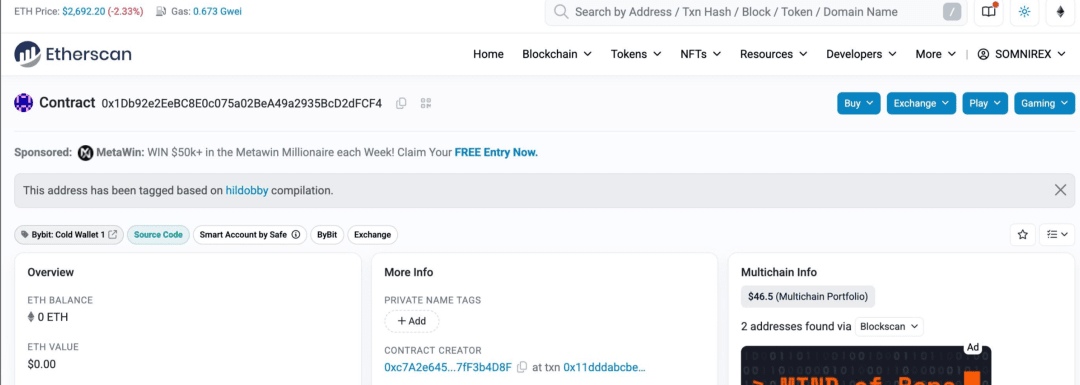 Regardez ce triste portefeuille, marqué comme étant le portefeuille froid de Bybit 1, mais il n'a que 22 dollars, ce qui signifie probablement qu'il est hors service. En faisant défiler vers le bas, nous voyons les transactions historiques, et en effet :
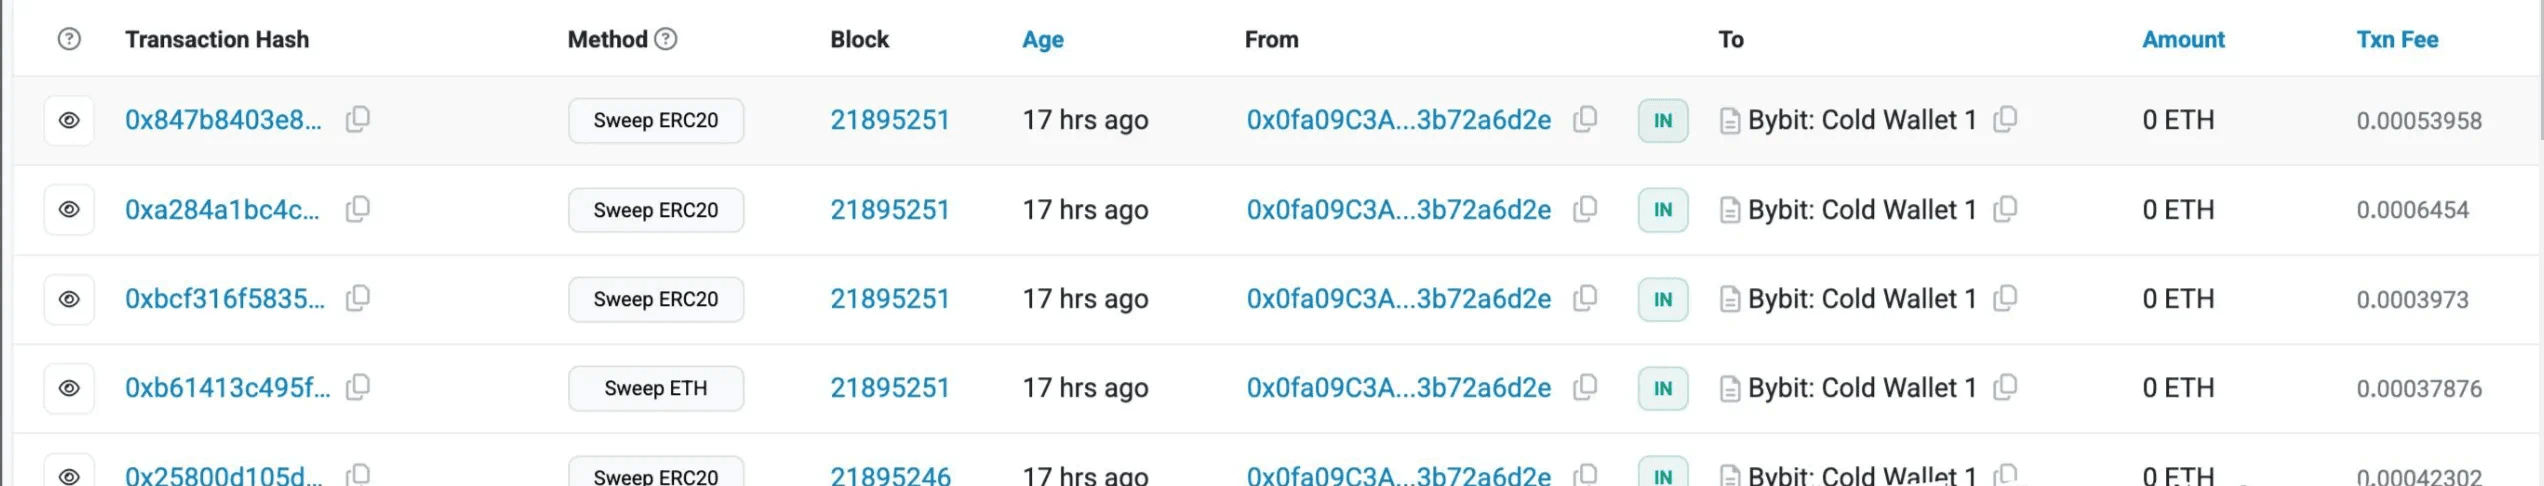 Il y a 17 heures, l'argent de ce portefeuille a été retiré d'un coup, laissant littéralement rien derrière. 2. Après avoir trouvé le portefeuille concerné, nous pouvons analyser le processus de l'infraction, commençons par examiner ce triste portefeuille de plus près.
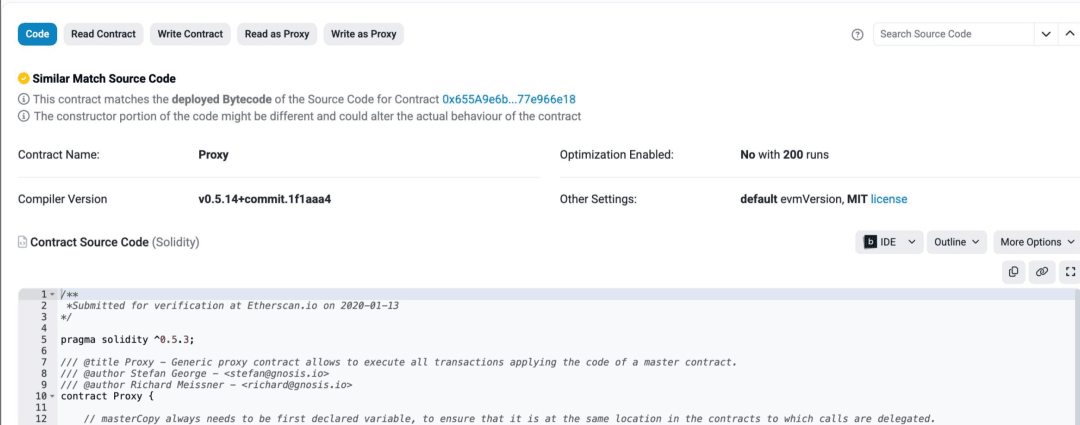 Tout d'abord, c'est un portefeuille intelligent, ce qui signifie qu'il contient une logique de code. En examinant de plus près le code source, nous voyons les mots-clés "proxy", "gnosis.io", il s'agit très probablement d'un portefeuille sécurisé. Pour ceux qui ne sont pas familiers, je vais expliquer que le portefeuille sécurisé est un portefeuille multi-signatures largement utilisé pour la gestion des fonds institutionnels. Les différentes institutions de cryptomonnaie ont généralement un dépositaire, sinon elles utilisent un portefeuille sécurisé. En plus d'être utilisé pour stocker directement des cryptomonnaies, il peut également être utilisé pour diverses opérations multi-signatures, comme des airdrops, des mises à jour de contrats, des changements de stratégie de coffre, etc. Comprenez simplement que c'est un portefeuille très important. Le code est en ligne depuis 7 ou 8 ans et a traversé les tempêtes du monde des cryptomonnaies sans jamais faillir, c'est un peu le pin de Nanshan dans le monde des cryptomonnaies.
C'est une grosse affaire maintenant, le portefeuille sécurisé contient plus de 100 milliards de dollars de fonds, sans compter divers contrats associés. Si le contrat de base de ce portefeuille est compromis, les conséquences sont inimaginables, cela pourrait être beaucoup plus explosif qu'un échange qui s'effondre. Vous vous demandez peut-être, si l'impact est si grand, le marché des cryptomonnaies ne va-t-il pas chuter rapidement?
Ne vous inquiétez pas, continuons à examiner. Maintenant que nous connaissons le type de portefeuille, nous pouvons commencer à analyser la transaction :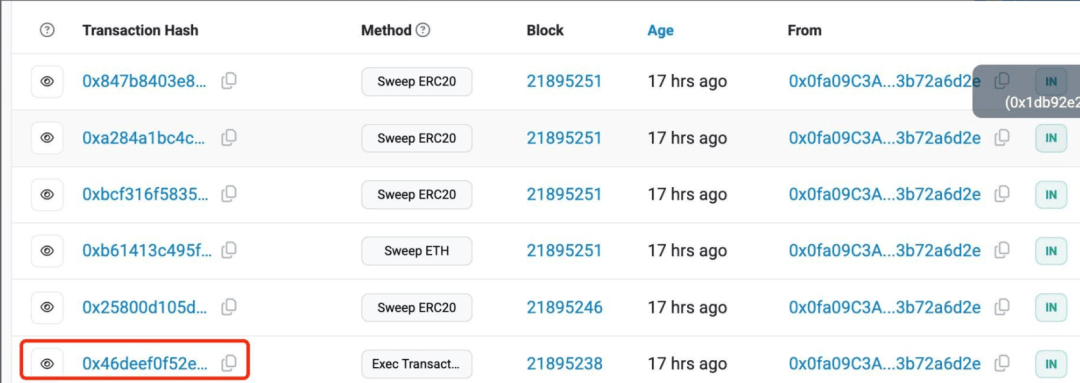
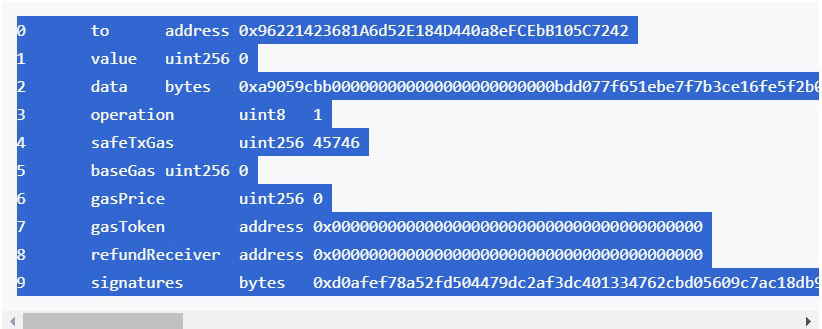
Les premières transactions portent les noms sweepERC20 et sweepETH. En voyant ces noms, on comprend qu'il s'agit d'opérations de vol d'argent; le portefeuille sécurisé n'a pas ces fonctions. Ne nous en occupons pas. En bas de la liste des transactions, le nom est Exec Transaction, c'est une fonction intégrée au portefeuille sécurisé, toutes les transactions passent par elle. Cela doit être le point de départ de cette affaire, examinons-le de plus près. Voici le contenu détaillé de la transaction :
 Commençons par examiner les signatures en détail.
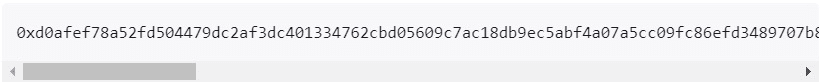
En examinant minutieusement, j'ai regardé pendant longtemps (la façon dont j'ai regardé est trop longue à expliquer, si quelqu'un veut que je développe, je le ferai), je ne vois rien de suspect, c'est une signature tout à fait valable. Cela signifie que cette transaction a effectivement recueilli les signatures de plusieurs propriétaires de portefeuilles. Vous pouvez comprendre que le coffre-fort a plusieurs clés, et cette transaction a bien rassemblé toutes les clés. Eh bien, au moins nous pouvons confirmer que le contrat de base du portefeuille sécurisé est toujours sûr, et le hacker a également dû trouver un moyen d'obtenir ces clés pour ouvrir ce portefeuille sécurisé. Comment il a obtenu ces clés, nous en parlerons plus tard.
Voyons maintenant les opérations spécifiques de cette transaction, et admirons comment le hacker a agi après avoir ouvert le coffre-fort, la partie importante.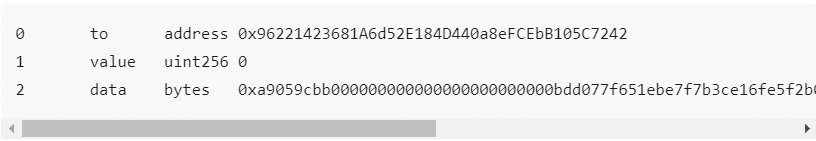
Tout d'abord, la valeur est de 0, ce qui signifie que cette transaction n'a pas effectué de transfert d'ETH. Considérant que c'est probablement une opération pour ouvrir un coffre-fort et que la plupart du temps, il s'agit d'actifs générant des intérêts comme le stETH, c'est tout à fait normal. Le 'to' est un contrat intelligent, et les données sont le contenu de l'interaction avec ce contrat intelligent.
En termes simples, il s'agit d'appeler la méthode 0xa9059cbb de ce contrat 0x96221423681A6d52E184D440a8eFCEbB105C7242, puis de transmettre ce paramètre bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
Voyons donc ce que représente ce contrat 0x96221423681A6d52E184D440a8eFCEbB105C7242.
En l'ouvrant, eh bien, il n'est pas open source, il s'agit probablement d'un contrat déployé par un hacker. Est-ce que cela signifie que nous ne pouvons pas analyser le contrat? Non, non, non, vous êtes assez intelligent pour comprendre que même s'il n'est pas open source, nous pouvons voir ce que cette transaction a réellement modifié.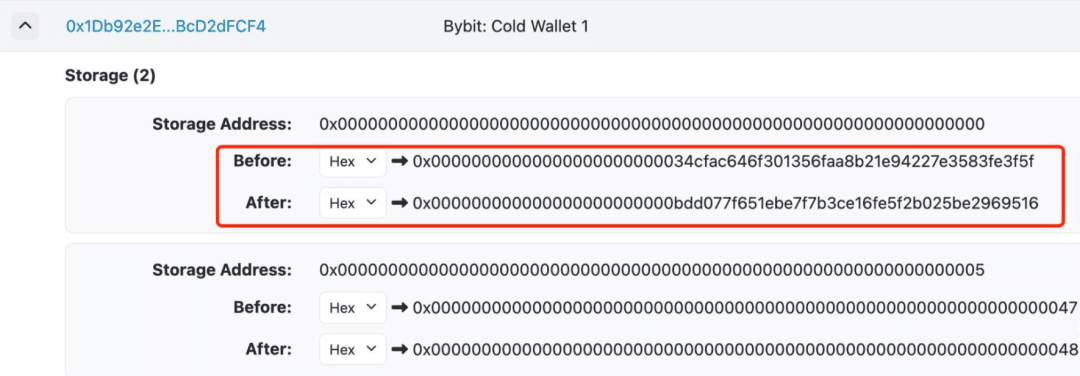
En examinant de près la transaction, nous avons trouvé le problème. Cette transaction a changé la direction du proxy. Pour expliquer simplement, le déploiement du portefeuille sécurisé a utilisé un modèle proxy pour économiser du gaz et faciliter les mises à jour, en résumé, la logique du portefeuille que l'utilisateur utilise pointe tous vers un même morceau de code.
L'adresse du portefeuille elle-même n'a pas de logique de code, elle ne fait que stocker de l'argent. Le hacker a modifié la logique de code pointée par le portefeuille avec cette transaction, ce qui signifie que ce portefeuille n'est plus un portefeuille sécurisé.
Il ne s'agit que d'un portefeuille sécurisé en apparence, mais son noyau est la logique de code déployée par le hacker, 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. C'est comme si le hacker avait pris le contrôle, et il peut maintenant agir à sa guise.
Nous pouvons comprendre en revenant sur une série d'opérations de sweep dans le portefeuille. Après que le hacker a pris le contrôle, il a ordonné au portefeuille de libérer de l'argent, et le portefeuille a obéi.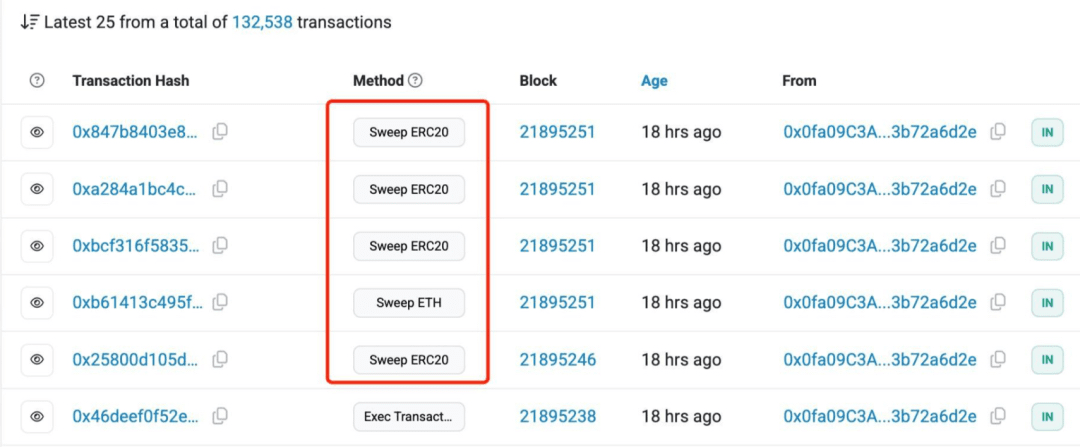
1,5 milliard de dollars, il ne reste rien.
Les 1,5 milliard de dollars de Bybit devraient passer par le chemin ETH→BTC→monnaie fiduciaire, et cela prendra des années pour être blanchis, devenant finalement le financement du plan h du pays de la grâce. Les failles de sécurité des échanges sont également très claires. Ils pensaient qu'une signature à trois était absolument sûre.
En réalité, il suffit de compromettre l'appareil d'un signataire pour faire s'effondrer l'ensemble du système.
L'administrateur a signé sur le faux site officiel de Safe, sans savoir que les transactions sous-jacentes avaient déjà été échangées. C'est comme créer une puce avec PowerPoint; peu importe à quel point l'interface est belle, le code est truffé de bugs. Pour ne pas faire grimper le prix de l'ETH, Bybit préfère s'endetter plutôt que d'acheter des cryptomonnaies pour combler le déficit. Quand les gens de l'État de la grâce commenceront à vendre de l'ETH, les échanges et les hackers se piétineront mutuellement, et les petits investisseurs seront de nouveau lésés.
Après l'exposition de l'incident, l'ETH a chuté en flèche, les acteurs à effet de levier ont été durement touchés, et 170 000 personnes ont été liquidées en 24 heures; les gens commencent à faire la queue pour sauter du toit.
Bybit a toujours prétendu que les portefeuilles froids sont absolument sûrs, mais ils ont été rapidement mis à mal. Peu importe la solidité du coffre-fort, il ne peut pas protéger contre un complice qui passe la clé. Bien que Bybit ait perdu un an de bénéfices, les utilisateurs continuent de retirer de manière frénétique, tandis que le CEO reçoit des encouragements en direct, ce qui est un exemple typique du syndrome de Stockholm.