
Ce jeune homme de 20 ans a commis l'un des plus gros braquages P2P de l'histoire
En août 2024, il a escroqué quelqu'un pour 4 100 $BTC (385,4 millions de dollars)
J'ai passé environ 10 heures à rechercher toutes les données : les informations que j'ai trouvées étaient choquantes...
Voici comment il l'a fait et comment l'éviter🧵👇
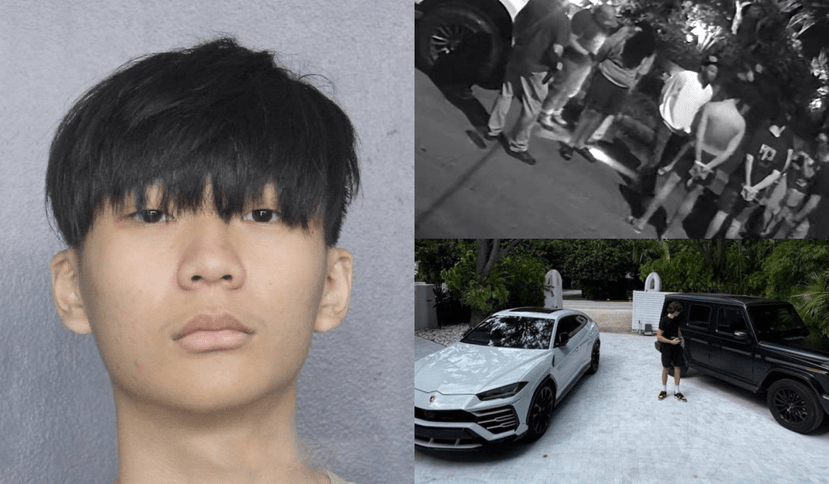
2/➮ Malone Lam est un Singapourien de 20 ans
🕷 En 2024, avec son complice, Jeandiel Serrano, ils ont été arrêtés
🕷 Ils ont volé 230 millions de dollars en crypto à un homme anonyme à l'époque
Plongeons-nous dans le sujet👇
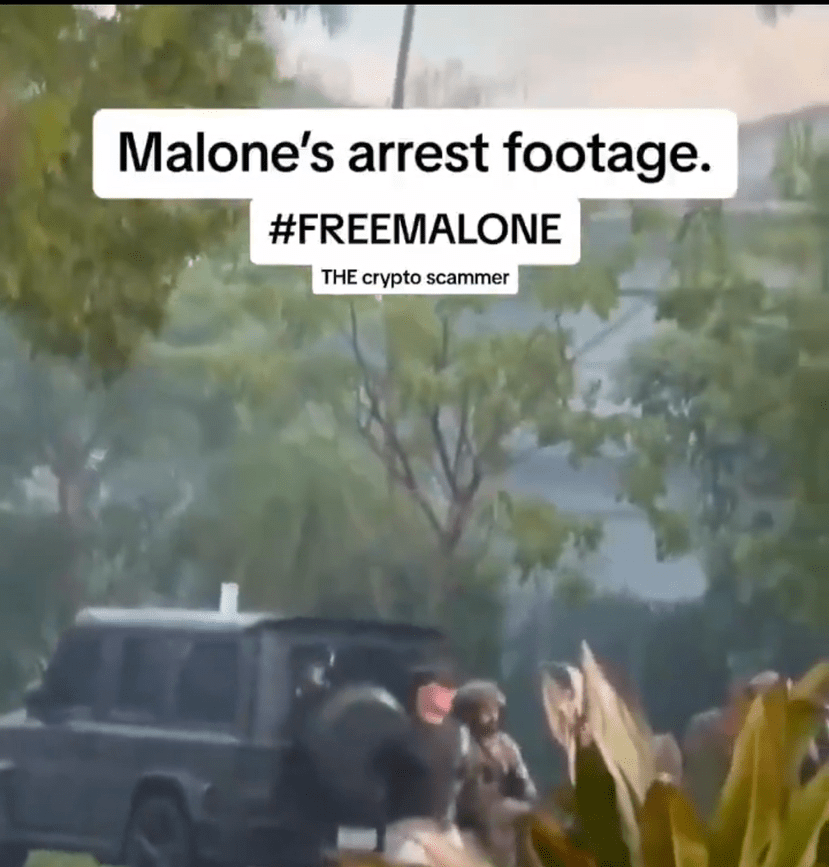
4/➮ Après de nombreux allers-retours et manipulations de la victime, il a obtenu l'accès au Google Drive
🕷 Là, il a trouvé les informations personnelles de la victime
🕷 Cela incluait des détails sur ses avoirs en crypto avec Gemini
👇
5/➮ Après cela, son partenaire, Jeandiel, a rappelé la victime, se faisant passer pour un employé de Gemini
🕷 Il a convaincu la victime de télécharger un logiciel censé aider à protéger ses avoirs en crypto
Mais malheureusement...
👇
6/➮ Les escrocs ont utilisé ce logiciel pour accéder à ses clés privées
🕷 Après cela, ils ont volé 4 100 bitcoins, qui valaient à l'époque 230 millions de dollars
🕷 Ils ont ensuite blanchi les fonds volés à travers diverses bourses crypto et services de mélange
Mais comment ont-ils été attrapés ?
👇
7/➮ Malone a commencé à dépenser des sommes d'argent incroyables, attirant beaucoup d'attention
🕷 Dans l'un des clubs de Los Angeles, il a dépensé 569 000 $ en une nuit
🕷 Il a offert 5 sacs Hermès Birkin à des femmes au hasard
🕷 Il a également acheté 31 supercars, une montre à 2 millions de dollars, et loué plusieurs appartements de luxe
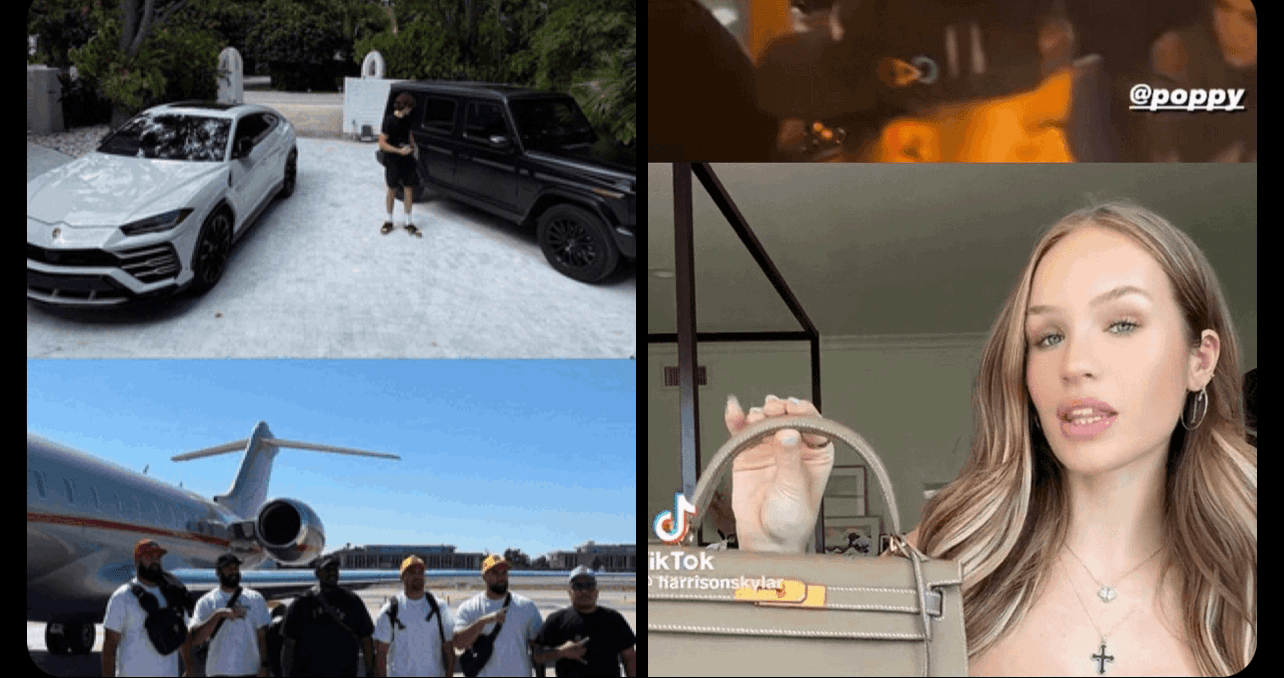
8/➮ Il a été arrêté à Miami après y être arrivé par jet privé depuis Los Angeles
🕷 Cette histoire montre à quel point il est facile de perdre votre crypto
🕷 Et à quel point il est facile de sous-estimer le fait que vous n'avez pas suffisamment sécurisé votre crypto
Voici quelques conseils pour protéger votre crypto👇
👇👇👇
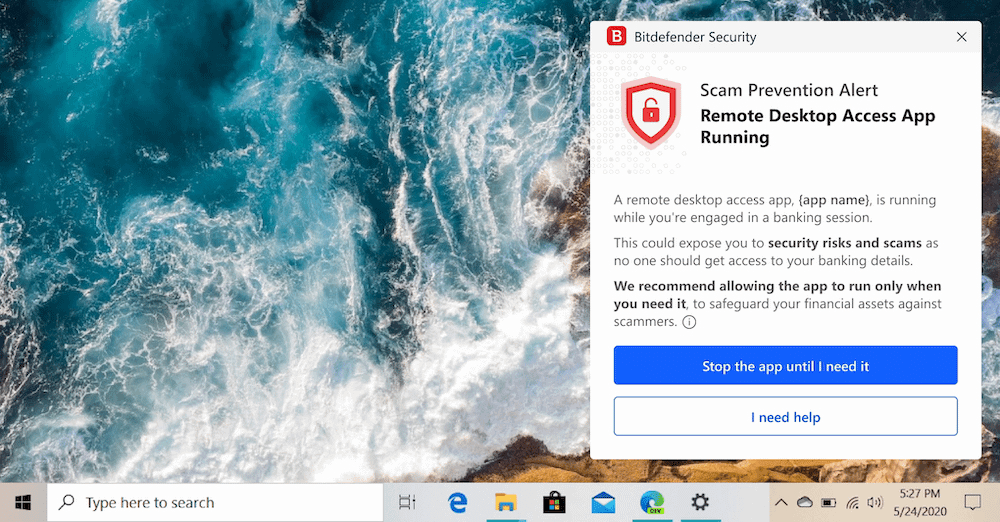
9/➮ Accès non autorisé
🕷 Aussi évident que cela puisse paraître, ne donnez pas l'accès à distance à votre appareil à des personnes auxquelles vous ne faites pas confiance
🕷 Que ce soit un employé de Google, Binance, etc.
🕷 Il est peu probable que quiconque de telles entreprises ait besoin de cela
10/➮ Authentification à 2 facteurs
🕷 Activez toujours l'authentification à 2 facteurs, surtout pour les comptes email et cloud
🕷 Idéalement, choisissez une application d'authentification de Google
🕷 Il est préférable d'éviter l'authentification à 2 facteurs par SMS pour prévenir les attaques par échange de carte SIM
👇
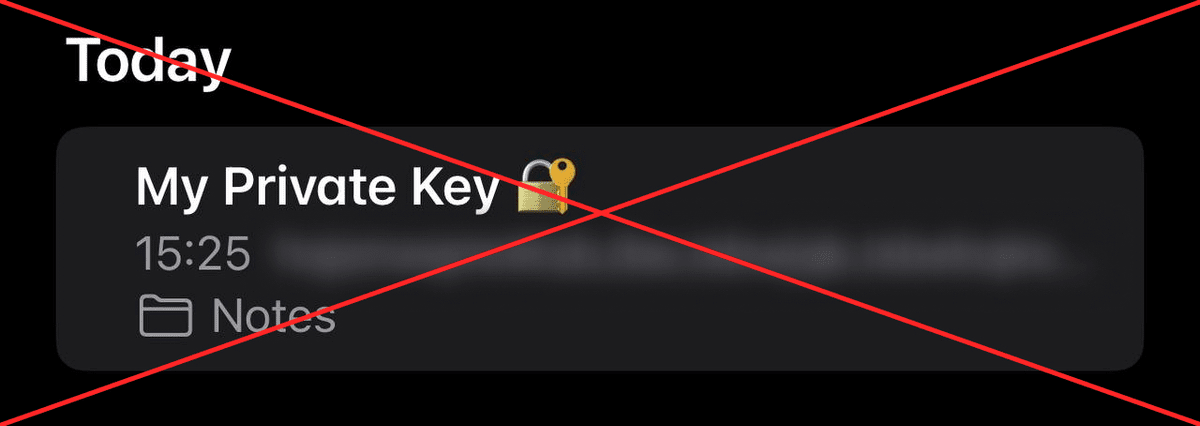
11/➮ Stockage sécurisé des clés
🕷Ne stockez jamais vos clés privées numériquement sinon vous êtes aussi vulnérable que la victime dans l'affaire Malone
🕷 Pour protéger vos actifs, recherchez des portefeuilles qui offrent une gestion des clés plus sécurisée
🕷 Et gardez vos clés privées uniquement sur papier ou sur des plaques métalliques spéciales
12/➮ Source originale + Conclusion
🕷 Avant la conclusion, je tiens à remercier @zachxbt pour sa recherche, qui a rendu cet article possible
🕷 Rappelez-vous que les arnaques crypto augmentent chaque jour, et de nouvelles variations continuent d'apparaître
🕷 La sécurité de vos actifs ne sera jamais excessive, ne la négligez donc pas
👇
➮ Montrez un peu d'amour et de soutien à cet article !
🕷 Suivez pour encore plus d'excitation !
🕷 N'oubliez pas d'aimer, de repartager et de laisser un commentaire avec votre avis #scam $BTC