


Par : Lisa et Shan@Équipe de sécurité SlowMist
Selon les renseignements de l'équipe de sécurité de SlowMist, dans la soirée du 14 décembre 2023, heure de Pékin, Ledger Connect Kit a subi une attaque de la chaîne d'approvisionnement et l'attaquant a gagné au moins 600 000 $ US.
L'équipe de sécurité de SlowMist est immédiatement intervenue dans l'analyse et a émis une alerte précoce :
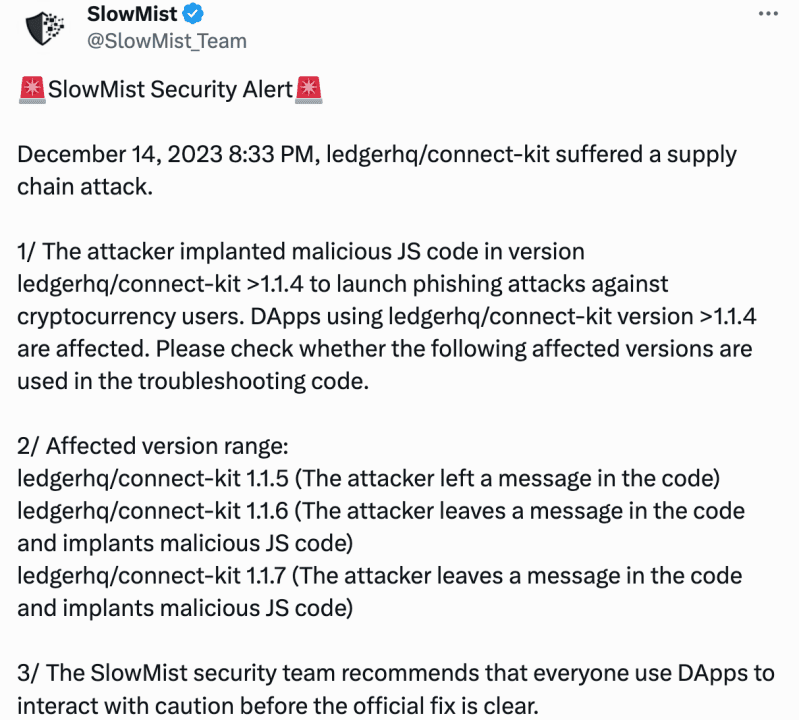
À l'heure actuelle, l'incident a été officiellement résolu et l'équipe de sécurité de SlowMist partage désormais les informations d'urgence comme suit :
chronologie
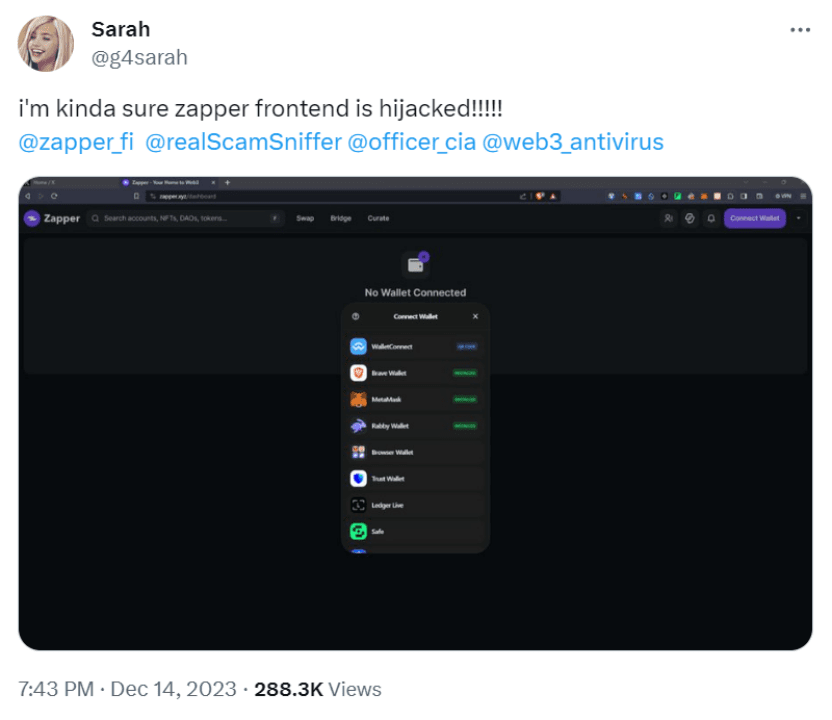
À 19 h 43, l'utilisateur de Twitter @g4sarah a déclaré que le frontal du protocole de gestion d'actifs DeFi Zapper était soupçonné d'avoir été détourné.
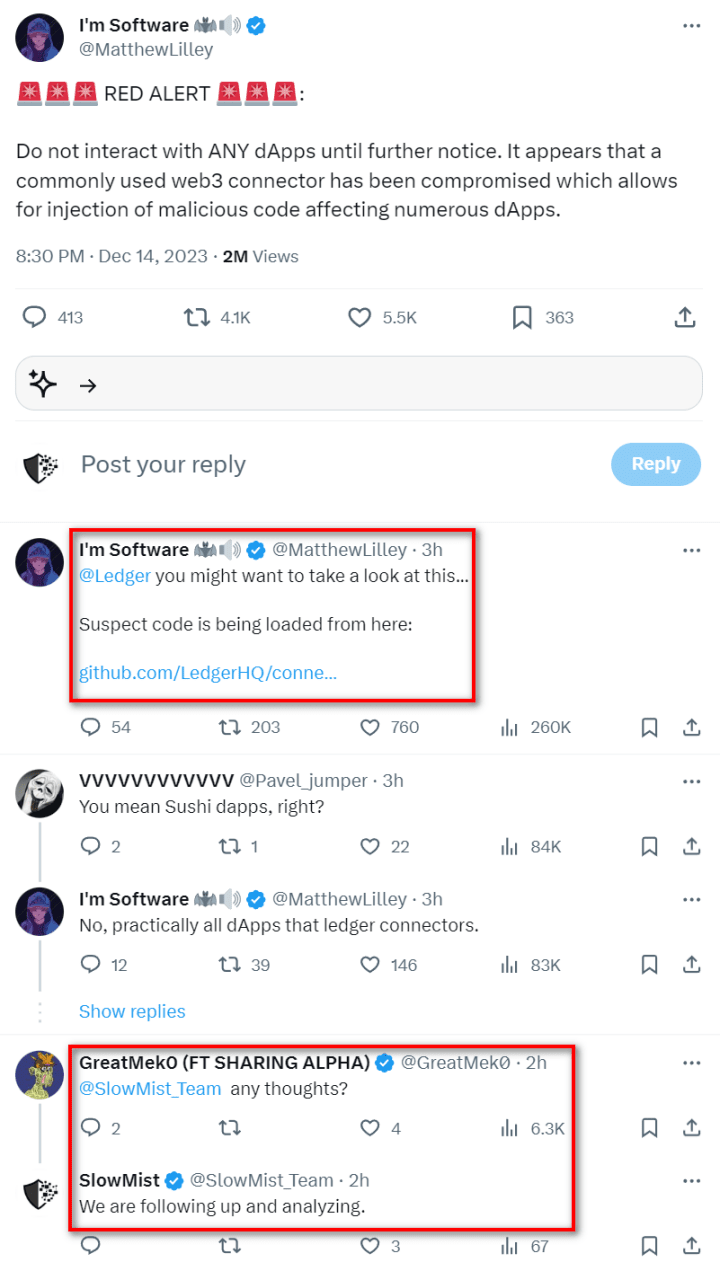
À 20h30, Matthew Lilley, directeur de la technologie de Sushi, a émis un avertissement sur Twitter : "Les utilisateurs sont priés de ne pas interagir avec aucune dApp jusqu'à nouvel ordre. Un connecteur Web3 couramment utilisé (une bibliothèque JavaScript, qui fait partie du projet web3-react) Il est soupçonné d’avoir été compromis, permettant l’injection de code malveillant affectant de nombreuses dApps. » Plus tard, il a déclaré que Ledger pouvait contenir du code suspect. L'équipe de sécurité de SlowMist a immédiatement déclaré qu'elle suivait et analysait cet incident.
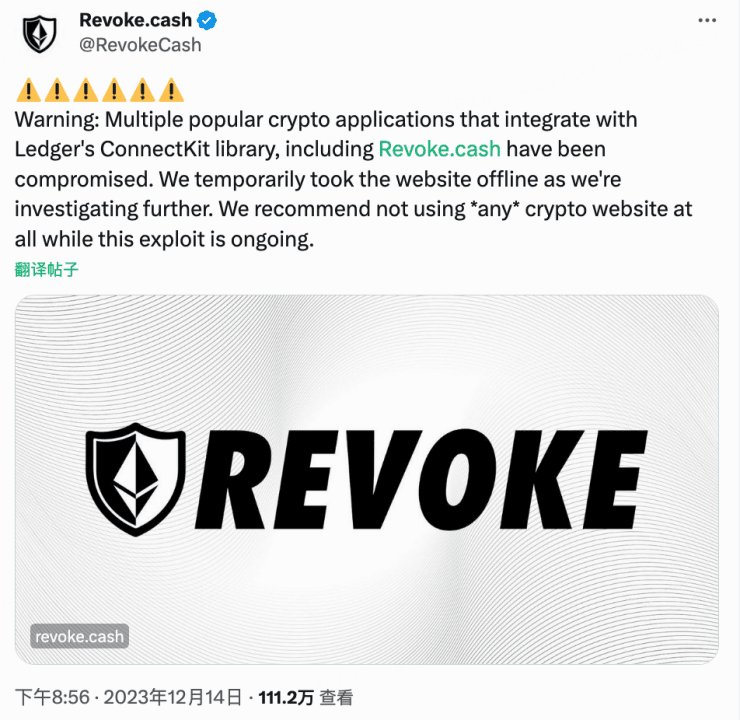
À 20h56, Revoke.cash a tweeté : « Plusieurs applications cryptographiques courantes intégrées à la bibliothèque Ledger Connect Kit, y compris Revoke.cash, ont été compromises. Nous avons temporairement fermé le site. Nous vous recommandons de corriger la vulnérabilité. N'en utilisez aucune. sites Web cryptés pendant la période d’exploitation. » Par la suite, le projet DEX inter-chaînes Kyber Network a également déclaré que, par prudence, il avait désactivé l’interface utilisateur frontale jusqu’à ce que la situation soit claire.
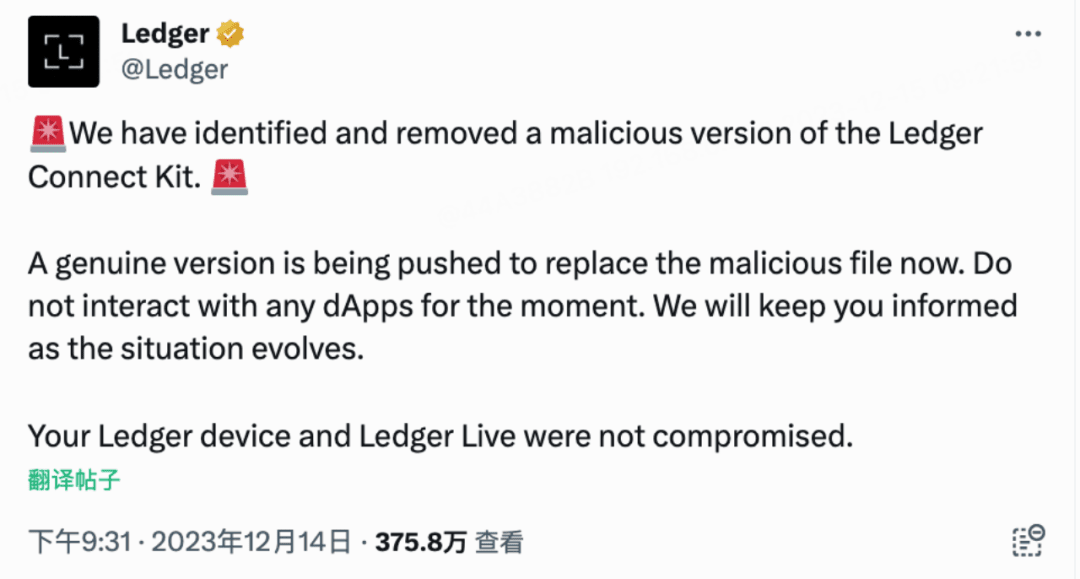
À 21h31, Ledger a également émis un rappel : "Nous avons identifié et supprimé la version malveillante de Ledger Connect Kit. Nous proposons maintenant la version authentique pour remplacer les fichiers malveillants. Veuillez n'interagir avec aucune dApp pour le moment. . S'il y a de nouvelles situations, nous vous en informerons. Votre appareil Ledger et Ledger Live n'ont pas été compromis.
À 21h32, MetaMask a également émis un rappel : "Avant que les utilisateurs effectuent des transactions sur MetaMask Portfolio, veuillez vous assurer que la fonctionnalité Blockaid a été activée dans l'extension MetaMask."
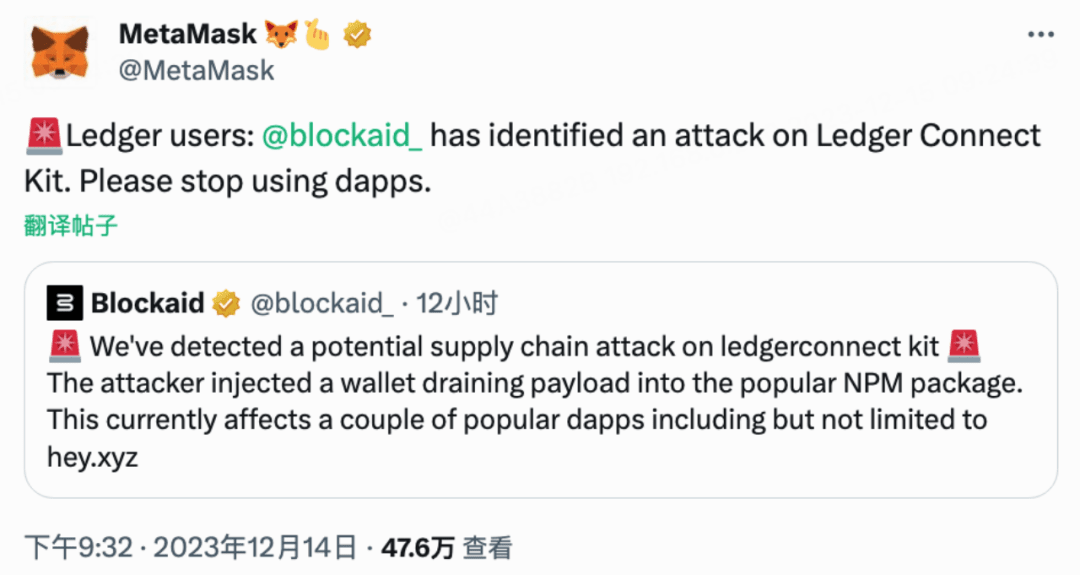
Impact de l'attaque
L'équipe de sécurité de SlowMist a immédiatement commencé à analyser le code concerné. Nous avons constaté que l'attaquant avait implanté du code JS malveillant dans la version @ledgerhq/connect-kit =1.1.5/1.1.6/1.1.7 et avait directement remplacé le code normal par la classe Drainer. La logique de la fenêtre fera non seulement apparaître la fausse fenêtre contextuelle DrainerPopup, mais gérera également la logique de transfert de divers actifs. Attaques de phishing contre les utilisateurs de crypto-monnaie via la distribution CDN.
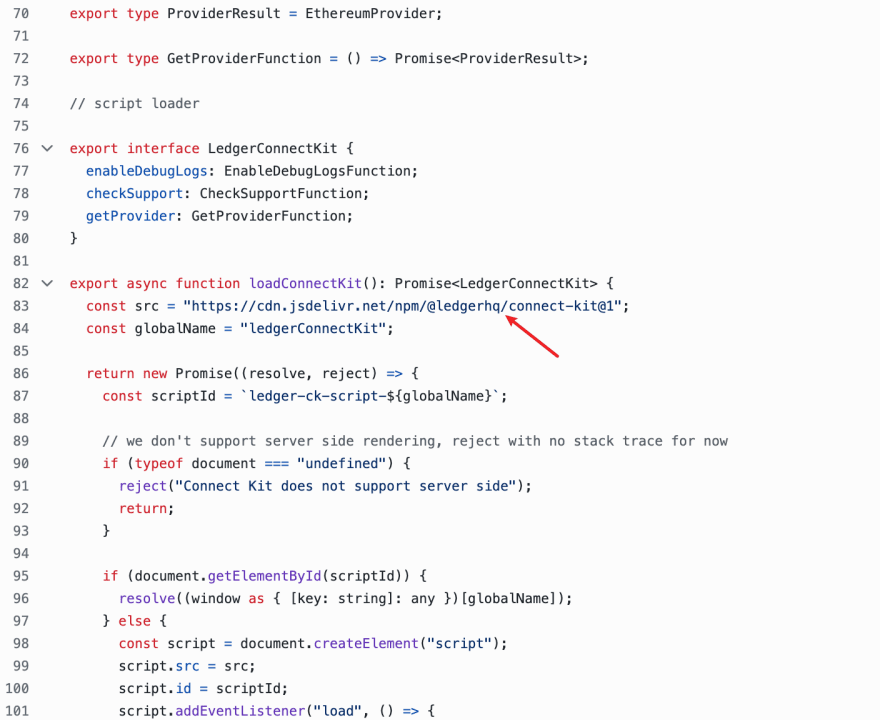
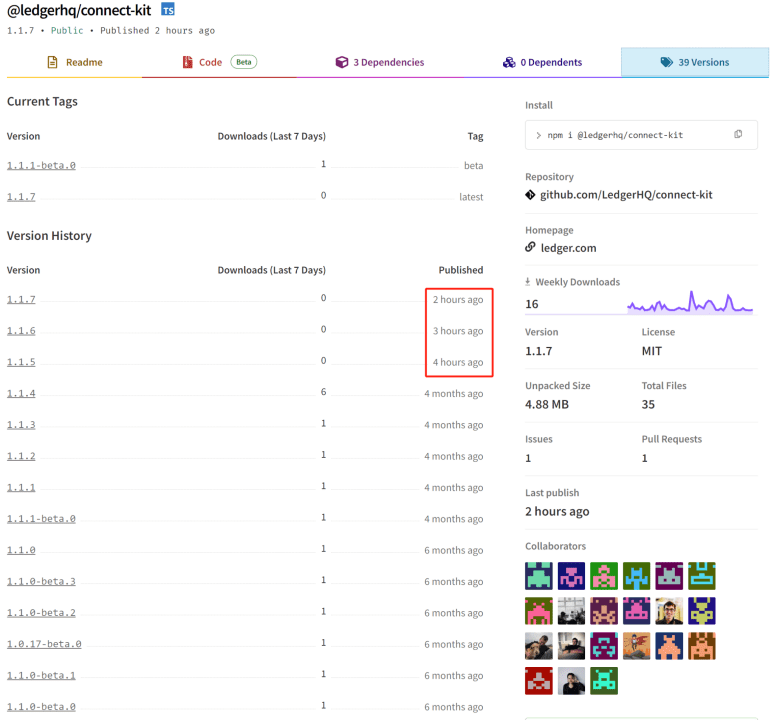
Gamme de versions concernées :
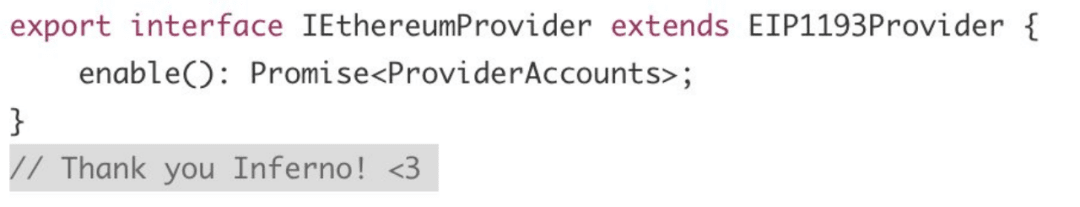
@ledgerhq/connect-kit 1.1.5 (L'attaquant a mentionné Inferno dans le code, probablement pour rendre hommage à Inferno Drainer, un groupe de phishing spécialisé dans la fraude multi-chaînes)
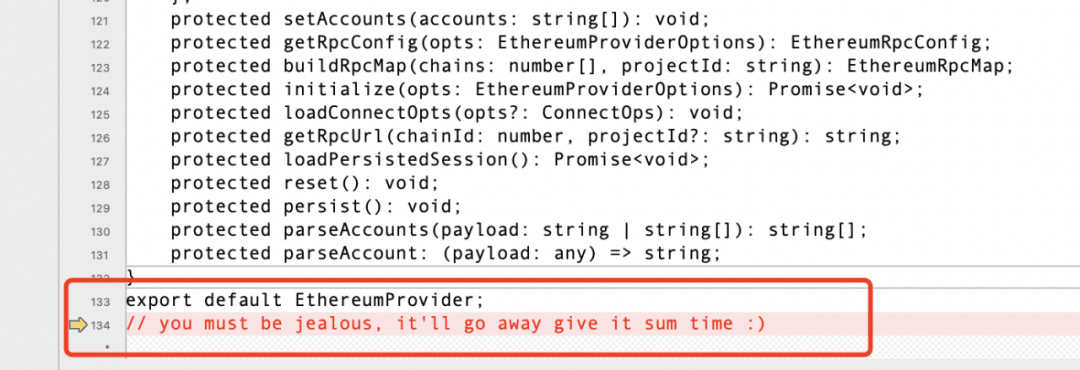
@ledgerhq/connect-kit 1.1.6 (L'attaquant a laissé un message dans le code et implanté du code JS malveillant)
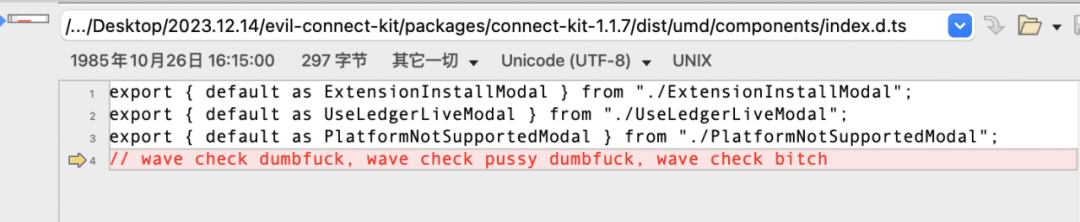
@ledgerhq/connect-kit 1.1.7 (L'attaquant a laissé un message dans le code et implanté du code JS malveillant)
Ledger a déclaré que le portefeuille Ledger lui-même n'est pas affecté, mais que les applications qui intègrent la bibliothèque Ledger Connect Kit sont affectées.
Cependant, de nombreuses applications utilisent Ledger Connect Kit (comme SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash, etc.), et l'impact n'en sera que plus grand.
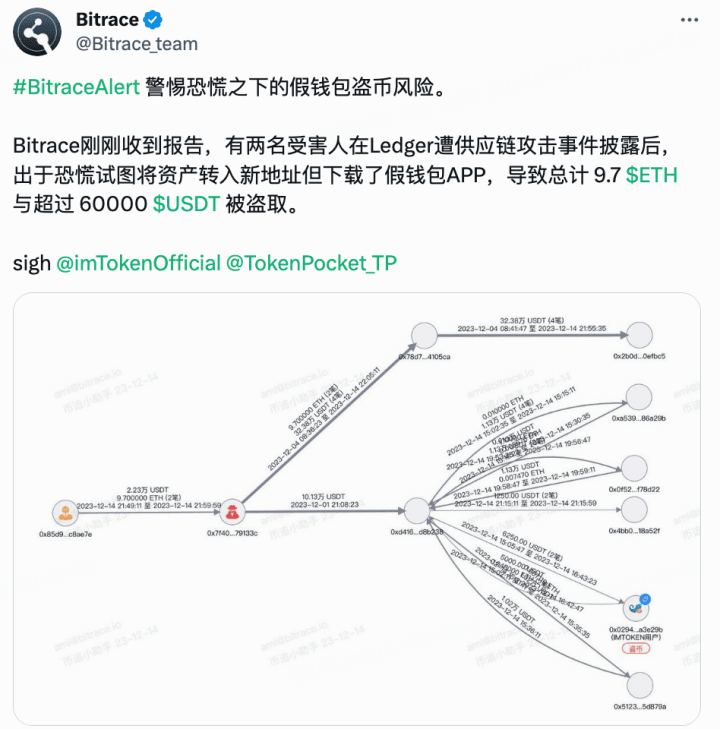
Avec cette attaque, l'attaquant peut exécuter du code arbitraire avec le même niveau d'autorisation que l'application. Par exemple, l'attaquant peut immédiatement drainer tous les fonds de l'utilisateur sans interaction ; publier un grand nombre de liens de phishing pour tromper les utilisateurs et même profiter de la panique de l'utilisateur, l'utilisateur tente de transférer des actifs vers une nouvelle adresse, mais télécharge un faux portefeuille, entraînant une perte d’actifs.
Analyse technique et tactique
Nous avons analysé l’impact de l’attaque ci-dessus et avons émis l’hypothèse, sur la base de l’expérience historique en matière d’urgence, qu’il pourrait s’agir d’une attaque de phishing préméditée par ingénierie sociale.
Selon un tweet de @0xSentry, l'une des traces numériques laissées par les attaquants concerne le compte Gmail de @JunichiSugiura (Jun, un ancien employé de Ledger), qui pourrait avoir été compromis et Ledger a oublié de supprimer l'accès de l'employé.
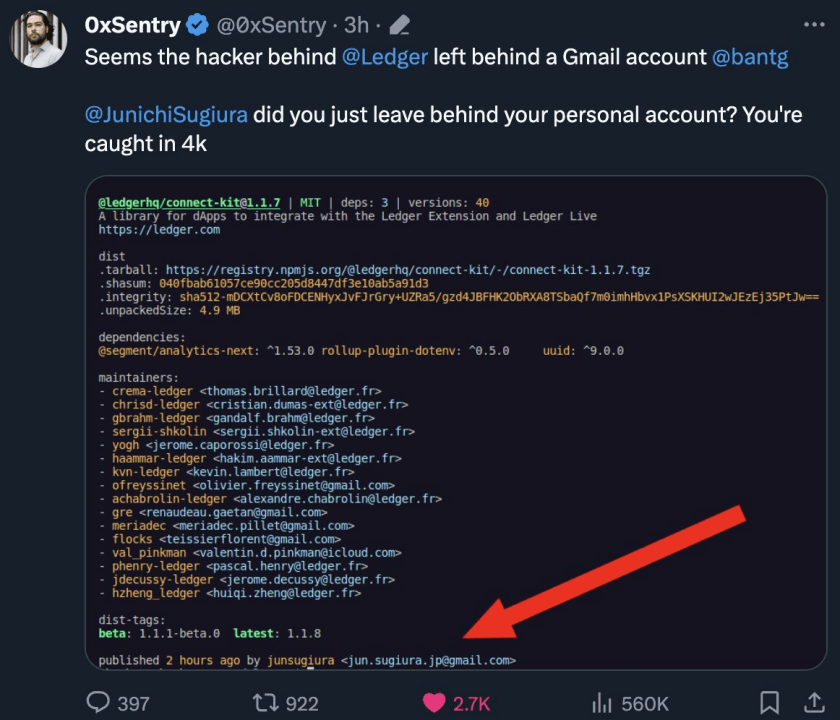
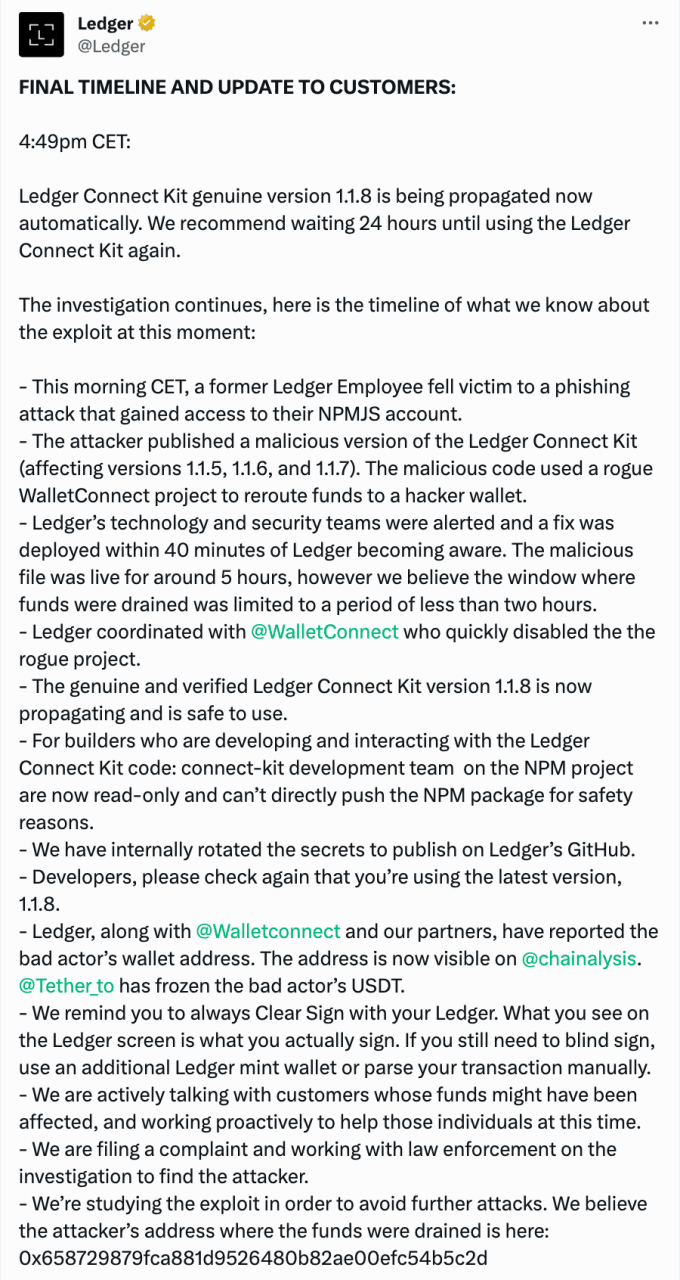
À 23 h 09, les responsables ont confirmé la spéculation : un ancien employé de Ledger a été victime d'une attaque de phishing :
1) L'attaquant a accédé au compte NPMJS de l'employé ;
2) L'attaquant a publié des versions malveillantes de Ledger Connect Kit (1.1.5, 1.1.6 et 1.1.7) ;
3) L'attaquant utilise WalletConnect malveillant pour transférer des fonds vers l'adresse du portefeuille du pirate via un code malveillant.
Actuellement, Ledger a publié la version 1.1.8 authentique et vérifiée du Ledger Connect Kit, veuillez mettre à niveau à temps.
Bien que la version empoisonnée de Ledger npmjs ait été supprimée, il existe toujours des fichiers js empoisonnés sur jsDelivr :
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.7
https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1.1.6
Notez qu'il peut y avoir des retards dus à des facteurs CDN. La recommandation officielle est d'attendre 24 heures avant d'utiliser le kit Ledger Connect.
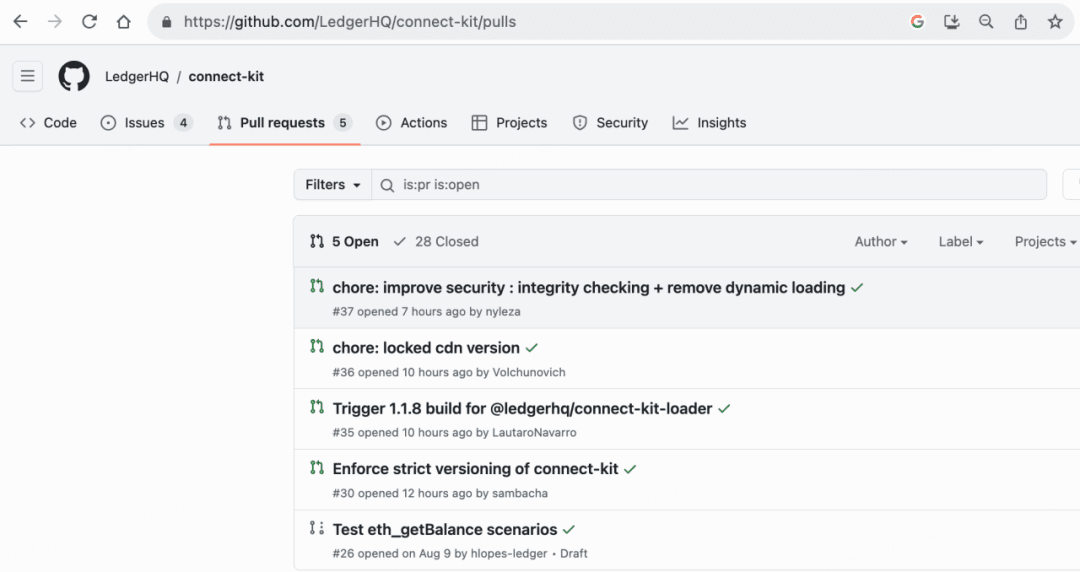
Il est recommandé que lorsque les parties au projet publient des sources miroir qui s'appuient sur des CDN tiers, elles n'oublient pas de verrouiller les versions concernées pour éviter les dommages causés par des versions malveillantes et des mises à jour ultérieures. (suggestion de @galenyuan)
À l'heure actuelle, le responsable a accepté les suggestions pertinentes, et je pense que la stratégie sera ensuite modifiée :
Chronologie finale officielle du grand livre :
Analyse MistTrack
Client égouttoir : 0x658729879fca881d9526480b82ae00efc54b5c2d
Adresse des frais de vidange : 0x412f10AAd96fD78da6736387e2C84931Ac20313f
Selon l'analyse de MistTrack, l'attaquant (0x658) a gagné au moins 600 000 dollars américains et est associé au groupe de phishing Angel Drainer.
La principale méthode d'attaque du gang Angel Drainer consiste à mener des attaques d'ingénierie sociale contre les fournisseurs de services de noms de domaine et leur personnel. Si vous êtes intéressé, vous pouvez cliquer pour lire Dark "Angel" - révèle le gang de phishing Angel Drainer.
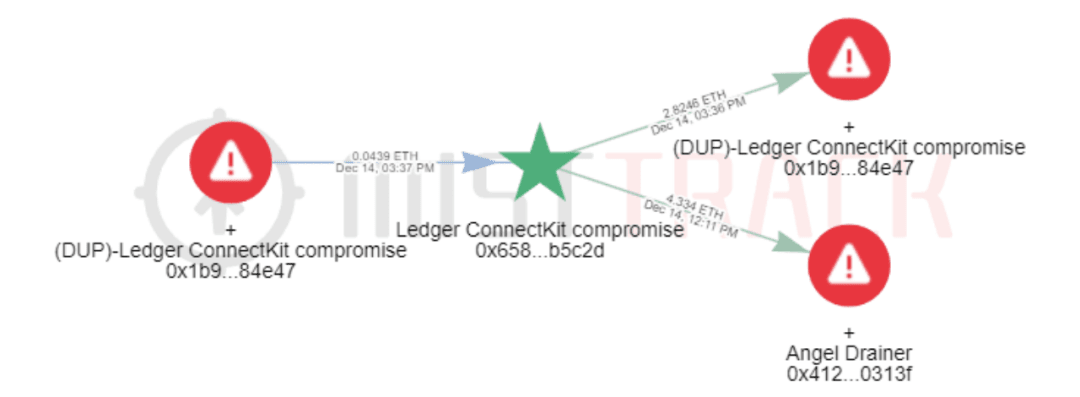
Angel Drainer (0x412) détient actuellement près de 363 000 $ d'actifs.
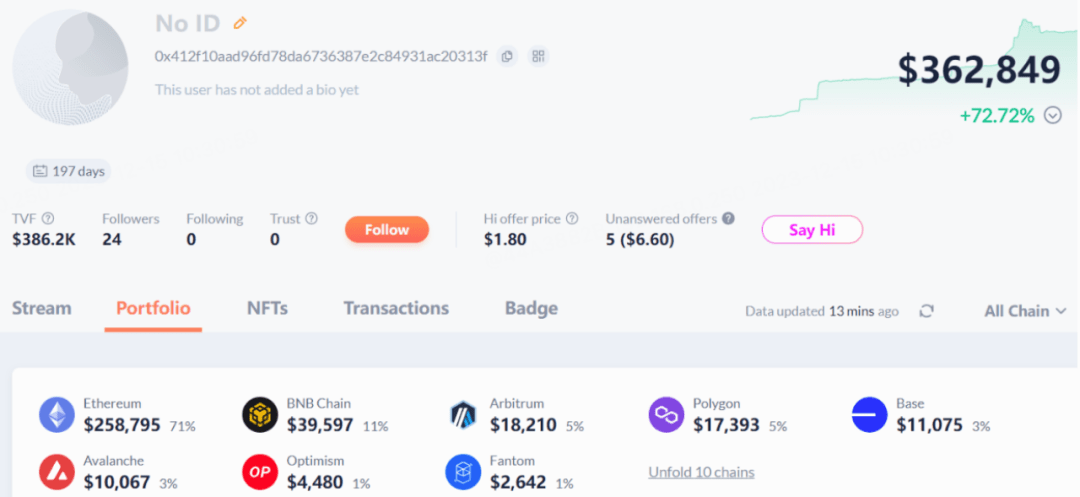
Selon le SlowMist Threat Intelligence Network, les conclusions suivantes ont été tirées :
1) IP 168.*.*.46,185.*.*.167
2) L’attaquant a échangé une partie de l’ETH contre du XMR
À 23h09, Tether a gelé l'adresse de l'exploiteur de Ledger. De plus, MistTrack a bloqué les adresses concernées et continuera de surveiller les modifications des fonds.
Résumer
Cet incident prouve une fois de plus que la sécurité DeFi n'est pas seulement une sécurité contractuelle, mais une sécurité dans son ensemble.
D’une part, cet incident montre que les violations de la sécurité de la chaîne d’approvisionnement peuvent entraîner de graves conséquences. Les logiciels malveillants et les codes malveillants peuvent être implantés dans différentes parties de la chaîne d'approvisionnement logicielle, notamment dans les outils de développement, les bibliothèques tierces, les services cloud et les processus de mise à jour. Une fois ces éléments malveillants injectés avec succès, les attaquants peuvent les utiliser pour voler des actifs de crypto-monnaie et des informations sensibles sur les utilisateurs, perturber les fonctionnalités du système, faire chanter les entreprises ou propager des logiciels malveillants à grande échelle.
D'un autre côté, les attaquants peuvent obtenir des informations d'identité personnelle, des informations d'identification de compte, des mots de passe et d'autres informations sensibles grâce à des attaques d'ingénierie sociale. Les attaquants peuvent également utiliser des e-mails, des messages texte ou des appels téléphoniques trompeurs pour inciter les utilisateurs à cliquer sur des liens malveillants ou à télécharger. fichiers malveillants. Il est conseillé aux utilisateurs d'utiliser des mots de passe forts comprenant une combinaison de lettres, de chiffres et de symboles, et de changer régulièrement leurs mots de passe afin de minimiser les risques qu'un attaquant devine ou utilise des techniques d'ingénierie sociale pour obtenir le mot de passe. Dans le même temps, une authentification multifacteur est mise en œuvre pour augmenter la sécurité du compte en utilisant des facteurs d'authentification supplémentaires (tels que les codes de vérification SMS, la reconnaissance d'empreintes digitales, etc.) et améliorer la capacité de prévention contre ce type d'attaque.
Les « Exigences en matière de pratiques de sécurité du projet Web3 » et le « Guide de sécurité de la chaîne d'approvisionnement de l'industrie Web3 » publiés par l'équipe de sécurité SlowMist sont conçus pour guider et rappeler aux parties au projet Web3 de prêter attention aux mesures de sécurité globales. Le système de surveillance de la sécurité MistEye déployé par l'équipe de sécurité SlowMist couvre des informations complètes telles que la surveillance des contrats, la surveillance front-end et back-end, la découverte des vulnérabilités et l'alerte précoce, etc. Il se concentre sur la sécurité de l'ensemble du processus des projets DeFi. avant, pendant et après l'événement. Les parties au projet sont invitées à utiliser le système de surveillance de sécurité MistEye pour contrôler les risques et améliorer la sécurité du projet.