


Le 7 octobre 2024, l'Office des Nations Unies contre la drogue et le crime (ci-après dénommé « ONUDC ») a publié un rapport intitulé (La convergence de la criminalité transnationale organisée et de la cyberfraude, des banques clandestines et de l'innovation technologique en Asie du Sud-Est : la Changing Threat Landscape), cliquez pour lire le texte original pour accéder directement (https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf). L'ONUDC remercie SlowMist dans le rapport pour avoir fourni des informations, des données et un soutien analytique, tout comme notre partenaire Bitrace.
 Le rapport est la dernière analyse de la criminalité transnationale organisée en Asie du Sud-Est réalisée par l'Office des Nations Unies contre la drogue et le crime (ONUDC) et poursuit le rapport complet (Crime transnational organisé en Asie du Sud-Est : évolution, croissance et impact) publié en 2019 (https : //www.unodc.org/roseap/uploads/archive/documents/Publications/2019/SEA_TOCTA_2019_web.pdf). Le dernier rapport contient principalement trois aspects, à savoir un aperçu du développement de l'Asie du Sud-Est, des activités bancaires clandestines et de blanchiment d'argent, ainsi que des innovations technologiques qui facilitent les activités criminelles. Plus précisément, le rapport se concentre sur les caractéristiques et l'évolution du crime organisé en Asie du Sud-Est, en particulier sur les activités de trafic de drogue et de blanchiment d'argent liées aux casinos et aux zones économiques spéciales, ainsi qu'à une analyse détaillée de la prolifération des casinos et des méthodes sophistiquées de blanchiment d'argent utilisées ; par des groupes criminels organisés. Les principales menaces et risques posés par Internet, tels que la manière dont l'essor des jeux d'argent en ligne et des jeux d'argent électroniques ont modifié le paysage des opérations bancaires clandestines et du blanchiment d'argent, le rapport fournit également une série de recommandations visant à aider les gouvernements et les gouvernements. partenaires internationaux pour mieux faire face aux casinos d'Asie du Sud-Est et au problème de la croissance rapide du crime organisé. Cet article interprétera le contenu principal du rapport pour aider les lecteurs à saisir rapidement les informations clés et à améliorer leur compréhension et leurs capacités de réponse à ces menaces de sécurité complexes.
Premier point clé : résumé du développement en Asie du Sud-Est
L’Asie du Sud-Est est confrontée à des défis sans précédent liés à la criminalité transnationale organisée et aux économies illicites. Le développement rapide des infrastructures physiques, technologiques et numériques de la région a donné aux réseaux criminels organisés de plus grandes possibilités de s'étendre pour couvrir des activités aussi diverses que la production et le trafic de drogue, les jeux illégaux, le trafic criminel forcé, la prostitution et le blanchiment d'argent. Des lieux tels que les casinos, les hôtels et les zones économiques spéciales sont devenus des « foyers » de ces activités illégales, exacerbant encore les difficultés de gouvernance dans les zones frontalières.
1. Jeux de hasard et activités criminelles
L’industrie des casinos en Asie du Sud-Est a connu une croissance exponentielle au cours de la dernière décennie, avec plus de 340 casinos agréés et illégaux en activité. Bien que la réglementation accrue à Macao, en Chine, ait conduit à la fermeture de certains casinos, le marché des jeux d'argent en Asie du Sud-Est reste actif, en particulier les jeux d'argent en ligne. La grande majorité des casinos des pays du bas Mékong sont situés dans des zones frontalières avec la Chine, la Thaïlande et le Vietnam, où les activités de jeu sont pour la plupart illégales. Parlons des agents de jeux. Ils jouent un rôle déterminant dans l’industrie du jeu en Asie du Sud-Est. Cependant, en raison de l’épidémie et du renforcement de l’application des lois, de nombreux intermédiaires sont confrontés au défi d’une baisse de leurs bénéfices. Les fondateurs de Sun City et Dejin, deux des plus grandes sociétés de jeux d'argent au monde, ont été condamnés pour blanchiment d'argent et crime organisé. Il s'agit de l'une des affaires de blanchiment d'argent et de banque clandestine les plus graves de ces dernières années. 14 ans de prison respectivement, dont les charges comprennent des centaines d'accusations liées au crime organisé et aux jeux illégaux, pour avoir manipulé plus de 100 milliards de dollars via des casinos, des plateformes de jeux en ligne et des banques clandestines.
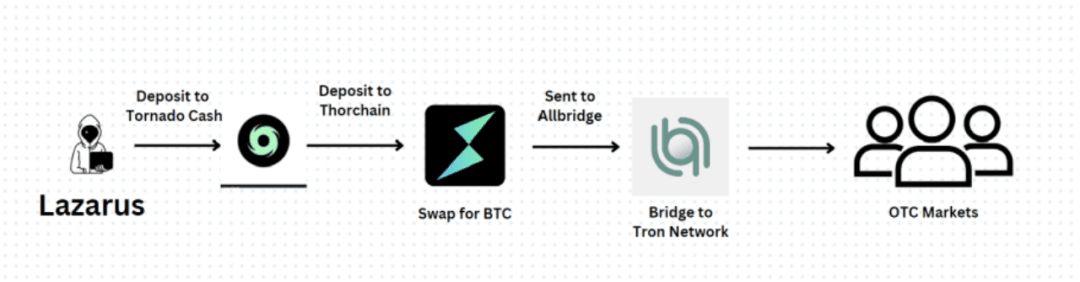
Malgré une répression renforcée par les pays, la fraude en ligne reste endémique, les pertes économiques dues aux escroqueries ciblant les victimes en Asie de l’Est et du Sud-Est étant estimées entre 18 et 37 milliards de dollars en 2023. Avec la montée en puissance des fournisseurs de services d'actifs virtuels (VASP) à haut risque, les cybercriminels utilisent de plus en plus de crypto-monnaies pour blanchir de l'argent. Une pratique courante consiste à échanger les produits du crime directement en espèces ou en USDT comme monnaie stable à l'étranger. marché de contrepartie.Monnaie intermédiaire, ce comportement a un volume de transactions énorme et est lié à une variété d'activités criminelles, ce qui oblige les gouvernements de divers pays à faire face à de nombreux défis dans la surveillance et la lutte contre les activités de blanchiment d'argent. Il a été constaté qu’un VASP à haut risque basé sur le fleuve Mékong a traité entre 49 et 64 milliards de dollars de volume total d’échanges de cryptomonnaies entre 2021 et 2024. Il est estimé qu’il s’agit du plus grand fournisseur de services de ce type dans la région Asie-Pacifique. Des transactions ont également été effectuées avec des entités approuvées par l'OFAC et plusieurs portefeuilles associés au groupe Lazarus impliqué dans le piratage. Lazarus Group est une organisation de hackers notoire qui joue un rôle important dans les activités de blanchiment d'argent liées aux cryptomonnaies. Selon l'analyse de SlowMist, les méthodes de blanchiment d'argent du hacker nord-coréen Lazarus Group sont complexes et changeantes, et de nouvelles méthodes de blanchiment d'argent apparaîtront de temps en temps. Pendant ce temps, pour plus de détails, veuillez consulter Slowmist : Rapport sur la sécurité de la blockchain et la lutte contre le blanchiment d'argent pour le premier semestre 2024 (https://www.slowmist.com/report/first-half-of-the-2024-report( CN).pdf).
 Le rapport mentionne également qu'au cours des dernières années, les pièces stables sont non seulement devenues de plus en plus populaires parmi les utilisateurs légitimes, mais également parmi les groupes criminels, en particulier ceux impliqués dans la fraude en ligne. Cela concorde avec les conclusions des autorités d’Asie de l’Est et du Sud-Est : les pièces stables, en particulier Tether (USDT) sur la blockchain TRON (TRX), sont le choix préféré des groupes criminels asiatiques engagés dans la cyberfraude et le blanchiment d’argent.
2. Fraude régionale sur Internet
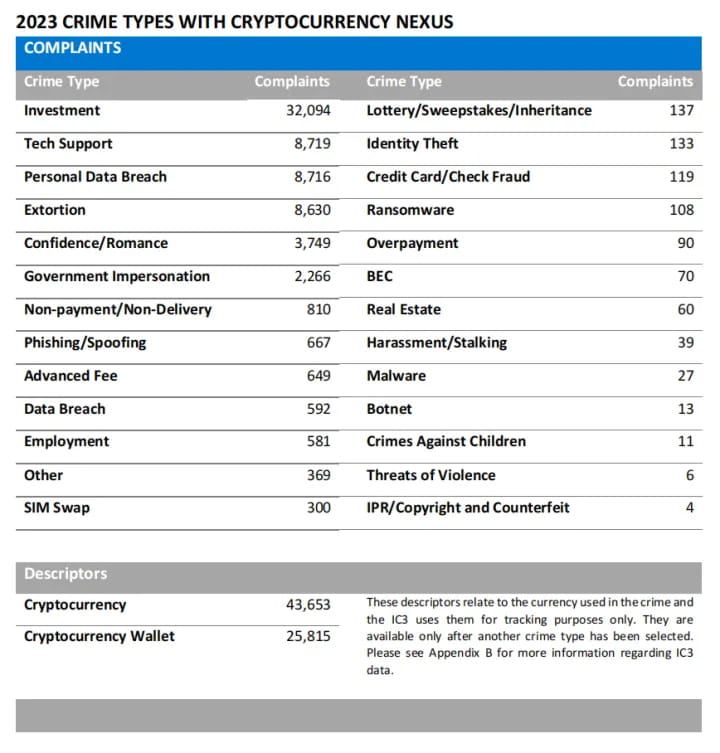
Ces dernières années, les gangs de fraude indépendants ont été remplacés par des syndicats criminels plus grands et plus unifiés, formant souvent des réseaux stables déguisés en parcs industriels ou technologiques. Prenez par exemple le parc KK dans l’État de Karen au Myanmar, qui a montré des signes de développement dès le début de l’année 2020. Au cours des quatre dernières années, il est devenu l’un des centres criminels les plus importants et les plus actifs de la région. Dans le même temps, la popularité des crypto-monnaies a également rendu les transactions transfrontalières plus pratiques, et les activités de fraude en ligne ont pu se développer à l'échelle mondiale, notamment en profitant du manque de compréhension des organismes chargés de l'application de la loi sur leur fonctionnement, y compris les « cochons ». -killing", fraude à l'investissement, escroqueries à l'emploi, escroqueries en matière de récupération d'actifs et autres activités, veuillez vous référer à l'interprétation du rapport | Le FBI publie le rapport 2023 sur la fraude aux crypto-monnaies.
 Les fraudeurs ciblent de plus en plus les jeunes et la communauté chinoise. Les organisations frauduleuses sont généralement des structures pyramidales complexes, comprenant plusieurs départements tels que le recrutement, les finances et les opérations. La conduite de ces activités criminelles nécessite la coopération de plusieurs parties. La situation de la fraude a également changé au cours de l’année écoulée. Les données montrent que 43 % des flux de fraude cette année ont été dirigés vers des portefeuilles nouvellement actifs, contre seulement 29,9 % en 2022. Cela signifie que le nombre de nouvelles escroqueries augmente rapidement. .
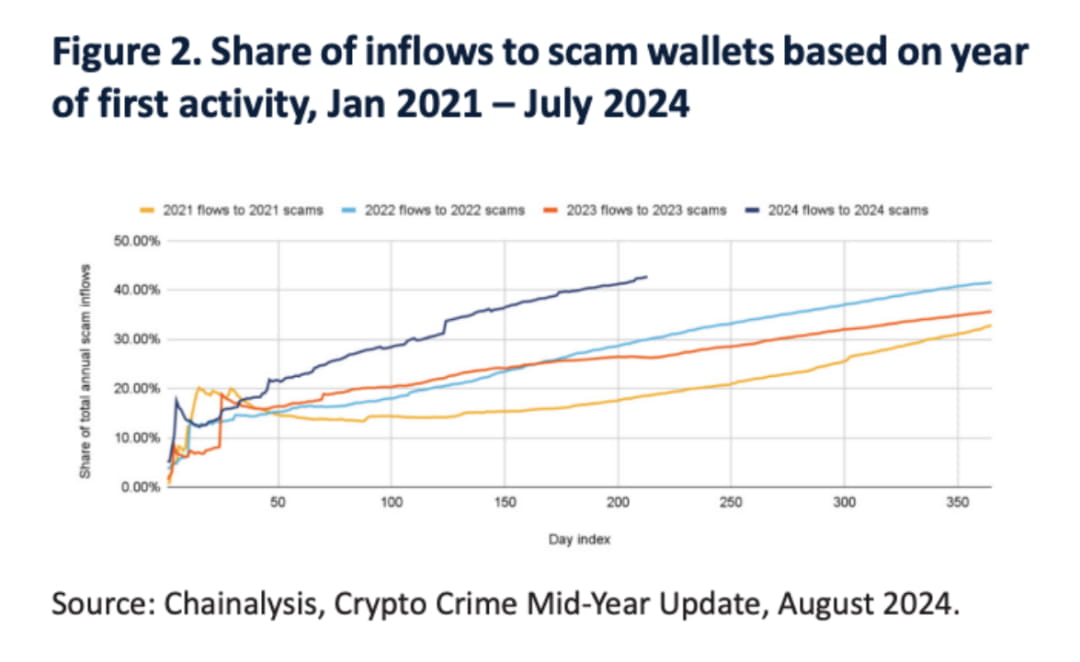 Le nombre moyen de jours d’activité frauduleuse a considérablement diminué de 2020 à aujourd’hui, passant d’une moyenne de 271 jours en 2020 à 42 jours au premier semestre 2024.
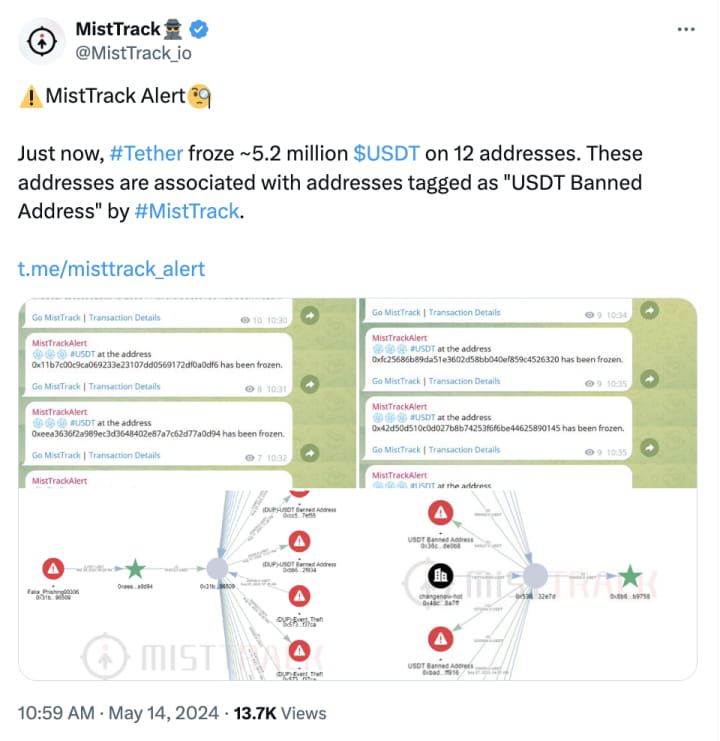
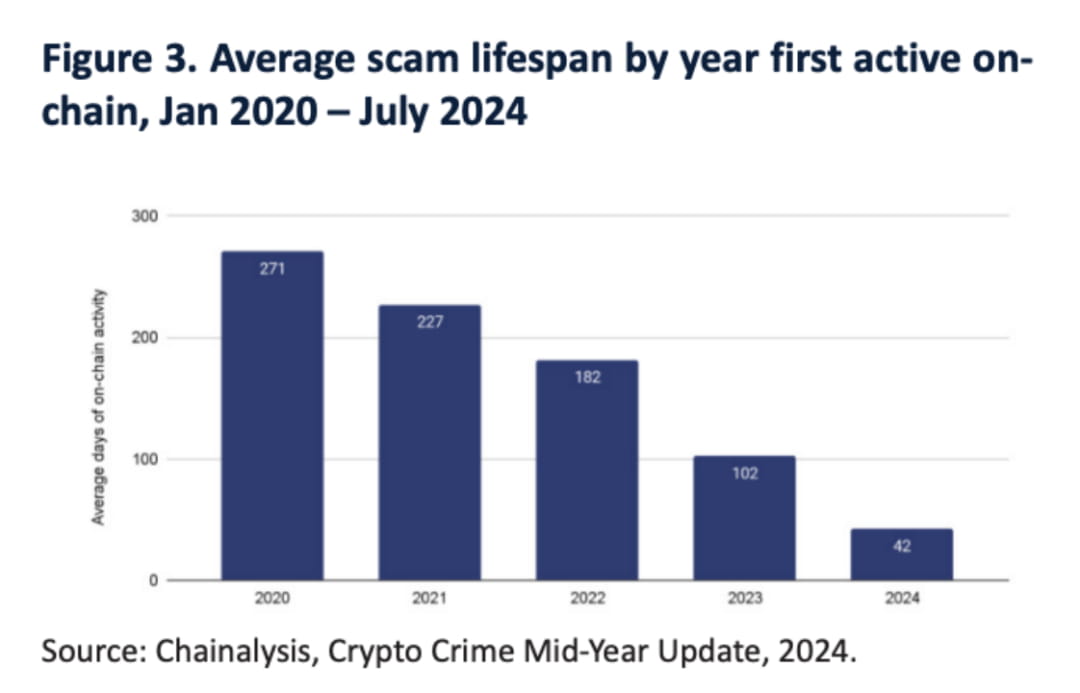 Cette tendance macroéconomique est cohérente avec l'abandon des systèmes pyramidaux élaborés par les fraudeurs vers des campagnes plus ciblées, et est également due en partie à l'application accrue de la loi et au nombre croissant d'émetteurs de pièces stables inclus dans la liste noire. le 14 mai, la plateforme de suivi en chaîne et de lutte contre le blanchiment d'argent MistTrack a détecté que Tether, le plus grand émetteur de stablecoins au monde, avait gelé 5,2 millions USDT liés au phishing :
 3. Traite des êtres humains et crimes forcés
Les trafiquants obtiennent des avantages financiers en trompant et en contraignant les victimes à participer à des activités criminelles. Après avoir été victimes de la traite, les victimes voient souvent leur liberté restreinte, leur passeport confisqué et elles sont confrontées à des violences et à diverses menaces. Même si la nature du trafic forcé n’a pas changé, la professionnalisation du secteur a conduit à un flou entre les victimes et les participants consentants, créant ainsi de multiples catégories de personnes impliquées.
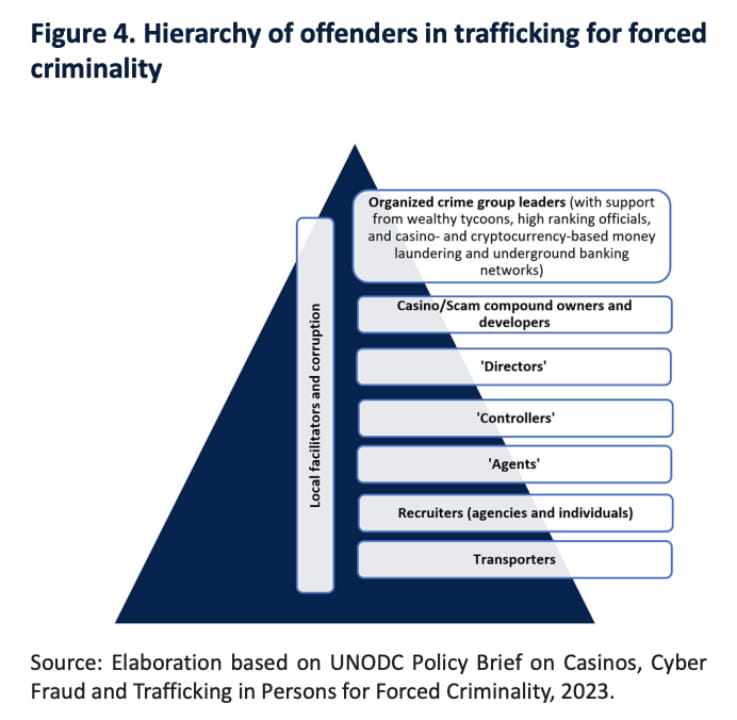 Dans certaines régions, notamment au Myanmar, les victimes sont souvent obligées de travailler pour rembourser des « dettes » élevées en signant de faux contrats qui ne sont pas réellement légaux et dissimulent le comportement criminel des trafiquants. De nombreuses victimes sont toujours confrontées à des risques juridiques après s'être échappées ou avoir été secourues, et peuvent être poursuivies ou intimidées.
4. Mesures coercitives
Bien que les pays aient pris une série de mesures pour lutter contre ces activités, les jeux d’argent et la fraude en ligne restent répandus. En outre, l'intensité et l'efficacité de l'application de la loi varient d'un pays à l'autre, les mesures étant prises notamment pour arrêter des suspects, geler des comptes et bloquer des sites Web. La coopération transfrontalière a conduit à la saisie de certains avoirs et à une augmentation du nombre de condamnations pénales, notamment lors de perquisitions visant les centres de fraude et les opérateurs de jeux de hasard.
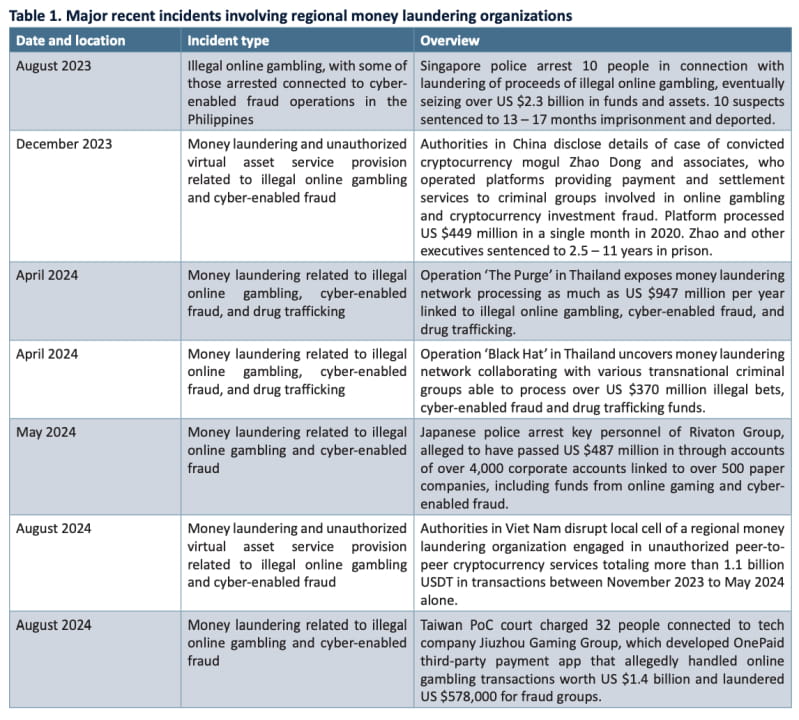
Le tableau suivant, compilé à partir des déclarations des agences régionales d’application de la loi, présente certaines des mesures répressives les plus importantes prises depuis janvier 2023 contre les sites Web impliqués dans des activités de jeu en ligne illégales et de fraude en ligne. Ces raids sont menés par les forces de l’ordre locales, parfois en partenariat avec les forces de l’ordre régionales. Les agences chinoises de sécurité publique ont joué un rôle important dans plusieurs de ces opérations.
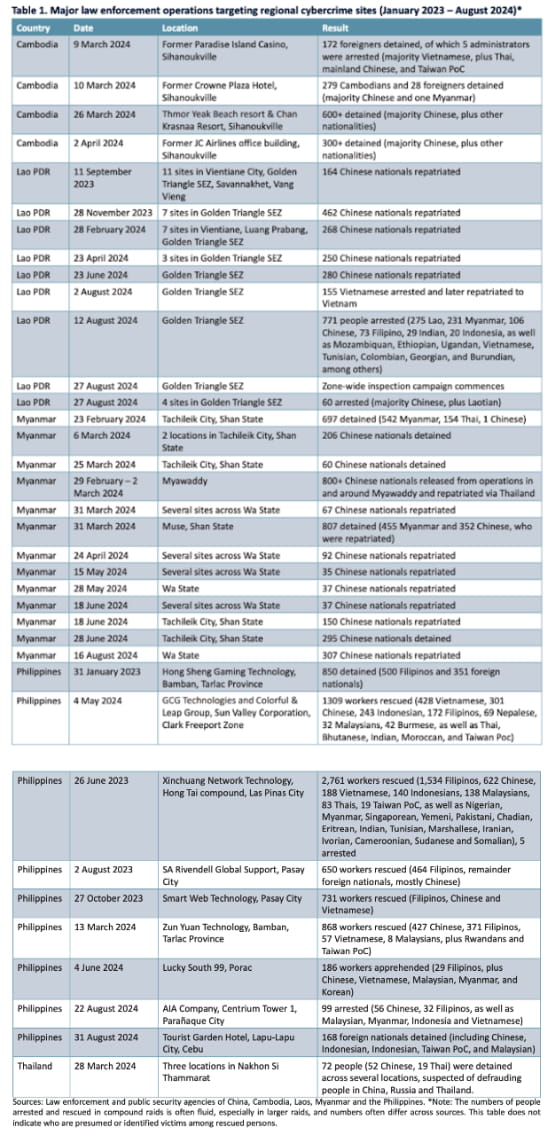 Selon les statistiques du ministère chinois de la Sécurité publique, de janvier à novembre 2023, un total de 391 000 cas de fraude sur les réseaux de télécommunications ont été découverts et 79 000 suspects ont été arrêtés, dont 263 principaux coupables. En 2023, plus de 50 000 personnes ont été poursuivies pour fraude aux réseaux de télécommunications. La nouvelle loi (loi anti-fraude sur les réseaux de télécommunications) adoptée en 2022 stipule les responsabilités des fournisseurs de services de télécommunications, d'Internet et de services financiers, notamment en sensibilisant davantage les clients et en surveillant, bloquant et signalant les activités suspectes.
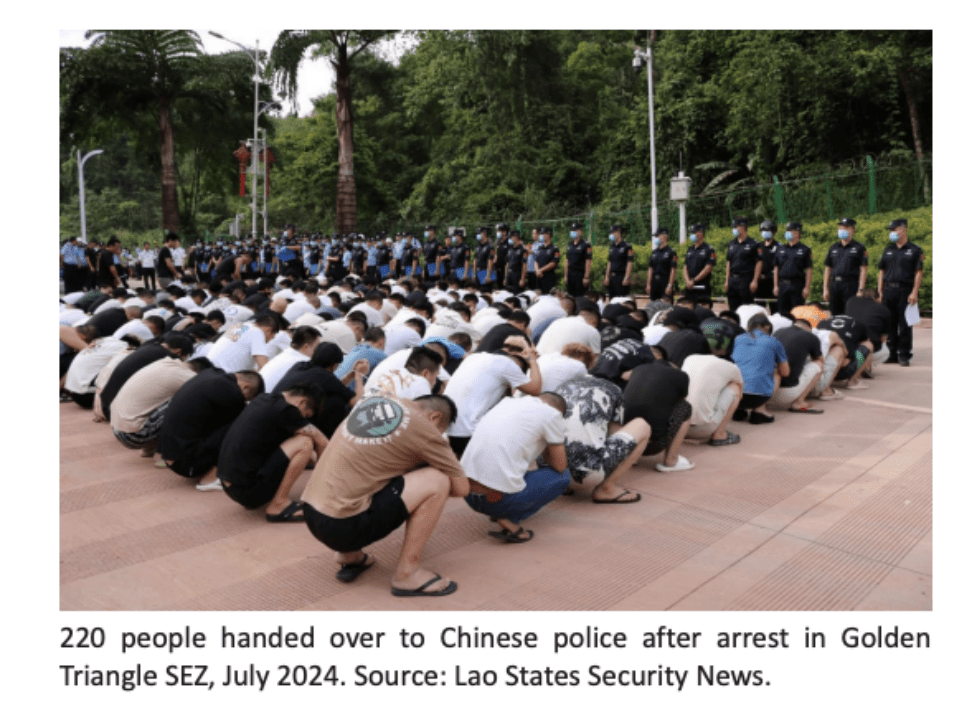 Au cours de l'année écoulée, les médias chinois ont largement fait état des poursuites engagées contre des personnes soupçonnées d'être impliquées dans des jeux d'argent et des fraudes en ligne illégaux, tant en Chine qu'à l'étranger. Les ministères publics ont également publié plusieurs rapports, notamment des résumés de cas typiques dans lesquels des personnes ont été reconnues coupables de retours volontaires ou expulsés du Cambodge, des Philippines, du Laos, du Myanmar, de la Malaisie et d'autres pays. En Chine, les mesures policières se sont concentrées sur ceux qui fournissent un soutien aux organisations étrangères, notamment ceux qui développent des logiciels, maintiennent des sites Web et fournissent une assistance technique, ainsi que sur les réseaux bancaires clandestins qui facilitent le transfert de fonds issus de la cybercriminalité et sur les personnes qui vendent. informations sur les comptes aux syndicats de blanchiment d'argent pour les utiliser comme comptes mulets. Les opérations d’application de la loi ciblent également les gangs qui font passer clandestinement des citoyens chinois à travers la frontière par voie terrestre et maritime.
Deuxième point clé : l’essor du secteur bancaire clandestin, du blanchiment d’argent et de la criminalité en tant que service
Les groupes criminels transnationaux organisés d’Asie de l’Est et du Sud-Est sont pratiquement les leaders du marché des opérations bancaires clandestines, des transferts de valeurs transfrontaliers informels et du blanchiment d’argent. Ces groupes sont devenus de plus en plus sophistiqués, s'adaptant et profitant des changements de l'environnement politique et commercial ainsi que des innovations technologiques, en particulier dans les applications de casino et de jeux en ligne. Ils ont établi des réseaux souterrains complexes de blanchiment d’argent en intégrant les technologies de l’information, de la finance et de la blockchain.
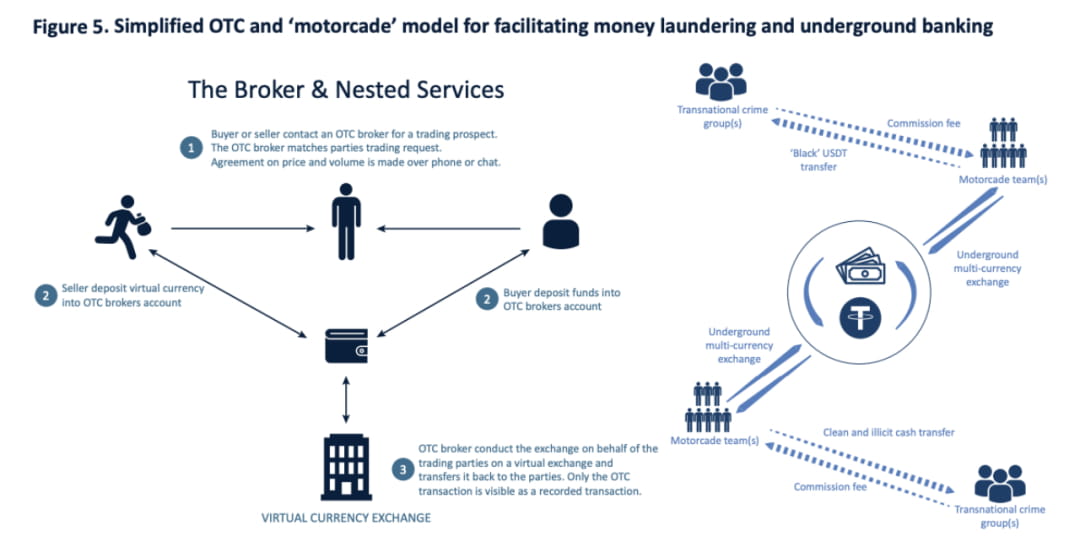
 En outre, une réglementation inadéquate et la montée en puissance des fournisseurs de services d’actifs virtuels (VASP) non autorisés ont également aggravé la situation actuelle. Plus précisément, la prolifération des bourses à haut risque, des services de gré à gré (OTC), des commerçants peer-to-peer (P2P) à grande échelle et d'autres entreprises connexes contrôlées et facilitées par la criminalité transnationale organisée a fondamentalement changé le Sud-Est. Région asiatique. L’environnement criminel a favorisé l’expansion de l’économie illégale et attiré de nouveaux prestataires de services et de nouveaux modèles commerciaux. En particulier, de grands groupes criminels transnationaux basés à Hong Kong, Macao et Taiwan dominent le secteur du blanchiment d'argent, travaillant en étroite collaboration avec des intermédiaires pour contourner les contrôles de capitaux en utilisant les services de crédit fournis par les intermédiaires, tout en s'appuyant sur des sociétés de paiement non réglementées pour les transferts de fonds.
Ces dernières années, les forces de l'ordre d'Asie de l'Est et du Sud-Est ont également intensifié la surveillance des prestataires de paiement tiers, mais de nombreux cas montrent que la fraude en ligne a toujours un impact important sur le secteur. Dans l’industrie du jeu en ligne, les casinos et les junkets non réglementés sont devenus une infrastructure importante pour le blanchiment d’argent. Ils dissimulent l'origine des fonds par le biais d'opérations de « garde » et d'« investissement », formant ainsi des méthodes complexes de blanchiment d'argent. En raison de l’anonymat et du caractère non-face-à-face des jeux de hasard en ligne, les flux financiers deviennent très difficiles à retracer, ce qui facilite le crime organisé.
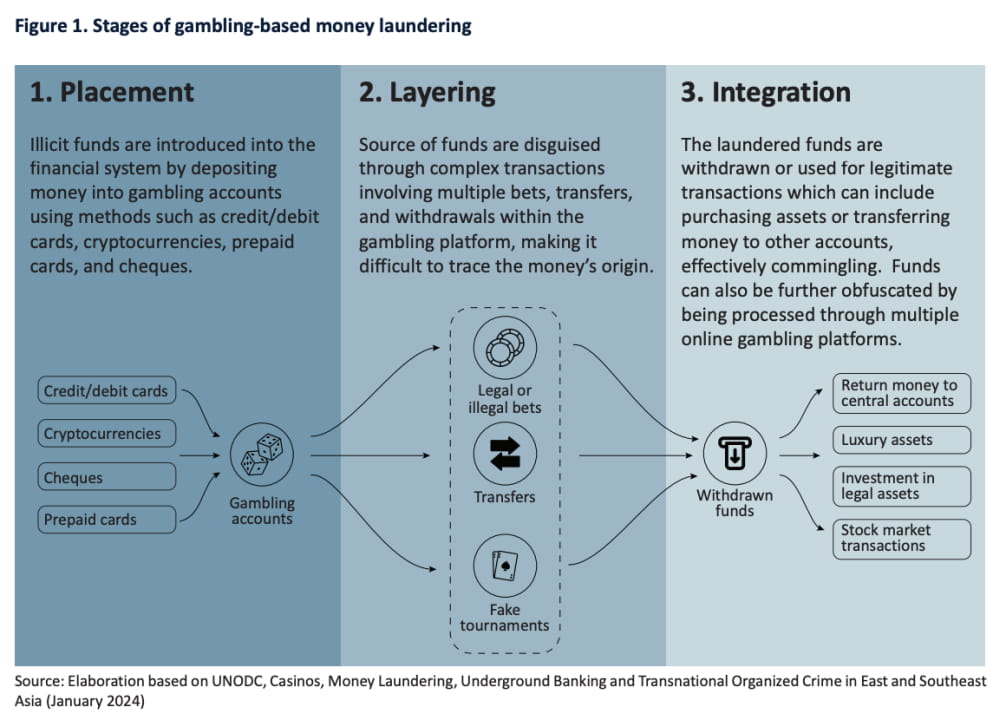 Dans le même temps, l’industrie du jeu en ligne offshore en Asie du Sud-Est se développe rapidement, en particulier dans les zones où la réglementation est relativement faible. Les intermédiaires capitalisent sur cette tendance pour aider le crime organisé à récolter des profits, en blanchissant des fonds illégaux et en les déguisant en gains légitimes. Malgré le renforcement progressif de la réglementation et de son application, de nombreuses plateformes de jeu en ligne survivent encore bien sur le marché « gris » ou « noir ». La criminalité transnationale organisée a également commencé à intégrer les crypto-monnaies dans ses opérations, notamment sur les bourses à enjeux élevés et les transactions de gré à gré. L’absence de réglementation fait de ces plateformes des foyers de blanchiment d’argent, permettant aux réseaux criminels d’Asie de l’Est et du Sud-Est d’échapper facilement à la réglementation et de soutenir davantage leurs activités illicites.
Point clé 3 : Le développement de la fraude en ligne et l’innovation technologique
Ces dernières années, les activités de cybercriminalité en Asie de l’Est et du Sud-Est ont considérablement augmenté, en particulier l’activité croissante des groupes criminels organisés transnationaux. Les cybercriminels se comportent non seulement comme des entreprises formelles dans le développement et la vente de services criminels, mais adoptent également un modèle de « crime as a service » (CaaS) pour sous-traiter diverses activités criminelles à d'autres, abaissant ainsi le seuil de commission de crimes.
1. Marchés souterrains des données et logiciels malveillants voleurs d’informations
Le marché clandestin des données est également devenu un élément important des groupes de fraude en ligne, fournissant une grande quantité de données volées, notamment des informations bancaires, des détails de carte de crédit et des informations d'identité personnelle. Parmi elles, les informations nécessaires à la connaissance du client (KYC). est très important sur le marché clandestin. Les criminels populaires utilisent ces données pour commettre des vols d'identité, des fraudes commerciales et du blanchiment d'argent.
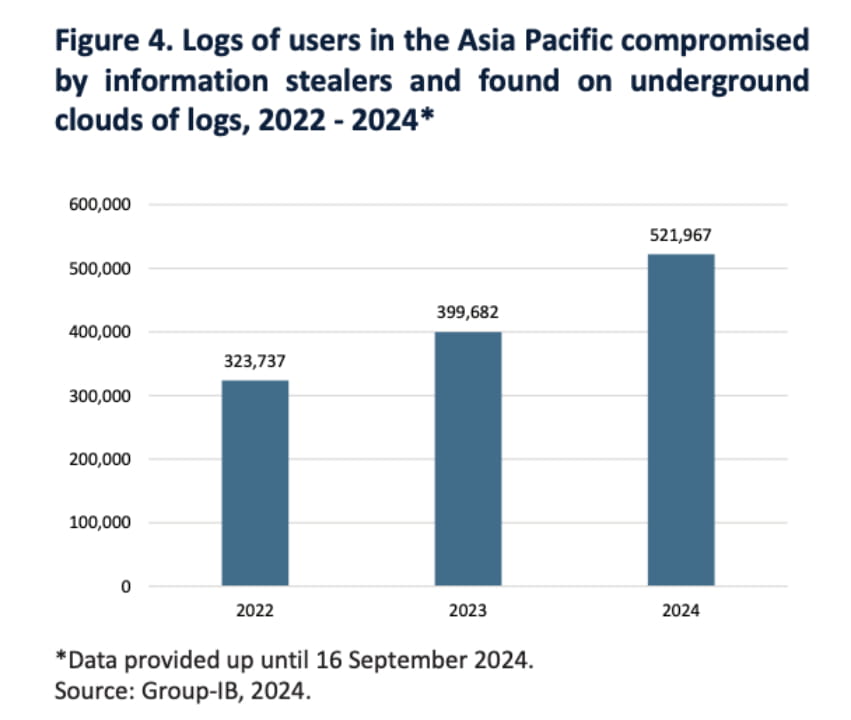
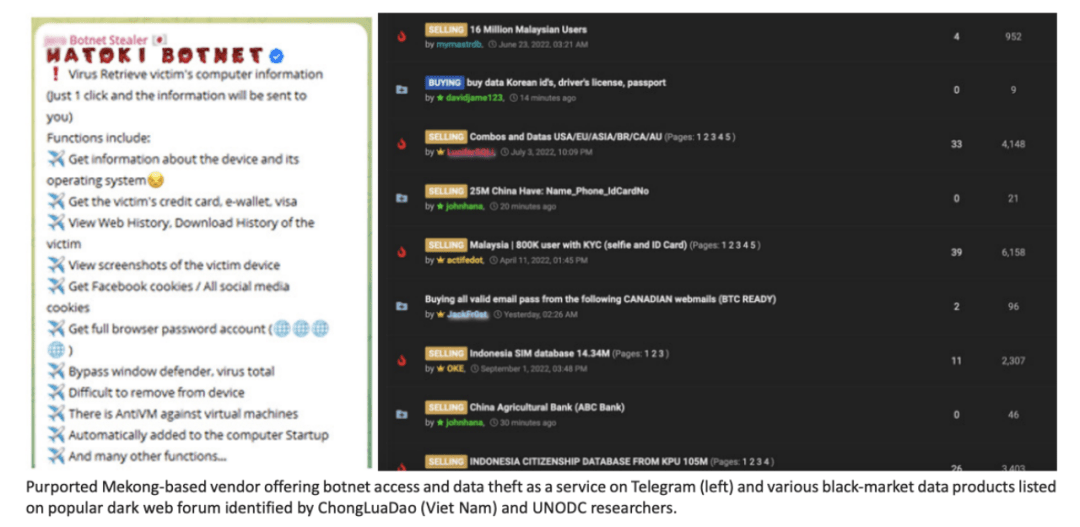 Il existe des preuves solides que le marché clandestin des données évolue vers Telegram, avec la prolifération de logiciels malveillants voleurs d’informations et de services Underground Logging Cloud (UCL) au cœur de ce changement, dans le contexte de l’écosystème criminel en plein essor de l’Asie du Sud-Est. la disponibilité et le faible coût des programmes de vol d'informations en font un service particulièrement populaire parmi les criminels de la région. Ces outils sont généralement accessibles via un modèle MaaS (malware-as-a-service), dans lequel les développeurs autorisent leur utilisation à des tiers. Ce pipeline de données croissant a créé une multitude de nouvelles opportunités pour la criminalité transnationale organisée dans la région, ce qui a contribué à la diversification des stratégies, des techniques, des cibles et des groupes criminels engagés dans la cyberfraude. Les données pertinentes montrent que le nombre d'hôtes infectés par des programmes de vol d'informations destinés à la vente continue d'augmenter dans la région Asie-Pacifique, ce qui concorde avec la recrudescence des incidents de cyberfraude dans la région.
 2. Optimisation des moteurs de recherche et publicité frauduleuse
Alors que de nombreux stratagèmes de fraude en ligne nécessitent une analyse détaillée de la cible et un contact direct entre le fraudeur et les victimes potentielles, il existe également des escroqueries simples qui peuvent facilement se produire avec une simple publicité alléchante, une fausse page Web ou un lien de phishing pour tromper la victime. Ces criminels recourent largement à l'empoisonnement de l'optimisation des moteurs de recherche (SEO) et à la publicité trompeuse pour atteindre ces objectifs, deux méthodes qui s'avèrent efficaces à mesure que l'utilisation des moteurs de recherche et des médias sociaux continue de croître dans le monde. En termes d'échelle, Google à lui seul a bloqué ou supprimé 206,5 millions de publicités en 2023 pour violation de sa politique de fausses déclarations en matière de publicité payante, qui inclut le phishing et la publicité trompeuse, contre 142 millions en 2022. La publicité a augmenté.
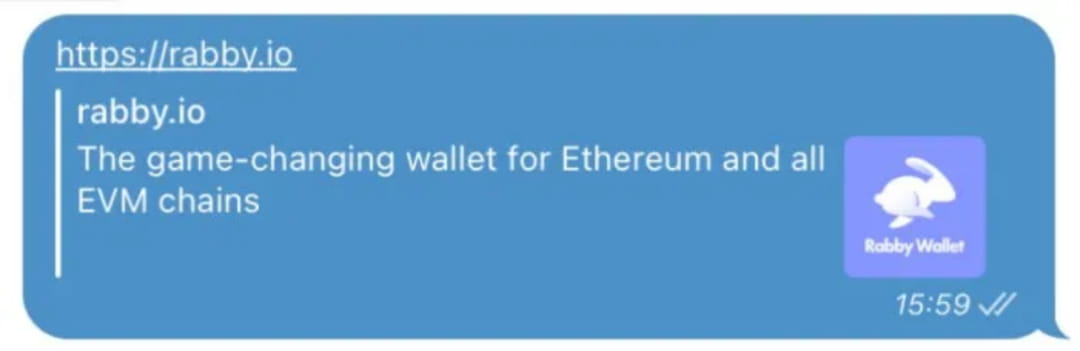
En mars de cette année, l'équipe de sécurité de SlowMist et l'équipe de Rabby Wallet ont divulgué une méthode d'attaque utilisant les publicités Google à des fins de phishing. Plus précisément, l'équipe Rabby Wallet n'a acheté aucune publicité Google, mais les fausses publicités ont été transférées vers le véritable site officiel. À en juger par les mots-clés de recherche Google, les deux premiers résultats de recherche sont des publicités de phishing. Cependant, le lien vers la première publicité est très anormal. Il affiche l'adresse du site officiel de Rabby Wallet, rabby[.]io, via le suivi qui a révélé que les publicités de phishing. sautez parfois vers la véritable adresse officielle rabby[.]io. Après avoir changé plusieurs fois d'agent dans différentes régions, ils passeront à l'adresse de phishing rebby[.]io, et l'adresse de phishing sera mise à jour et modifiée. L'analyse a révélé que l'opération clé était que le groupe de phishing utilisait le saut 302 du service de liens courts Firebase de Google pour tromper l'affichage de Google. Des routines de phishing similaires apparaissent également sur divers logiciels de chat. Prenez Telegram, un logiciel de chat, comme exemple lorsque vous envoyez un lien URL pendant une conversation, l'arrière-plan de Telegram capturera le nom de domaine, le titre et l'icône du lien URL pour un affichage d'aperçu.

De plus, les criminels utiliseront des techniques d’empoisonnement du référencement pour augmenter ou augmenter la visibilité de leur site Web malveillant, le faisant ainsi paraître plus authentique aux utilisateurs peu méfiants qui pensent qu’il est populaire auprès des moteurs de recherche. Les classements sont très crédibles. Les criminels utilisent également diverses techniques d'empoisonnement du référencement, telles que le cybersquatting, dans lequel les utilisateurs profitent des URL qu'ils saisissent par inadvertance ou cliquent sur des liens contenant des URL mal orthographiées. Les plateformes de médias sociaux sont également devenues leur nouveau champ de bataille, les criminels trompant les utilisateurs au moyen de publicités déguisées en matériel promotionnel légitime. En septembre 2023, les autorités singapouriennes ont confirmé qu'au moins 43 victimes avaient perdu 875 000 dollars à cause d'arnaques à des logiciels malveillants ciblant les publicités sur les réseaux sociaux.
3. Fraude basée sur l'IA
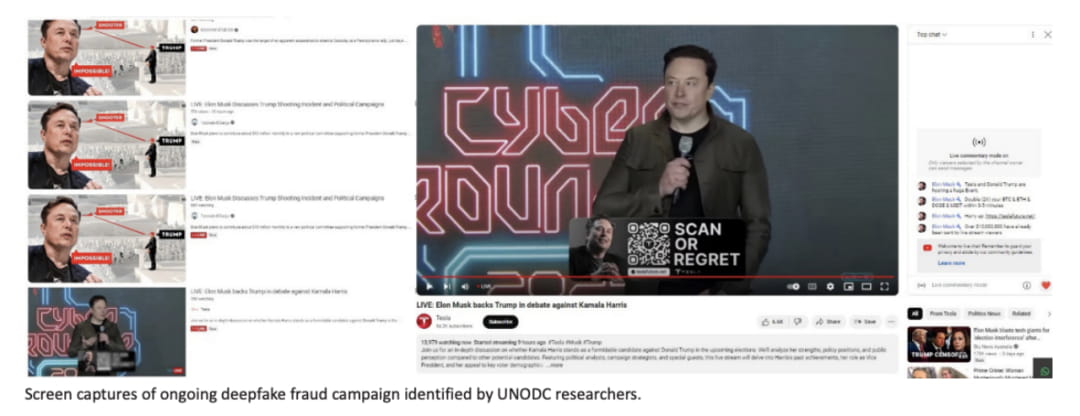
Avec la popularité de l’intelligence artificielle générative, les activités criminelles sont devenues plus complexes et des problèmes tels que le vol d’identité et les violations de la confidentialité des données constituent également des menaces pour la sécurité nationale. Les groupes criminels utilisent l’IA pour procéder au phishing, créer de fausses identités et personnaliser la fraude, réduisant ainsi considérablement les barrières techniques et augmentant la vitesse et l’ampleur de la fraude. La technologie Deepfake est largement utilisée dans la fraude en ligne. Les criminels mènent des fraudes complexes en falsifiant des vidéos et des audios, et les activités criminelles correspondantes ont considérablement augmenté. La fraude en ligne intégrant des codes QR est également en augmentation, les victimes étant souvent incitées à visiter des sites Web malveillants ou à divulguer des informations sensibles. Dans l’ensemble, l’application généralisée de l’intelligence artificielle a accru la complexité et la fréquence de la cybercriminalité.
 4. Autres
Bien que les escroqueries consistant à tuer des cochons soient toujours populaires, les gangs criminels adoptent progressivement des stratégies plus complexes, telles que le phishing et les contrats intelligents malveillants, pour voler efficacement les fonds et les données des victimes.
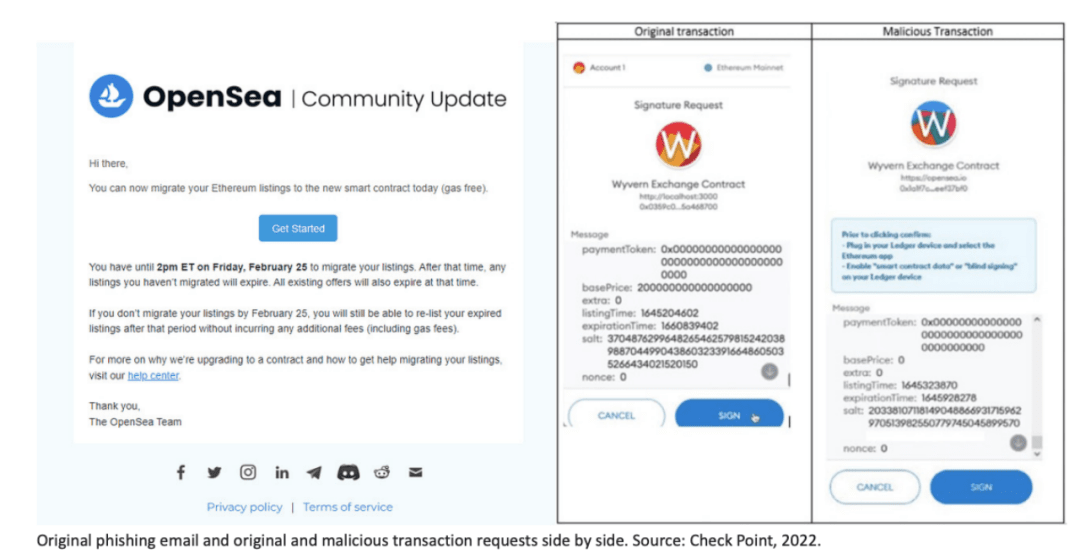
Cette méthode d'épuisement des actifs oblige la victime à connecter sans le savoir son portefeuille de crypto-monnaie à un contrat malveillant, transférant ainsi la crypto-monnaie et les NFT vers le portefeuille du criminel. Un cas notable est une attaque de phishing menée en 2022 par des criminels ciblant les utilisateurs du marché de jetons non fongibles (NFT) OpenSea, qui a entraîné le vol de plus de 250 NFT d'une valeur d'environ 2 millions de dollars. Selon des chercheurs en sécurité, les criminels ont profité de la mise à niveau du système OpenSea pour envoyer de faux e-mails afin d'inciter les utilisateurs à effectuer des opérations, ce qui a finalement conduit au transfert de leurs actifs.
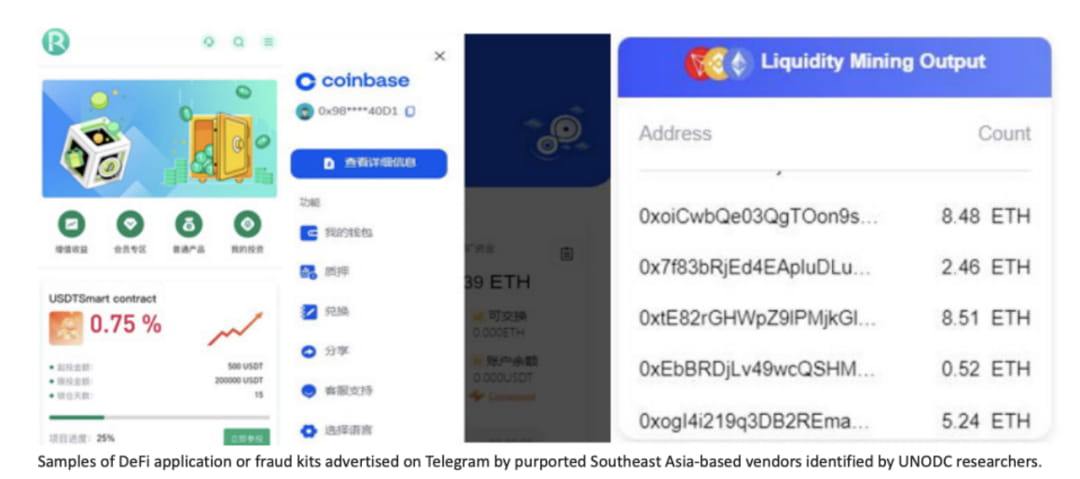
 En outre, un nombre croissant de criminels utilisent les contrats intelligents Drainer pour cibler des investisseurs qui manquent de connaissances sur la finance décentralisée (DeFi). Plus précisément, cette arnaque connecte souvent les victimes à de faux pools de minage de liquidités, vidant ainsi leurs portefeuilles. Il est facile de trouver une variété de suites d'applications DeFi sur les marchés clandestins et les forums qui sont présentées comme des applications légitimes mais qui sont en réalité utilisées à des fins d'escroquerie.
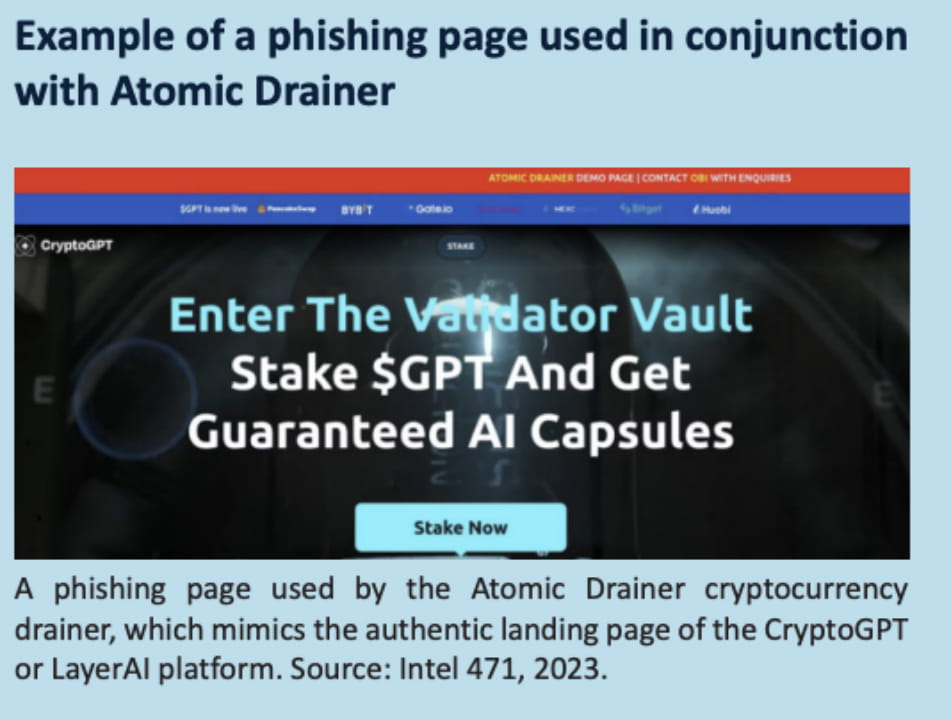 Les escroqueries liées au minage de liquidité exploitent la complexité des plateformes de trading de crypto-monnaie DeFi pour frauder les gens. Ces escrocs promettent souvent des rendements élevés en investissant dans des « pools de liquidités » qui prêtent des crypto-monnaies et permettent d’échanger différentes devises entre elles. Mais en fait, ils créeront de faux pools de liquidités, utiliseront des contrats intelligents pour accéder facilement aux portefeuilles des utilisateurs, et pourront même déposer des crypto-monnaies pour créer l'illusion de « gagner de l'argent », ou insérer de fausses pièces qui ne sont pas dignes de ce nom. . Dans ces escroqueries, les sites Web liés aux portefeuilles affichent des promesses de gains quotidiens et de fausses augmentations de bénéfices. Finalement, l'escroc utilisera les autorisations du contrat pour « voler » l'argent dans le portefeuille de l'utilisateur. On dit souvent aux investisseurs qu'ils doivent atteindre un certain « objectif » de mise avant de pouvoir retirer leurs fonds, mais une fois que vous avez atteint le point idéal, vous ne pourrez jamais récupérer votre argent et tous les fonds supplémentaires déposés peuvent être volés ; de la même manière. SlowMist a révélé des escroqueries similaires. Si vous êtes intéressé, vous pouvez lire le Guide du débutant Web3 Security pour éviter les pièges |
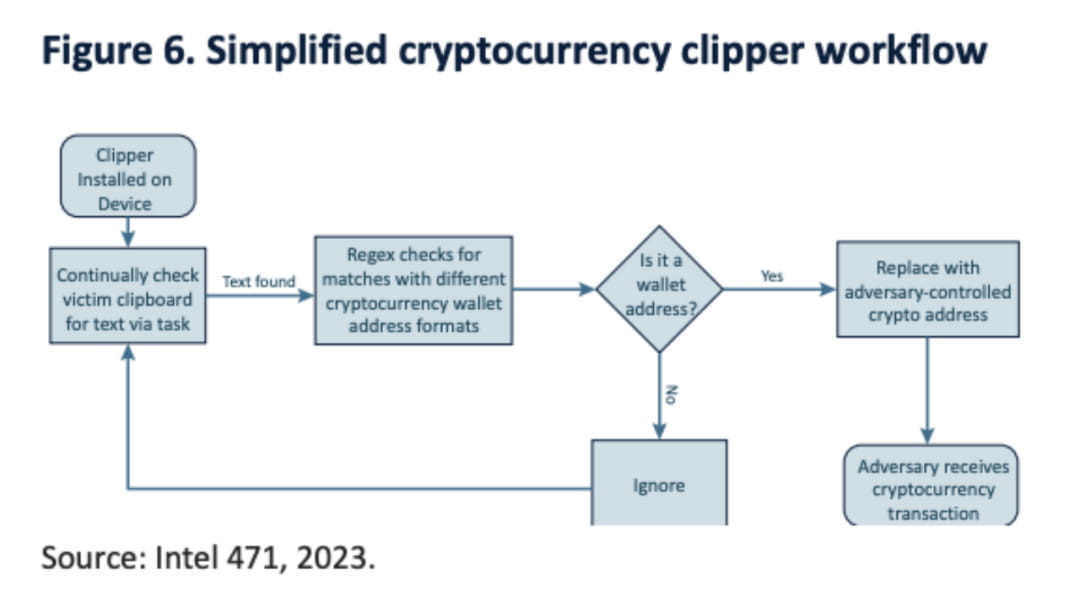
 Le rapport mentionne également qu'un logiciel malveillant couramment utilisé par les groupes criminels en Asie du Sud-Est est un clipper. Ce logiciel surveille le presse-papiers du système infecté, à la recherche d'opportunités de remplacement d'adresses dans les transactions de crypto-monnaie, et si la victime effectue une transaction par inadvertance, il transférera les fonds à l'adresse de l'attaquant. Étant donné que les adresses des portefeuilles cryptographiques sont souvent très longues, les utilisateurs sont moins susceptibles de remarquer les changements d’adresses de paiement, ce qui augmente l’efficacité du malware.
 Conclusion
Dans l’ensemble, la menace que représente la criminalité transnationale organisée en Asie du Sud-Est devient de plus en plus sophistiquée et subtile. Afin de répondre efficacement à ces défis, les organismes d'application de la loi et de réglementation doivent améliorer continuellement leurs capacités. Les pays d'Asie du Sud-Est doivent renforcer les capacités et la coordination des gouvernements, des agences de contrôle et des organismes d'application de la loi, formuler des politiques et des plans d'action complets et renforcer la coopération. avec d’autres pays et régions. Face à l’évolution rapide de l’environnement de la criminalité transnationale organisée, il sera essentiel d’agir en temps opportun. Une coopération étroite entre les pays d’Asie du Sud-Est et leurs alliés contribuera à relever ce défi de plus en plus grave et à protéger la sécurité et la stabilité régionales.
SlowMist est profondément impliqué dans le domaine de la lutte contre le blanchiment d'argent des cryptomonnaies depuis de nombreuses années et a formé une solution complète et efficace qui couvre la conformité, les enquêtes et l'audit. Elle contribue activement à créer un environnement écologique sain pour les cryptomonnaies et fournit également un soutien à la cryptomonnaie. Industrie Web3. , institutions financières, agences de réglementation et services de conformité pour fournir des services professionnels. Parmi eux, MistTrack est une plateforme d'enquête de conformité qui fournit l'analyse des adresses de portefeuille, la surveillance des fonds et la traçabilité. Elle a accumulé plus de 300 millions d'étiquettes d'adresse, plus de 1 000 entités d'adresse, plus de 500 000 données de renseignement sur les menaces et plus de 90 millions d'adresses à risque. ceux-ci offrent une protection puissante pour assurer la sécurité des actifs numériques et lutter contre les délits de blanchiment d’argent. Pour en savoir plus, consultez https://aml.slowmist.com.
Auteur | Lisa
Éditeur |