

#walletrisk
walletrisk
103 vues
6 mentions
Populaire
Récents

🔴 $BTC UNE VULNÉRABILITÉ EXPOSE UN VECTEUR D’ATTAQUE À FRAIS ÉLEVÉS – CORRECTIF DÉPLOYÉ ! 🚨
📊 Des nœuds malveillants ont détourné le processus d’augmentation des frais, remplaçant des transactions légitimes par des transactions falsifiées et attendant que les utilisateurs approuvent des frais gonflés – autorisant ainsi, en substance, un transfert clandestin. 🦈 Cette astuce de « fee-pump » exploite le même mécanisme que les traders utilisent pour accélérer les confirmations, en le retournant contre eux.
💡 Les développeurs ont désormais corrigé la faille, mais cet incident met en évidence le risque caché lié à l’utilisation de fonctionnalités de portefeuille côté serveur auxquelles on ne peut pas se fier. Restez vigilants, vérifiez vos paramètres d’augmentation des frais et envisagez la signature hors ligne pour les opérations critiques. 💬 Comment renforcez-vous la sécurité de votre portefeuille après cet incident ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #BTC #Security #WalletRisk #Crypto
🛡️ 🔥
9
·
--
Des contrats frauduleux apparaissent à grande échelle.
D’après @web3_antivirus_io, 100,8 millions de contrats ont été analysés, dont 4,24 millions ont été signalés comme des contrats frauduleux, incluant 3,41 millions découverts au cours des 30 derniers jours.
Les contrats malveillants semblent, avant qu’ils ne fassent approuver, signer ou connecter le portefeuille par l’utilisateur, identiques à des contrats ordinaires.
Vérifiez le risque du portefeuille, l’activité du contrat, l’état des autorisations, le score de toxicité et les adresses suspectes.
#比特币 #ScamContracts #WalletRisk
121

Voir la traduction
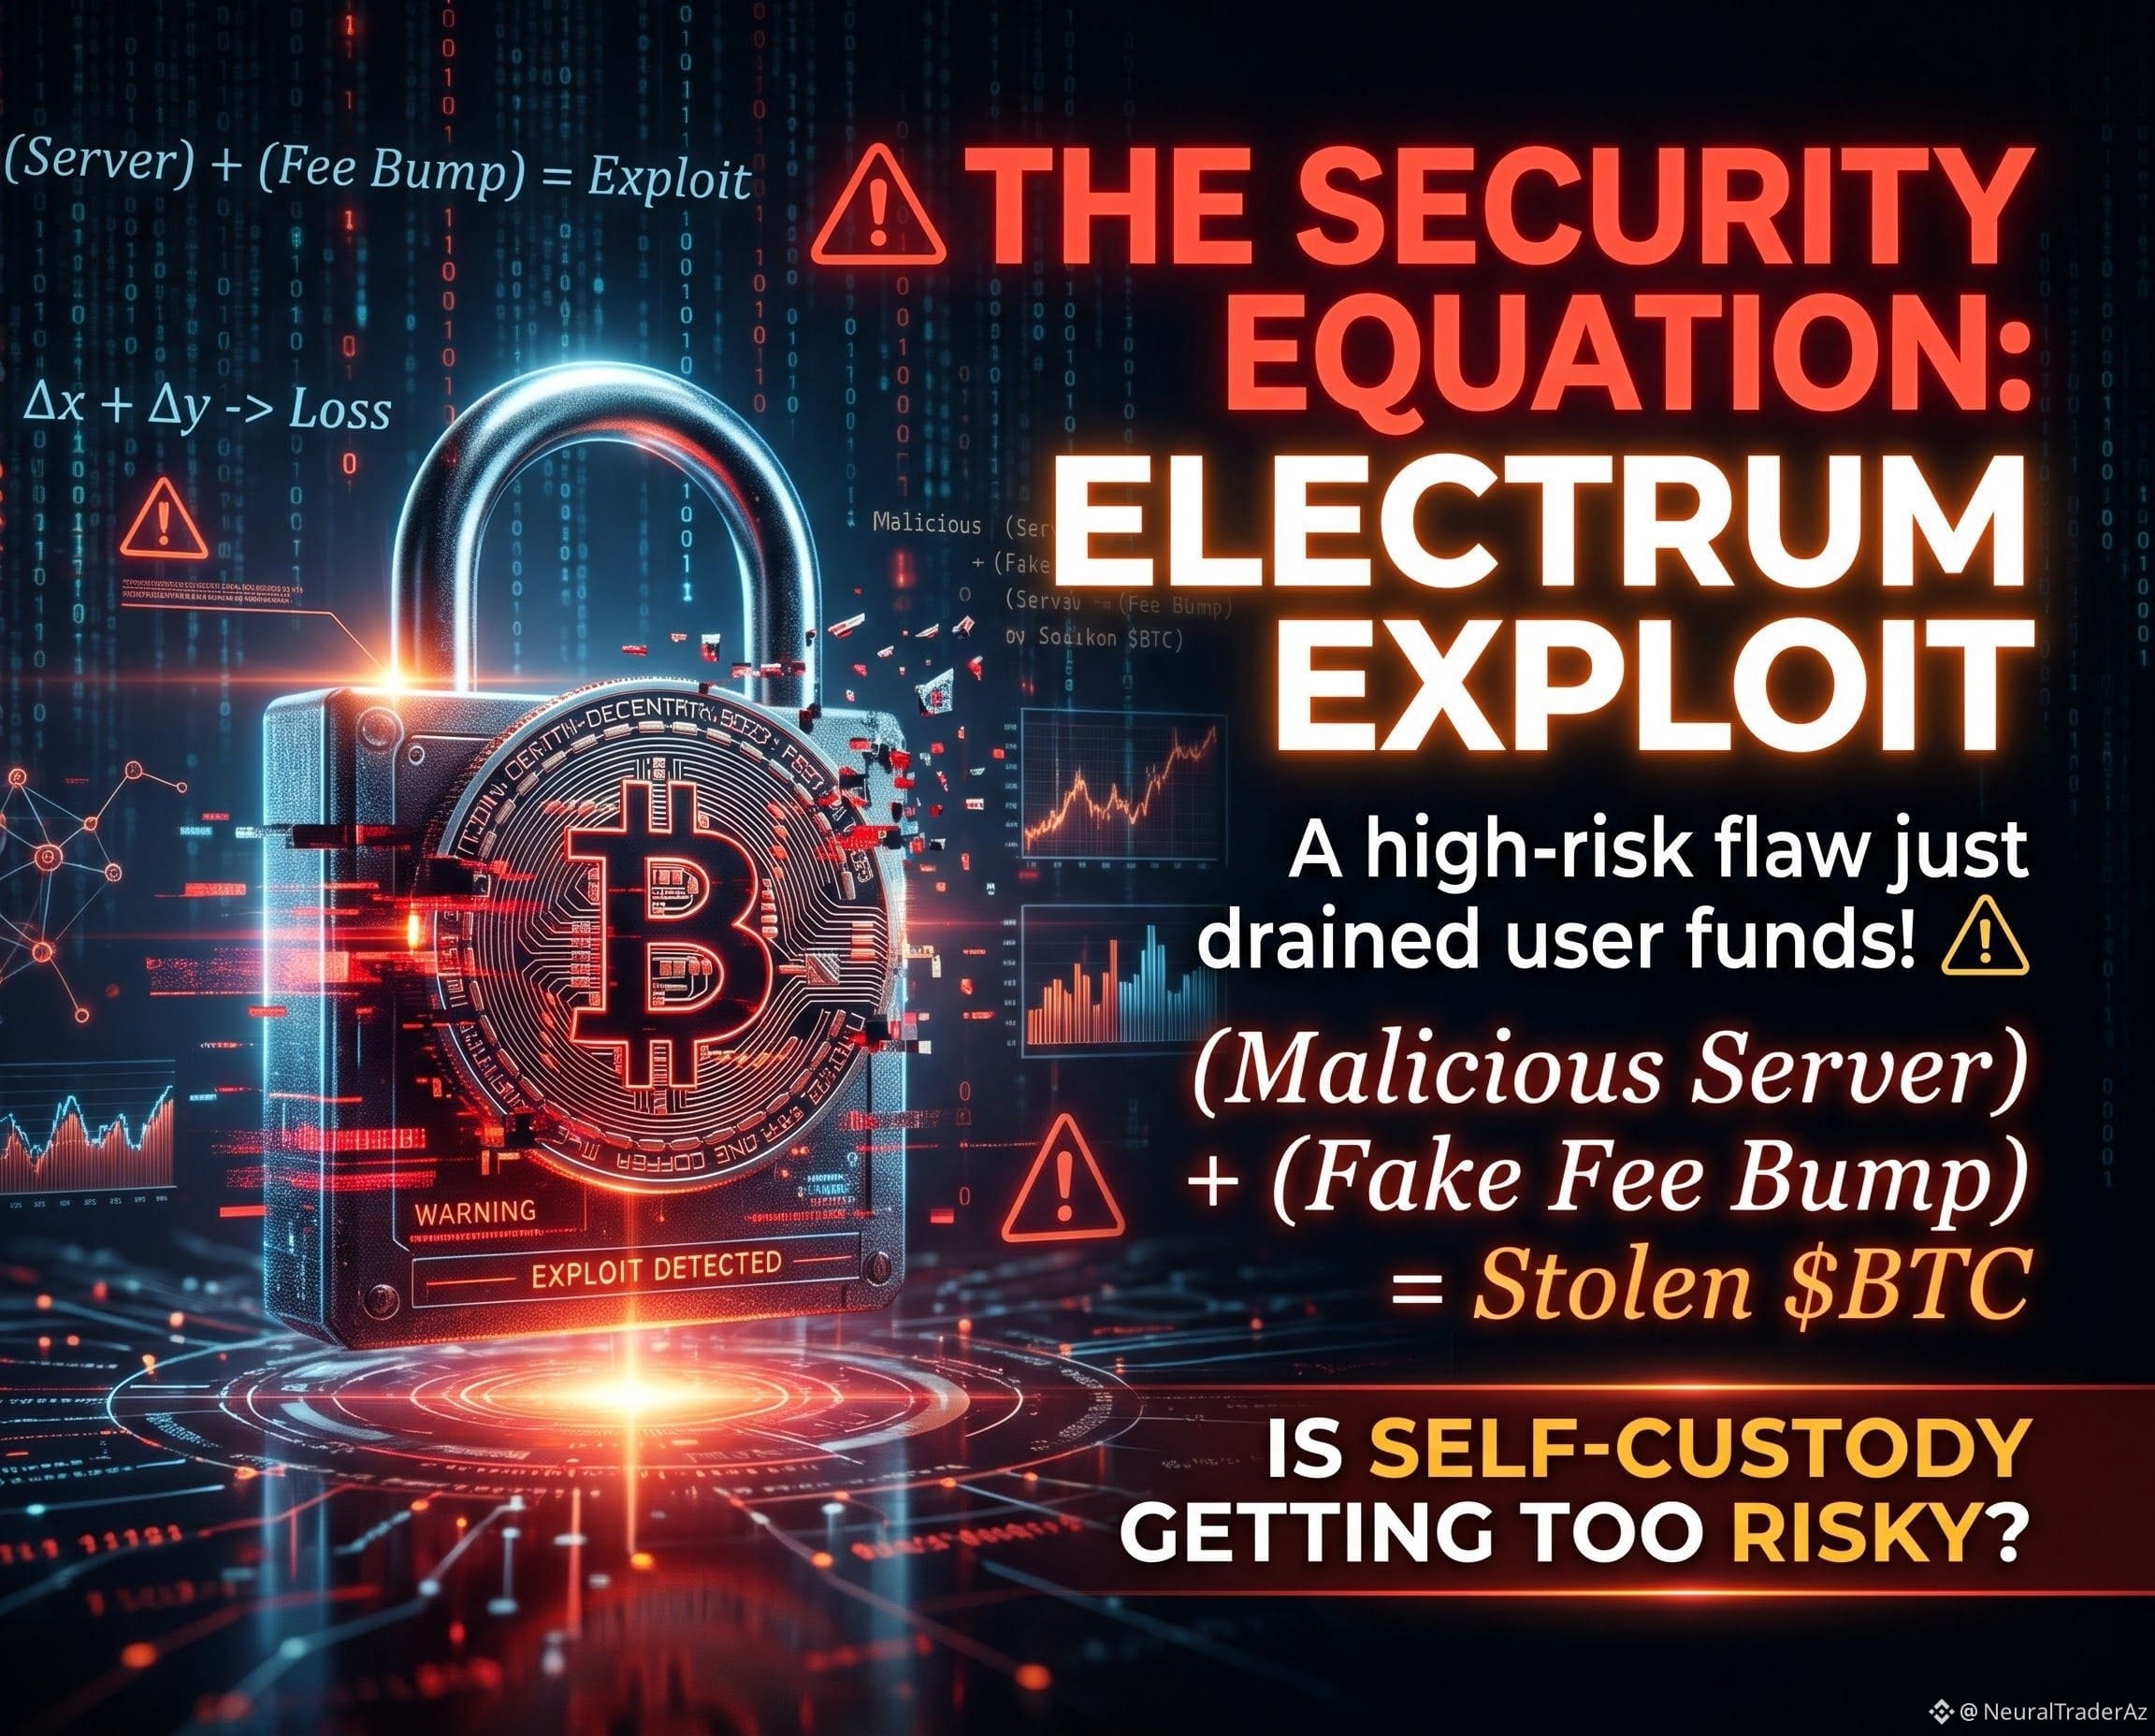
🚨 $BTC ELECTRUM EXPLOIT REVEALS CRITICAL SELF‑CUSTODY RISK ⚡
📊 The attack swaps a legitimate pending transaction with a forged one, then lures users into a fee‑bump trap. By mimicking the last four characters of the destination address, the malicious server stays invisible while the wallet signs the counterfeit transfer. 🦈 This vector exploits the trust gap between user‑initiated fee adjustments and the node’s validation logic, turning a routine fee bump into a direct BTC siphon.
💡 Electrum’s emergency patch in v4.8.3 seals the loophole, but the onus now lies on users to verify full addresses before confirming any fee change. Upgrade instantly and double‑check every output to keep your self‑custody safe. 💬 How are you tightening your wallet hygiene after this revelation? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #CryptoSecurity #Electrum #WalletRisk #Bitcoin
🔥 💎
4

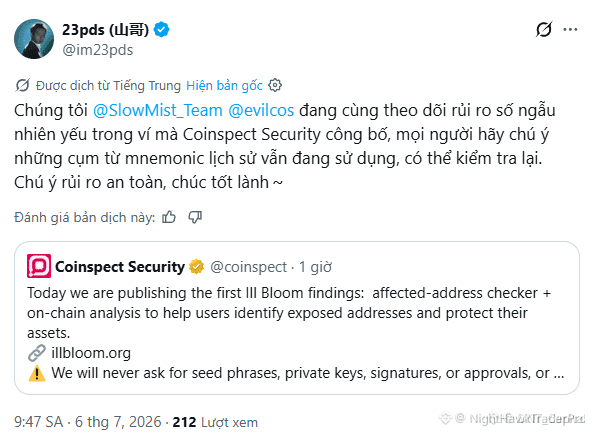
$BTC VULNÉRABILITÉ DU PORTEFEUILLE : DES MILLIERS EXPOSÉS À DES PERTES DE FONDS 🔥
Une société de sécurité, Coinspect, a découvert un bug nommé « Ill Bloom » qui permet aux attaquants de contrôler entièrement des portefeuilles vulnérables. Le défaut existe depuis 2018 et touche de grandes chaînes comme $BTC , $ETH et $SOL . Rien que le 27 mai, ~3 M$ ont été dérobés, et ~2 M$ supplémentaires ont été vidés ces dernières heures.
Des milliers de portefeuilles restent exposés, et de nombreuses graines faibles étaient encore créées il y a quelques semaines. Ce n’est pas un problème lié à la blockchain : c’est une faille de génération de clés privées. Si vous utilisez un ancien portefeuille, vérifiez si votre adresse est compromise.
Avez-vous récemment vérifié la sécurité de votre portefeuille ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#BTC #SecurityAlert #CryptoSafety #WalletRisk #IllBloom
🔥
41
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
102,164 vues
821 mentions
2
#CanGoogleDefindItsCore
48,593 vues
592 mentions
3
#FOMCWatch
9.1M vues
28,051 mentions
4
#EthereumDropsBelow$2300
11,550 vues
161 mentions
5
#BitcoinSlipsBelow$80KAgain
32,342 vues
126 mentions
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
67,173 vues
828 mentions
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
12,611 vues
99 mentions
8
#BitmineAdds10452ETH
114,896 vues
1,239 mentions
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
71,372 vues
863 mentions
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
46,441 vues
613 mentions