

#softwaresecurity
softwaresecurity
1,489 vues
3 mentions
Populaire
Récents
·
--
Article
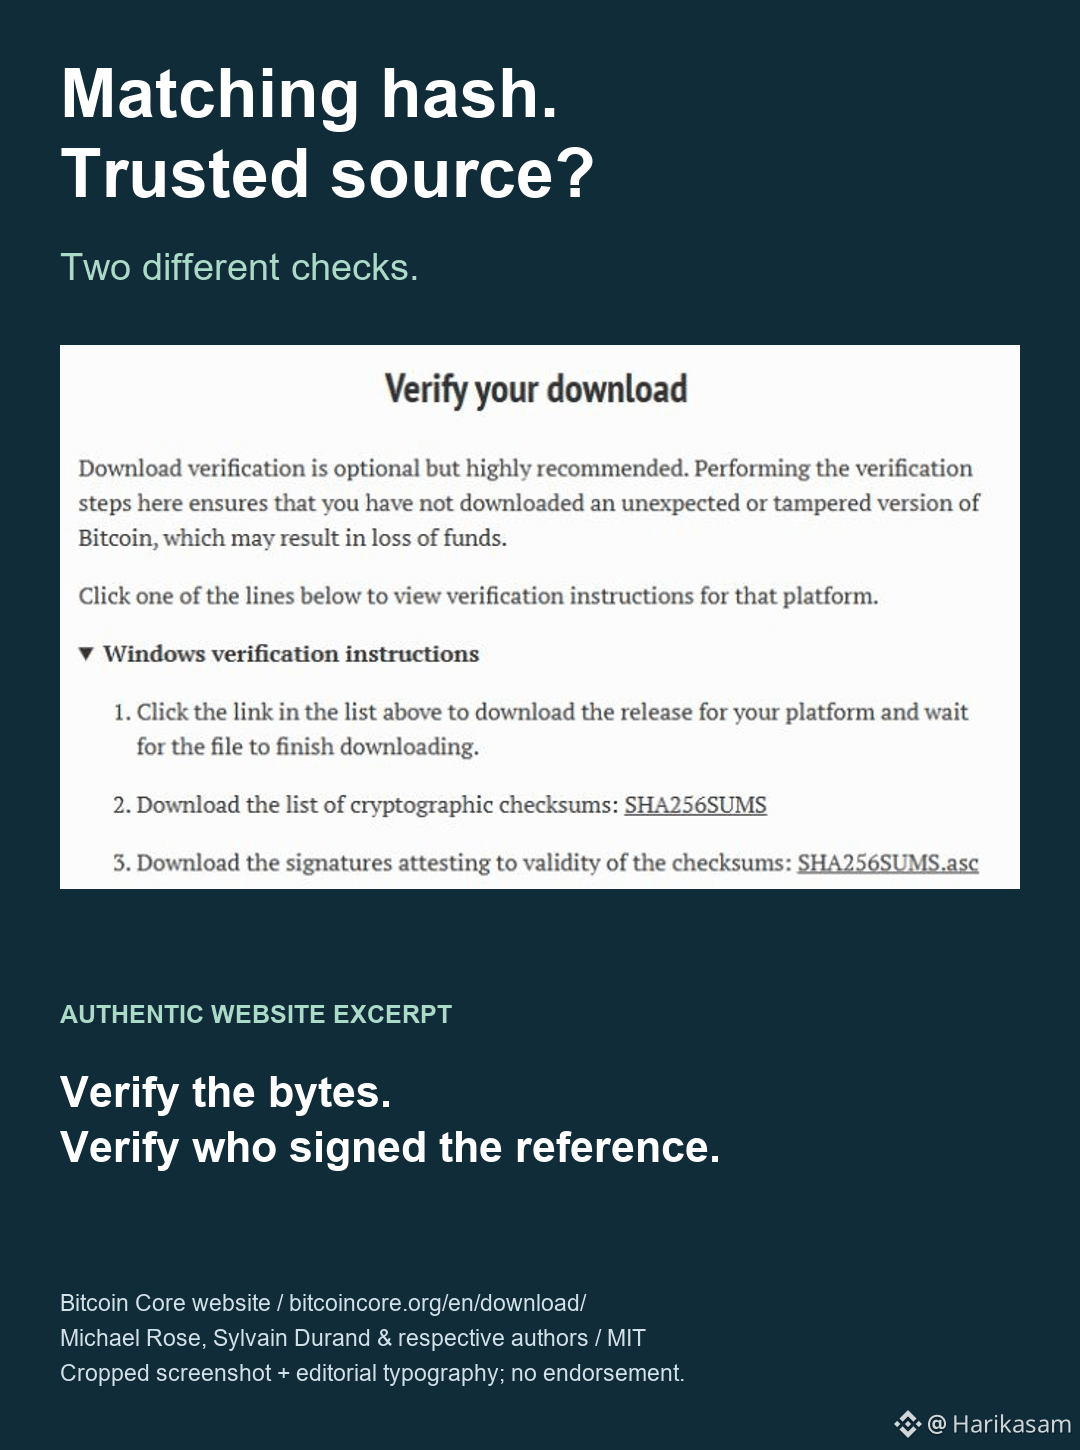
Vérification des téléchargements : octets et identitéUne empreinte de téléchargement correspondante peut tout de même vous mener au mauvais logiciel.
Une somme de contrôle répond à la question : « Ce fichier correspond-il à cette valeur de référence ? » Elle ne répond pas à la question : « Qui m’a fourni cette référence ? »
Si un attaquant remplace à la fois un programme d’installation et l’empreinte qui l’accompagne, les deux peuvent correspondre parfaitement. Un colis livré avec son propre reçu manuscrit ne constitue pas une vérification indépendante.
Les instructions de téléchargement de Bitcoin Core distinguent les sommes de contrôle des fichiers des signatures apposées à la liste de ces sommes. Cette distinction est utile bien au-delà de Bitcoin.
- Commencez par la page de téléchargement officielle du projet, à laquelle vous accédez depuis un favori fiable ou une adresse vérifiée indépendamment.
Vérification des téléchargements : octets et identité
Une empreinte de téléchargement correspondante peut tout de même vous mener au mauvais logiciel.
Une somme de contrôle répond à la question : « Ce fichier correspond-il à cette valeur de référence ? » Elle ne répond pas à la question : « Qui m’a fourni cette référence ? »
Si un attaquant remplace à la fois un programme d’installation et l’empreinte qui l’accompagne, les deux peuvent correspondre parfaitement. Un colis livré avec son propre reçu manuscrit ne constitue pas une vérification indépendante.
Les instructions de téléchargement de Bitcoin Core distinguent les sommes de contrôle des fichiers des signatures apposées à la liste de ces sommes. Cette distinction est utile bien au-delà de Bitcoin.
- Commencez par la page de téléchargement officielle du projet, à laquelle vous accédez depuis un favori fiable ou une adresse vérifiée indépendamment.
75

Article
Serveurs de Mise à Jour de Notepad++ Détournés par des Hackers Chinois pendant 6 Mois – Les Crypto Codeurs en Danger ?Notepad++ confirme que la violation de l'infrastructure a permis aux attaquants de rediriger les mises à jour vers des serveurs malveillants entre juin et décembre 2025, affectant des utilisateurs sélectionnés.
Le développeur derrière Notepad++, l'un des éditeurs de texte les plus populaires au monde, a révélé une cyberattaque sophistiquée de six mois qui a compromis l'infrastructure de mise à jour du logiciel. Les experts en sécurité ont attribué la violation à un groupe de menaces parrainé par l'État chinois qui a redirigé sélectivement les utilisateurs vers des serveurs malveillants.
Selon The_Cyber_News sur X, des hackers ont détourné les serveurs de mise à jour de Notepad++ pour rediriger les utilisateurs vers une infrastructure malveillante. La violation a exploité des faiblesses dans la façon dont les anciennes versions validaient les paquets de mise à jour avant la sortie de la version 8.8.9.
Serveurs de Mise à Jour de Notepad++ Détournés par des Hackers Chinois pendant 6 Mois – Les Crypto Codeurs en Danger ?
Notepad++ confirme que la violation de l'infrastructure a permis aux attaquants de rediriger les mises à jour vers des serveurs malveillants entre juin et décembre 2025, affectant des utilisateurs sélectionnés.
Le développeur derrière Notepad++, l'un des éditeurs de texte les plus populaires au monde, a révélé une cyberattaque sophistiquée de six mois qui a compromis l'infrastructure de mise à jour du logiciel. Les experts en sécurité ont attribué la violation à un groupe de menaces parrainé par l'État chinois qui a redirigé sélectivement les utilisateurs vers des serveurs malveillants.
Selon The_Cyber_News sur X, des hackers ont détourné les serveurs de mise à jour de Notepad++ pour rediriger les utilisateurs vers une infrastructure malveillante. La violation a exploité des faiblesses dans la façon dont les anciennes versions validaient les paquets de mise à jour avant la sortie de la version 8.8.9.
7
4.4k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
35,131 vues
866 mentions
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
25,538 vues
556 mentions
3
#$1.5BInLeveragedCryptoBetsLiquidated
53,777 vues
267 mentions
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,703 vues
83 mentions
5
#KOSPIFalls3.53%BackBelow6000
70,994 vues
1,157 mentions
6
#AmazonSharesFallAbout7%InPremarketTrading
33,793 vues
633 mentions
7
#USMidtermElections
277,575 vues
2,421 mentions
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
35,771 vues
96 mentions
9
#BinanceWillListPredictPREDICT
107,969 vues
1,452 mentions
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,428 vues
115 mentions