

#shareyouropinion
shareyouropinion
9,136 vues
37 mentions
Populaire
Récents
Vérifié
J’ai trouvé hier soir un rapport de transparence antérieur que je n’avais pas lu et qui a changé ma façon de comprendre ce qu’est réellement Newton. Newton n’a pas été conçu à l’origine comme un moteur de conformité.
La divulgation d’octobre 2025 décrit la conception initiale comme un rollup de gestion de clés, construit pour la gestion des clés, axé spécifiquement sur l’automatisation vérifiable et l’autorisation déléguée pour les agents IA.
L’idée centrale était de permettre aux agents d’exécuter des actions onchain grâce à des autorisations contrôlées et vérifiées cryptographiquement, liées à une infrastructure de gestion de clés.
Le pivot s’est produit lorsque l’équipe a réalisé que les mêmes primitives sous-jacentes — automatisation vérifiable et autorisation déléguée — pouvaient s’étendre bien au-delà de la gestion des clés des agents, pour devenir un cadre général d’application des politiques à travers les stablecoins, les RWA, et le marché plus large des actifs.
Le rollup de gestion de clés est devenu le socle de quelque chose de beaucoup plus vaste : un moteur de politique qui régit quelles actions peuvent avoir lieu, dans quelles conditions, avec quelles attestations.
Cela constitue un point de départ sensiblement différent de ce que la note blanche que j’ai lue à l’origine laissait entendre.
En fait, je pense que cette histoire est importante pour comprendre les choix d’architecture de Newton : le modèle d’attestation BLS, la conception du quorum d’opérateurs, l’accent mis sur le commerce des agents comme cas d’usage — ce ne sont pas des décisions de conception orientées conformité. Ce sont des décisions de conception de la gestion des clés et de l’autorisation des agents qui ont ensuite été généralisées à des cas d’usage de conformité.
Ce que je n’ai pas encore établi, c’est dans quelle mesure une partie de l’architecture actuelle conserve des hypothèses provenant de la conception initiale du rollup de gestion de clés, qui pourraient ne pas être optimales pour un moteur de politique orienté conformité : si le pivot a été une refonte propre ou une extension de la fondation technique d’origine.
#ShareYourOpinion
$EVAA $LAB
Comment pensez-vous que l’architecture de Newton a évolué ?
@NewtonProtocol $NEWT #Newt
Original design mostly remaine
0%
Major redesign after the pivot
0%
A blend of both approaches
33%
Not enough information yet
67%
3 Votes • Vote fermé
7
3
728
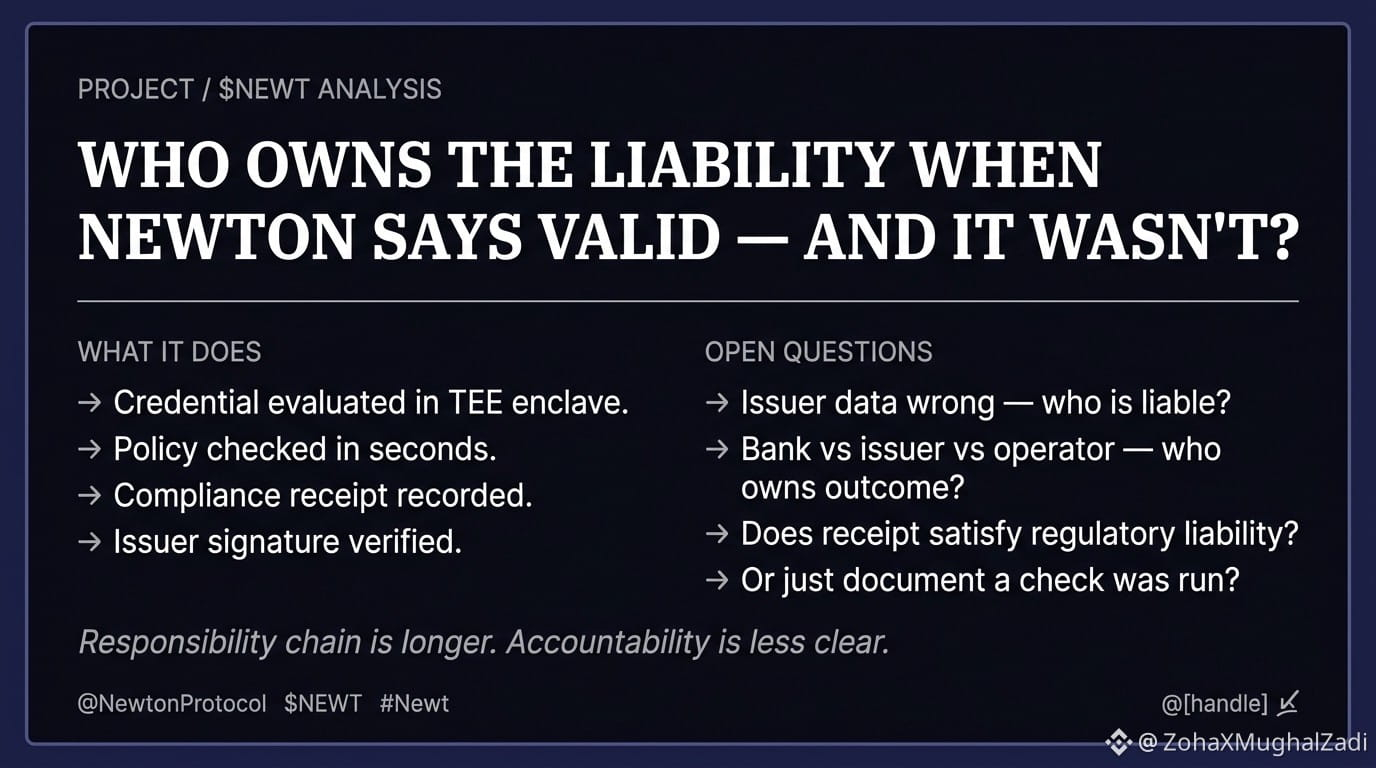
Réalité opérationnelle traditionnelle du KYC/AML vs l’écart de responsabilité du modèle de justificatifs de Newton
J’ai passé en revue le modèle d’identité de Newton avec un ami responsable de la conformité la semaine dernière : quelqu’un qui gère des programmes KYC dans une société réglementée, et l’écart entre ce que Newton décrit et ce que les équipes de conformité font opérationnellement était plus grand que je ne l’attendais.
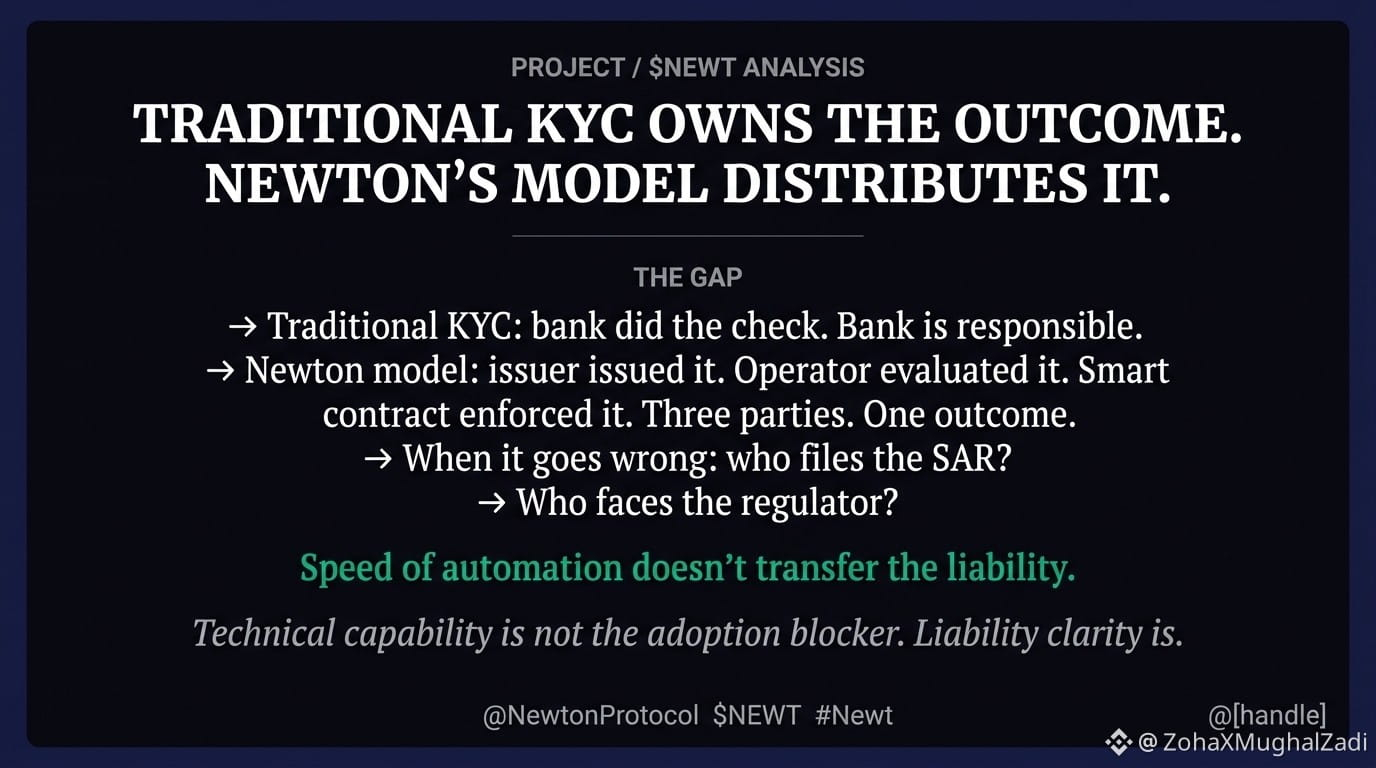
Le KYC/AML traditionnel : à l’onboarding, collecte des documents par le client, filtrage par rapport aux bases de données de sanctions, évaluation du risque, stockage des éléments. Transaction signalée a posteriori : extraction du dossier, historique d’examen, rédaction du rapport, dépôt du fichier SAR.
Traçabilité manuelle et documents lourds : les auditeurs l’acceptent. La banque est responsable. Elle a fait le contrôle. Elle possède le résultat.
Le modèle de Newton : un justificatif délivré par un tiers, un fournisseur KYC, détenu par l’utilisateur, évalué par des opérateurs dans une enclave TEE à partir de la politique en quelques secondes. Le reçu de conformité constitue la piste d’audit.
La rapidité et l’automatisation sont réelles. Première question que mon ami responsable de la conformité m’a posée : qui est responsable lorsque Newton affirme que le justificatif est valide, mais que les données de l’émetteur étaient erronées. Dans le modèle de Newton, l’émetteur l’a délivré, les opérateurs l’ont évalué, un contrat intelligent l’a imposé. La chaîne de responsabilités est plus longue et moins claire.
Je pense en fait que la répartition de la responsabilité est la question de conception la plus pratiquement importante pour l’adoption institutionnelle : ce n’est pas la capacité technique, mais qui assume la responsabilité lorsque, pour une transaction attestée par Newton, il s’avère qu’elle n’est pas conforme.
Ce que je n’ai pas encore éclairci, c’est si les reçus de conformité de Newton satisfont aux exigences réglementaires de responsabilité, ou s’ils ne font que documenter qu’un contrôle a été effectué. Et si c’est la même chose.
$LAB $HMSTR #shareyouropinion
@NewtonProtocol $NEWT #Newt
12
3
403
les programmes de points et de récompenses dans la DeFi créent des cas limites de conformité. l’identité de newton et les domaines de conformité ne sont pas clairement conçus pour y répondre.
un programme de points distribue des crédits ou des jetons aux portefeuilles en fonction de l’activité du protocole.
dans les deux cas,
la question de conformité consiste à savoir si le portefeuille destinataire est éligible pour recevoir la valeur qui est distribuée.
la conformité des sanctions s’applique aux distributions de récompenses de la même manière qu’elle s’applique à tout autre transfert de valeur.
la capacité du domaine de conformité de newton à exécuter une vérification des sanctions sur les transactions de distribution de récompenses,
notamment sur le transfert sortant des récompenses du protocole vers un portefeuille, n’est pas clairement décrite dans la documentation.
la direction compte.
la plupart des cas d’usage de newton impliquent de vérifier un portefeuille avant qu’il n’envoie une transaction à un protocole.
un largage de récompenses fonctionne dans le sens opposé.
si le modèle d’exécution s’applique aux transferts sortants initiés par le protocole, c’est une question structurelle sur la manière dont le contrôle de politique est déclenché.
aucune réponse à ce sujet dans la documentation actuelle. le cas limite est suffisamment réel pour compter pour n’importe quel protocole DeFi qui exécute des programmes de récompenses actifs.
@NewtonProtocol $NEWT $LAB $HMSTR #ShareYourOpinion
{future}(HMSTRUSDT)
{future}(LABUSDT)
{spot}(NEWTUSDT)
#Newt #NEWT
Des récompenses ont-elles besoin de contrôles ?
les programmes de points et de récompenses dans la DeFi créent des cas limites de conformité. l’identité de newton et les domaines de conformité ne sont pas clairement conçus pour y répondre.
un programme de points distribue des crédits ou des jetons aux portefeuilles en fonction de l’activité du protocole.
dans les deux cas,
la question de conformité consiste à savoir si le portefeuille destinataire est éligible pour recevoir la valeur qui est distribuée.
la conformité des sanctions s’applique aux distributions de récompenses de la même manière qu’elle s’applique à tout autre transfert de valeur.
la capacité du domaine de conformité de newton à exécuter une vérification des sanctions sur les transactions de distribution de récompenses,
notamment sur le transfert sortant des récompenses du protocole vers un portefeuille, n’est pas clairement décrite dans la documentation.
la direction compte.
la plupart des cas d’usage de newton impliquent de vérifier un portefeuille avant qu’il n’envoie une transaction à un protocole.
un largage de récompenses fonctionne dans le sens opposé.
si le modèle d’exécution s’applique aux transferts sortants initiés par le protocole, c’est une question structurelle sur la manière dont le contrôle de politique est déclenché.
aucune réponse à ce sujet dans la documentation actuelle. le cas limite est suffisamment réel pour compter pour n’importe quel protocole DeFi qui exécute des programmes de récompenses actifs.
@NewtonProtocol $NEWT $LAB $HMSTR #ShareYourOpinion
#Newt #NEWT
Des récompenses ont-elles besoin de contrôles ?
🔘 Always
67%
🔘 High-value only
33%
🔘 Never
0%
🔘 Depends on rules
0%
6 Votes • Vote fermé
11
1
11
1.2k
·
--

Article
Rego dans l’autorisation cloud d’entreprise vs le cas d’usage de conformité de Newton#newt
J’ai extrait cette semaine la section sur l’écriture des politiques Rego pour comprendre ce que Newton demande réellement aux développeurs et aux équipes de conformité d’apprendre, car l’encadrement du même langage utilisé pour le contrôle d’admission Kubernetes repose sur une hypothèse qui mérite d’être examinée.
Rego est un langage de politique déclaratif créé par le projet Open Policy Agent. Dans l’infrastructure d’entreprise, il est utilisé pour l’autorisation via la passerelle d’API de contrôle d’admission pour Kubernetes, ainsi que pour les politiques des pipelines CI/CD. Il possède un modèle d’évaluation spécifique, un ensemble de règles appliquées à des données structurées pour produire une décision, et une courbe d’apprentissage non évidente pour toute personne venant d’un contexte de programmation impérative.
Rego dans l’autorisation cloud d’entreprise vs le cas d’usage de conformité de Newton
#newt
J’ai extrait cette semaine la section sur l’écriture des politiques Rego pour comprendre ce que Newton demande réellement aux développeurs et aux équipes de conformité d’apprendre, car l’encadrement du même langage utilisé pour le contrôle d’admission Kubernetes repose sur une hypothèse qui mérite d’être examinée.
Rego est un langage de politique déclaratif créé par le projet Open Policy Agent. Dans l’infrastructure d’entreprise, il est utilisé pour l’autorisation via la passerelle d’API de contrôle d’admission pour Kubernetes, ainsi que pour les politiques des pipelines CI/CD. Il possède un modèle d’évaluation spécifique, un ensemble de règles appliquées à des données structurées pour produire une décision, et une courbe d’apprentissage non évidente pour toute personne venant d’un contexte de programmation impérative.
11
9
314
·
--
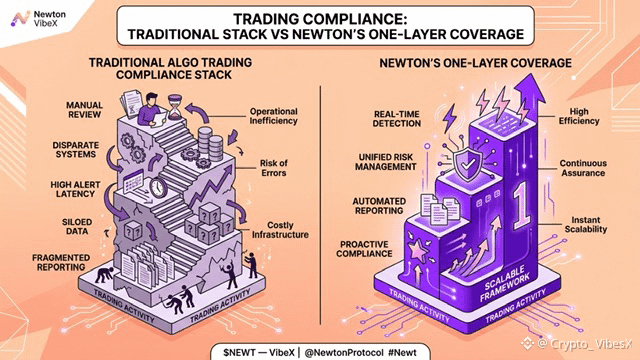
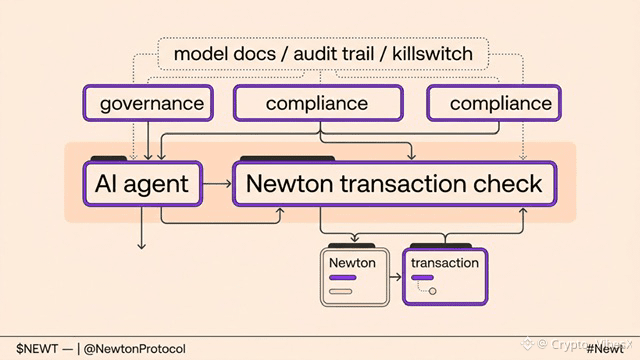
commencez petit. Les agents d’IA générant des transactions dans la DeFi ne sont pas ensuite du trading algorithmique dans la finance traditionnelle, et l’infrastructure de conformité qui les entoure est nettement moins développée.
reculez : la couche policy de newton répond à la question de conformité au niveau de la transaction : cette transaction spécifique respecte-t-elle les règles définies ? C’est une couche de ce que la conformité au trading algorithmique traditionnel exige.
#NEWT
les couches au-dessus. sont différentes. La conformité au trading algorithmique traditionnel exige une documentation des modèles, des journaux d’audit reliant les transactions exécutées à des décisions spécifiques du modèle, et la capacité de coupure (killswitch) pour une intervention humaine lorsque le modèle se comporte de manière inattendue.
#newt
aucune de ces exigences n’est abordée par l’application du contrôle avant règlement sur des transactions individuelles.
reculez encore : si le trading par agents d’IA dans la DeFi se développe, les régulateurs appliqueront des exigences similaires à celles régissant le trading algorithmique sur les marchés traditionnels. l’infrastructure de newton est un composant nécessaire de cette pile de conformité. la traiter comme suffisante à elle seule créerait un manque significatif pour toute entité réglementée utilisant des agents d’IA dans la DeFi.
#ShareYourOpinion $LAB $HMSTR
@NewtonProtocol $NEWT #Newt
6
7
316
Relisez le document de gouvernance hier soir, parce que je peux faire semblant que la gouvernance supposée signifiait quelque chose alors que quelque chose est déjà en cours. Cela signifie quelque chose de conçu.
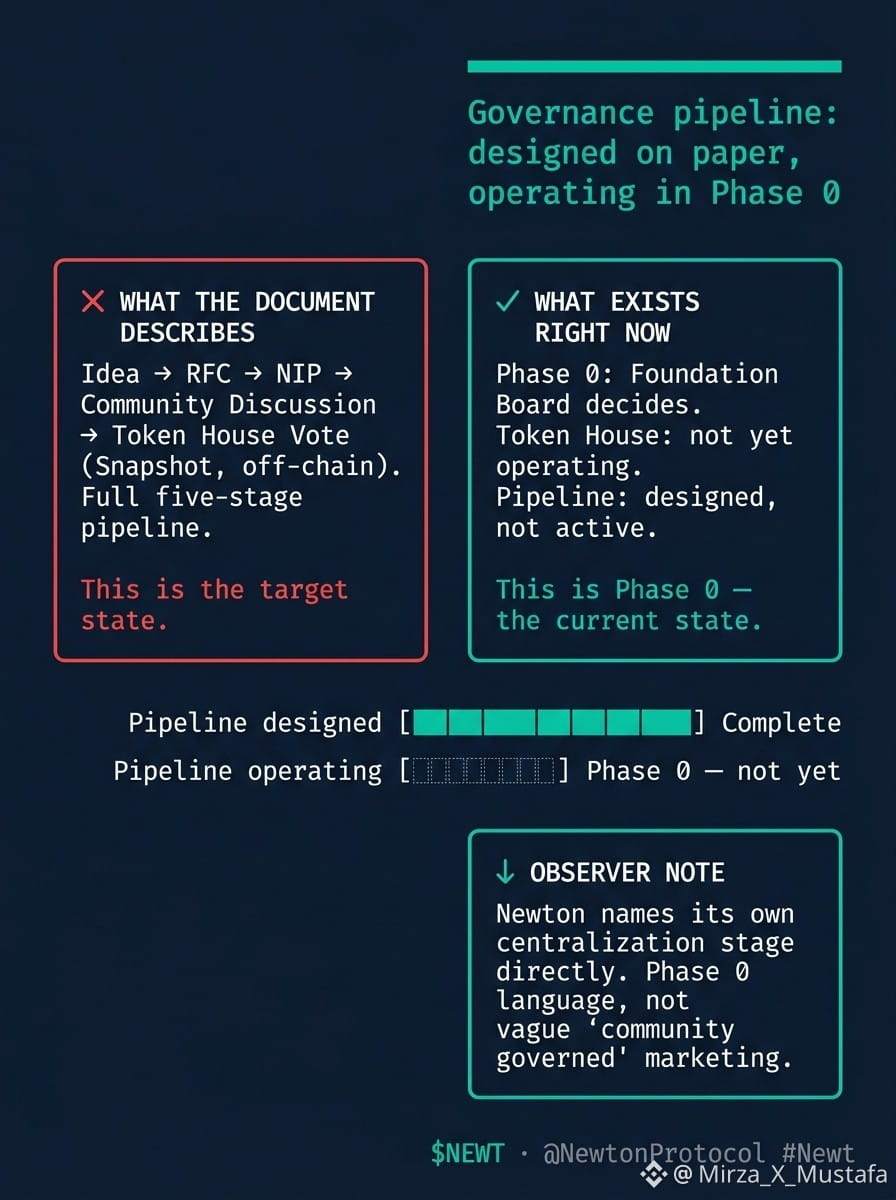
Le cycle de proposition décrit par Newton comporte cinq étapes. Discussion informelle : aucune procédure formelle. RFC : Request for Comments, un document structuré proposant un changement. NIP : Newton Improvement Proposal, la version formalisée d’une RFC qui est prête à être examinée.
Discussion communautaire : une période ouverte pour recueillir des retours avant un vote. Vote Token House : réalisé hors chaîne via Snapshot, où les détenteurs de NEWT votent sur le NIP.
C’est le pipeline complet, tel que conçu.
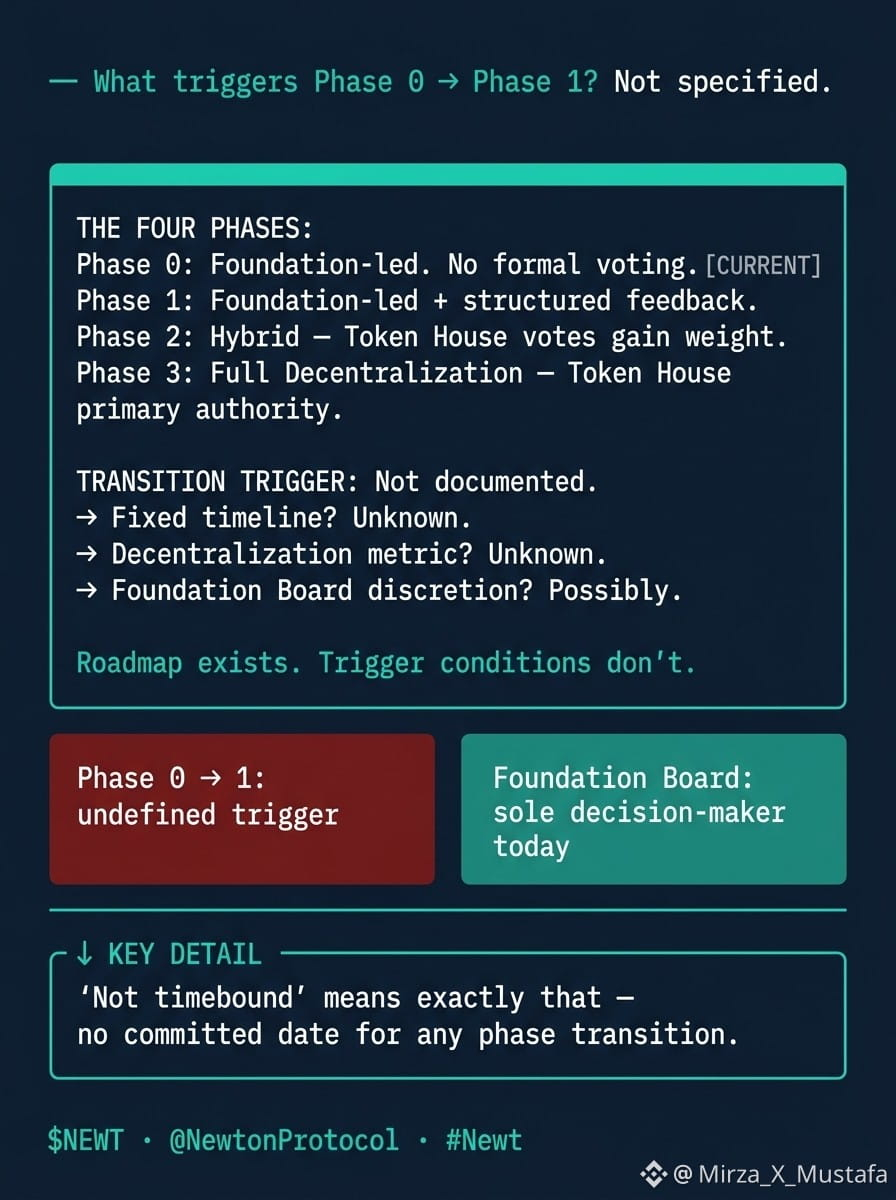
Ce que j’ai raté lors de ma première lecture, c’est que ce pipeline existe dans le document, mais que la Token House elle-même, l’entité qui vote réellement, n’existe pas encore en tant que structure opérationnelle. Pour l’instant, dans ce que le document appelle la phase 0, c’est le Foundation Board qui prend des décisions. Le cycle de proposition est l’état cible, pas l’état actuel.
Ce détail change la façon dont je lis chaque affirmation de gouvernance dans les documents de Newton.
J’aime en fait que le document soit explicite sur cette distinction : le langage de la phase 0, pas vague — marketing gouverné par la communauté. Il est rare de voir le nom d’un projet qui indique clairement son étape de centralisation actuelle à ce point.
Ce que je n’ai pas encore compris, c’est ce qui déclenche précisément une transition de la phase 0 vers la phase 1 : s’il s’agit d’un calendrier fixe, d’un indicateur de décentralisation, ou entièrement à la discrétion du Foundation Board.
$TAC $LAB #ShareYourOpinion
@NewtonProtocol $NEWT #Newt
11
4
576
·
--
Haussier
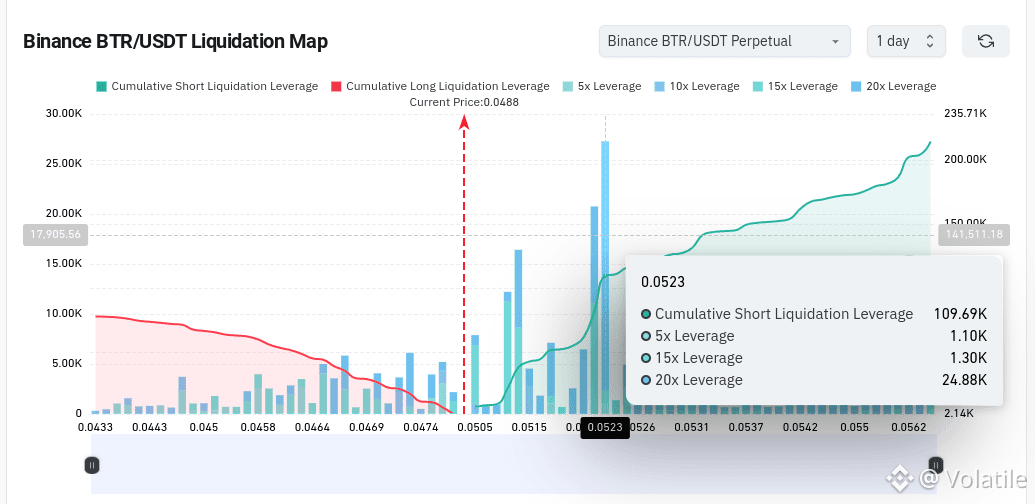
$BTR Carte de liquidations Binance Btr usdt
Rien derrière en btr short liquidation
Liquidation de 100k sur 0.5223 Temps d’achat
Configuration d’entrée pour une opération Long 🚦 0.04800
Zone de prix de prise de profit 🎯 0.05000
Prochaine zone cible Prix 🎯 0.05100
Dernière zone cible du prix 🎯 0.05200
#BTR #ShareBuyback #shareyouropinion
{future}(BTRUSDT)
$BTR Carte de liquidations Binance Btr usdt
Rien derrière en btr short liquidation
Liquidation de 100k sur 0.5223 Temps d’achat
Configuration d’entrée pour une opération Long 🚦 0.04800
Zone de prix de prise de profit 🎯 0.05000
Prochaine zone cible Prix 🎯 0.05100
Dernière zone cible du prix 🎯 0.05200
#BTR #ShareBuyback #shareyouropinion
Rien derrière en btr short liquidation
Liquidation de 100k sur 0.5223 Temps d’achat
Configuration d’entrée pour une opération Long 🚦 0.04800
Zone de prix de prise de profit 🎯 0.05000
Prochaine zone cible Prix 🎯 0.05100
Dernière zone cible du prix 🎯 0.05200
#BTR #ShareBuyback #shareyouropinion
2
226
Vérifié
La note du livre blanc des coffres Bitcoin sans confiance (TBV) fait quelque chose qui mérite d’être souligné : à la section 5, elle présente « l’Open Participation » comme un bénéfice annoncé, tout en précisant des liquidateurs « whitelisés » comme mécanisme réel dans la même section.@babylonlabs_io
Le point de bénéfice est explicite sur le fait que l’open participation couvre des liquidateurs, des emprunteurs et des développeurs : tous sont censés s’intégrer au protocole avec un onboarding minimal. Le déroulement de la liquidation, quelques paragraphes plus tôt, est tout aussi explicite : les liquidations sont exécutées par des liquidateurs whitelisés, un ensemble autorisé défini, et non par toute personne qui souhaite clôturer une position sous-collatéralisée.$BABY
Ne pas dire que le fait de whitelister des liquidateurs est déraisonnable : la liquidation consiste à détenir et à déplacer un capital réel rapidement, et la vérification des participants pour ce rôle est une pratique standard dans les protocoles de prêt, onchain ou off.
Ne pas dire non plus que les deux affirmations cohabitent bien. Le bénéfice nomme les liquidateurs comme « participants ouverts » ; le mécanisme les bloque. Les deux ne peuvent pas être totalement vraies en même temps : « open » pèse davantage dans ce point que ce que confirme la whitelist. #baby
Il pourrait y avoir une résolution si la whitelist elle-même est facile à intégrer : les ensembles de co-signature k-sur-n permettraient à n’importe qui d’entrer, et alors un onboarding minimal et une liste blanche pourraient être la même chose vue sous deux angles. Mais le livre blanc ne dit jamais comment un liquidateur est réellement whitelisé.
Donc, n’importe qui peut-il devenir liquidateur, ou bien l’open participation s’arrête-t-elle à la whitelist ? La section 5 mentionne le bénéfice et la barrière sur la même page, et ne relie jamais les deux.
$UAI $BANK
#ShareYourOpinion
#ShareYourVote
La note du livre blanc des coffres Bitcoin sans confiance (TBV) fait quelque chose qui mérite d’être souligné : à la section 5, elle présente « l’Open Participation » comme un bénéfice annoncé, tout en précisant des liquidateurs « whitelisés » comme mécanisme réel dans la même section.@BabylonLabs_io
Le point de bénéfice est explicite sur le fait que l’open participation couvre des liquidateurs, des emprunteurs et des développeurs : tous sont censés s’intégrer au protocole avec un onboarding minimal. Le déroulement de la liquidation, quelques paragraphes plus tôt, est tout aussi explicite : les liquidations sont exécutées par des liquidateurs whitelisés, un ensemble autorisé défini, et non par toute personne qui souhaite clôturer une position sous-collatéralisée.$BABY
Ne pas dire que le fait de whitelister des liquidateurs est déraisonnable : la liquidation consiste à détenir et à déplacer un capital réel rapidement, et la vérification des participants pour ce rôle est une pratique standard dans les protocoles de prêt, onchain ou off.
Ne pas dire non plus que les deux affirmations cohabitent bien. Le bénéfice nomme les liquidateurs comme « participants ouverts » ; le mécanisme les bloque. Les deux ne peuvent pas être totalement vraies en même temps : « open » pèse davantage dans ce point que ce que confirme la whitelist. #baby
Il pourrait y avoir une résolution si la whitelist elle-même est facile à intégrer : les ensembles de co-signature k-sur-n permettraient à n’importe qui d’entrer, et alors un onboarding minimal et une liste blanche pourraient être la même chose vue sous deux angles. Mais le livre blanc ne dit jamais comment un liquidateur est réellement whitelisé.
Donc, n’importe qui peut-il devenir liquidateur, ou bien l’open participation s’arrête-t-elle à la whitelist ? La section 5 mentionne le bénéfice et la barrière sur la même page, et ne relie jamais les deux.
$UAI $BANK
#ShareYourOpinion
#ShareYourVote
Anyone can liquidate
60%
Whitelist is required
20%
Needs clarification
20%
5 Votes • Vote fermé
2
4.8k
Je suis revenu et j’ai réellement parcouru le flux du testnet ce week-end au lieu de simplement le lire à distance. Je me disais qu’un visionnage supposé du guide vidéo suffirait à comprendre les mécanismes. Ce n’était pas le cas.
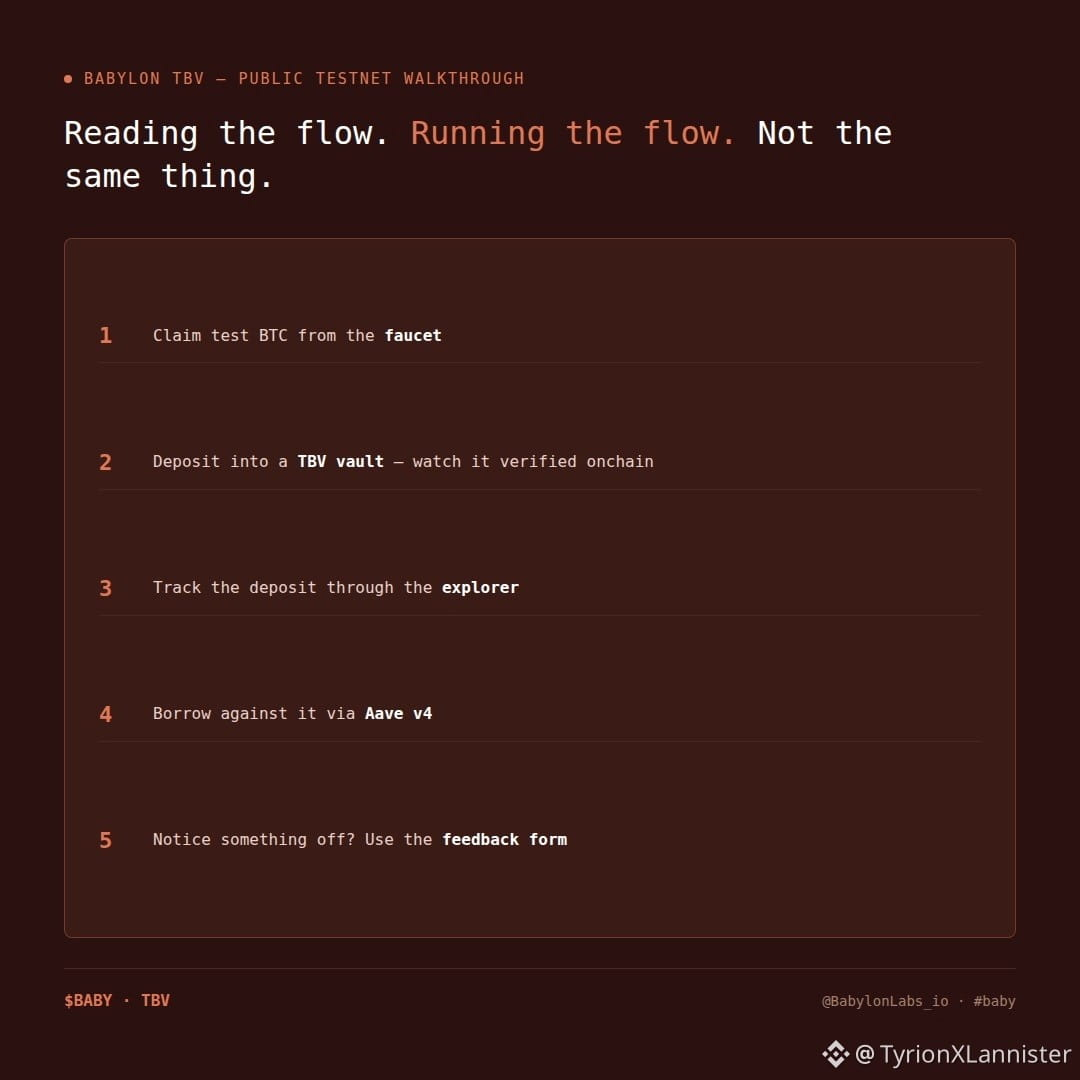
Le testnet public du prêt natif adossé à Bitcoin via Aave v4, propulsé par Trustless Bitcoin Vaults (TBV), vous permet de déposer des BTC de test dans un coffre, de le surveiller une fois la vérification on-chain effectuée, puis d’emprunter contre ces BTC de la même manière que le décrit le livre blanc : émission de collBTC et prêt. Prétendre d’abord réclamer les jetons de test depuis le faucet, puis suivre le dépôt dans l’explorateur, a rendu la description abstraite du coffre « vérifié » et du « collBTC émis » dans la documentation beaucoup plus concrète : on dirait une vraie séquence d’étapes plutôt qu’un simple schéma.
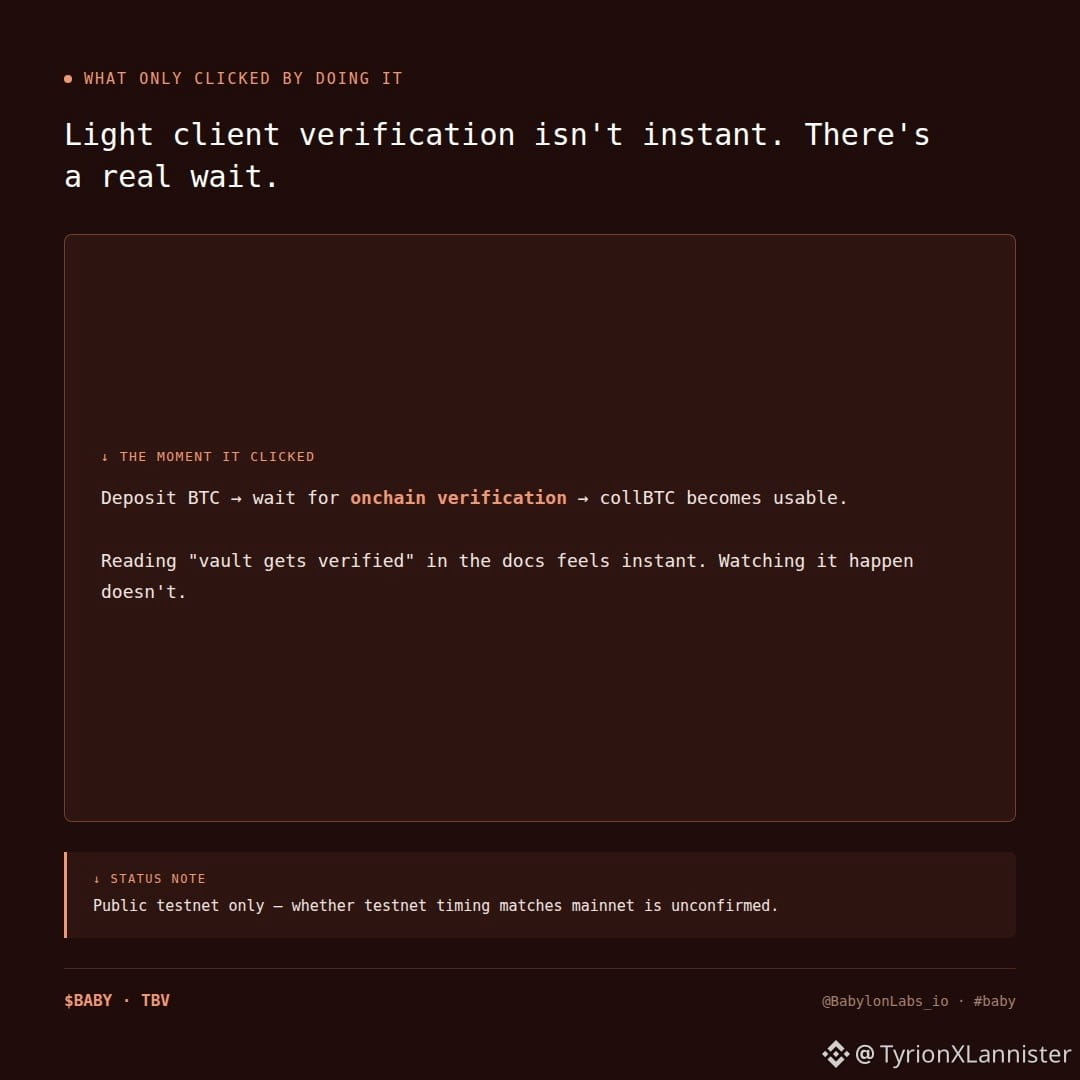
Ce qui a fait tilt pour moi, seulement après l’avoir fait, c’est que l’étape de vérification par client léger n’est pas instantanée, comme le transfert classique d’un jeton. Il y a un vrai délai entre le dépôt et l’apparition de collBTC utilisable.
Je pense vraiment que le fait de le faire vous-même change la façon dont vous lisez ensuite les sections du livre blanc : les flux de règlement et de liquidation cessent d’être des schémas abstraits une fois que vous avez vu un dépôt passer par les mêmes étapes.
Ce que je n’ai pas encore élucidé, c’est si le timing des testnets correspond à ce que l’on ressentira sur le mainnet, ou si l’infrastructure du testnet fonctionne plus vite ou plus lentement qu’un déploiement en conditions réelles.
Il y a un formulaire de retour d’information lié à côté de l’application testnet si vous suivez le parcours vous-même : ça vaut le coup de l’utiliser si vous constatez quelque chose qui ne correspond pas à la documentation.
$EUL $ON #shareyouropinion
@babylonlabs_io $BABY #baby
Je suis revenu et j’ai réellement parcouru le flux du testnet ce week-end au lieu de simplement le lire à distance. Je me disais qu’un visionnage supposé du guide vidéo suffirait à comprendre les mécanismes. Ce n’était pas le cas.
Le testnet public du prêt natif adossé à Bitcoin via Aave v4, propulsé par Trustless Bitcoin Vaults (TBV), vous permet de déposer des BTC de test dans un coffre, de le surveiller une fois la vérification on-chain effectuée, puis d’emprunter contre ces BTC de la même manière que le décrit le livre blanc : émission de collBTC et prêt. Prétendre d’abord réclamer les jetons de test depuis le faucet, puis suivre le dépôt dans l’explorateur, a rendu la description abstraite du coffre « vérifié » et du « collBTC émis » dans la documentation beaucoup plus concrète : on dirait une vraie séquence d’étapes plutôt qu’un simple schéma.
Ce qui a fait tilt pour moi, seulement après l’avoir fait, c’est que l’étape de vérification par client léger n’est pas instantanée, comme le transfert classique d’un jeton. Il y a un vrai délai entre le dépôt et l’apparition de collBTC utilisable.
Je pense vraiment que le fait de le faire vous-même change la façon dont vous lisez ensuite les sections du livre blanc : les flux de règlement et de liquidation cessent d’être des schémas abstraits une fois que vous avez vu un dépôt passer par les mêmes étapes.
Ce que je n’ai pas encore élucidé, c’est si le timing des testnets correspond à ce que l’on ressentira sur le mainnet, ou si l’infrastructure du testnet fonctionne plus vite ou plus lentement qu’un déploiement en conditions réelles.
Il y a un formulaire de retour d’information lié à côté de l’application testnet si vous suivez le parcours vous-même : ça vaut le coup de l’utiliser si vous constatez quelque chose qui ne correspond pas à la documentation.
$EUL $ON #shareyouropinion
@BabylonLabs_io $BABY #baby
4
1
287

Article
Audit Halborn : aucune vulnérabilité critique — ce que le périmètre de l’audit et la divulgation vous indiquentJe suis retourné à la divulgation de l’audit Halborn dans le rapport T4 2025 pour examiner de près exactement ce qui a été audité et ce qui a été dit au sujet des résultats, car l’expression « aucun problème de vulnérabilités critiques » doit avoir son périmètre compris avant qu’elle ne veuille dire quelque chose.
L’audit a ciblé spécifiquement l’infrastructure du prouveur ; le rapport le mentionne explicitement, en la distinguant d’un audit de l’ensemble du protocole.
Les hypothèses de sécurité liées à la correction et la robustesse de l’implémentation du prouveur utilisée dans les workflows de vérification de politiques étaient le sujet annoncé. Il s’agit d’un audit à un niveau de composant délimité, et non d’une revue de sécurité de protocole de bout en bout.
Audit Halborn : aucune vulnérabilité critique — ce que le périmètre de l’audit et la divulgation vous indiquent
Je suis retourné à la divulgation de l’audit Halborn dans le rapport T4 2025 pour examiner de près exactement ce qui a été audité et ce qui a été dit au sujet des résultats, car l’expression « aucun problème de vulnérabilités critiques » doit avoir son périmètre compris avant qu’elle ne veuille dire quelque chose.
L’audit a ciblé spécifiquement l’infrastructure du prouveur ; le rapport le mentionne explicitement, en la distinguant d’un audit de l’ensemble du protocole.
Les hypothèses de sécurité liées à la correction et la robustesse de l’implémentation du prouveur utilisée dans les workflows de vérification de politiques étaient le sujet annoncé. Il s’agit d’un audit à un niveau de composant délimité, et non d’une revue de sécurité de protocole de bout en bout.
7
5
376
Dynamique de gouvernance : qui contrôle les seuils de quorum, la répartition des frais, l’admission des opérateurs
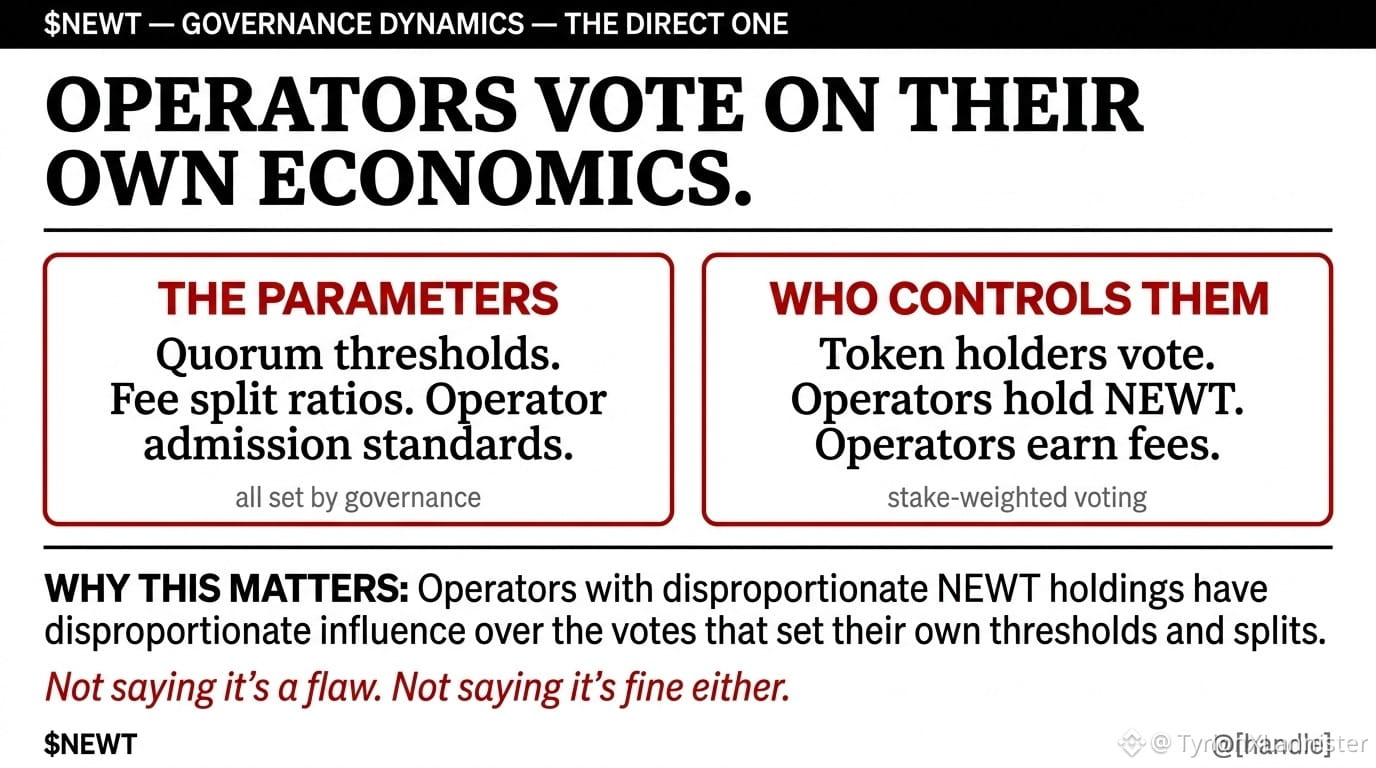
La partie que personne ne demande à propos dans la gouvernance de Newton, c’est qui contrôle réellement les paramètres qui comptent le plus.
Trois axes de gouvernance : politiques et standards, admission des opérateurs, mises à niveau du protocole. L’élément manquant dans la discussion, c’est ce que ces axes gouvernent effectivement.
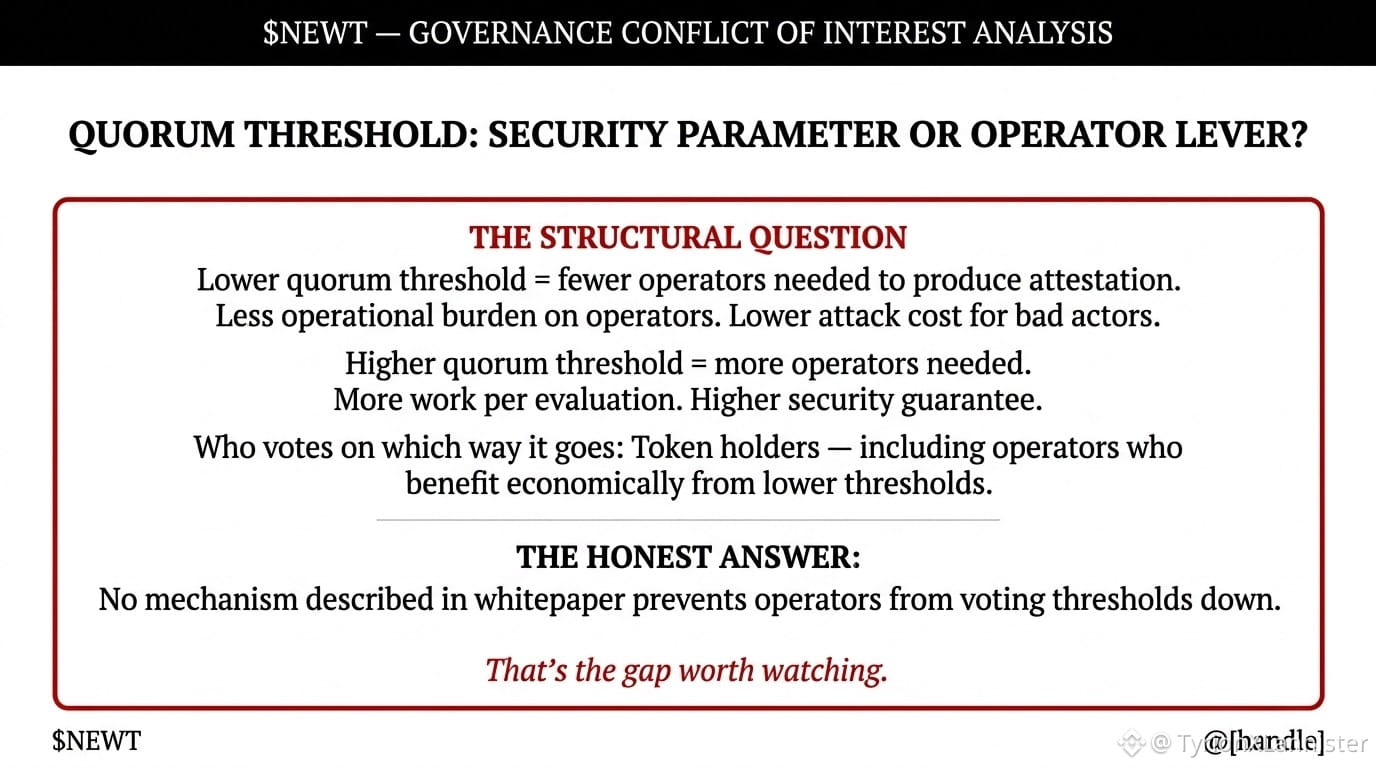
Seuils de quorum : configurables par tâche, définis par la gouvernance, ils déterminent la sécurité économique de chaque attestation sur le réseau.
Répartition des frais : configurable, définie par la gouvernance, elle détermine l’économie des opérateurs. Admission des opérateurs : régie par le cadre de gouvernance du protocole, elle détermine qui gagne des frais, tout simplement.
Maintenant, regardons qui détient NEWT.
Les opérateurs misent NEWT. Les opérateurs gagnent des frais. Les opérateurs doivent détenir NEWT pour participer. Si les opérateurs détiennent une quantité disproportionnée de NEWT par rapport aux autres détenteurs de jetons, ils ont une influence disproportionnée sur les votes de gouvernance qui fixent leurs propres seuils de quorum et répartitions des frais.
Je ne dis pas que c’est inhabituel. Toute gouvernance par preuve d’enjeu comporte une variante de ce problème : sur d’autres réseaux, les validateurs votent sur des paramètres qui affectent l’économie des validateurs.
#newt
Pas forcément un défaut non plus : le fait que les opérateurs aient une « part du gâteau » via leurs détentions de NEWT peut aligner leurs intérêts avec la santé à long terme des réseaux, plutôt qu’avec une extraction à court terme.
#NEWT
Ce que je n’ai pas encore déterminé, c’est si Newton a conçu un mécanisme spécifique pour empêcher que les opérateurs votent collectivement afin d’abaisser les seuils de quorum — réduisant ainsi leur charge opérationnelle — de manière à dégrader silencieusement la sécurité du réseau.
#shareyouropinion $HMSTR $LAB
@NewtonProtocol $NEWT #Newt
2
1
354
·
--
Vérifié
Il existe un jeu de données dans le livre blanc que la plupart des gens omettent : une enquête portant sur 166 réseaux blockchain. Seize ont une capacité intégrée de gel d’actifs.
Dix-neuf autres pourraient l’activer avec des changements minimes.
Trente-cinq réseaux où la permissionless est conditionnelle.
Newton s’en sert pour cadrer un problème central : des contrôles au niveau de l’interface sont insuffisants, mais l’hypothèse que les infrastructures blockchain sont neutres ne l’est pas non plus.
Un réseau disposant d’une capacité de gel peut imposer la conformité de manière opaque et contrôlée par quiconque détient l’autorité de gel, sans responsabilité cryptographique.
La réponse de Newton : l’application des règles au niveau de la politique, et non au niveau du protocole. La logique d’autorisation est vérifiable dans Rego. Le jeu d’opérateurs est décentralisé. Les reçus de conformité sont onchain. Cela n’empêche pas un réseau de geler des actifs, mais cela rend les décisions de conformité dissociables du protocole, vérifiables même lorsque la chaîne n’est pas neutre.
Pas une solution complète. Une couche différente de responsabilisation au-dessus du problème.
#NEWT
Je pense en fait que les données sur le gel redéfinissent ce que Newton cherche à résoudre : moins ajouter la conformité aux rails permissionless, et davantage rendre la conformité transparente lorsque les rails eux-mêmes ne le peuvent peut-être pas.
#newt
La question est de savoir si la couche de politique de Newton fournit une responsabilisation significative lorsque la chaîne sous-jacente conserve une autorité unilatérale de gel, ou si un reçu de conformité devient sans importance lorsque les actifs peuvent de toute façon être gelés.
#ShareYourOpinion
@NewtonProtocol $NEWT #Newt
$LAB $HMSTR
Yes — transparency matters
50%
No — freezing wins always
25%
Depends on jurisdiction
25%
Only with independent ops
0%
4 Votes • Vote fermé
6
3
1k
La section de routage des frais de Babylons comporte une ligne spécifique qui mérite d’être lue deux fois
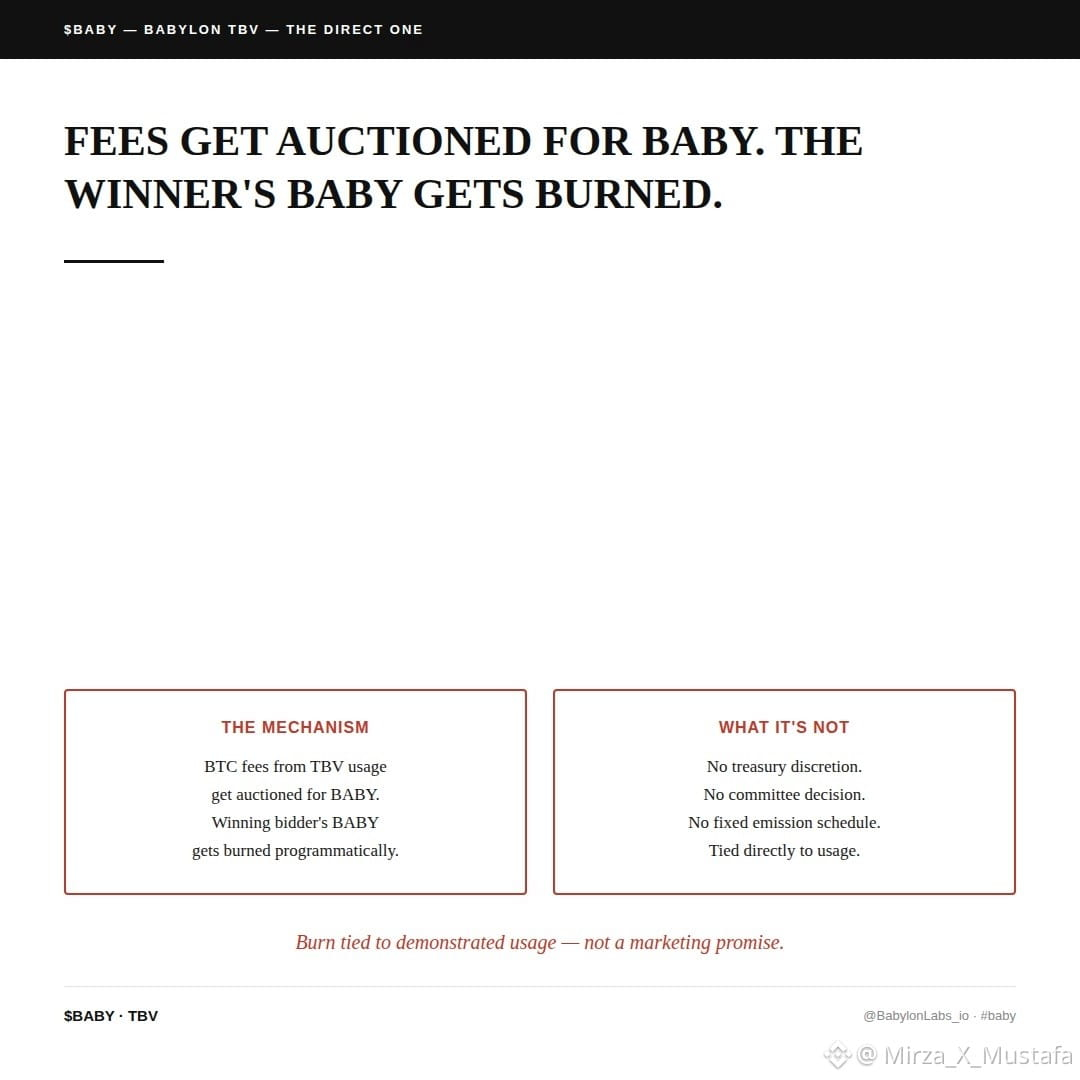
Une enchère automatisée on-chain où des frais libellés en BTC sont mis aux enchères pour BABY, et où les enchérisseurs gagnants qui dépensent du BABY le font de manière programmatique brûlé.
Aucune discrétion de trésorerie. Aucun comité qui décide du montant à brûler ou du moment. Juste une enchère mécanique liée directement à l’utilisation du protocole.
C’est un choix de design précis, et non une simple affirmation générique de tokenomics déflationnistes. À mesure que l’activité des Trustless Bitcoin Vaults (TBV) augmente — plus de coffres créés, plus de prêts garantis par du BTC, plus de rachats — les frais générés en BTC sont acheminés via cette enchère et BABY est retiré de l’offre comme fonction directe de l’usage réel, plutôt que selon un calendrier d’émission fixe.
Je ne dis pas que cela garantit quoi que ce soit concernant la valeur du token. Les brûlages liés à l’usage dépendent encore du fait que l’usage se produise réellement à une échelle significative, et le livre blanc précise que les structures de frais et les règles de staking restent en conception active et soumises à l’approbation de la gouvernance.
Et je ne dis pas non plus que c’est un détail mineur. Attacher la mécanique de brûlage à un usage du protocole démontré, plutôt qu’à une promesse marketing ou à un calendrier fixe, constitue un signal plus honnête à suivre que la plupart des affirmations de tokenomics dans cet espace.
Ce que je n’ai pas encore déterminé, c’est si ce mécanisme d’enchère a déjà été activé sur un déploiement en direct, ou s’il reste l’une des propositions encore en cours de conception et discutée, avec le reste du cadre de routage des frais.
@babylonlabs_io $BABY #baby
#ShareYourOpinion
$BANK
$DEXE
La section de routage des frais de Babylons comporte une ligne spécifique qui mérite d’être lue deux fois
Une enchère automatisée on-chain où des frais libellés en BTC sont mis aux enchères pour BABY, et où les enchérisseurs gagnants qui dépensent du BABY le font de manière programmatique brûlé.
Aucune discrétion de trésorerie. Aucun comité qui décide du montant à brûler ou du moment. Juste une enchère mécanique liée directement à l’utilisation du protocole.
C’est un choix de design précis, et non une simple affirmation générique de tokenomics déflationnistes. À mesure que l’activité des Trustless Bitcoin Vaults (TBV) augmente — plus de coffres créés, plus de prêts garantis par du BTC, plus de rachats — les frais générés en BTC sont acheminés via cette enchère et BABY est retiré de l’offre comme fonction directe de l’usage réel, plutôt que selon un calendrier d’émission fixe.
Je ne dis pas que cela garantit quoi que ce soit concernant la valeur du token. Les brûlages liés à l’usage dépendent encore du fait que l’usage se produise réellement à une échelle significative, et le livre blanc précise que les structures de frais et les règles de staking restent en conception active et soumises à l’approbation de la gouvernance.
Et je ne dis pas non plus que c’est un détail mineur. Attacher la mécanique de brûlage à un usage du protocole démontré, plutôt qu’à une promesse marketing ou à un calendrier fixe, constitue un signal plus honnête à suivre que la plupart des affirmations de tokenomics dans cet espace.
Ce que je n’ai pas encore déterminé, c’est si ce mécanisme d’enchère a déjà été activé sur un déploiement en direct, ou s’il reste l’une des propositions encore en cours de conception et discutée, avec le reste du cadre de routage des frais.
@BabylonLabs_io $BABY #baby
#ShareYourOpinion
$BANK
$DEXE
1
1
306
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#EtherGains70.9%InQ3
114,671 vues
995 mentions
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
6,022 vues
70 mentions
3
#US10YearYieldNears5.3%
129,372 vues
1,036 mentions
4
#DollarIndexHitsHighestSinceMay2025
28,745 vues
541 mentions
5
#USWeeklyJoblessClaimsFallTo197000
27,532 vues
451 mentions
6
#BitcoinETFsTake$6.34BillionInQ3
8,331 vues
69 mentions
7
#KoreaProposesTokenizingStocksAndBonds
64,582 vues
790 mentions
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
161,910 vues
1,515 mentions
9
#MicronBeatsEarningsLiftsGuidance
81,438 vues
1,099 mentions
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
55,603 vues
819 mentions