

#naox
naox
200 vues
3 mentions
Populaire
Récents
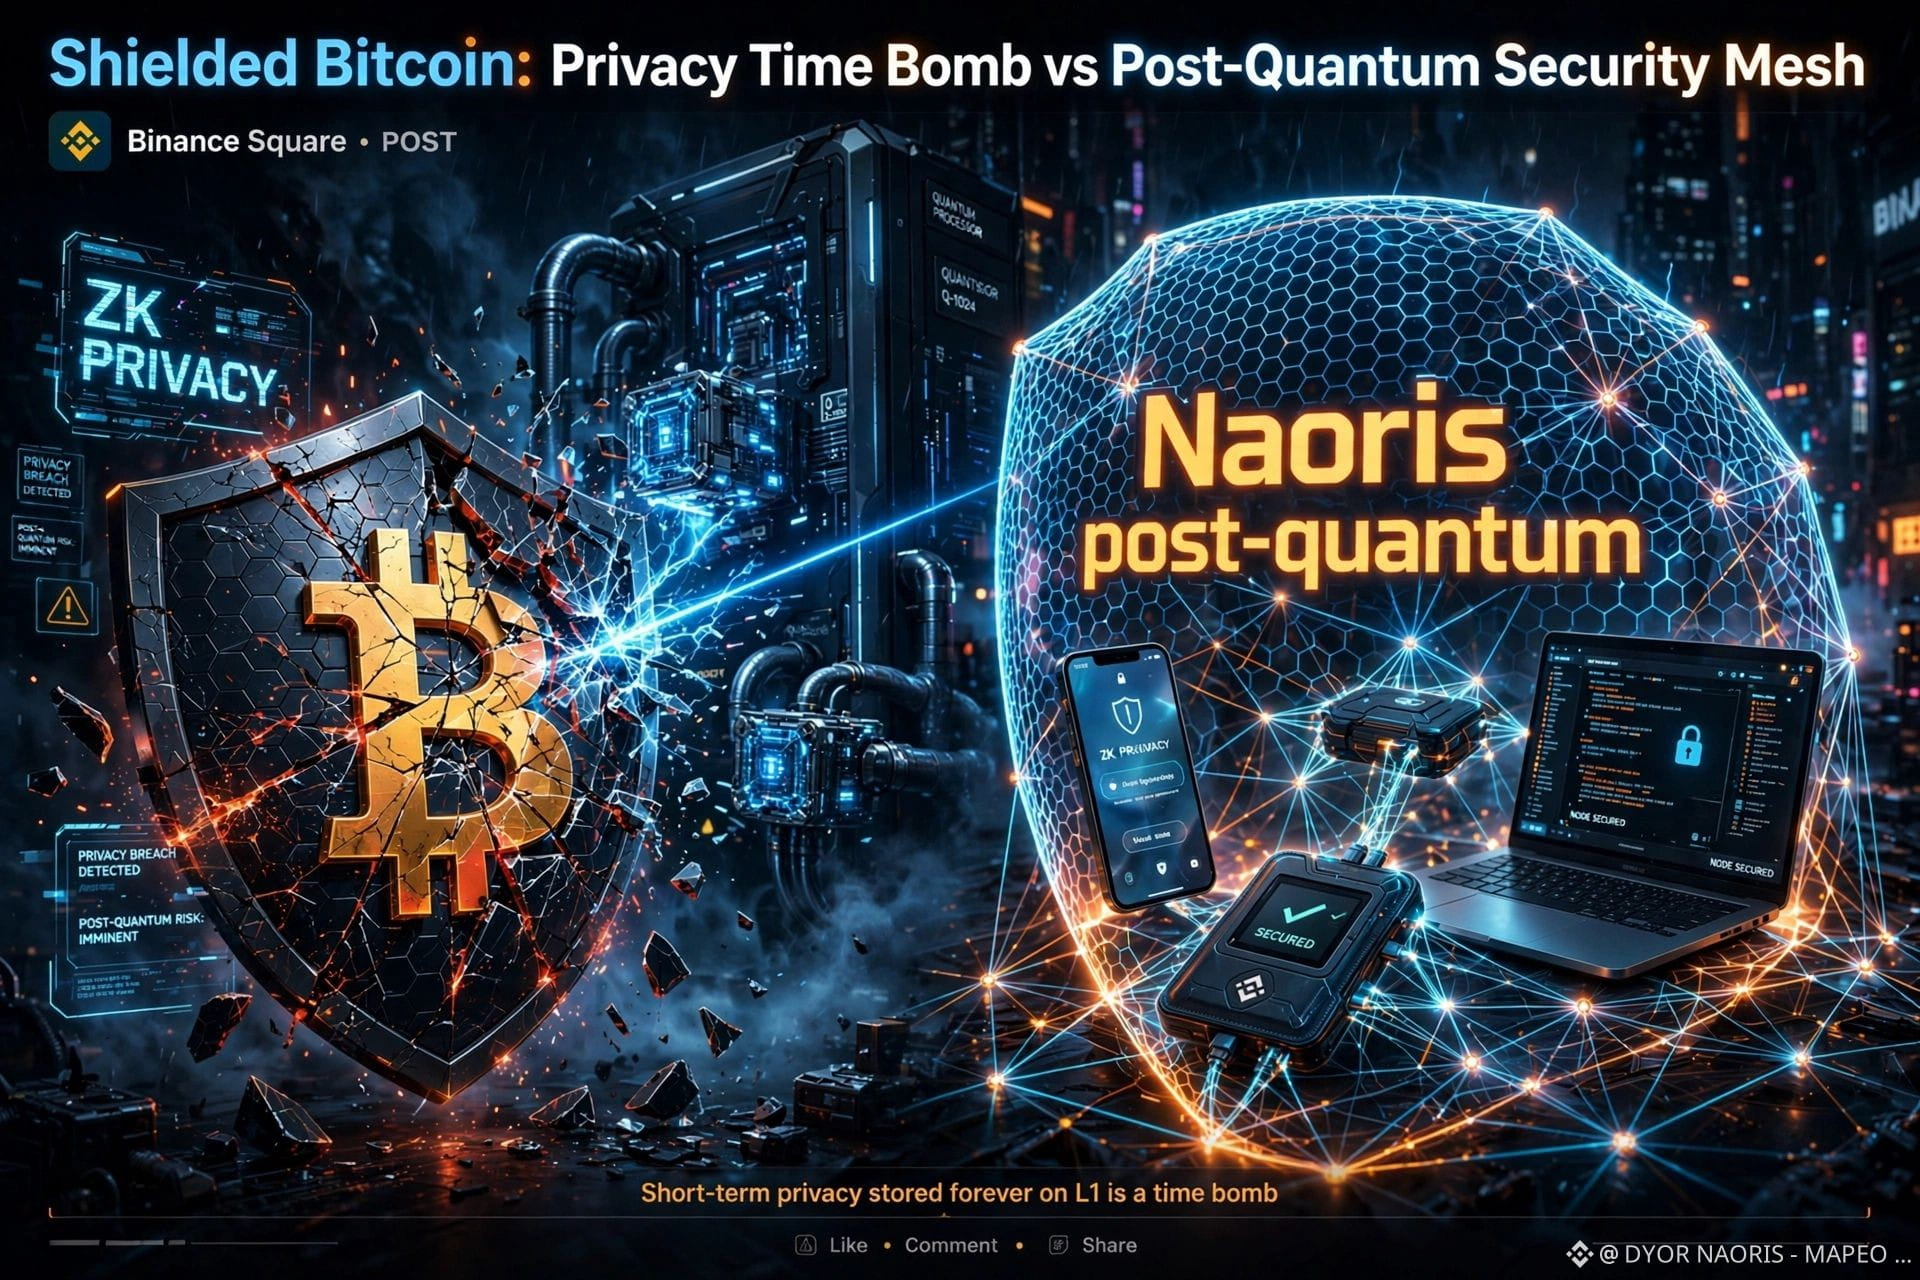
Shielded Bitcoin apporte de la confidentialité façon Zcash à BTC, mais il y a un problème que personne ne regarde.
Tout le monde se réjouit : désormais, tu peux faire des transferts privés sur Bitcoin sans soft fork en utilisant OP_RETURN + PIPEs v2 + des preuves ZK. Ça sonne magnifique.
Mais réfléchis à long terme : cette confidentialité est « à court terme », figée pour toujours sur la L1. C’est une bombe à retardement si, demain, tu as un ordinateur quantique capable de casser le chiffrement.
À quoi te sert une L1 privée si l’appareil qui conserve tes notes privées, ton wallet, ton firmware, est compromis ? Ça a déjà eu lieu : Coldcard + Liquid WAF, CEXs piratées, etc. Ils ne piratent pas Bitcoin : ils piratent le périmètre.
C’est là que j’arrive avec ce que je suis depuis un moment : @NaorisProtocol.
Ce n’est pas une L1 de plus : c’est un mesh post-quantique qui valide que le dispositif qui va signer est propre AVANT de signer. Une sécurité par le bas.
Et le graphique commence à le montrer : après des mois en bas, $NAORIS marque des plus bas plus élevés. De 0,024 à défendre 0,034 comme plancher. +18 % sur le mois, en consolidation au-dessus d’une résistance.
La narration « confidentialité + sécurité post-quantique » ne fait que commencer.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
StefanyNG:
Que tal me gustaría hacer amistades de la plataforma que me enseñen cómo utilizarla
5
1
417
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#UKFCAWinsCourtOrderToRecover851400Pounds
30,925 vues
749 mentions
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
45,025 vues
929 mentions
3
#GoldFallsTo$4144
15,706 vues
160 mentions
4
#QNTFallsOver40%FromMorningHigh
90,938 vues
1,346 mentions
5
#USDTAdds845900HoldersInPast7Days
18,027 vues
405 mentions
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
30,753 vues
589 mentions
7
#BitgetCEOConfirms$388MStolenInHack
5,415 vues
43 mentions
8
#BTCFallsBelow$83000
32,848 vues
167 mentions
9
#BitgetDetailsSecurityIncidentTimeline
51,603 vues
740 mentions
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
15,445 vues
49 mentions