

#hackupdate
hackupdate
117 vues
4 mentions
Populaire
Récents

·
--
Baissier
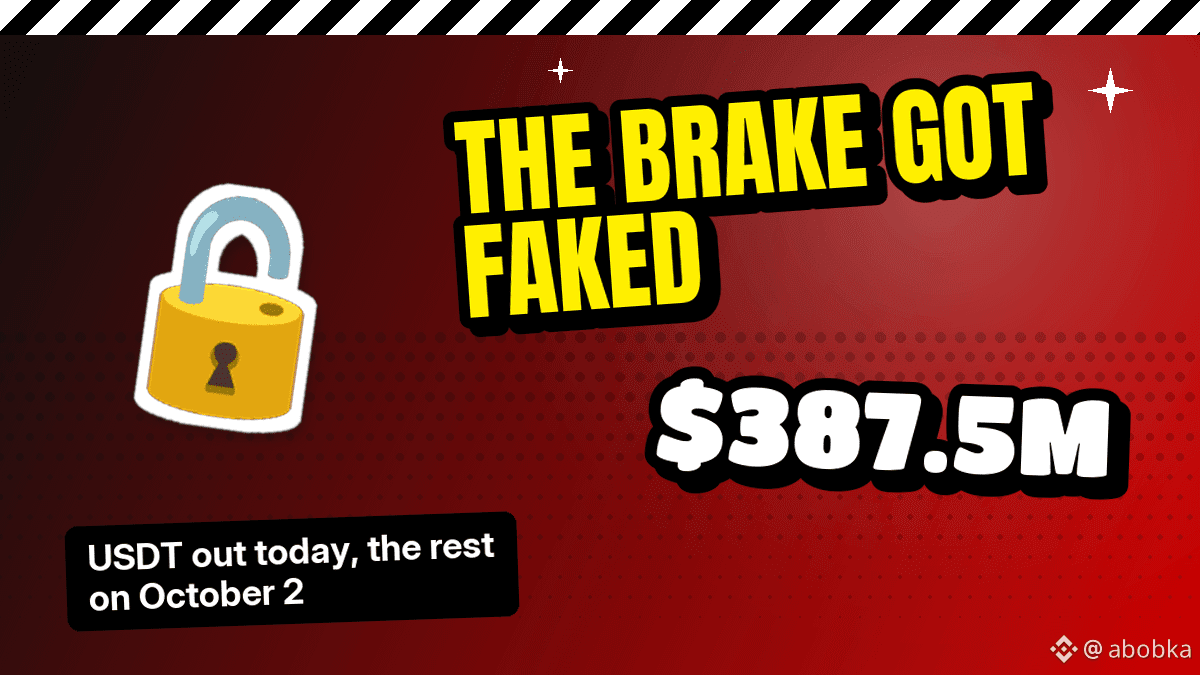
Bitget a ouvert les retraits USDT le 30 septembre
SlowMist affirme que l’attaquant était déjà à l’intérieur le 31 août, soit environ un mois avant le vol
une faille zero-day dans un produit de sécurité tiers, le mot de passe de la base de données a été lu directement
l’outil qui a vidé les portefeuilles a falsifié des paramètres de contrôle des risques, a construit les demandes de retrait et les a exécutées
la partie conçue pour dire « non » a été celle qui a été falsifiée
🔸 USDT : Ethereum, BSC, Solana, Tron
🔸 autres jetons, fiat, P2P : 2 octobre, 08:00 UTC
la PDG elle-même dit que geler n’est pas une forme de récupération. elle n’est pas optimiste, et moi non plus
la semaine dernière, je vous ai promis un rapport sur mon propre solde là-bas. il n’a toujours pas quitté la plateforme d’échange, et la prochaine mise à jour à son sujet arrivera ici aussi : suivez si vous êtes dans la même situation
#Bitget #HackUpdate #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
3
46
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinClears$85200
10,256 vues
206 mentions
2
#AltcoinSeasonIndexHoldsAbove60For5Days
51,669 vues
1,136 mentions
3
#USADPAdds90000JobsInSeptember
24,234 vues
632 mentions
4
#USCorePCEEasesTo3%InAugust
18,077 vues
487 mentions
5
#KospiPostsWorstQuarterSince2020
12,779 vues
475 mentions
6
#SECToClarifyOnChainFundraisingRules
30,557 vues
648 mentions
7
#UKFCAOpensCryptoFirmAuthorization
29,993 vues
544 mentions
8
#JapanMOFStudyGroupOnTokenizedGovtBonds
20,246 vues
415 mentions
9
#QNTRises287%
93,309 vues
905 mentions
10
#TrumpRejectsAIRulesForVoluntaryAudits
54,058 vues
790 mentions