
#hackeocrypto
hackeocrypto
7,024 vues
3 mentions
Populaire
Récents
·
--
🚨 $BTC TRAHISON : LA PLATEFORME D’ÉCHANGE A DIT « RIEN N’A ÉTÉ PERDU » ET ADMET AUJOURD’HUI LE VOL
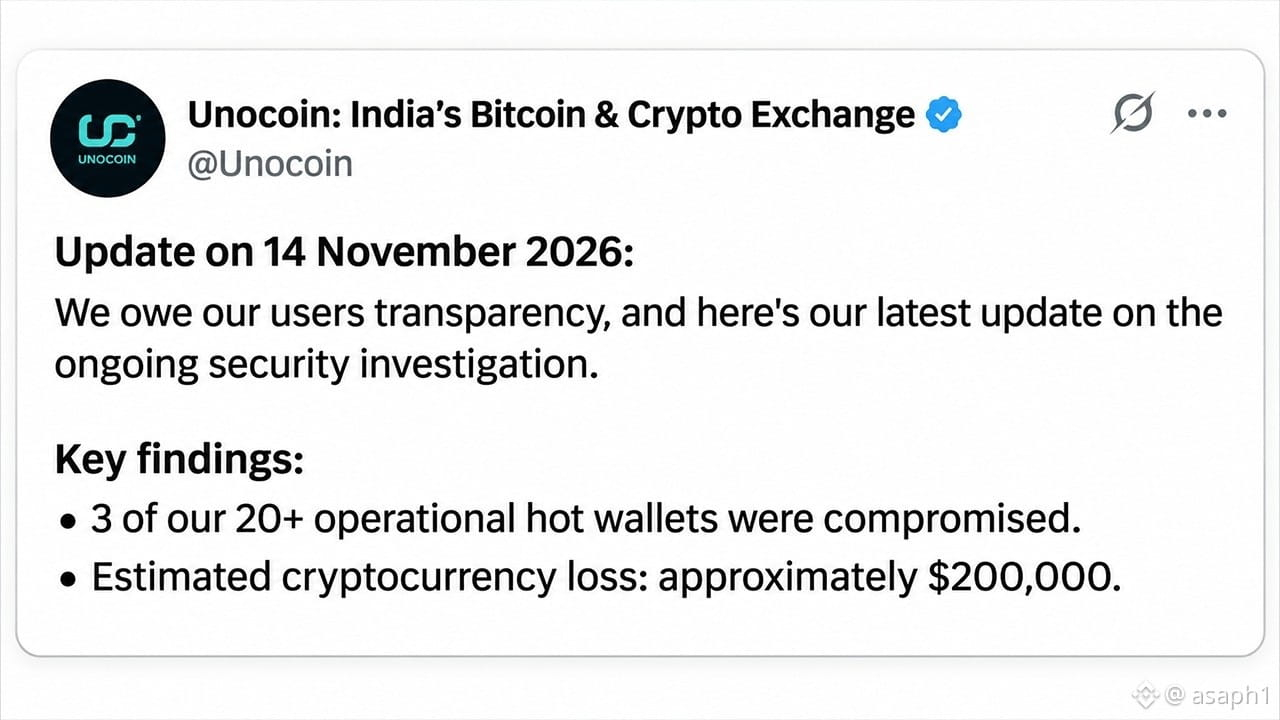
Pour moi, c’est ce qui fait le plus mal aujourd’hui : Unocoin a juré qu’aucun dollar n’avait été perdu après l’incident du 6 novembre, et aujourd’hui, 14 novembre, admet qu’environ 200 000 $ ont été dérobés dans trois portefeuilles chauds et que les données de ses clients ont été exposées.
Regardez le détail que personne ne voit :
→ Les clés utilisées par les attaquants avaient 8 ans : des clés de sauvegarde chiffrées, imprimées sur papier et conservées physiquement, qui ont été compromises et utilisées pour signer les retraits non autorisés.
→ Ce n’était pas BitGo : la garde de BitGo est restée intacte ; les transferts ont été signés avec des clés sous le contrôle d’Unocoin et envoyés directement sur la blockchain.
→ Les e-mails, adresses, mots de passe chiffrés, soldes et informations KYC ont été exposés ; Unocoin affirme qu’il n’y a aucune preuve que les pièces d’identité aient été touchées.
Tu fais confiance à une plateforme d’échange qui nie d’abord le vol, puis l’admet ? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #DonnéesExposées
🚨 $BTC TRAHISON : LA PLATEFORME D’ÉCHANGE A DIT « RIEN N’A ÉTÉ PERDU » ET ADMET AUJOURD’HUI LE VOL
Pour moi, c’est ce qui fait le plus mal aujourd’hui : Unocoin a juré qu’aucun dollar n’avait été perdu après l’incident du 6 novembre, et aujourd’hui, 14 novembre, admet qu’environ 200 000 $ ont été dérobés dans trois portefeuilles chauds et que les données de ses clients ont été exposées.
Regardez le détail que personne ne voit :
→ Les clés utilisées par les attaquants avaient 8 ans : des clés de sauvegarde chiffrées, imprimées sur papier et conservées physiquement, qui ont été compromises et utilisées pour signer les retraits non autorisés.
→ Ce n’était pas BitGo : la garde de BitGo est restée intacte ; les transferts ont été signés avec des clés sous le contrôle d’Unocoin et envoyés directement sur la blockchain.
→ Les e-mails, adresses, mots de passe chiffrés, soldes et informations KYC ont été exposés ; Unocoin affirme qu’il n’y a aucune preuve que les pièces d’identité aient été touchées.
Tu fais confiance à une plateforme d’échange qui nie d’abord le vol, puis l’admet ? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #DonnéesExposées
Pour moi, c’est ce qui fait le plus mal aujourd’hui : Unocoin a juré qu’aucun dollar n’avait été perdu après l’incident du 6 novembre, et aujourd’hui, 14 novembre, admet qu’environ 200 000 $ ont été dérobés dans trois portefeuilles chauds et que les données de ses clients ont été exposées.
Regardez le détail que personne ne voit :
→ Les clés utilisées par les attaquants avaient 8 ans : des clés de sauvegarde chiffrées, imprimées sur papier et conservées physiquement, qui ont été compromises et utilisées pour signer les retraits non autorisés.
→ Ce n’était pas BitGo : la garde de BitGo est restée intacte ; les transferts ont été signés avec des clés sous le contrôle d’Unocoin et envoyés directement sur la blockchain.
→ Les e-mails, adresses, mots de passe chiffrés, soldes et informations KYC ont été exposés ; Unocoin affirme qu’il n’y a aucune preuve que les pièces d’identité aient été touchées.
Tu fais confiance à une plateforme d’échange qui nie d’abord le vol, puis l’admet ? 👇
$BTC $ETH
#Unocoin #HackeoCrypto #DonnéesExposées
neokennchin:
Se esta acabando el mundo cripto?
3
10
13k
·
--
🚨 $BTC TRAHISON : COINONE A PRÉVENU 3 JOURS APRÈS LE VOL DE DONNÉES
Coinone, l’une des grandes plateformes d’échange de Corée du Sud, a annoncé ce dimanche qu’un pirate avait accédé jeudi aux serveurs de MetaM, le prestataire qui s’occupe de ses clients, et avait dérobé les données des conversations avec le service d’assistance. À mon avis, le plus grave n’est pas le vol en lui-même, mais le silence : l’attaque a commencé jeudi à 4 heures du matin et l’annonce publique n’a été faite qu’aujourd’hui, plus de 70 heures après.
Regardez ce que personne ne semble remarquer :
→ 11 catégories de données ont été exposées : noms, numéros de téléphone, adresses e-mail, dates de naissance, comptes bancaires, mots de passe, numéros d’identité, adresses personnelles et de portefeuille, et même les identifiants des transactions. Coinone ne précise pas combien de clients sont concernés.
→ La plateforme insiste sur le fait que ses comptes, ses services de trading et ses portefeuilles sont séparés de MetaM et qu’aucun élément ne prouve qu’ils aient été touchés, mais elle a déjà limité l’assistance au courrier électronique et bloqué les adresses IP du pirate.
→ Coinone a déjà prévenu trois autorités de régulation sud-coréennes et avertit que ces données peuvent servir à l’usurpation d’identité, au hameçonnage par téléphone et au vol d’identité ; elle demande aux clients qui ont partagé leur mot de passe de le changer immédiatement.
Faites-vous confiance à une plateforme d’échange qui met 3 jours à vous prévenir que vos données sont entre les mains de voleurs ? 👇
$BTC $ETH
#Coinone #HackeoCrypto #VolDeDonnées
🚨 $BTC TRAHISON : COINONE A PRÉVENU 3 JOURS APRÈS LE VOL DE DONNÉES
Coinone, l’une des grandes plateformes d’échange de Corée du Sud, a annoncé ce dimanche qu’un pirate avait accédé jeudi aux serveurs de MetaM, le prestataire qui s’occupe de ses clients, et avait dérobé les données des conversations avec le service d’assistance. À mon avis, le plus grave n’est pas le vol en lui-même, mais le silence : l’attaque a commencé jeudi à 4 heures du matin et l’annonce publique n’a été faite qu’aujourd’hui, plus de 70 heures après.
Regardez ce que personne ne semble remarquer :
→ 11 catégories de données ont été exposées : noms, numéros de téléphone, adresses e-mail, dates de naissance, comptes bancaires, mots de passe, numéros d’identité, adresses personnelles et de portefeuille, et même les identifiants des transactions. Coinone ne précise pas combien de clients sont concernés.
→ La plateforme insiste sur le fait que ses comptes, ses services de trading et ses portefeuilles sont séparés de MetaM et qu’aucun élément ne prouve qu’ils aient été touchés, mais elle a déjà limité l’assistance au courrier électronique et bloqué les adresses IP du pirate.
→ Coinone a déjà prévenu trois autorités de régulation sud-coréennes et avertit que ces données peuvent servir à l’usurpation d’identité, au hameçonnage par téléphone et au vol d’identité ; elle demande aux clients qui ont partagé leur mot de passe de le changer immédiatement.
Faites-vous confiance à une plateforme d’échange qui met 3 jours à vous prévenir que vos données sont entre les mains de voleurs ? 👇
$BTC $ETH
#Coinone #HackeoCrypto #VolDeDonnées
Coinone, l’une des grandes plateformes d’échange de Corée du Sud, a annoncé ce dimanche qu’un pirate avait accédé jeudi aux serveurs de MetaM, le prestataire qui s’occupe de ses clients, et avait dérobé les données des conversations avec le service d’assistance. À mon avis, le plus grave n’est pas le vol en lui-même, mais le silence : l’attaque a commencé jeudi à 4 heures du matin et l’annonce publique n’a été faite qu’aujourd’hui, plus de 70 heures après.
Regardez ce que personne ne semble remarquer :
→ 11 catégories de données ont été exposées : noms, numéros de téléphone, adresses e-mail, dates de naissance, comptes bancaires, mots de passe, numéros d’identité, adresses personnelles et de portefeuille, et même les identifiants des transactions. Coinone ne précise pas combien de clients sont concernés.
→ La plateforme insiste sur le fait que ses comptes, ses services de trading et ses portefeuilles sont séparés de MetaM et qu’aucun élément ne prouve qu’ils aient été touchés, mais elle a déjà limité l’assistance au courrier électronique et bloqué les adresses IP du pirate.
→ Coinone a déjà prévenu trois autorités de régulation sud-coréennes et avertit que ces données peuvent servir à l’usurpation d’identité, au hameçonnage par téléphone et au vol d’identité ; elle demande aux clients qui ont partagé leur mot de passe de le changer immédiatement.
Faites-vous confiance à une plateforme d’échange qui met 3 jours à vous prévenir que vos données sont entre les mains de voleurs ? 👇
$BTC $ETH
#Coinone #HackeoCrypto #VolDeDonnées
1
4.1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
157,142 vues
1,675 mentions
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
145,772 vues
1,495 mentions
3
#WillFOMCMinutesReinforceRateHikeExpectations?
41,066 vues
689 mentions
4
#BitcoinActiveSupplyInProfitDropsBelow45%
221,031 vues
1,758 mentions
5
#TONStrategyReports$23.97MQ3NetLoss
19,198 vues
139 mentions
6
#KavaSaysAbnormalActivityLimitedToKavaLend
146,169 vues
993 mentions
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
50,313 vues
397 mentions
8
#WhoWillSucceedJensenHuangatNvidia?
341,972 vues
2,145 mentions
9
#WhatWillDriveCryptoandStocks’NextRebound?
864,636 vues
3,957 mentions
10
#TradFiForBeginners
841,971 vues
4,965 mentions