

#hackattack
hackattack
60,929 vues
48 mentions
Populaire
Récents
·
--
Baissier
""Points de rupture psychologique. ""
Aujourd’hui, très tôt le matin, j’ai vu cette nouvelle : l’échange bitget a été piraté, près de 350 millions de dollars auraient été pris à bitget par des pirates.
Ce n’est pas facile de pirater une bourse, mais la possibilité est toujours là, cependant il y a un point📍
pourquoi les mauvaises nouvelles arrivent toujours, quand le marché veut s’effondrer ? Pourquoi est-ce que l’échange est toujours piraté lorsque le marché est à son apogée ?
C’est simplement un jeu planifié pour faire chuter le marché encore plus durement, rien d’autre. bitget a une sécurité très solide : ne paniquez pas, apprenez la logique
#BitgetExchange #hackattack #Alert🔴
$BTC
1
95
🚨 L'IA a exposé une faille massive dans un réseau crypto de premier plan et les experts mettent en garde que les banques pourraient être les prochaines
Après qu'un modèle d'IA a aidé à découvrir une faille vieille de quatre ans dans Zcash, les chercheurs en sécurité avertissent que des bugs similaires pourraient se cacher dans les systèmes crypto et financiers traditionnels.#hackattack #SecurityAlert $ZEC
Après qu'un modèle d'IA a aidé à découvrir une faille vieille de quatre ans dans Zcash, les chercheurs en sécurité avertissent que des bugs similaires pourraient se cacher dans les systèmes crypto et financiers traditionnels.#hackattack #SecurityAlert $ZEC
144
·
--
Vérifié
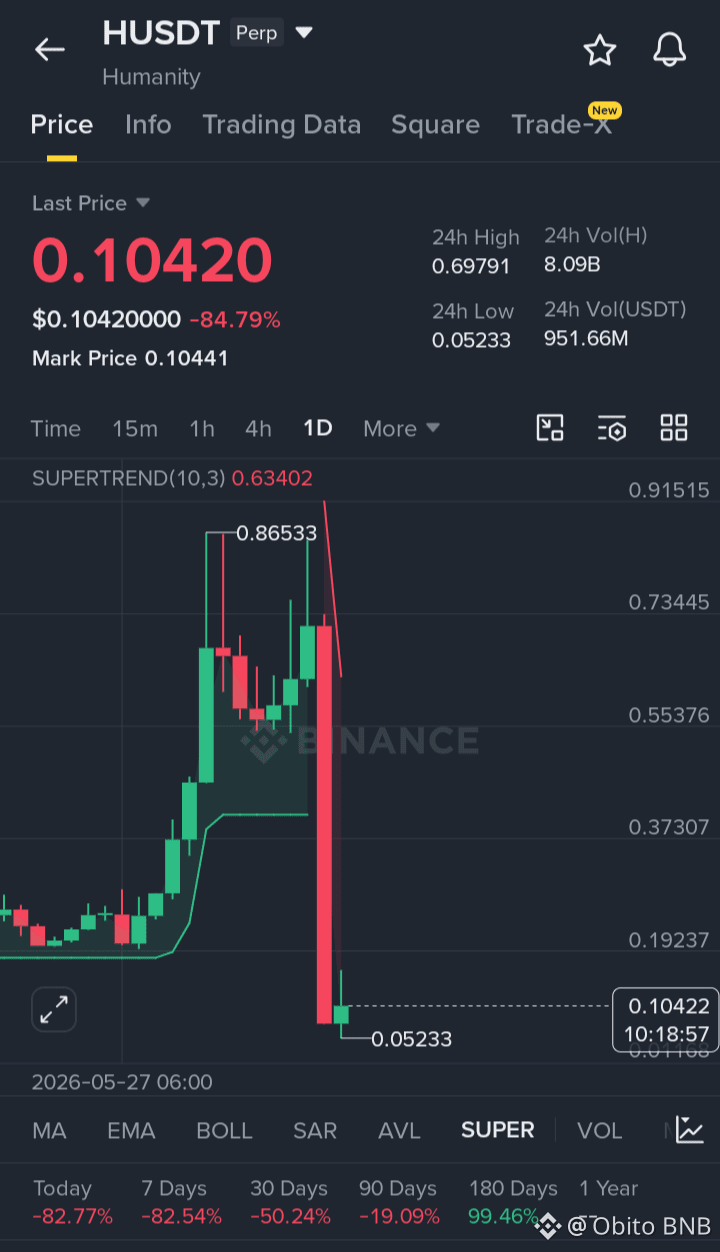
vraiment piraté ou arnaque ?
$H
{future}(HUSDT)
#Humanityprotocol clé privée piratée$36M
#HumanityHackerVoléPlusDe$20M
#hackattack #h
vraiment piraté ou arnaque ?
$H
#Humanityprotocol clé privée piratée$36M
#HumanityHackerVoléPlusDe$20M
#hackattack #h
$H
#Humanityprotocol clé privée piratée$36M
#HumanityHackerVoléPlusDe$20M
#hackattack #h

follow plz
De Obito BNB
428
1
29
914
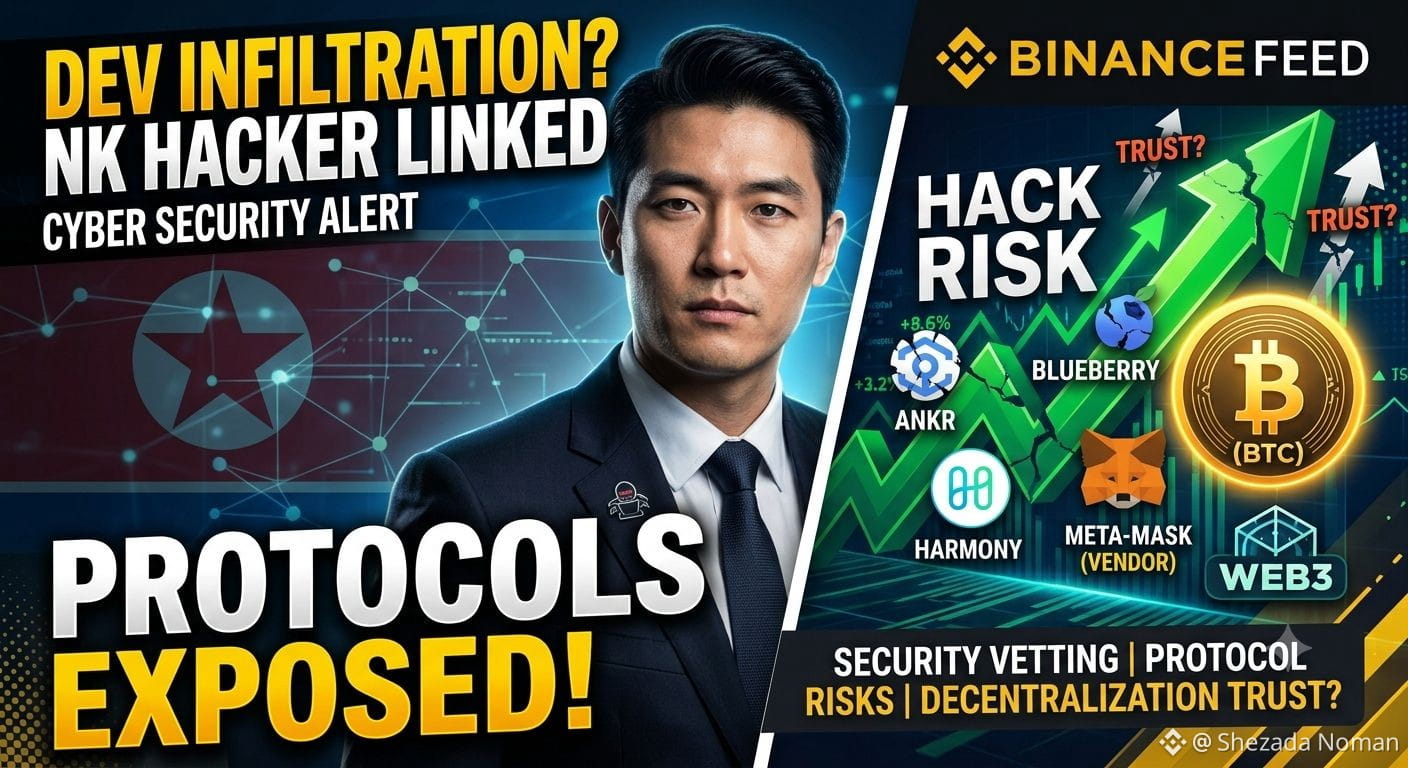
🚨 Alerte de sécurité : infiltration d’un développeur lié à la Corée du Nord ⚠️
Des opérations de suivi récentes et des rapports sectoriels indiquent qu’un développeur associé à des opérations cyber nord-coréennes (liées à Mauro Liu et au groupe Lazarus) a précédemment travaillé ou contribué à plusieurs protocoles de crypto.
🔍 Détails clés & protocoles impliqués
écosystèmes concernés : des enregistrements de suivi public mettent en évidence des liens passés avec des plateformes telles qu’Ankr, le protocole Blueberry, Clover Network, Harmony et d’autres.
L’incident Consensys/MetaMask : un développeur utilisant un alias a obtenu temporairement un accès système après avoir été intégré via un fournisseur tiers externalisé, en contournant les vérifications standard d’embauche directe.
Résultat de sécurité : les équipes de sécurité ont révoqué les autorisations immédiatement après avoir détecté une activité inhabituelle, confirmant qu’aucun actif ni aucune donnée n’ont été compromis.
$BANK $ACE $AVAAI
{future}(AVAAIUSDT)
{future}(ACEUSDT)
{future}(BANKUSDT)
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
🚨 Alerte de sécurité : infiltration d’un développeur lié à la Corée du Nord ⚠️
Des opérations de suivi récentes et des rapports sectoriels indiquent qu’un développeur associé à des opérations cyber nord-coréennes (liées à Mauro Liu et au groupe Lazarus) a précédemment travaillé ou contribué à plusieurs protocoles de crypto.
🔍 Détails clés & protocoles impliqués
écosystèmes concernés : des enregistrements de suivi public mettent en évidence des liens passés avec des plateformes telles qu’Ankr, le protocole Blueberry, Clover Network, Harmony et d’autres.
L’incident Consensys/MetaMask : un développeur utilisant un alias a obtenu temporairement un accès système après avoir été intégré via un fournisseur tiers externalisé, en contournant les vérifications standard d’embauche directe.
Résultat de sécurité : les équipes de sécurité ont révoqué les autorisations immédiatement après avoir détecté une activité inhabituelle, confirmant qu’aucun actif ni aucune donnée n’ont été compromis.
$BANK $ACE $AVAAI
#NorthKoreanHackerMauroLiuWorkedAtCryptoProtocols #HackerAlert #hackattack
294
·
--
💻 Le piratage crypto a chuté de 7 % en juin pour atteindre 76 millions de dollars, selon PeckShield
Le projet le plus touché pendant cette période a été Humanity Protocol.
#hackattack
#packshield
SpotSilverRises3%To$60.10
💻 Le piratage crypto a chuté de 7 % en juin pour atteindre 76 millions de dollars, selon PeckShield
Le projet le plus touché pendant cette période a été Humanity Protocol.
#hackattack
#packshield
SpotSilverRises3%To$60.10
Le projet le plus touché pendant cette période a été Humanity Protocol.
#hackattack
#packshield
SpotSilverRises3%To$60.10
98

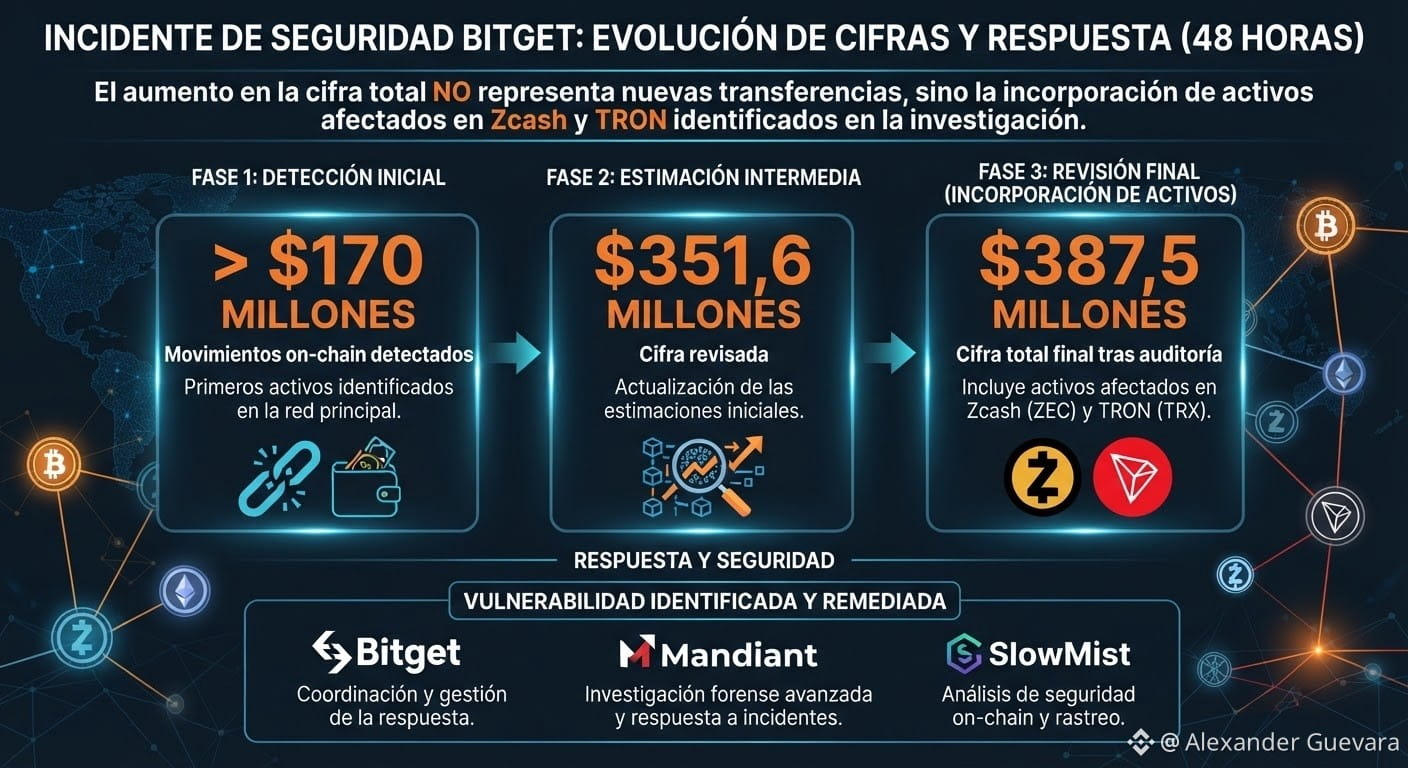
🚨 B1tg3t : de 170 M$ à 387,5 M$
L’affaire B1tg3t a changé d’ampleur en seulement 48 heures.
D’abord, plus de 170 millions de dollars ont été détectés dans des mouvements on-chain. Ensuite, une estimation de 351,6 millions de dollars est apparue, puis un chiffre révisé à 387,5 millions de dollars, après l’intégration d’actifs touchés sur Zcash et TRON.
Mais il y a un détail clé : l’augmentation du chiffre ne correspond pas à une nouvelle vague de transferts, selon B1tg3t.
L’entreprise affirme que la vulnérabilité a été identifiée et corrigée, tandis que Mandiant et SlowMist continuent d’appuyer l’enquête.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
Fadel Samaan:
no es chistoso que ahora respalden activo zk0 ,impulsan un mundo sumido en la anarquía , desconfianza y falta de transparencia... una década y no llega la sabiduría o la madurez al mercado cripto.
1
129
Article
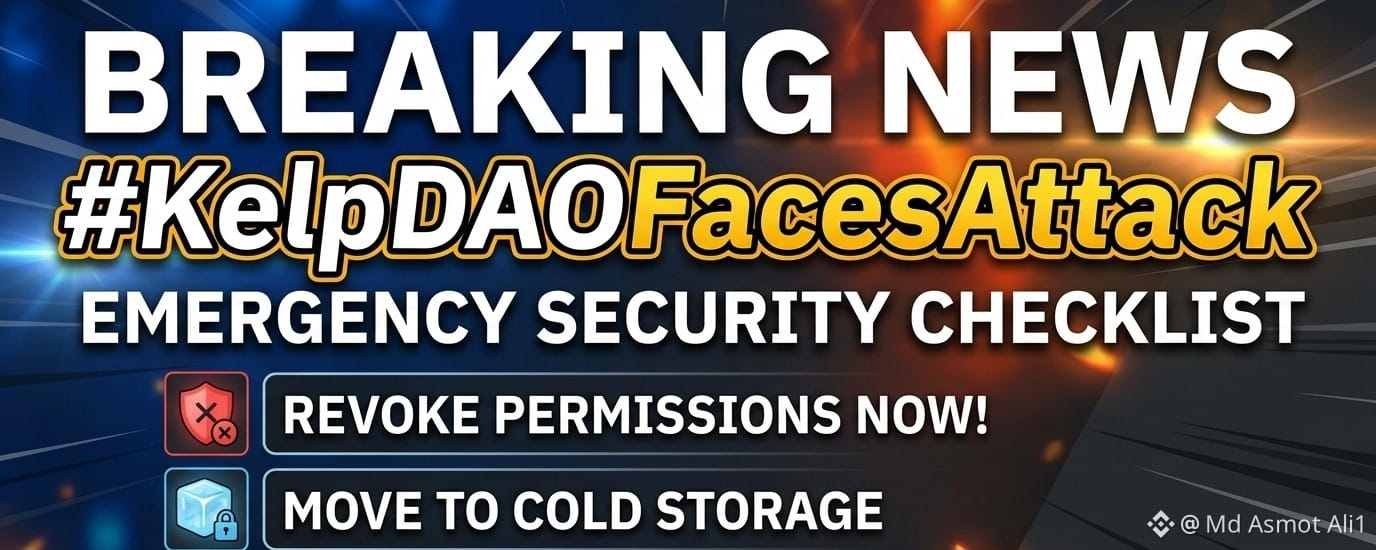
🚨 URGENT: #KelpDAOFacesAttack – Protégez vos actifs MAINTENANT! 🚨
L'espace DeFi est secoué par des rapports🚨 URGENT: #KelpDAOFacesAttack – Protégez vos actifs MAINTENANT! 🚨
L'espace DeFi est secoué par des rapports d'un incident de sécurité impliquant Kelp DAO. Dans des moments comme celui-ci, "Attendre et Voir" est une stratégie dangereuse. Votre priorité est de sécuriser vos actifs durement gagnés immédiatement.
Voici votre liste de contrôle de sécurité d'urgence pour rester en sécurité:
1. Révoquez les autorisations immédiatement 🛡️
Si vous avez interagi récemment avec Kelp DAO, les approbations de votre portefeuille peuvent encore être actives.
Allez sur Revoke.cash ou Rabby Wallet et résiliez toutes les autorisations de contrat intelligent liées à Kelp DAO.
🚨 URGENT: #KelpDAOFacesAttack – Protégez vos actifs MAINTENANT! 🚨 L'espace DeFi est secoué par des rapports
🚨 URGENT: #KelpDAOFacesAttack – Protégez vos actifs MAINTENANT! 🚨
L'espace DeFi est secoué par des rapports d'un incident de sécurité impliquant Kelp DAO. Dans des moments comme celui-ci, "Attendre et Voir" est une stratégie dangereuse. Votre priorité est de sécuriser vos actifs durement gagnés immédiatement.
Voici votre liste de contrôle de sécurité d'urgence pour rester en sécurité:
1. Révoquez les autorisations immédiatement 🛡️
Si vous avez interagi récemment avec Kelp DAO, les approbations de votre portefeuille peuvent encore être actives.
Allez sur Revoke.cash ou Rabby Wallet et résiliez toutes les autorisations de contrat intelligent liées à Kelp DAO.
86
·
--
Article
300M $ d'Exploitation Secoue l'Écosystème LRT — Un Rappel Saisissant du Risque SystémiqueL'une des plus grandes exploitations de 2026 vient de se dérouler, envoyant des ondes de choc à travers l'écosystème de liquid restaking (LRT). KelpDAO a subi une violation majeure qui a entraîné le drainage d'environ 116,500 rsETH — près de 300 millions de dollars, représentant près de 18 % de son offre totale. L'attaque aurait apparemment été causée par une vulnérabilité liée à un mécanisme de pont inter-chaînes, soulignant encore une fois à quel point les couches d'infrastructure critiques restent le maillon le plus faible dans des systèmes DeFi autrement sophistiqués.
300M $ d'Exploitation Secoue l'Écosystème LRT — Un Rappel Saisissant du Risque Systémique
L'une des plus grandes exploitations de 2026 vient de se dérouler, envoyant des ondes de choc à travers l'écosystème de liquid restaking (LRT). KelpDAO a subi une violation majeure qui a entraîné le drainage d'environ 116,500 rsETH — près de 300 millions de dollars, représentant près de 18 % de son offre totale. L'attaque aurait apparemment été causée par une vulnérabilité liée à un mécanisme de pont inter-chaînes, soulignant encore une fois à quel point les couches d'infrastructure critiques restent le maillon le plus faible dans des systèmes DeFi autrement sophistiqués.
2
108
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#GoldFallsTo$4144
1,621 vues
55 mentions
2
#QNTFallsOver40%FromMorningHigh
12,729 vues
412 mentions
3
#KospiFalls2.7%SamsungSKHynixDropOver5%
1,503 vues
139 mentions
4
#BitgetCEOConfirms$388MStolenInHack
695 vues
24 mentions
5
#BTCFallsBelow$83000
11,740 vues
107 mentions
6
#BitgetDetailsSecurityIncidentTimeline
9,821 vues
298 mentions
7
#BitcoinSpotETFs$2.39BWeeklyNetInflow
4,408 vues
24 mentions
8
#FedProposesPaymentStablecoinRules
36,990 vues
666 mentions
9
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
38,895 vues
700 mentions
10
#USChinaRelease$30BTariffCutProductLists
3,564 vues
52 mentions