

#dotswap
dotswap
256 vues
4 mentions
Populaire
Récents

·
--
Un nouvel incident de sécurité au niveau du protocole : un ancien contrat d’échange d’actifs natifs de Bitcoin a été ciblé.
Selon des informations relayées notamment par PANews et good.box, la plateforme d’échange d’origine DotSwap V1, associée au protocole de trading d’actifs natifs de Bitcoin DotSwap (désormais On Nexus), a été attaquée le 25 octobre. Les pertes s’élèveraient à environ 8,5 BTC (soit quelque 685 000 dollars). Tous les dépôts sur V1 ont été touchés, tandis que les portefeuilles en auto-garde des utilisateurs n’ont pas été affectés.
À retenir : les anciens contrats peuvent encore présenter une exposition à des pertes. Il est surtout utile de vérifier si les fonds peuvent être récupérés, quelles mesures officielles sont prises et quelles consignes de migration sont données, ainsi que la distinction entre l’auto-garde et la garde assurée par le protocole. Pour le grand public, le conseil le plus utile est le suivant : ne considérez pas qu’un ancien contrat ne présente plus aucun risque simplement parce que le projet a « changé d’orientation ».
#DotSwap #比特币 #安全 #On-chain
73

·
--
【Flash marché】La faille dans l’ancien mécanisme de signature : le protocole d’actifs natifs Bitcoin DotSwap a annoncé que, le 25 octobre, un attaquant a exploité le mécanisme de signature côté serveur de la V1 et dérobé environ 8,5 BTC (environ 685 000 dollars) en 4 heures, affectant 99 types de Rune.
Tous les dépôts sur la V1 sont concernés, tandis que les portefeuilles en auto-garde sont indemnes. La V1 a été mise hors ligne. Lors de la mise à niveau, faut-il donner la priorité à la correction du mécanisme de signature ou à l’isolation des autorisations ? Parlons-en dans les commentaires.
$BTC $RUNE $ORDI
#比特币 #DotSwap #安全链上
(Source : Wu Shuo Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
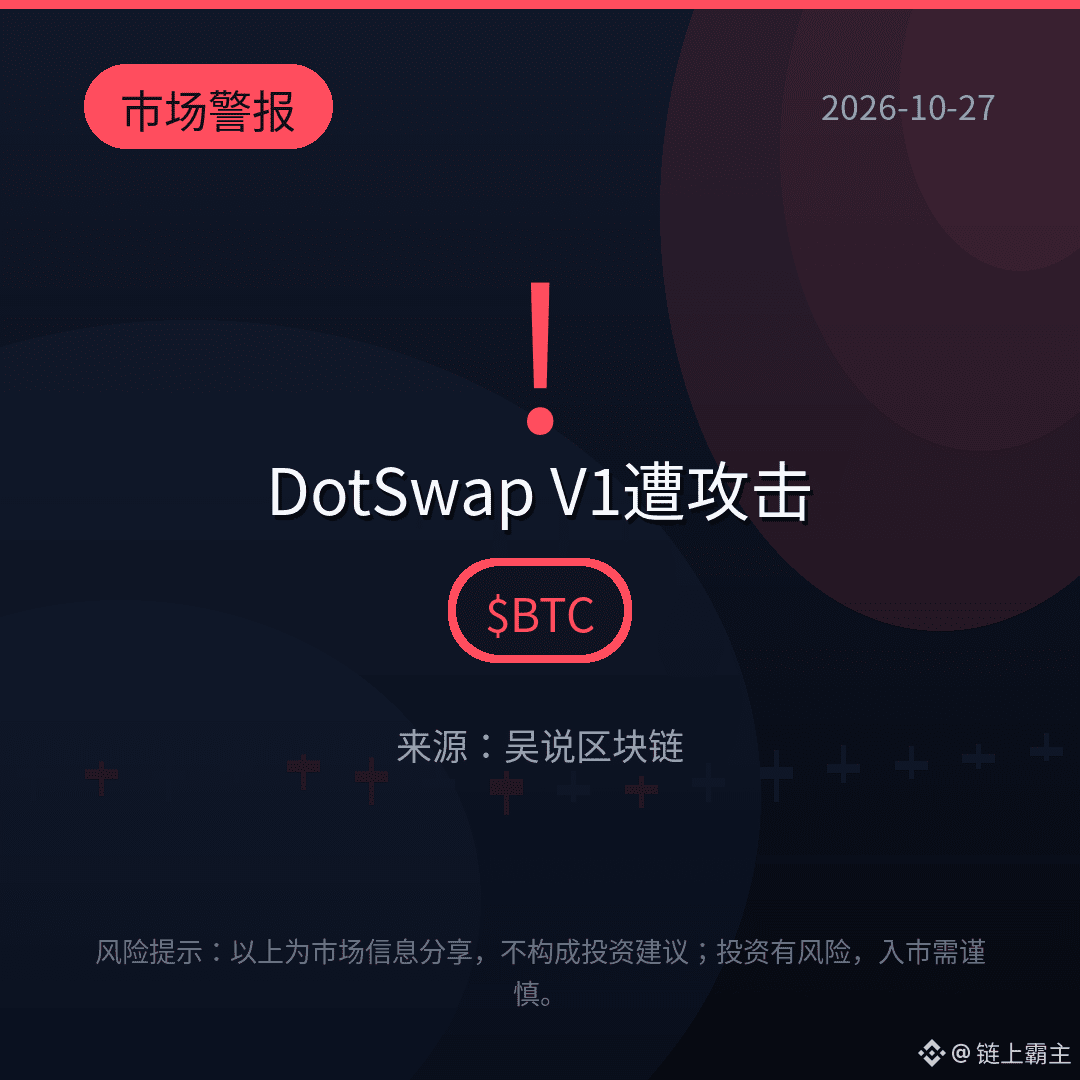
439

Voir la traduction
老平台不死,只是慢慢变成黑客的提款机。
比特币原生交易平台DotSwap的老版本V1,10月25号被端了:黑客钻了个遗留的服务端签名口子,4小时内从流动性池和账户里卷走约8.5枚$BTC,差不多68.5万美元。V1用的是托管多签管池子,所以中招的是往池子里存币的LP,所有V1存款全受影响;自己管钱包的交易用户倒没事。更离谱的是作案手法:自动化脚本把接口挨个探了一遍,对着99个Runes代币系统性提款,项目方自己都说,这路数像AI代理干的活。现在V1已经下线,团队在追钱、联系交易所和链上分析公司,完整复盘和赔付方案还没出。
评论区站队:A:老代码不退役就是埋雷,迟早爆;B:68.5万才叫小场面,LP自己认栽。你站哪边?
$ETH $SOL #DotSwap #比特币安全 #黑客
老平台不死,只是慢慢变成黑客的提款机。
比特币原生交易平台DotSwap的老版本V1,10月25号被端了:黑客钻了个遗留的服务端签名口子,4小时内从流动性池和账户里卷走约8.5枚$BTC ,差不多68.5万美元。V1用的是托管多签管池子,所以中招的是往池子里存币的LP,所有V1存款全受影响;自己管钱包的交易用户倒没事。更离谱的是作案手法:自动化脚本把接口挨个探了一遍,对着99个Runes代币系统性提款,项目方自己都说,这路数像AI代理干的活。现在V1已经下线,团队在追钱、联系交易所和链上分析公司,完整复盘和赔付方案还没出。
评论区站队:A:老代码不退役就是埋雷,迟早爆;B:68.5万才叫小场面,LP自己认栽。你站哪边?
$ETH $SOL #DotSwap #比特币安全 #黑客
3
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CanMicrosoftDeliverOnAI
284,046 vues
2,269 mentions
2
#CanGoogleDefindItsCore
163,027 vues
1,637 mentions
3
#EarningsSeason
5.8M vues
28,286 mentions
4
#$10.9BBitcoinOptionsExpireFriday
0 vues
0 mentions
5
#BitcoinSurpasses$81K
9,865 vues
58 mentions
6
#RobinhoodFalls8.4%AfterItsResults
5,716 vues
126 mentions
7
#KOSPISurges6.63%BackAbove6000
5,483 vues
139 mentions
8
#DatavaultAICantWithdrawBitcoinFromBiconomy
7,097 vues
129 mentions
9
#FOMCWatch
9.3M vues
29,321 mentions
10
#SolanaETFsPostWorstDaySinceDecember
773 vues
29 mentions