

#criticalvulnerability
criticalvulnerability
146 vues
3 mentions
Populaire
Récents
#CriticalVulnerability
🚨 Attention aux développeurs d’applications $BTC : vulnérabilité critique dans « bitcoinjs-lib »
Deux bogues graves ont été corrigés dans la bibliothèque populaire `bitcoinjs-lib`. Ces failles pouvaient amener les applications à sous-estimer considérablement les frais de minage de transactions PSBT (Partially Signed Bitcoin Transaction, ou transaction Bitcoin partiellement signée) entièrement valides et signées.
Quel est le problème ?
Dans Bitcoin, les frais correspondent à la différence entre la somme des entrées et celle des sorties. Deux erreurs de logique distinctes faisaient que la bibliothèque indiquait des frais minimes (par exemple, 200 ou 1 000 satoshis), alors que le montant réellement prélevé sur le portefeuille et versé aux mineurs pouvait atteindre près de 1 BTC (900 millions de satoshis).
1. Valeurs d’entrée contradictoires : le processus de signature utilisait toutes les données de la transaction précédente, tandis que le module de calcul des frais s’appuyait sur un enregistrement contradictoire indiquant une valeur inférieure. La signature restait valide, mais le calcul des frais était erroné.
2. Enregistrements de la valeur des entrées manquants : pour les entrées finalisées dont le montant n’était pas indiqué, la bibliothèque considérait que leur valeur était « 0 ». Cela permettait de dissimuler des frais réels très élevés dans des transactions importées.
Quelles versions sont concernées ? Série v5 : correction dans
➡️ 5.2.2 (versions vulnérables : 5.1.0 – 5.2.1)
➡️ Série v6 : correction dans 6.1.9 (versions vulnérables : 6.0.0 – 6.1.8)
➡️ Série v7 : correction dans 7.0.4 (versions vulnérables : 7.0.0-rc.0 – 7.0.3)
Que devez-vous faire ?
➡️ Passez aux versions corrigées (5.2.2, 6.1.9, 7.0.4).
➡️ Si une mise à jour est impossible pour le moment, vérifiez les valeurs des entrées de manière indépendante et rejetez toute donnée incohérente avant de signer ou de calculer les frais.
La sécurité de votre application dépend de votre choix : faire aveuglément confiance aux bibliothèques ou vérifier chaque satoshi. 🛡️
{future}(BTCUSDT)
#CriticalVulnerability
🚨 Attention aux développeurs d’applications $BTC : vulnérabilité critique dans « bitcoinjs-lib »
Deux bogues graves ont été corrigés dans la bibliothèque populaire `bitcoinjs-lib`. Ces failles pouvaient amener les applications à sous-estimer considérablement les frais de minage de transactions PSBT (Partially Signed Bitcoin Transaction, ou transaction Bitcoin partiellement signée) entièrement valides et signées.
Quel est le problème ?
Dans Bitcoin, les frais correspondent à la différence entre la somme des entrées et celle des sorties. Deux erreurs de logique distinctes faisaient que la bibliothèque indiquait des frais minimes (par exemple, 200 ou 1 000 satoshis), alors que le montant réellement prélevé sur le portefeuille et versé aux mineurs pouvait atteindre près de 1 BTC (900 millions de satoshis).
1. Valeurs d’entrée contradictoires : le processus de signature utilisait toutes les données de la transaction précédente, tandis que le module de calcul des frais s’appuyait sur un enregistrement contradictoire indiquant une valeur inférieure. La signature restait valide, mais le calcul des frais était erroné.
2. Enregistrements de la valeur des entrées manquants : pour les entrées finalisées dont le montant n’était pas indiqué, la bibliothèque considérait que leur valeur était « 0 ». Cela permettait de dissimuler des frais réels très élevés dans des transactions importées.
Quelles versions sont concernées ? Série v5 : correction dans
➡️ 5.2.2 (versions vulnérables : 5.1.0 – 5.2.1)
➡️ Série v6 : correction dans 6.1.9 (versions vulnérables : 6.0.0 – 6.1.8)
➡️ Série v7 : correction dans 7.0.4 (versions vulnérables : 7.0.0-rc.0 – 7.0.3)
Que devez-vous faire ?
➡️ Passez aux versions corrigées (5.2.2, 6.1.9, 7.0.4).
➡️ Si une mise à jour est impossible pour le moment, vérifiez les valeurs des entrées de manière indépendante et rejetez toute donnée incohérente avant de signer ou de calculer les frais.
La sécurité de votre application dépend de votre choix : faire aveuglément confiance aux bibliothèques ou vérifier chaque satoshi. 🛡️
1
98
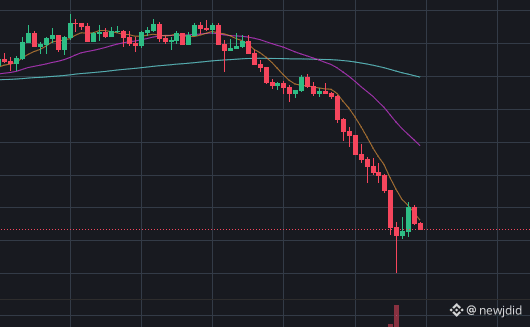
La crypto $ZEC , leader des cryptos de confidentialité sur Binance, a chuté de 629 $ à moins de 300 $ en moins de 24 heures ! La raison ? Une faille critique dans le protocole Orchard de confidentialité qui était présente depuis 4 ans, et qui aurait théoriquement permis d'imprimer des ZEC fictifs indétectables sur la chaîne.
Le pire ? Étant donné qu'il s'agit d'un système de confidentialité, il est impossible de prouver que la faille n'a pas été exploitée dans le passé. C'est ce qui a poussé Arthur Hayes (le fondateur de BitMEX) à "shorter" toutes ses positions en ZEC immédiatement après avoir été l'un de ses plus grands supporters.
#zec #zcash #PrivacyCoin #CriticalVulnerability
178
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedWatch
16.2M vues
38,533 mentions
2
#EarningsSeason
6.3M vues
31,272 mentions
3
#USMidtermElections
5,342 vues
213 mentions
4
#BitcoinDropsBelow$80K
6,789 vues
46 mentions
5
#比特币跌破8万美元
160,934 vues
70 mentions
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
3 vues
3 mentions
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
2,920 vues
179 mentions
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
429 vues
12 mentions
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
784 vues
20 mentions
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
4,590 vues
195 mentions