
#certin
certin
15 vues
2 mentions
Populaire
Récents

·
--
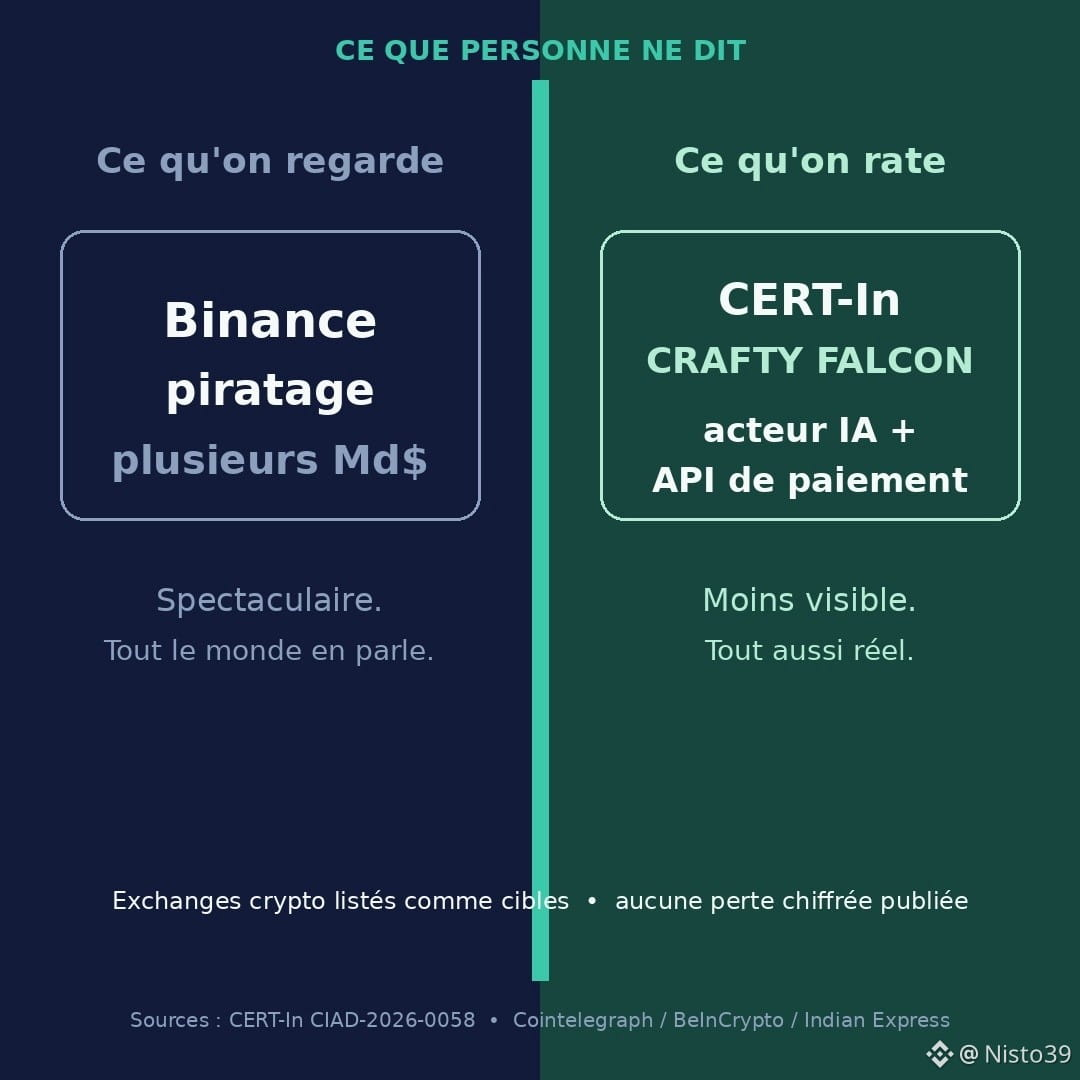
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
74
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReopensWithdrawalsForMoreAssets
991,157 vues
5,106 mentions
2
#AnthropicIPOValuationDoubts
1,824 vues
76 mentions
3
#USStocksSlipandCryptoMarketUnderBroadPressure
58,291 vues
485 mentions
4
#USStocksSufferSteepestRoutSince2020
372 vues
17 mentions
5
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 vues
568 mentions
6
#Nasdaq100Tumbles6%
6,836 vues
90 mentions
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 vues
49 mentions
8
#KospiSlideTriggersCircuitBreaker
1,526 vues
37 mentions
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
58,821 vues
673 mentions
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,184 vues
65 mentions