

#bitbox
bitbox
4,305 vues
9 mentions
Populaire
Récents
·
--
🚨 ALERTE DE SÉCURITÉ POUR LES UTILISATEURS TREZOR & BITBOX 🚨
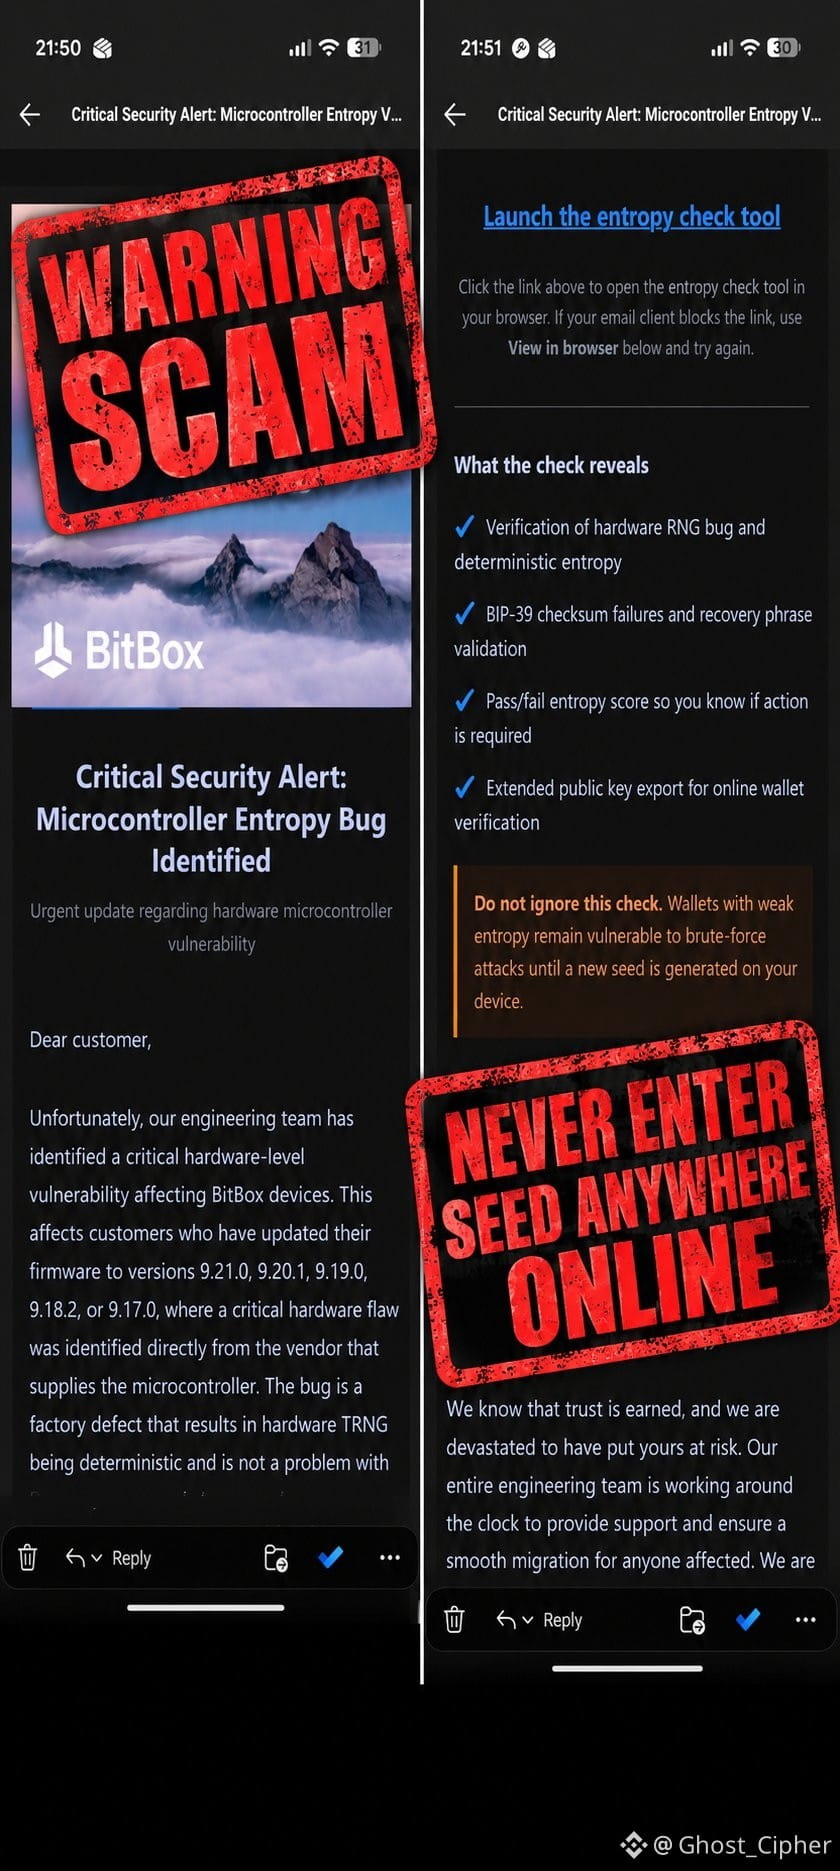
Une nouvelle campagne de phishing cible les détenteurs de crypto avec de faux e-mails de sécurité se faisant passer pour Trezor et BitBox.
L’e-mail frauduleux prétend qu’il existe une « vulnérabilité d’entropie STM32 » et tente d’amener les utilisateurs à cliquer sur des liens malveillants.
Trezor a confirmé que son fournisseur d’e-mails a été compromis, mais les portefeuilles et les fonds des utilisateurs restent en sécurité.
⚠️ NE cliquez PAS sur les liens suspects.
⚠️ Ne saisissez JAMAIS votre phrase de récupération nulle part.
⚠️ Vos 12/24 mots de récupération ne doivent JAMAIS être partagés avec qui que ce soit.
En crypto, un clic imprudent peut tout coûter. Vérifiez toujours les alertes de sécurité directement via les canaux officiels avant toute action.
Restez vigilant. Protégez vos clés. 🔐
#CryptoSecurity #Trezor #Bitbox #Bitcoin #crypto

2
2
769

BitBox subit une erreur « grave » entraînant un risque de perte d’argent
- BitBox recommande aux utilisateurs de mettre à jour le micrologiciel vers la version 9.26.5.
- Une erreur grave peut présenter un risque pour les fonds.
- Aucune exploitation ni perte d’argent n’a encore été signalée.
#BinanceSquare #CryptoNews #BitBox
$btc $eth
#vlikevn #Titanbot
Source : CoinTelegraph
43
·
--
Article
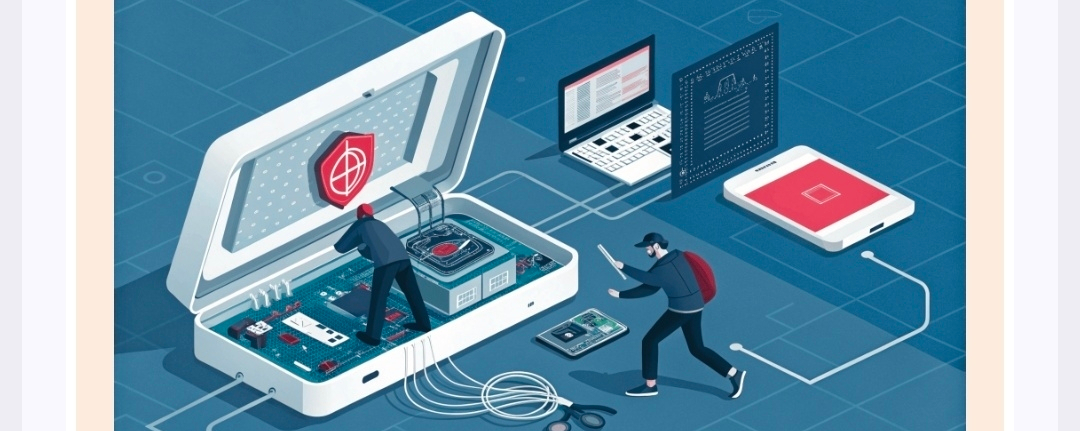
L’IA a aidé BitBox à découvrir de graves failles de portefeuilleBitBox a utilisé des modèles d’IA de pointe lors d’une revue interne du micrologiciel, qui a mis au jour des vulnérabilités capables de permettre un micrologiciel malveillant ou de verrouiller Bitcoin sur une adresse non prévue.
La société a déclaré n’avoir trouvé aucune preuve d’exploitation ni de pertes de fonds, et invite les utilisateurs à installer la version du micrologiciel 9.26.5.
Actualités - Le dernier incident de sécurité de BitBox provenait de l’intérieur même de son processus d’audit. Le fabricant de portefeuilles matériels a déclaré que des tests assistés par IA ont permis de déceler des faiblesses du micrologiciel avant qu’il n’y ait des preuves que des attaquants les avaient utilisées.
L’IA a aidé BitBox à découvrir de graves failles de portefeuille
BitBox a utilisé des modèles d’IA de pointe lors d’une revue interne du micrologiciel, qui a mis au jour des vulnérabilités capables de permettre un micrologiciel malveillant ou de verrouiller Bitcoin sur une adresse non prévue.
La société a déclaré n’avoir trouvé aucune preuve d’exploitation ni de pertes de fonds, et invite les utilisateurs à installer la version du micrologiciel 9.26.5.
Actualités - Le dernier incident de sécurité de BitBox provenait de l’intérieur même de son processus d’audit. Le fabricant de portefeuilles matériels a déclaré que des tests assistés par IA ont permis de déceler des faiblesses du micrologiciel avant qu’il n’y ait des preuves que des attaquants les avaient utilisées.
51
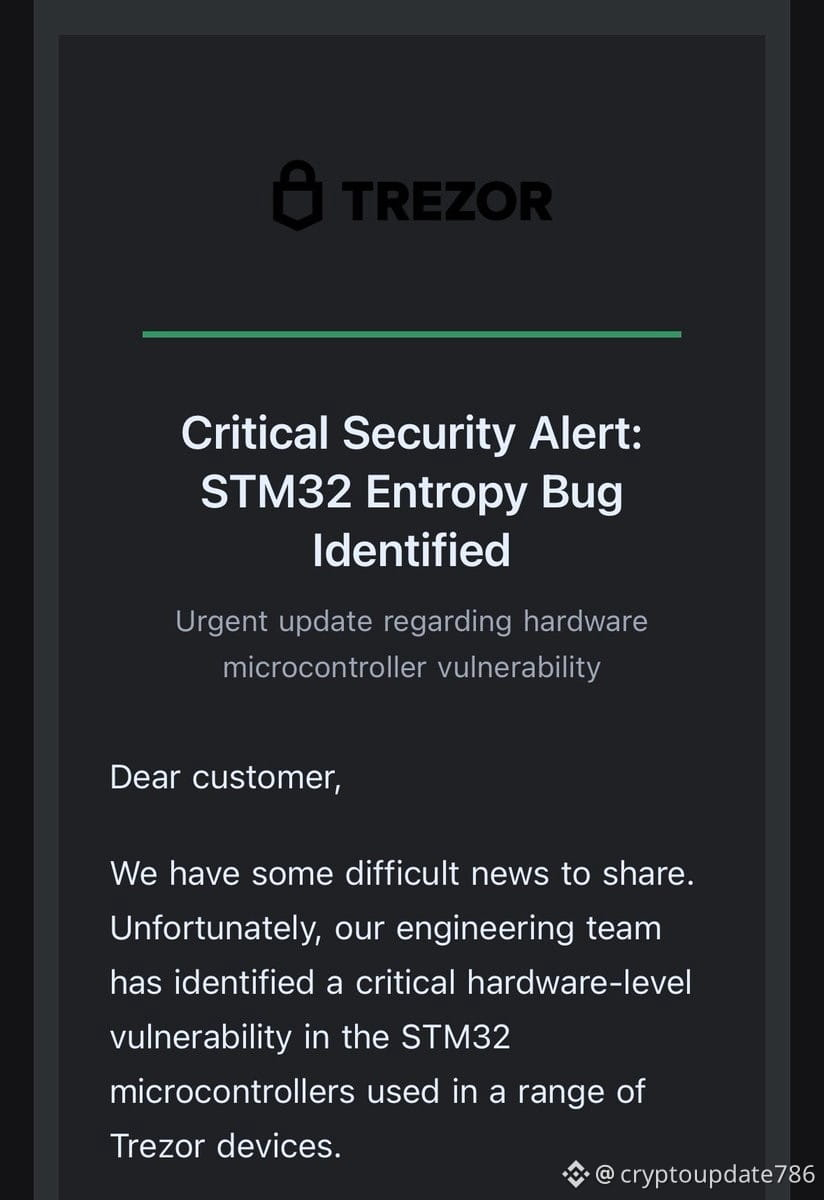
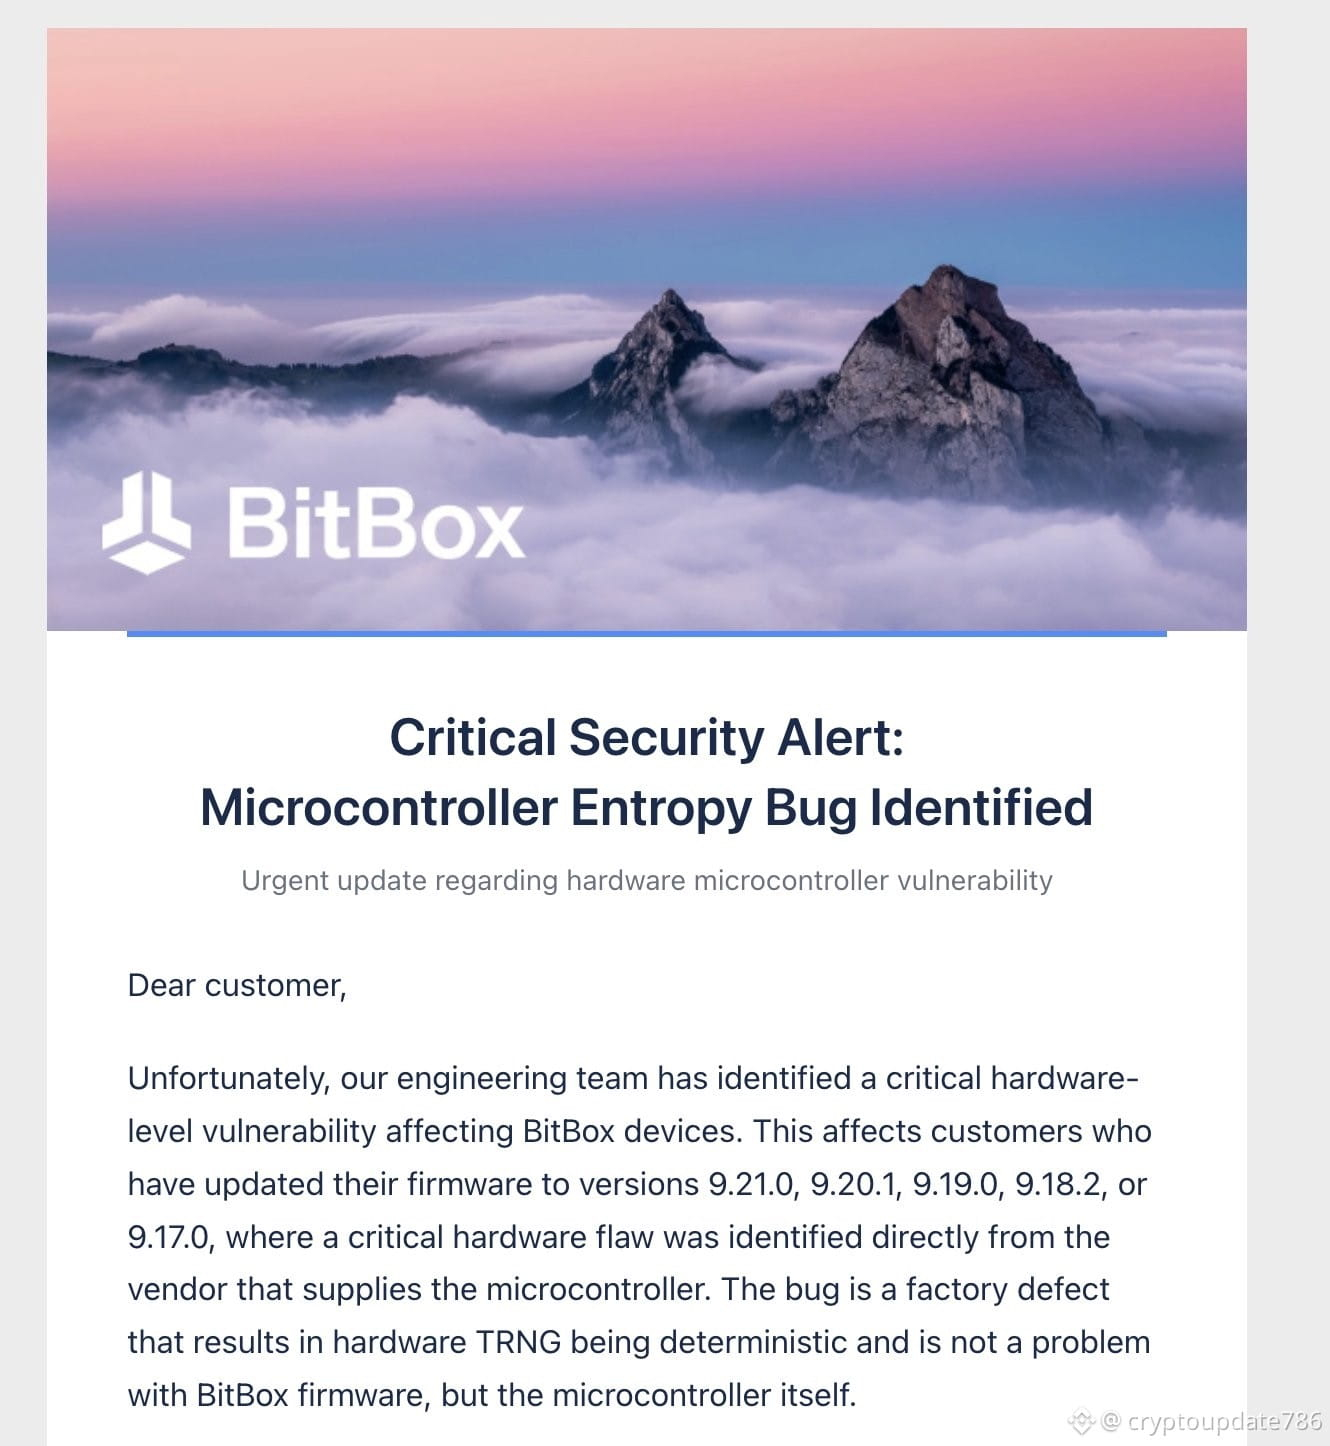
$BTC $SOL $ETH 🚨 ALERTE DE SÉCURITÉ CRITIQUE : Attaque par hameçonnage contre Trezor & BitBox !
Les utilisateurs de Trezor et de BitBox sont actuellement ciblés par une campagne de phishing sophistiquée via de fausses « Alertes de sécurité critiques ».
⚠️ Que se passe-t-il ?
• Les attaquants ont pénétré le fournisseur de messagerie tiers de Trezor pour envoyer des e-mails depuis leur domaine légitime.
• Les e-mails affirment qu’une « Vulnérabilité d’entropie du microcontrôleur » a compromis les phrases de récupération.
• Les utilisateurs sont redirigés vers un faux « Outil de vérification de l’entropie » conçu pour voler les phrases-seed.
🛡️ Comment rester en sécurité :
1. N’ENTREZ JAMAIS votre phrase de récupération de 24 mots sur un site web.
2. Les fournisseurs de portefeuilles matériels ne demanderont JAMAIS votre seed en ligne.
3. Ne cliquez sur aucun lien dans ces e-mails.
Restez vigilant et protégez vos fonds ! 🔒
#CryptoSecurity #Trezor #Bitbox #PhishingAlert #BinanceSquare
75
·
--
Haussier
🔐 BitBox publie une mise à jour importante de son micrologiciel
#BitBox a corrigé des vulnérabilités de sécurité graves dans le micrologiciel BitBox02, et invite les utilisateurs à passer à la version 9.26.5.
Si vous utilisez un portefeuille matériel, les mises à jour du micrologiciel sont impossibles à ignorer. 🔒
Vérifiez la version de votre appareil et suivez les instructions officielles de mise à jour du fabricant.
#bitcoin #CryptoSecurity #BitBox #HardwareWallets #Crypto
2
76
⚠️ AVERTISSEMENT ROUGE : Trezor et BitBox ont tous deux alerté, simultanément, au sujet d’une vague de phishing visant les utilisateurs de portefeuilles matériels.
Des attaquants s’infiltrent chez un fournisseur de newsletter commun → envoient un faux e-mail « alerte de sécurité » → vous incitent à cliquer sur un lien → exploitent la phrase de récupération (seed).
🎯 Astuce pour reconnaître : l’e-mail provient d’un domaine inconnu (pas @trezor.io ni @shiftcrypto.ch), impose une action urgente, et le lien renvoie vers une page de copie conforme à la page officielle.
🛡️ Règle d’or : ne saisissez jamais votre phrase de récupération (seed) sur un ordinateur/téléphone. Les mises à jour du micrologiciel se font uniquement via l’application officielle (Trezor Suite / BitBoxApp). Vérifiez la signature PGP de l’e-mail si possible.
Cette attaque de la chaîne d’approvisionnement est en train de prendre. Ne vous fiez pas aux e-mails : ne croyez qu’aux appareils que vous avez en main.
Vous avez reçu, récemment, ce type d’e-mail « alerte » ? Comment l’avez-vous géré ? 👇
#Bitcoin #Security #Trezor #BitBox #Phishing
154
Les requins sont-ils en train d’utiliser des fuites de sécurité pour les portefeuilles cold wallets afin d’écrémer la liquidité du marché Futures $BTC ?
BitBox vient de signaler deux failles de micrologiciel graves sur BitBox02, exposant à un risque d’interférence des adresses de transfert.
Du point de vue des flux de capitaux, les grandes institutions profitent souvent de mauvaises nouvelles liées à l’infrastructure pour chercher de la liquidité aux deux extrémités. Le prix $BTC đ évolue actuellement autour de 64.707,8 USD (au moment où cet article est rédigé) ; une vague de ventes en panique brutale n’est pas encore apparue. Les “requins” ont très probablement simplement tendance à comprimer le prix afin de rassembler davantage de positions auprès d’acteurs plus faibles psychologiquement.
Si vous utilisez un wallet BitBox, la chose à faire immédiatement est de mettre à jour le dernier correctif de micrologiciel. Sur le marché Futures, limitez-vous à ne pas passer d’ordres à la hâte afin d’éviter de tomber dans des pièges de chandeliers avec mèches.
À ce niveau, vous choisissez plutôt LONG ou SHORT $BTC ? Cliquez sur $BTC b juste en dessous pour qu’on regarde le graphique ensemble ! 👇
#Bitcoin #BTC #BitBox #BaoMat #Crypto
54
·
--
#Bitbox #BTC #HackerAlert
Notre examen préliminaire de l’e-mail d’hameçonnage (phishing) envoyé à nos abonnés à la newsletter il y a environ une heure a révélé qu’il est très probable que notre fournisseur de newsletter ait été compromis.
Plusieurs autres sociétés Bitcoin ont également été ciblées, et il semble que nous partagions tous le même fournisseur de newsletter.
Nous avons envoyé une alerte anti-phishing à tous les abonnés à la newsletter, contacté le fournisseur et signalé les domaines de phishing. La plupart des liens de phishing semblent avoir déjà été supprimés.
Nous continuons à enquêter activement sur cette situation et vous tiendrons informé(e) dès que nous en saurons davantage.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
Notre examen préliminaire de l’e-mail d’hameçonnage (phishing) envoyé à nos abonnés à la newsletter il y a environ une heure a révélé qu’il est très probable que notre fournisseur de newsletter ait été compromis.
Plusieurs autres sociétés Bitcoin ont également été ciblées, et il semble que nous partagions tous le même fournisseur de newsletter.
Nous avons envoyé une alerte anti-phishing à tous les abonnés à la newsletter, contacté le fournisseur et signalé les domaines de phishing. La plupart des liens de phishing semblent avoir déjà été supprimés.
Nous continuons à enquêter activement sur cette situation et vous tiendrons informé(e) dès que nous en saurons davantage.
$BTC
382
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinancePick
3.1M vues
153,869 mentions
2
#EarningsSeason
5.3M vues
26,085 mentions
3
#AnthropicTTMRevenueGrewAbout1200%
36,565 vues
448 mentions
4
#AnthropicS1ExpectedToday
30,097 vues
364 mentions
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
33,330 vues
495 mentions
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
44,300 vues
563 mentions
7
#StrategyMSTRSurpassesNasdaqInMarketCap
34,086 vues
399 mentions
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,427 vues
37 mentions
9
#ElectrumWalletBugLetRogueServersStealFunds
33,251 vues
480 mentions
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
49,597 vues
604 mentions