
#darksword
darksword
2,548 vues
31 mentions
Populaire
Récents
·
--
Baissier
🚨💀 VOTRE IPHONE POURRAIT DEVENIR LA CLÉ POUR VIDER VOS CRYPTOMONNAIES ! DARKSWORD TIRE LA SONNETTE D’ALARME : UNE PAGE MALVEILLANTE DANS SAFARI POURRAIT SUFFIRE !
Une menace silencieuse place la sécurité des appareils Apple sous le feu des projecteurs. Des chercheurs en cybersécurité alertent sur une variante de l’exploit DarkSword capable de compromettre les iPhone vulnérables et de rechercher des informations liées aux portefeuilles de cryptomonnaies.
🔍 COMMENT FONCTIONNE LA MENACE ?
🔹 Une page web malveillante ouverte dans Safari pourrait lancer l’attaque sur un appareil vulnérable.
🔹 Il n’est pas forcément nécessaire de connecter un portefeuille, d’approuver une transaction ou de signer une opération.
🔹 Le logiciel malveillant peut rechercher des applications de cryptomonnaies, des identifiants et des données sensibles stockées sur le téléphone.
🔹 Parmi les applications mentionnées dans les avertissements figurent MetaMask, Trust Wallet, Phantom, Exodus et Coinbase.
⚠️ QUE DOIVENT FAIRE LES UTILISATEURS ?
Maintenir iOS à jour, éviter les pages et les liens suspects et ne jamais enregistrer de phrases de récupération ou de clés privées dans des notes, des photos ou des fichiers sur le téléphone.
En cas de suspicion d’infection, il est recommandé de créer un nouveau portefeuille depuis un appareil propre et à jour, puis d’y transférer les fonds. Ne réutilisez pas la phrase de récupération potentiellement exposée.
📌 UN DÉTAIL IMPORTANT :
Cela ne signifie pas que tous les iPhone sont compromis. DarkSword exploite des vulnérabilités présentes dans certaines versions d’iOS, et Apple a publié des correctifs. Le risque dépend de la version installée et des vulnérabilités qui n’ont pas encore été corrigées.
🦈 Dans le monde de la crypto, protéger vos actifs signifie aussi protéger l’appareil depuis lequel vous y accédez.
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
🚨💀 VOTRE IPHONE POURRAIT DEVENIR LA CLÉ POUR VIDER VOS CRYPTOMONNAIES ! DARKSWORD TIRE LA SONNETTE D’ALARME : UNE PAGE MALVEILLANTE DANS SAFARI POURRAIT SUFFIRE !
Une menace silencieuse place la sécurité des appareils Apple sous le feu des projecteurs. Des chercheurs en cybersécurité alertent sur une variante de l’exploit DarkSword capable de compromettre les iPhone vulnérables et de rechercher des informations liées aux portefeuilles de cryptomonnaies.
🔍 COMMENT FONCTIONNE LA MENACE ?
🔹 Une page web malveillante ouverte dans Safari pourrait lancer l’attaque sur un appareil vulnérable.
🔹 Il n’est pas forcément nécessaire de connecter un portefeuille, d’approuver une transaction ou de signer une opération.
🔹 Le logiciel malveillant peut rechercher des applications de cryptomonnaies, des identifiants et des données sensibles stockées sur le téléphone.
🔹 Parmi les applications mentionnées dans les avertissements figurent MetaMask, Trust Wallet, Phantom, Exodus et Coinbase.
⚠️ QUE DOIVENT FAIRE LES UTILISATEURS ?
Maintenir iOS à jour, éviter les pages et les liens suspects et ne jamais enregistrer de phrases de récupération ou de clés privées dans des notes, des photos ou des fichiers sur le téléphone.
En cas de suspicion d’infection, il est recommandé de créer un nouveau portefeuille depuis un appareil propre et à jour, puis d’y transférer les fonds. Ne réutilisez pas la phrase de récupération potentiellement exposée.
📌 UN DÉTAIL IMPORTANT :
Cela ne signifie pas que tous les iPhone sont compromis. DarkSword exploite des vulnérabilités présentes dans certaines versions d’iOS, et Apple a publié des correctifs. Le risque dépend de la version installée et des vulnérabilités qui n’ont pas encore été corrigées.
🦈 Dans le monde de la crypto, protéger vos actifs signifie aussi protéger l’appareil depuis lequel vous y accédez.
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
Une menace silencieuse place la sécurité des appareils Apple sous le feu des projecteurs. Des chercheurs en cybersécurité alertent sur une variante de l’exploit DarkSword capable de compromettre les iPhone vulnérables et de rechercher des informations liées aux portefeuilles de cryptomonnaies.
🔍 COMMENT FONCTIONNE LA MENACE ?
🔹 Une page web malveillante ouverte dans Safari pourrait lancer l’attaque sur un appareil vulnérable.
🔹 Il n’est pas forcément nécessaire de connecter un portefeuille, d’approuver une transaction ou de signer une opération.
🔹 Le logiciel malveillant peut rechercher des applications de cryptomonnaies, des identifiants et des données sensibles stockées sur le téléphone.
🔹 Parmi les applications mentionnées dans les avertissements figurent MetaMask, Trust Wallet, Phantom, Exodus et Coinbase.
⚠️ QUE DOIVENT FAIRE LES UTILISATEURS ?
Maintenir iOS à jour, éviter les pages et les liens suspects et ne jamais enregistrer de phrases de récupération ou de clés privées dans des notes, des photos ou des fichiers sur le téléphone.
En cas de suspicion d’infection, il est recommandé de créer un nouveau portefeuille depuis un appareil propre et à jour, puis d’y transférer les fonds. Ne réutilisez pas la phrase de récupération potentiellement exposée.
📌 UN DÉTAIL IMPORTANT :
Cela ne signifie pas que tous les iPhone sont compromis. DarkSword exploite des vulnérabilités présentes dans certaines versions d’iOS, et Apple a publié des correctifs. Le risque dépend de la version installée et des vulnérabilités qui n’ont pas encore été corrigées.
🦈 Dans le monde de la crypto, protéger vos actifs signifie aussi protéger l’appareil depuis lequel vous y accédez.
#DarkSword #iPhone #CryptoSecurity #ciberseguridad #shark593
495
·
--
Baissier
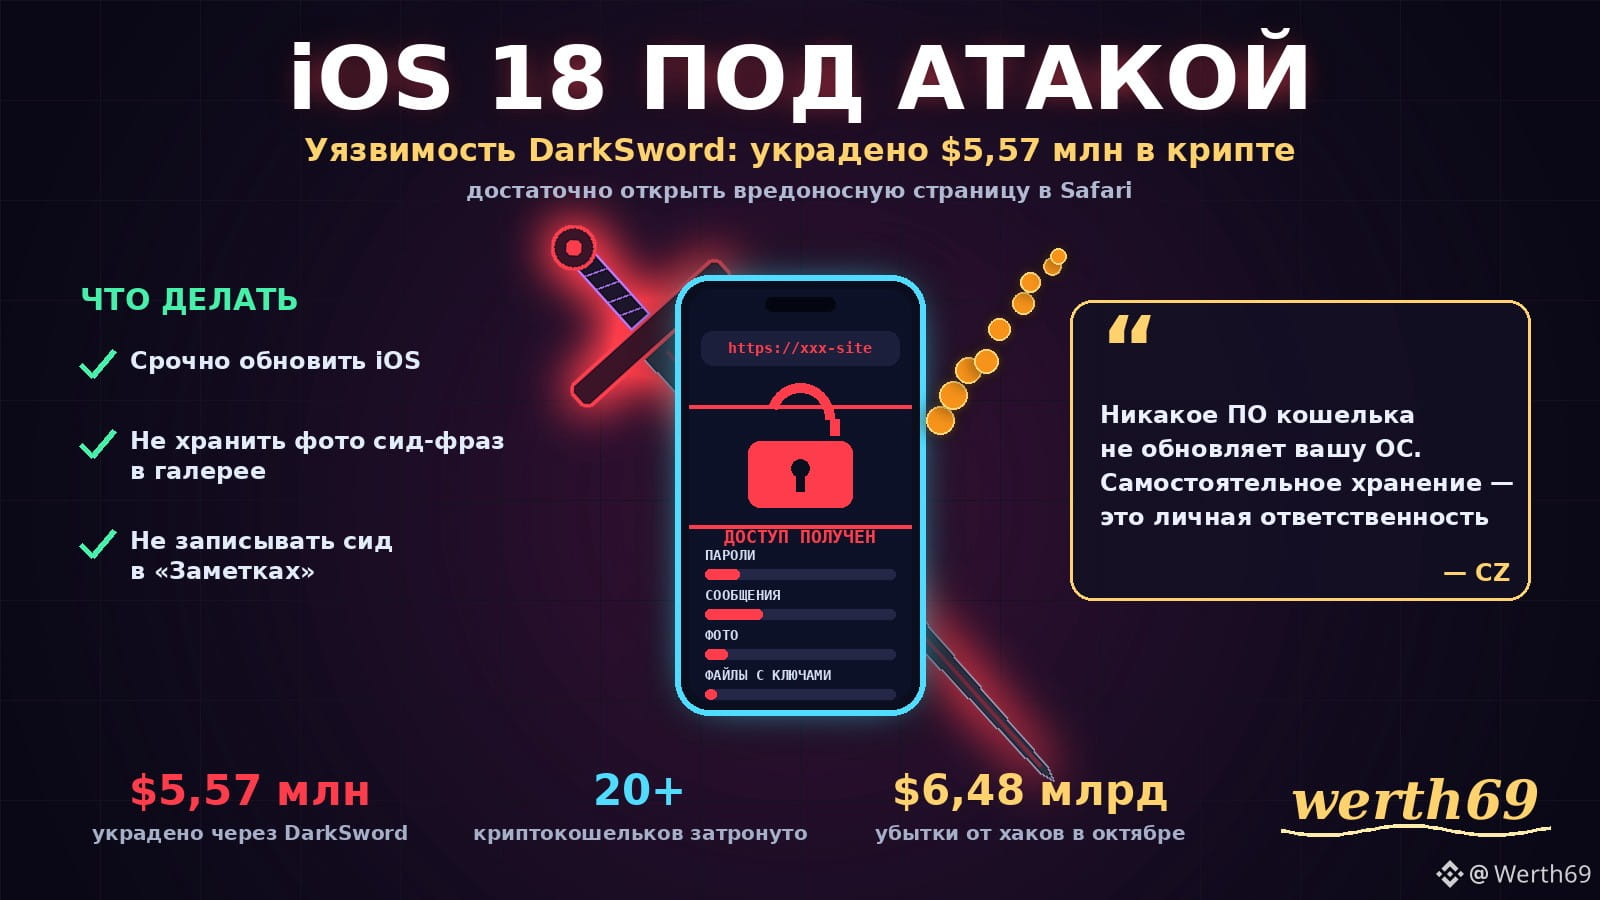
🚨 iOS 18 sous attaque : 5,57 millions de dollars en cryptomonnaies dérobés
Les utilisateurs de portefeuilles crypto sur des appareils équipés d’iOS 18 ont perdu 5,57 millions de dollars à cause de la vulnérabilité DarkSword.
Comment fonctionne l’attaque :
Il suffit d’ouvrir une page malveillante dans Safari (selon Legalblock, il s’agit de sites pour adultes). Nul besoin de connecter son portefeuille ni de confirmer une transaction : le code malveillant accède lui-même aux mots de passe, aux messages, aux photos et aux fichiers contenant les clés privées.
Les recommandations :
🔹 Mettre à jour iOS de toute urgence vers la dernière version.
🔹 Ne pas conserver de photos de phrases de récupération dans sa galerie ni les noter dans l’app « Notes ».
CZ a réagi à la situation : « Aucun logiciel de portefeuille ne met à jour votre système d’exploitation. La conservation autonome relève de votre responsabilité personnelle. »
La vulnérabilité a touché plus de 20 portefeuilles crypto. Rappelons que les pertes dues aux cyberattaques ont atteint 6,48 milliards de dollars en octobre.
Faites vos mises à jour et protégez vos clés ! Comment conservez-vous votre phrase de récupération ? 👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
{future}(BTCUSDT)
🚨 iOS 18 sous attaque : 5,57 millions de dollars en cryptomonnaies dérobés
Les utilisateurs de portefeuilles crypto sur des appareils équipés d’iOS 18 ont perdu 5,57 millions de dollars à cause de la vulnérabilité DarkSword.
Comment fonctionne l’attaque :
Il suffit d’ouvrir une page malveillante dans Safari (selon Legalblock, il s’agit de sites pour adultes). Nul besoin de connecter son portefeuille ni de confirmer une transaction : le code malveillant accède lui-même aux mots de passe, aux messages, aux photos et aux fichiers contenant les clés privées.
Les recommandations :
🔹 Mettre à jour iOS de toute urgence vers la dernière version.
🔹 Ne pas conserver de photos de phrases de récupération dans sa galerie ni les noter dans l’app « Notes ».
CZ a réagi à la situation : « Aucun logiciel de portefeuille ne met à jour votre système d’exploitation. La conservation autonome relève de votre responsabilité personnelle. »
La vulnérabilité a touché plus de 20 portefeuilles crypto. Rappelons que les pertes dues aux cyberattaques ont atteint 6,48 milliards de dollars en octobre.
Faites vos mises à jour et protégez vos clés ! Comment conservez-vous votre phrase de récupération ? 👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
Les utilisateurs de portefeuilles crypto sur des appareils équipés d’iOS 18 ont perdu 5,57 millions de dollars à cause de la vulnérabilité DarkSword.
Comment fonctionne l’attaque :
Il suffit d’ouvrir une page malveillante dans Safari (selon Legalblock, il s’agit de sites pour adultes). Nul besoin de connecter son portefeuille ni de confirmer une transaction : le code malveillant accède lui-même aux mots de passe, aux messages, aux photos et aux fichiers contenant les clés privées.
Les recommandations :
🔹 Mettre à jour iOS de toute urgence vers la dernière version.
🔹 Ne pas conserver de photos de phrases de récupération dans sa galerie ni les noter dans l’app « Notes ».
CZ a réagi à la situation : « Aucun logiciel de portefeuille ne met à jour votre système d’exploitation. La conservation autonome relève de votre responsabilité personnelle. »
La vulnérabilité a touché plus de 20 portefeuilles crypto. Rappelons que les pertes dues aux cyberattaques ont atteint 6,48 milliards de dollars en octobre.
Faites vos mises à jour et protégez vos clés ! Comment conservez-vous votre phrase de récupération ? 👇
#iOS18 #DarkSword #CryptoSecurity #CZ
$BTC
Amorfati77:
@BiBi Резюмируй данные
1
1
724

·
--
【Un seul lien Safari ouvert peut-il suffire à se faire voler ses cryptos ? Utilisateurs d’iPhone, vérifiez ceci dès aujourd’hui】
CertiK a lancé l’alerte le 6 novembre : une nouvelle version de la suite d’exploitation de vulnérabilités iOS DarkSword est utilisée pour attaquer les iPhone non mis à jour, ciblant iOS 18.4–18.7. Selon les informations rapportées, elle enchaîne 6 vulnérabilités. Il suffit à la victime d’ouvrir une page malveillante dans Safari : nul besoin de connecter un portefeuille ni de signer quoi que ce soit. Les pertes s’élèveraient déjà à environ 5,57 millions de dollars et concerneraient plus de 20 portefeuilles. CZ a également rappelé : « Mettez d’abord iOS à jour ; un logiciel de portefeuille ne peut pas mettre votre système à jour à votre place. »
Du point de vue d’un ingénieur, voici 3 conseils pour éviter les pièges :
1️⃣ Il s’agit d’une attaque visant l’appareil, pas d’un bug propre à un portefeuille. Changer de portefeuille ou d’application ne protégera pas un système non corrigé. Apple indique que les vulnérabilités concernées ont été corrigées dans iOS 18.6/18.7.x et iOS 26.x. Allez dans Réglages → Général → Mise à jour logicielle pour vérifier.
2️⃣ Ne stockez jamais votre phrase de récupération dans Photos, Notes, des captures d’écran ou des sauvegardes dans le cloud : un code malveillant peut parcourir directement ces emplacements. Pour les actifs importants, utilisez un portefeuille matériel. Les personnes particulièrement exposées peuvent activer le mode Isolement.
3️⃣ Ne cliquez pas sur les liens reçus en message privé de comptes inconnus ou dans des publicités. Si vous pensez avoir été victime d’une attaque, créez un nouveau portefeuille sur un appareil sûr et à jour, transférez-y vos fonds et considérez l’ancienne phrase de récupération comme compromise : ne la réutilisez pas.
Les incidents de sécurité se multiplient récemment chez Binance ; la sécurité de nos appareils personnels relève aussi de notre responsabilité. Votre iPhone dispose-t-il de la dernière version du système ? Où stockez-vous votre phrase de récupération ? Parlons-en dans les commentaires.
$BNB $BTC #加密安全 #DarkSword #iOS安全 #币安广场
DYOR, ceci ne constitue pas un conseil en investissement
【Un seul lien Safari ouvert peut-il suffire à se faire voler ses cryptos ? Utilisateurs d’iPhone, vérifiez ceci dès aujourd’hui】
CertiK a lancé l’alerte le 6 novembre : une nouvelle version de la suite d’exploitation de vulnérabilités iOS DarkSword est utilisée pour attaquer les iPhone non mis à jour, ciblant iOS 18.4–18.7. Selon les informations rapportées, elle enchaîne 6 vulnérabilités. Il suffit à la victime d’ouvrir une page malveillante dans Safari : nul besoin de connecter un portefeuille ni de signer quoi que ce soit. Les pertes s’élèveraient déjà à environ 5,57 millions de dollars et concerneraient plus de 20 portefeuilles. CZ a également rappelé : « Mettez d’abord iOS à jour ; un logiciel de portefeuille ne peut pas mettre votre système à jour à votre place. »
Du point de vue d’un ingénieur, voici 3 conseils pour éviter les pièges :
1️⃣ Il s’agit d’une attaque visant l’appareil, pas d’un bug propre à un portefeuille. Changer de portefeuille ou d’application ne protégera pas un système non corrigé. Apple indique que les vulnérabilités concernées ont été corrigées dans iOS 18.6/18.7.x et iOS 26.x. Allez dans Réglages → Général → Mise à jour logicielle pour vérifier.
2️⃣ Ne stockez jamais votre phrase de récupération dans Photos, Notes, des captures d’écran ou des sauvegardes dans le cloud : un code malveillant peut parcourir directement ces emplacements. Pour les actifs importants, utilisez un portefeuille matériel. Les personnes particulièrement exposées peuvent activer le mode Isolement.
3️⃣ Ne cliquez pas sur les liens reçus en message privé de comptes inconnus ou dans des publicités. Si vous pensez avoir été victime d’une attaque, créez un nouveau portefeuille sur un appareil sûr et à jour, transférez-y vos fonds et considérez l’ancienne phrase de récupération comme compromise : ne la réutilisez pas.
Les incidents de sécurité se multiplient récemment chez Binance ; la sécurité de nos appareils personnels relève aussi de notre responsabilité. Votre iPhone dispose-t-il de la dernière version du système ? Où stockez-vous votre phrase de récupération ? Parlons-en dans les commentaires.
$BNB $BTC #加密安全 #DarkSword #iOS安全 #币安广场
DYOR, ceci ne constitue pas un conseil en investissement
CertiK a lancé l’alerte le 6 novembre : une nouvelle version de la suite d’exploitation de vulnérabilités iOS DarkSword est utilisée pour attaquer les iPhone non mis à jour, ciblant iOS 18.4–18.7. Selon les informations rapportées, elle enchaîne 6 vulnérabilités. Il suffit à la victime d’ouvrir une page malveillante dans Safari : nul besoin de connecter un portefeuille ni de signer quoi que ce soit. Les pertes s’élèveraient déjà à environ 5,57 millions de dollars et concerneraient plus de 20 portefeuilles. CZ a également rappelé : « Mettez d’abord iOS à jour ; un logiciel de portefeuille ne peut pas mettre votre système à jour à votre place. »
Du point de vue d’un ingénieur, voici 3 conseils pour éviter les pièges :
1️⃣ Il s’agit d’une attaque visant l’appareil, pas d’un bug propre à un portefeuille. Changer de portefeuille ou d’application ne protégera pas un système non corrigé. Apple indique que les vulnérabilités concernées ont été corrigées dans iOS 18.6/18.7.x et iOS 26.x. Allez dans Réglages → Général → Mise à jour logicielle pour vérifier.
2️⃣ Ne stockez jamais votre phrase de récupération dans Photos, Notes, des captures d’écran ou des sauvegardes dans le cloud : un code malveillant peut parcourir directement ces emplacements. Pour les actifs importants, utilisez un portefeuille matériel. Les personnes particulièrement exposées peuvent activer le mode Isolement.
3️⃣ Ne cliquez pas sur les liens reçus en message privé de comptes inconnus ou dans des publicités. Si vous pensez avoir été victime d’une attaque, créez un nouveau portefeuille sur un appareil sûr et à jour, transférez-y vos fonds et considérez l’ancienne phrase de récupération comme compromise : ne la réutilisez pas.
Les incidents de sécurité se multiplient récemment chez Binance ; la sécurité de nos appareils personnels relève aussi de notre responsabilité. Votre iPhone dispose-t-il de la dernière version du système ? Où stockez-vous votre phrase de récupération ? Parlons-en dans les commentaires.
$BNB $BTC #加密安全 #DarkSword #iOS安全 #币安广场
DYOR, ceci ne constitue pas un conseil en investissement
152

·
--
【Suivi de l’actualité】CZ exhorte les utilisateurs d’iPhone à mettre rapidement iOS à jour pour se protéger de DarkSword
CZ a rappelé aujourd’hui aux utilisateurs d’iPhone de mettre iOS à jour au plus vite : DarkSword est une chaîne de vulnérabilités iOS diffusée par des sites Web malveillants, qui peut dérober des données sensibles de l’appareil et menacer la sécurité des portefeuilles. Les vulnérabilités concernées ont été corrigées dans les mises à jour d’Apple.
CZ souligne que les applications de portefeuille ne peuvent pas mettre à jour le système à votre place : en autogestion, la sécurité relève de votre responsabilité. Avez-vous fait la mise à jour ?
$BTC $ETH $BNB
#DarkSword #iOS #Autogestion
Source : CryptoEconomy
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Suivi de l’actualité】CZ exhorte les utilisateurs d’iPhone à mettre rapidement iOS à jour pour se protéger de DarkSword
CZ a rappelé aujourd’hui aux utilisateurs d’iPhone de mettre iOS à jour au plus vite : DarkSword est une chaîne de vulnérabilités iOS diffusée par des sites Web malveillants, qui peut dérober des données sensibles de l’appareil et menacer la sécurité des portefeuilles. Les vulnérabilités concernées ont été corrigées dans les mises à jour d’Apple.
CZ souligne que les applications de portefeuille ne peuvent pas mettre à jour le système à votre place : en autogestion, la sécurité relève de votre responsabilité. Avez-vous fait la mise à jour ?
$BTC $ETH $BNB
#DarkSword #iOS #Autogestion
Source : CryptoEconomy
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
CZ a rappelé aujourd’hui aux utilisateurs d’iPhone de mettre iOS à jour au plus vite : DarkSword est une chaîne de vulnérabilités iOS diffusée par des sites Web malveillants, qui peut dérober des données sensibles de l’appareil et menacer la sécurité des portefeuilles. Les vulnérabilités concernées ont été corrigées dans les mises à jour d’Apple.
CZ souligne que les applications de portefeuille ne peuvent pas mettre à jour le système à votre place : en autogestion, la sécurité relève de votre responsabilité. Avez-vous fait la mise à jour ?
$BTC $ETH $BNB
#DarkSword #iOS #Autogestion
Source : CryptoEconomy
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.

·
--
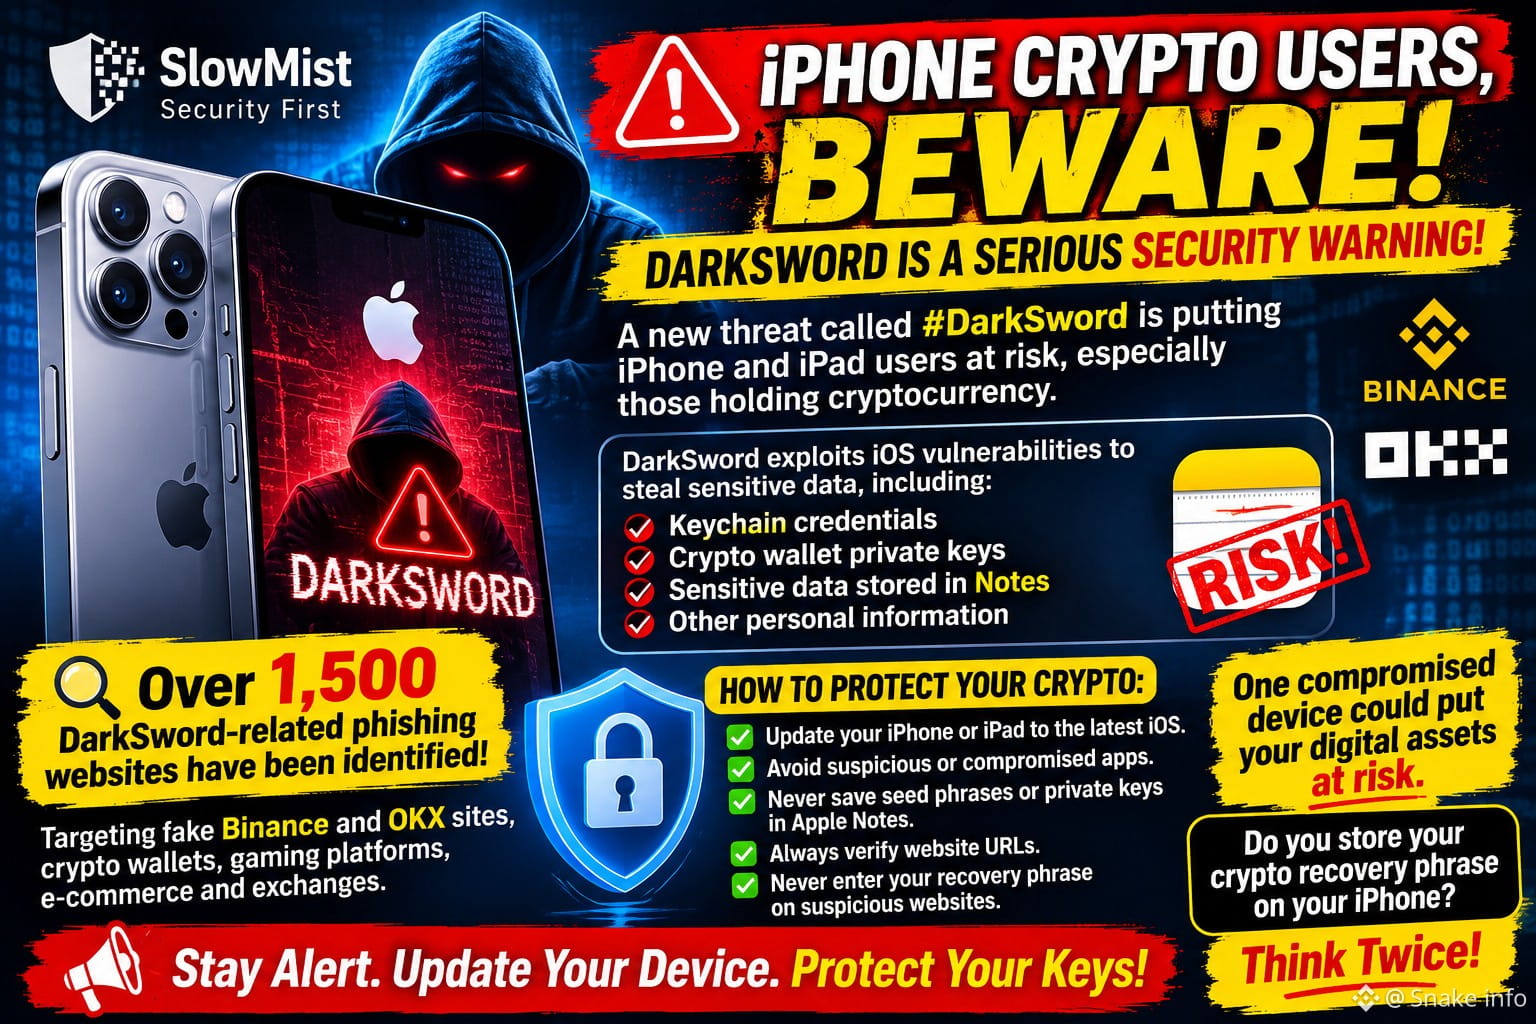
🚨 UTILISATEURS D’iPHONE ET DE CRYPTOMONNAIES, ATTENTION ! DARKSWORD EST UNE GRAVE MENACE POUR VOTRE SÉCURITÉ ! ⚠️
Une nouvelle menace appelée #DarkSword met en danger les utilisateurs d’iPhone et d’iPad, en particulier ceux qui détiennent des cryptomonnaies.
Selon l’analyse des renseignements sur les menaces MistEye de SlowMist, DarkSword exploite des vulnérabilités d’iOS pour contourner les protections de sécurité et voler des informations sensibles, notamment :
🔴 Les identifiants du trousseau
🔴 Les clés privées des portefeuilles crypto
🔴 Les données sensibles stockées dans Notes
🔴 D’autres informations personnelles stockées localement
⚠️ La menace est plus importante qu’il n’y paraît !
SlowMist aurait identifié plus de 1 500 sites d’hameçonnage liés à DarkSword ciblant les utilisateurs au moyen de fausses pages Binance et OKX, de portefeuilles crypto, de plateformes de jeux, de sites de commerce électronique et de plateformes d’échange.
🛡️ Comment protéger vos cryptomonnaies :
✅ Mettez à jour votre iPhone ou iPad vers la dernière version d’iOS disponible.
✅ Évitez les applications suspectes ou potentiellement compromises.
✅ N’enregistrez jamais vos phrases de récupération ni vos clés privées dans Notes d’Apple.
✅ Vérifiez toujours les URL des sites Web avant de connecter votre portefeuille.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web suspects.
💡 À retenir : la sécurité de vos cryptomonnaies dépend non seulement de votre plateforme d’échange, mais aussi de la sécurité de votre appareil.
Un seul appareil compromis pourrait mettre vos actifs numériques en danger.
🚨 Restez vigilant. Mettez votre appareil à jour. Protégez vos clés !
Stockez-vous votre phrase de récupération de cryptomonnaies sur votre iPhone ? Réfléchissez-y à deux fois avant de le faire.
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
CLIQUEZ CI-DESSOUS POUR TRADER👇
$AAPLB $AAPL $AAPL.US
{stock_us}(AAPL.US)
{future}(AAPLUSDT)
{spot}(AAPLBUSDT)
🚨 UTILISATEURS D’iPHONE ET DE CRYPTOMONNAIES, ATTENTION ! DARKSWORD EST UNE GRAVE MENACE POUR VOTRE SÉCURITÉ ! ⚠️
Une nouvelle menace appelée #DarkSword met en danger les utilisateurs d’iPhone et d’iPad, en particulier ceux qui détiennent des cryptomonnaies.
Selon l’analyse des renseignements sur les menaces MistEye de SlowMist, DarkSword exploite des vulnérabilités d’iOS pour contourner les protections de sécurité et voler des informations sensibles, notamment :
🔴 Les identifiants du trousseau
🔴 Les clés privées des portefeuilles crypto
🔴 Les données sensibles stockées dans Notes
🔴 D’autres informations personnelles stockées localement
⚠️ La menace est plus importante qu’il n’y paraît !
SlowMist aurait identifié plus de 1 500 sites d’hameçonnage liés à DarkSword ciblant les utilisateurs au moyen de fausses pages Binance et OKX, de portefeuilles crypto, de plateformes de jeux, de sites de commerce électronique et de plateformes d’échange.
🛡️ Comment protéger vos cryptomonnaies :
✅ Mettez à jour votre iPhone ou iPad vers la dernière version d’iOS disponible.
✅ Évitez les applications suspectes ou potentiellement compromises.
✅ N’enregistrez jamais vos phrases de récupération ni vos clés privées dans Notes d’Apple.
✅ Vérifiez toujours les URL des sites Web avant de connecter votre portefeuille.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web suspects.
💡 À retenir : la sécurité de vos cryptomonnaies dépend non seulement de votre plateforme d’échange, mais aussi de la sécurité de votre appareil.
Un seul appareil compromis pourrait mettre vos actifs numériques en danger.
🚨 Restez vigilant. Mettez votre appareil à jour. Protégez vos clés !
Stockez-vous votre phrase de récupération de cryptomonnaies sur votre iPhone ? Réfléchissez-y à deux fois avant de le faire.
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
CLIQUEZ CI-DESSOUS POUR TRADER👇
$AAPLB $AAPL $AAPL.US
Une nouvelle menace appelée #DarkSword met en danger les utilisateurs d’iPhone et d’iPad, en particulier ceux qui détiennent des cryptomonnaies.
Selon l’analyse des renseignements sur les menaces MistEye de SlowMist, DarkSword exploite des vulnérabilités d’iOS pour contourner les protections de sécurité et voler des informations sensibles, notamment :
🔴 Les identifiants du trousseau
🔴 Les clés privées des portefeuilles crypto
🔴 Les données sensibles stockées dans Notes
🔴 D’autres informations personnelles stockées localement
⚠️ La menace est plus importante qu’il n’y paraît !
SlowMist aurait identifié plus de 1 500 sites d’hameçonnage liés à DarkSword ciblant les utilisateurs au moyen de fausses pages Binance et OKX, de portefeuilles crypto, de plateformes de jeux, de sites de commerce électronique et de plateformes d’échange.
🛡️ Comment protéger vos cryptomonnaies :
✅ Mettez à jour votre iPhone ou iPad vers la dernière version d’iOS disponible.
✅ Évitez les applications suspectes ou potentiellement compromises.
✅ N’enregistrez jamais vos phrases de récupération ni vos clés privées dans Notes d’Apple.
✅ Vérifiez toujours les URL des sites Web avant de connecter votre portefeuille.
✅ Ne saisissez jamais votre phrase de récupération sur des sites Web suspects.
💡 À retenir : la sécurité de vos cryptomonnaies dépend non seulement de votre plateforme d’échange, mais aussi de la sécurité de votre appareil.
Un seul appareil compromis pourrait mettre vos actifs numériques en danger.
🚨 Restez vigilant. Mettez votre appareil à jour. Protégez vos clés !
Stockez-vous votre phrase de récupération de cryptomonnaies sur votre iPhone ? Réfléchissez-y à deux fois avant de le faire.
#DarkSword #CyberSecurity #CryptoSecurity #SlowMist
CLIQUEZ CI-DESSOUS POUR TRADER👇
$AAPLB $AAPL $AAPL.US
AAPLUS-0,36%
514

·
--
Le même groupe a créé plus de 1 500 faux sites : de fausses plateformes d’échange et de faux portefeuilles sont parmi eux
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
Le même groupe a créé plus de 1 500 faux sites : de fausses plateformes d’échange et de faux portefeuilles sont parmi eux
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
La semaine dernière, nous avons parlé du groupe DarkSword, qui vole les clés privées des portefeuilles et les éléments du trousseau iOS à l’aide d’un cheval de Troie. Aujourd’hui, SlowMist a apporté une nouvelle information : ce même groupe a créé plus de 1 500 faux sites en ligne, qui sont encore accessibles. Ce n’est pas une vieille histoire remise au goût du jour : c’est l’ampleur du phénomène qui vient d’être confirmée aujourd’hui.
Ces faux sites prennent toutes sortes d’apparences : faux sites de commerce en ligne, fausses plateformes d’échange, faux portefeuilles, mais aussi sites de jeux et services liés aux cryptomonnaies. 23pds, responsable de la sécurité de l’information chez SlowMist, a cité aujourd’hui de faux sites Binance et OKX. Le décompte de MistEye dépasse lui aussi les 1 500 sites : il ne s’agit pas d’une estimation, mais du nombre de sites déjà identifiés.
Les particuliers risquent surtout de se faire piéger de trois façons. D’abord, en recherchant le nom d’une plateforme d’échange : les premiers résultats peuvent inclure de faux sites dont l’apparence est presque identique à celle des vrais, jusqu’à la page de connexion. Ensuite, en cliquant sur un lien envoyé dans un groupe, par SMS ou en message privé : le site vous demande d’abord de vous connecter, puis de procéder à une vérification de sécurité ; une fois celle-ci terminée, votre portefeuille est vidé. Enfin, il y a les fausses applications de portefeuille : dès le téléchargement, elles vous demandent d’importer votre phrase de récupération. Dès que vous la saisissez, c’est comme si vous leur remettiez les clés de vos propres mains.
Trois gestes à adopter dès maintenant. Premièrement, accédez aux plateformes d’échange et aux portefeuilles uniquement via vos favoris ou leurs applications officielles. Ne cliquez ni sur les résultats de recherche ni sur les liens envoyés par d’autres personnes ; si vous voulez vous connecter, ouvrez vous-même vos favoris. Deuxièmement, si un site ou une application vous demande votre phrase de récupération ou votre clé privée, fermez-le immédiatement : un véritable service officiel ne vous les demandera jamais sur une page web. Troisièmement, mettez rapidement votre iPhone à jour vers la dernière version du système. Ne stockez pas non plus votre phrase de récupération dans Notes ou dans Photos : le cheval de Troie cherche précisément à voler ces éléments du trousseau et de l’application Notes.
Avez-vous déjà ouvert un faux site presque identique au vrai ? Comment avez-vous repéré que quelque chose clochait ?
#钱包安全 #防骗 #DarkSword #SlowMist
—— web3, le petit Xiaokai, poireau du Web3
Avertissement : cet article est uniquement destiné à partager des informations de sécurité et à des fins pédagogiques ; il ne constitue pas un conseil en investissement. Les transactions en cryptomonnaies comportent des risques très élevés. Prenez vos décisions avec prudence.
48

·
--
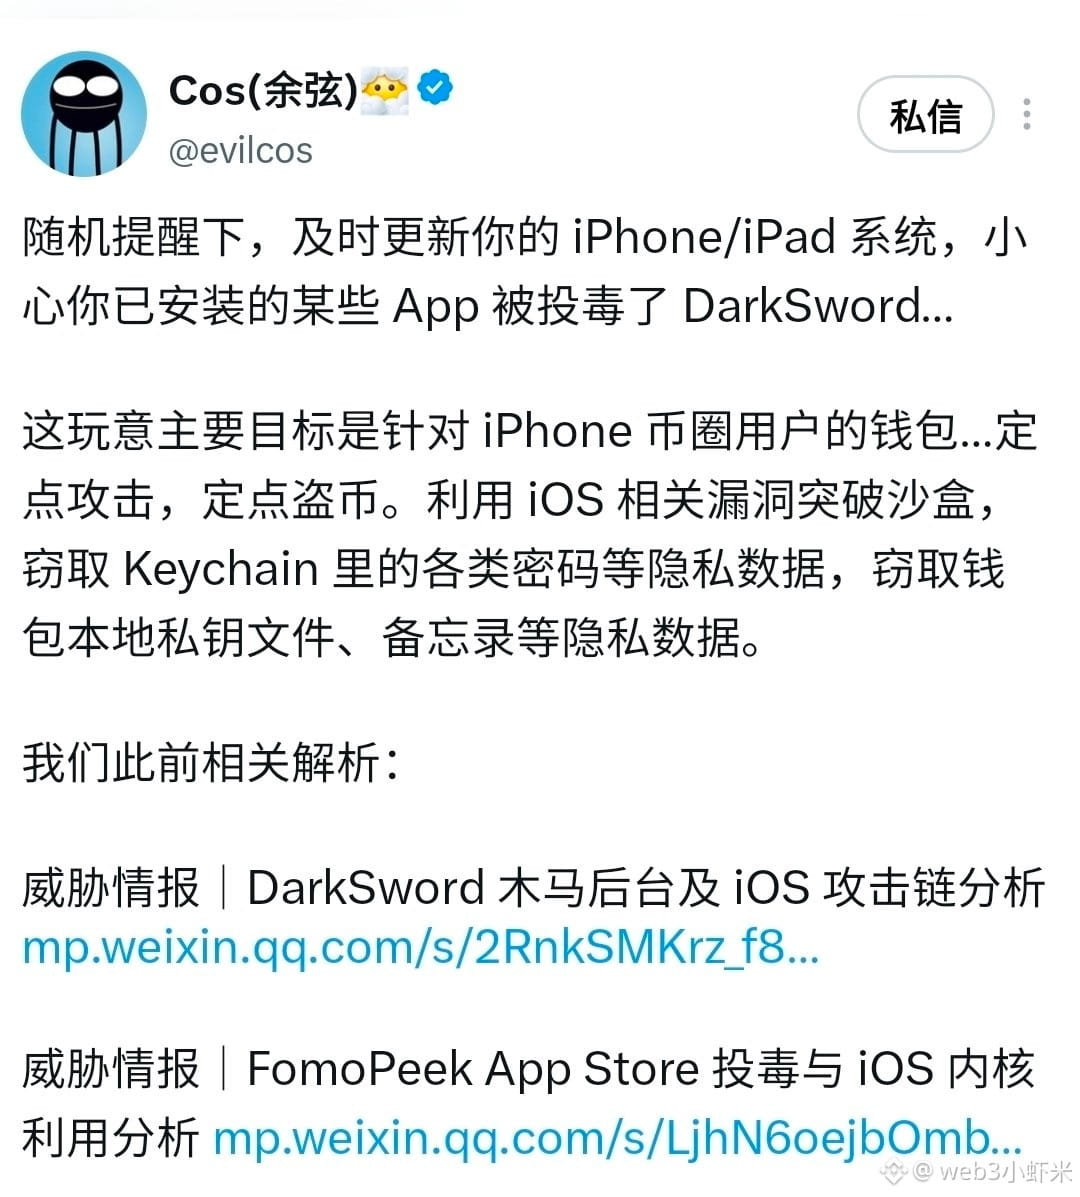
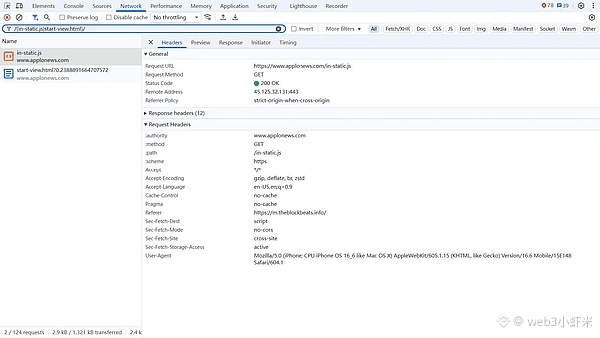
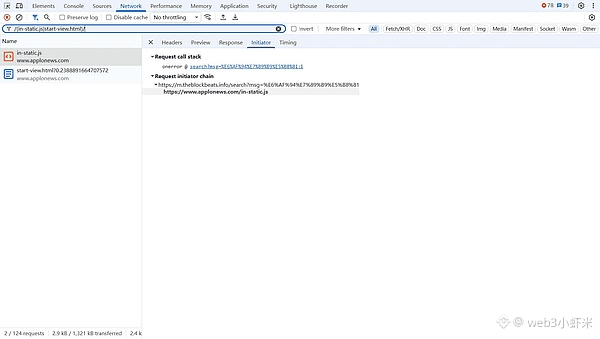
Je suis tombé sur une annonce officielle de SlowMist / BlockBeats : la page de recherche H5 mobile de BlockBeats a été infectée le 22 octobre par un script tiers anormal lié à DarkSword. En cherchant des actualités, la page semblait normale, mais elle pouvait charger du JavaScript malveillant en arrière-plan. BlockBeats a reproduit le problème et l’a éliminé. Le même jour, MistEye de SlowMist a recensé plus de 1 500 sites de phishing DarkSword déployés sur Internet : faux Binance, faux OKX, faux portefeuilles et faux sites d’échange de produits en ligne.
Le point crucial : la fenêtre d’exploitation effective concerne principalement iOS 18.6–18.7.2 et 26.0–26.1. BlockBeats recommande de passer au plus vite à la dernière version d’iOS 27. L’attaque démarre depuis le navigateur et ne nécessite pas forcément que vous cliquiez sur « Connecter le portefeuille » : même en consultant des actualités sur le domaine officiel d’un média, vous pourriez déclencher le chargement du script.
La page d’accueil d’un média crypto peut servir de vecteur d’attaque. Si votre iPhone tourne encore sous une ancienne version, mettez-le à jour dès ce soir.
#DarkSword #慢雾 #BlockBeats
Je suis tombé sur une annonce officielle de SlowMist / BlockBeats : la page de recherche H5 mobile de BlockBeats a été infectée le 22 octobre par un script tiers anormal lié à DarkSword. En cherchant des actualités, la page semblait normale, mais elle pouvait charger du JavaScript malveillant en arrière-plan. BlockBeats a reproduit le problème et l’a éliminé. Le même jour, MistEye de SlowMist a recensé plus de 1 500 sites de phishing DarkSword déployés sur Internet : faux Binance, faux OKX, faux portefeuilles et faux sites d’échange de produits en ligne.
Le point crucial : la fenêtre d’exploitation effective concerne principalement iOS 18.6–18.7.2 et 26.0–26.1. BlockBeats recommande de passer au plus vite à la dernière version d’iOS 27. L’attaque démarre depuis le navigateur et ne nécessite pas forcément que vous cliquiez sur « Connecter le portefeuille » : même en consultant des actualités sur le domaine officiel d’un média, vous pourriez déclencher le chargement du script.
La page d’accueil d’un média crypto peut servir de vecteur d’attaque. Si votre iPhone tourne encore sous une ancienne version, mettez-le à jour dès ce soir.
#DarkSword #慢雾 #BlockBeats
Le point crucial : la fenêtre d’exploitation effective concerne principalement iOS 18.6–18.7.2 et 26.0–26.1. BlockBeats recommande de passer au plus vite à la dernière version d’iOS 27. L’attaque démarre depuis le navigateur et ne nécessite pas forcément que vous cliquiez sur « Connecter le portefeuille » : même en consultant des actualités sur le domaine officiel d’un média, vous pourriez déclencher le chargement du script.
La page d’accueil d’un média crypto peut servir de vecteur d’attaque. Si votre iPhone tourne encore sous une ancienne version, mettez-le à jour dès ce soir.
#DarkSword #慢雾 #BlockBeats
5
·
--
Tu perds tes cryptos sur iPhone, et il faudrait en plus que tu aies cliqué toi-même sur un lien ?
SlowMist a publié aujourd’hui un rapport qui dévoile le panneau de contrôle d’un cheval de Troie appelé DarkSword. Son code d’attaque est apparu pour la première fois en mars. En juillet, un dépôt a été créé sur GitHub et, fin septembre, toute l’opération était officiellement lancée. Le procédé est complet : diffuser des pages web malveillantes, installer le cheval de Troie, voler les données du téléphone, puis transférer les fonds des portefeuilles crypto.
Le malware prétend prendre en charge iOS 13 et les versions ultérieures, mais en examinant le code, on constate qu’il ne cible que deux plages de versions : de 18.6 à 18.7.2 et de 26.0 à 26.1.
Le conseil de SlowMist est très simple : mettez votre système à jour dès que possible et ne touchez pas aux liens suspects. Si vous pensez avoir été piégé, n’utilisez plus ce téléphone pour vos portefeuilles. Passez sur un appareil sain, créez un nouveau portefeuille, transférez-y vos fonds et révoquez aussi les autorisations.
Quelle version d’iOS avez-vous sur votre téléphone ? En tout cas, après avoir lu le rapport, je suis allé vérifier. Même la vie d’un petit investisseur compte.
#慢雾 #DarkSword #iOS安全 #SécuritéDesPortefeuilles
—— Xiaokai, petit investisseur web3
Les propos ci-dessus n’engagent que leur auteur et ne constituent pas un conseil en investissement.
Tu perds tes cryptos sur iPhone, et il faudrait en plus que tu aies cliqué toi-même sur un lien ?
SlowMist a publié aujourd’hui un rapport qui dévoile le panneau de contrôle d’un cheval de Troie appelé DarkSword. Son code d’attaque est apparu pour la première fois en mars. En juillet, un dépôt a été créé sur GitHub et, fin septembre, toute l’opération était officiellement lancée. Le procédé est complet : diffuser des pages web malveillantes, installer le cheval de Troie, voler les données du téléphone, puis transférer les fonds des portefeuilles crypto.
Le malware prétend prendre en charge iOS 13 et les versions ultérieures, mais en examinant le code, on constate qu’il ne cible que deux plages de versions : de 18.6 à 18.7.2 et de 26.0 à 26.1.
Le conseil de SlowMist est très simple : mettez votre système à jour dès que possible et ne touchez pas aux liens suspects. Si vous pensez avoir été piégé, n’utilisez plus ce téléphone pour vos portefeuilles. Passez sur un appareil sain, créez un nouveau portefeuille, transférez-y vos fonds et révoquez aussi les autorisations.
Quelle version d’iOS avez-vous sur votre téléphone ? En tout cas, après avoir lu le rapport, je suis allé vérifier. Même la vie d’un petit investisseur compte.
#慢雾 #DarkSword #iOS安全 #SécuritéDesPortefeuilles
—— Xiaokai, petit investisseur web3
Les propos ci-dessus n’engagent que leur auteur et ne constituent pas un conseil en investissement.
SlowMist a publié aujourd’hui un rapport qui dévoile le panneau de contrôle d’un cheval de Troie appelé DarkSword. Son code d’attaque est apparu pour la première fois en mars. En juillet, un dépôt a été créé sur GitHub et, fin septembre, toute l’opération était officiellement lancée. Le procédé est complet : diffuser des pages web malveillantes, installer le cheval de Troie, voler les données du téléphone, puis transférer les fonds des portefeuilles crypto.
Le malware prétend prendre en charge iOS 13 et les versions ultérieures, mais en examinant le code, on constate qu’il ne cible que deux plages de versions : de 18.6 à 18.7.2 et de 26.0 à 26.1.
Le conseil de SlowMist est très simple : mettez votre système à jour dès que possible et ne touchez pas aux liens suspects. Si vous pensez avoir été piégé, n’utilisez plus ce téléphone pour vos portefeuilles. Passez sur un appareil sain, créez un nouveau portefeuille, transférez-y vos fonds et révoquez aussi les autorisations.
Quelle version d’iOS avez-vous sur votre téléphone ? En tout cas, après avoir lu le rapport, je suis allé vérifier. Même la vie d’un petit investisseur compte.
#慢雾 #DarkSword #iOS安全 #SécuritéDesPortefeuilles
—— Xiaokai, petit investisseur web3
Les propos ci-dessus n’engagent que leur auteur et ne constituent pas un conseil en investissement.
29
·
--
🎯 Les iPhone sont dans le viseur : les pirates s’en prennent aux phrases de récupération des portefeuilles
📰 La boîte à outils d’exploitation DarkSword attaque iOS à l’aide du logiciel malveillant Coruna et dérobe directement les phrases de récupération des portefeuilles crypto. Les serveurs C2 ont été identifiés.
💬 Même les portefeuilles matériels rivalisent d’ingéniosité, mais le téléphone reste le maillon le plus faible. Ceux qui stockent leur phrase de récupération dans leur galerie, leurs captures d’écran ou leurs notes devraient vérifier tout ça. J’en suis resté bouche bée pendant deux secondes.
🏷️ #iOS安全 #钱包安全 #DarkSword #phrase de récupération
🎯 Les iPhone sont dans le viseur : les pirates s’en prennent aux phrases de récupération des portefeuilles
📰 La boîte à outils d’exploitation DarkSword attaque iOS à l’aide du logiciel malveillant Coruna et dérobe directement les phrases de récupération des portefeuilles crypto. Les serveurs C2 ont été identifiés.
💬 Même les portefeuilles matériels rivalisent d’ingéniosité, mais le téléphone reste le maillon le plus faible. Ceux qui stockent leur phrase de récupération dans leur galerie, leurs captures d’écran ou leurs notes devraient vérifier tout ça. J’en suis resté bouche bée pendant deux secondes.
🏷️ #iOS安全 #钱包安全 #DarkSword #phrase de récupération
📰 La boîte à outils d’exploitation DarkSword attaque iOS à l’aide du logiciel malveillant Coruna et dérobe directement les phrases de récupération des portefeuilles crypto. Les serveurs C2 ont été identifiés.
💬 Même les portefeuilles matériels rivalisent d’ingéniosité, mais le téléphone reste le maillon le plus faible. Ceux qui stockent leur phrase de récupération dans leur galerie, leurs captures d’écran ou leurs notes devraient vérifier tout ça. J’en suis resté bouche bée pendant deux secondes.
🏷️ #iOS安全 #钱包安全 #DarkSword #phrase de récupération
30
·
--
🎯 Avis aux utilisateurs d’iPhone : vos phrases de récupération sont dans le viseur
📰 La suite P7 DarkSword utilise le logiciel malveillant Coruna pour voler les phrases de récupération des portefeuilles, prendre le contrôle à distance et exfiltrer des données. Elle cible spécifiquement les portefeuilles crypto sur iOS.
💬 À peine le scandale des portefeuilles matériels éclaté, voilà que les téléphones sont à leur tour visés. Stocker sa phrase de récupération dans ses photos ou ses notes, c’est comme afficher ses clés sur son front. Un téléphone n’est vraiment pas un coffre-fort : le stockage à froid reste la solution la plus sûre.
🏷️ #DarkSword #iOS安全 #助记词 #Sécurité mobile
🎯 Avis aux utilisateurs d’iPhone : vos phrases de récupération sont dans le viseur
📰 La suite P7 DarkSword utilise le logiciel malveillant Coruna pour voler les phrases de récupération des portefeuilles, prendre le contrôle à distance et exfiltrer des données. Elle cible spécifiquement les portefeuilles crypto sur iOS.
💬 À peine le scandale des portefeuilles matériels éclaté, voilà que les téléphones sont à leur tour visés. Stocker sa phrase de récupération dans ses photos ou ses notes, c’est comme afficher ses clés sur son front. Un téléphone n’est vraiment pas un coffre-fort : le stockage à froid reste la solution la plus sûre.
🏷️ #DarkSword #iOS安全 #助记词 #Sécurité mobile
📰 La suite P7 DarkSword utilise le logiciel malveillant Coruna pour voler les phrases de récupération des portefeuilles, prendre le contrôle à distance et exfiltrer des données. Elle cible spécifiquement les portefeuilles crypto sur iOS.
💬 À peine le scandale des portefeuilles matériels éclaté, voilà que les téléphones sont à leur tour visés. Stocker sa phrase de récupération dans ses photos ou ses notes, c’est comme afficher ses clés sur son front. Un téléphone n’est vraiment pas un coffre-fort : le stockage à froid reste la solution la plus sûre.
🏷️ #DarkSword #iOS安全 #助记词 #Sécurité mobile
23
·
--
Article
BRISANT : Darksword vise les portefeuilles iOS 26.5 – Le monde de la crypto sous tensionLa crue a commencé. La dernière alerte de SlowMist indique que des attaquants ont détourné la chaîne d’exploitation Darksword pour s’infiltrer dans des appareils iOS 26.5, en siphonnant des clés privées provenant de portefeuilles en auto-conservation. Dans une déclaration glaçante, le directeur de la sécurité de l’information 23pds a averti que le vecteur d’attaque contourne le dernier correctif de sécurité d’Apple, laissant des millions d’utilisateurs exposés.
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
BRISANT : Darksword vise les portefeuilles iOS 26.5 – Le monde de la crypto sous tension
La crue a commencé. La dernière alerte de SlowMist indique que des attaquants ont détourné la chaîne d’exploitation Darksword pour s’infiltrer dans des appareils iOS 26.5, en siphonnant des clés privées provenant de portefeuilles en auto-conservation. Dans une déclaration glaçante, le directeur de la sécurité de l’information 23pds a averti que le vecteur d’attaque contourne le dernier correctif de sécurité d’Apple, laissant des millions d’utilisateurs exposés.
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
Ce n’est pas une rumeur : c’est un fait établi que la chaîne Darksword, jusque-là inactive, a été réingénierisée pour exploiter la toute dernière mise à jour d’iOS. Les implications ? Chaque utilisateur iOS disposant d’un portefeuille de crypto-monnaie est désormais une cible potentielle, et le marché pourrait connaître une baisse soudaine à mesure que la confiance s’érode. #iOS #Darksword #CryptoSecurity
40

·
--
Baissier
vos discussions disent que DarkSword cible iOS 13 à 26.5 lol. documenté : 18.4 à 18.7, entièrement patché d’ici février #DarkSword
🔸 un lien Safari, puis il lit les données du portefeuille
🔸 six bugs chaînés, tous clos dans iOS 26.3, 11 février
🔸 26.5 est une affirmation de SlowMist, personne d’officiel n’a confirmé ça
l’affirmation elle-même s’arrête à 26.5, une build de mai. iOS 27 et 26.7 ont été publiés le 14 septembre
des clés sur un téléphone ? mettez à jour ce soir, ou Mode de verrouillage)
Apple ou Google confirment ou tuent la partie 26.5, je le publierai. abonnez-vous si ça vous intéresse #Apple
vos discussions disent que DarkSword cible iOS 13 à 26.5 lol. documenté : 18.4 à 18.7, entièrement patché d’ici février #DarkSword
🔸 un lien Safari, puis il lit les données du portefeuille
🔸 six bugs chaînés, tous clos dans iOS 26.3, 11 février
🔸 26.5 est une affirmation de SlowMist, personne d’officiel n’a confirmé ça
l’affirmation elle-même s’arrête à 26.5, une build de mai. iOS 27 et 26.7 ont été publiés le 14 septembre
des clés sur un téléphone ? mettez à jour ce soir, ou Mode de verrouillage)
Apple ou Google confirment ou tuent la partie 26.5, je le publierai. abonnez-vous si ça vous intéresse #Apple
🔸 un lien Safari, puis il lit les données du portefeuille
🔸 six bugs chaînés, tous clos dans iOS 26.3, 11 février
🔸 26.5 est une affirmation de SlowMist, personne d’officiel n’a confirmé ça
l’affirmation elle-même s’arrête à 26.5, une build de mai. iOS 27 et 26.7 ont été publiés le 14 septembre
des clés sur un téléphone ? mettez à jour ce soir, ou Mode de verrouillage)
Apple ou Google confirment ou tuent la partie 26.5, je le publierai. abonnez-vous si ça vous intéresse #Apple
1
4
357

Avertissement : la faille de Safari attaque DarkSword et menace les cryptomonnaies
- Le directeur de la technologie (CTO) de Ledger, Charles Guillemet, a lancé une alerte au sujet d’une nouvelle attaque baptisée DarkSword.
- Il recommande aux utilisateurs d’iPhone de mettre leurs appareils à jour immédiatement.
- Cette attaque pourrait faire perdre des cryptomonnaies aux utilisateurs s’ils accèdent à des sites web malveillants.
- Les détails concernant la faille n’ont pas encore été entièrement divulgués.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Source : U.Today
Avertissement : la faille de Safari attaque DarkSword et menace les cryptomonnaies
- Le directeur de la technologie (CTO) de Ledger, Charles Guillemet, a lancé une alerte au sujet d’une nouvelle attaque baptisée DarkSword.
- Il recommande aux utilisateurs d’iPhone de mettre leurs appareils à jour immédiatement.
- Cette attaque pourrait faire perdre des cryptomonnaies aux utilisateurs s’ils accèdent à des sites web malveillants.
- Les détails concernant la faille n’ont pas encore été entièrement divulgués.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Source : U.Today
- Le directeur de la technologie (CTO) de Ledger, Charles Guillemet, a lancé une alerte au sujet d’une nouvelle attaque baptisée DarkSword.
- Il recommande aux utilisateurs d’iPhone de mettre leurs appareils à jour immédiatement.
- Cette attaque pourrait faire perdre des cryptomonnaies aux utilisateurs s’ils accèdent à des sites web malveillants.
- Les détails concernant la faille n’ont pas encore été entièrement divulgués.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Source : U.Today
431

·
--
DARKSWORD HACK FUITÉ, UTILISATEURS D'ANCIENS iPHONE EN DANGER 🚨
🚨 L'ATTAQUE DARKSWORD FUITÉE CIBLE LES ANCIENS iPHONES ET LES UTILISATEURS DE SAFARI
C'est un AVERTISSEMENT SÉCURITAIRE sérieux pour chaque détendeur de crypto.
Yu Xian de SlowMist a confirmé que le programme d'attaque DarkSword a été fuité et cible activement les portefeuilles crypto.
Qui est en danger :
Les iPhones fonctionnant avec d'anciennes versions d'iOS
Les utilisateurs du navigateur Safari
Quiconque détient des portefeuilles de cryptomonnaie sur des appareils affectés
Comment fonctionne l'attaque :
Un code d'exploitation JavaScript malveillant est intégré dans de faux sites web imitant :
Des plateformes de streaming en direct pour adultes
Des stations d'énergie TRON
Des procédures de remboursement
Des alertes de vulnérabilité
Le danger : Si les utilisateurs de modèles anciens d'iPhone ouvrent de tels sites via Safari et les laissent ouverts, tout en déverrouillant simultanément leurs applications de portefeuille, leurs clés privées en clair pourraient être volées.
Ce que vous devez faire MAINTENANT :
Mettez à jour votre iPhone vers la dernière version d'iOS
Évitez d'utiliser Safari pour la navigation liée à la crypto
Ne laissez jamais les applications de portefeuille déverrouillées pendant que vous naviguez
Soyez extrêmement prudent avec les liens suspects
👇 Avez-vous mis à jour votre iPhone récemment ? Restez en sécurité là-bas.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
DARKSWORD HACK FUITÉ, UTILISATEURS D'ANCIENS iPHONE EN DANGER 🚨
🚨 L'ATTAQUE DARKSWORD FUITÉE CIBLE LES ANCIENS iPHONES ET LES UTILISATEURS DE SAFARI
C'est un AVERTISSEMENT SÉCURITAIRE sérieux pour chaque détendeur de crypto.
Yu Xian de SlowMist a confirmé que le programme d'attaque DarkSword a été fuité et cible activement les portefeuilles crypto.
Qui est en danger :
Les iPhones fonctionnant avec d'anciennes versions d'iOS
Les utilisateurs du navigateur Safari
Quiconque détient des portefeuilles de cryptomonnaie sur des appareils affectés
Comment fonctionne l'attaque :
Un code d'exploitation JavaScript malveillant est intégré dans de faux sites web imitant :
Des plateformes de streaming en direct pour adultes
Des stations d'énergie TRON
Des procédures de remboursement
Des alertes de vulnérabilité
Le danger : Si les utilisateurs de modèles anciens d'iPhone ouvrent de tels sites via Safari et les laissent ouverts, tout en déverrouillant simultanément leurs applications de portefeuille, leurs clés privées en clair pourraient être volées.
Ce que vous devez faire MAINTENANT :
Mettez à jour votre iPhone vers la dernière version d'iOS
Évitez d'utiliser Safari pour la navigation liée à la crypto
Ne laissez jamais les applications de portefeuille déverrouillées pendant que vous naviguez
Soyez extrêmement prudent avec les liens suspects
👇 Avez-vous mis à jour votre iPhone récemment ? Restez en sécurité là-bas.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
🚨 L'ATTAQUE DARKSWORD FUITÉE CIBLE LES ANCIENS iPHONES ET LES UTILISATEURS DE SAFARI
C'est un AVERTISSEMENT SÉCURITAIRE sérieux pour chaque détendeur de crypto.
Yu Xian de SlowMist a confirmé que le programme d'attaque DarkSword a été fuité et cible activement les portefeuilles crypto.
Qui est en danger :
Les iPhones fonctionnant avec d'anciennes versions d'iOS
Les utilisateurs du navigateur Safari
Quiconque détient des portefeuilles de cryptomonnaie sur des appareils affectés
Comment fonctionne l'attaque :
Un code d'exploitation JavaScript malveillant est intégré dans de faux sites web imitant :
Des plateformes de streaming en direct pour adultes
Des stations d'énergie TRON
Des procédures de remboursement
Des alertes de vulnérabilité
Le danger : Si les utilisateurs de modèles anciens d'iPhone ouvrent de tels sites via Safari et les laissent ouverts, tout en déverrouillant simultanément leurs applications de portefeuille, leurs clés privées en clair pourraient être volées.
Ce que vous devez faire MAINTENANT :
Mettez à jour votre iPhone vers la dernière version d'iOS
Évitez d'utiliser Safari pour la navigation liée à la crypto
Ne laissez jamais les applications de portefeuille déverrouillées pendant que vous naviguez
Soyez extrêmement prudent avec les liens suspects
👇 Avez-vous mis à jour votre iPhone récemment ? Restez en sécurité là-bas.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
·
--
Baissier
26.7.1
c’est l’iOS que vous voulez si les clés résident sur un iPhone
Apple l’a déployé le 28 septembre pour le CVE-2026-86950, un bug de CoreGraphics
un fichier spécialement conçu peut exécuter du code, et Apple indique qu’il aurait pu être exploité contre des personnes ciblées spécifiques sur des versions antérieures à iOS 27
26.7, celui que je vous ai dit d’installer la semaine dernière, était encore vulnérable. mon erreur
maintenant la partie que les chats ajoutent eux-mêmes :
- « this is DarkSword » : la page d’Apple ne dit jamais ça, et aucune source n’a confirmé
- « iOS 13 through 26.5 » : c’est l’affirmation de l’alerte, pas celle d’Apple
sur iOS 27, ce bug ne s’applique pas. 27.0.1 est sorti le même jour, sans CVE publiés
la semaine dernière, j’ai aussi dit que je publierais une fois qu’Apple ou Google se seraient mis d’accord sur l’affirmation de 26.5 de SlowMist, dans un sens comme dans l’autre. toujours rien de l’un ou l’autre
#Apple #DarkSword
26.7.1
c’est l’iOS que vous voulez si les clés résident sur un iPhone
Apple l’a déployé le 28 septembre pour le CVE-2026-86950, un bug de CoreGraphics
un fichier spécialement conçu peut exécuter du code, et Apple indique qu’il aurait pu être exploité contre des personnes ciblées spécifiques sur des versions antérieures à iOS 27
26.7, celui que je vous ai dit d’installer la semaine dernière, était encore vulnérable. mon erreur
maintenant la partie que les chats ajoutent eux-mêmes :
- « this is DarkSword » : la page d’Apple ne dit jamais ça, et aucune source n’a confirmé
- « iOS 13 through 26.5 » : c’est l’affirmation de l’alerte, pas celle d’Apple
sur iOS 27, ce bug ne s’applique pas. 27.0.1 est sorti le même jour, sans CVE publiés
la semaine dernière, j’ai aussi dit que je publierais une fois qu’Apple ou Google se seraient mis d’accord sur l’affirmation de 26.5 de SlowMist, dans un sens comme dans l’autre. toujours rien de l’un ou l’autre
#Apple #DarkSword
c’est l’iOS que vous voulez si les clés résident sur un iPhone
Apple l’a déployé le 28 septembre pour le CVE-2026-86950, un bug de CoreGraphics
un fichier spécialement conçu peut exécuter du code, et Apple indique qu’il aurait pu être exploité contre des personnes ciblées spécifiques sur des versions antérieures à iOS 27
26.7, celui que je vous ai dit d’installer la semaine dernière, était encore vulnérable. mon erreur
maintenant la partie que les chats ajoutent eux-mêmes :
- « this is DarkSword » : la page d’Apple ne dit jamais ça, et aucune source n’a confirmé
- « iOS 13 through 26.5 » : c’est l’affirmation de l’alerte, pas celle d’Apple
sur iOS 27, ce bug ne s’applique pas. 27.0.1 est sorti le même jour, sans CVE publiés
la semaine dernière, j’ai aussi dit que je publierais une fois qu’Apple ou Google se seraient mis d’accord sur l’affirmation de 26.5 de SlowMist, dans un sens comme dans l’autre. toujours rien de l’un ou l’autre
#Apple #DarkSword
7
101
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#JobsReportRaisesHikeOdds
380,641 vues
2,797 mentions
2
#CPITestsDecemberRateOutlook
84,132 vues
793 mentions
3
#BitcoinRebounds$75KAsChipsLead
32,543 vues
280 mentions
4
#US Data Center Rules May Constrain AI Expansion
55,923 vues
197 mentions
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
1,906 vues
38 mentions
6
#WillAnthropicListOnTime
106,359 vues
1,135 mentions
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
39,264 vues
355 mentions
8
#BitcoinETFsSee$412MNetOutflows
8,894 vues
54 mentions
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
34,962 vues
408 mentions
10
#TradFiForBeginners
65,688 vues
860 mentions