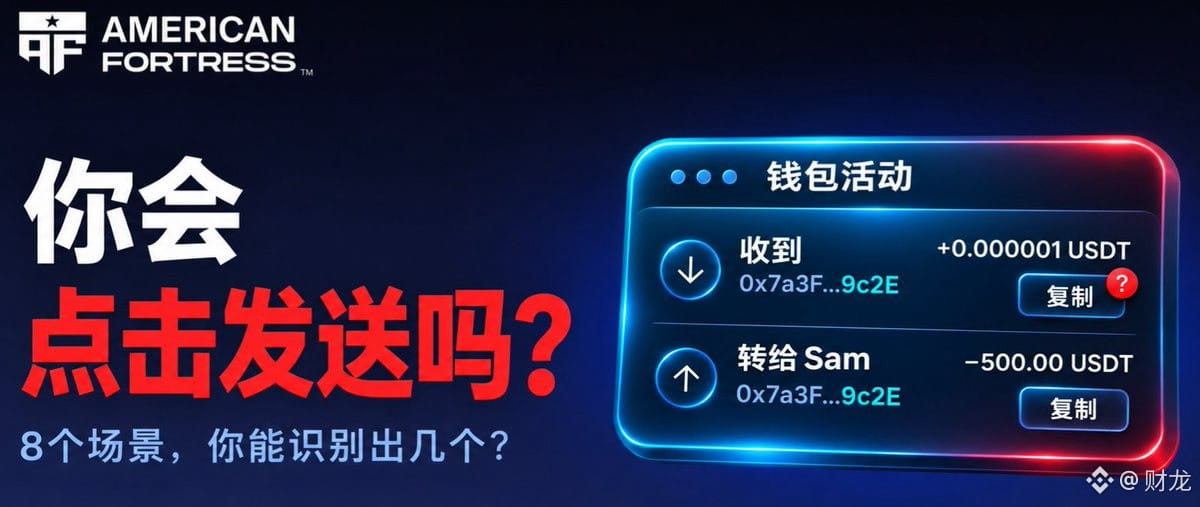
Un seul caractère de différence, et 70 millions de dollars en WBTC finissent dans la poche de quelqu’un d’autre.
Commençons par quelques chiffres.
Une baleine a copié une adresse erronée et transféré des WBTC d’une valeur de près de 70 millions de dollars. Fin 2025, quelqu’un a d’abord effectué un petit virement test. Après avoir vérifié qu’il avait réussi, il a osé envoyer une grosse somme… mais près de 50 millions d’USDT ont tout de même fini dans le portefeuille d’un escroc. En janvier 2026, le même stratagème a encore frappé : une autre baleine a perdu 4 556 ETH, soit environ 12,4 millions de dollars au cours de l’époque.
Ces incidents reposent tous sur la même technique, appelée « empoisonnement d’adresse ». Et leur ampleur dépasse de loin celle de quelques grandes affaires isolées. L’université Carnegie Mellon a analysé deux années de données on-chain et y a identifié environ 270 millions d’attaques par empoisonnement d’adresse.
La méthode n’a rien de compliqué. Une adresse de portefeuille est une longue suite de caractères, et la plupart des gens n’en vérifient que les premiers et les derniers caractères. Les attaquants génèrent donc de fausses adresses dont le début et la fin correspondent à ceux de la véritable adresse, mais dont le milieu diffère. Ils envoient ensuite une somme dérisoire à leur cible, voire effectuent un transfert de zéro, pour faire apparaître la fausse adresse dans l’historique de ses transactions. La prochaine fois que la cible effectue un transfert, elle copie machinalement l’adresse depuis cet historique… et l’argent part chez l’attaquant.
Les virements test ne suffisent pas non plus à éviter le piège. En voici la raison : le petit montant du test est envoyé à la bonne adresse, mais, une fois le test terminé, la fausse adresse peut aussitôt se glisser dans l’historique des transactions. Si le transfert suivant, d’un montant bien plus élevé, est lui aussi effectué en copiant une adresse depuis l’historique, le test précédent n’aura servi à rien.
À l’échelle du secteur, la situation a quelque chose d’absurde. La DeFi a mûri : les stratégies de levier en boucle et les produits dérivés complexes sont désormais bien établis. Pourtant, pour envoyer quelques U, les utilisateurs doivent encore comparer à l’œil des dizaines de caractères. Une seule erreur, et l’argent est perdu.
Les adresses posent aussi un autre problème : la vie privée. Les données on-chain sont publiques. Dès qu’une adresse de portefeuille est révélée, il est possible de suivre ses mouvements et de connaître précisément le montant de ses actifs, son historique de transactions et ses flux financiers. Pour ceux qui gèrent régulièrement des sommes importantes on-chain, c’est comme s’ils étalaient leur comptabilité à la vue de tous.
Un projet tente de répondre à ces deux problèmes : American Fortress (@Americanfort_io).
Son produit, FortressName, repose sur une idée très simple : remplacer les adresses par des noms. Les utilisateurs peuvent réserver un nom pour leur portefeuille, par exemple @Xiaomeng. Une fois le portefeuille officiel lancé, les autres pourront saisir ce nom pour trouver le moyen de vous envoyer des fonds, sans avoir à copier cette longue adresse. En supprimant l’étape du copier-coller, on élimine aussi une grande partie des occasions dont profitent les attaquants pour empoisonner les adresses.
Pour protéger la vie privée, le projet a conçu un mécanisme de réception confidentielle appelé Send-to-Name. Selon la conception de l’équipe, chaque relation entre expéditeur et destinataire utilise une adresse distincte. Par exemple, A utilise une adresse pour vous envoyer des fonds, tandis que B en utilise une autre. Il devient alors beaucoup plus difficile pour des tiers de relier votre solde et votre historique de transactions à une adresse unique.
Ce système s’attaque donc à deux problèmes à la fois : les transferts sont plus faciles et moins sujets aux erreurs, tandis que les paiements reçus sont plus discrets et que les informations sur vos actifs sont plus difficiles à dénicher.
En réalité, les virements par nom sont déjà une habitude pour le grand public. Sur WeChat ou Alipay, on cherche un contact, puis on saisit son nom ou son numéro de téléphone. Personne n’apprend par cœur une longue suite de chiffres. Ces dernières années, le secteur de la crypto a consacré énormément d’efforts à améliorer l’efficacité du capital et à faire grimper encore un peu les rendements de la DeFi. En revanche, l’expérience la plus élémentaire des paiements on-chain a peu évolué. Il est temps de combler cette lacune.
Bien sûr, il reste encore un écart entre la conception du projet et ses résultats concrets. Pour l’instant, FortressName permet seulement de réserver un nom ; le portefeuille officiel n’a pas encore été lancé. Il faudra attendre le déploiement du mécanisme de confidentialité Send-to-Name pour voir comment il fonctionne dans la pratique et combien de personnes l’utilisent. Il faudra suivre de près les progrès d’American Fortress.
Une autre tendance rendra ce besoin encore plus pressant : les agents IA seront de plus en plus nombreux à gérer eux-mêmes des portefeuilles et à effectuer des transferts. La fréquence des transactions on-chain ne fera qu’augmenter. À ce moment-là, si les humains doivent toujours vérifier un par un les 42 caractères d’une adresse pour envoyer des fonds, cette expérience sera complètement dépassée.
Commençons par quelques chiffres.
Une baleine a copié une adresse erronée et transféré des WBTC d’une valeur de près de 70 millions de dollars. Fin 2025, quelqu’un a d’abord effectué un petit virement test. Après avoir vérifié qu’il avait réussi, il a osé envoyer une grosse somme… mais près de 50 millions d’USDT ont tout de même fini dans le portefeuille d’un escroc. En janvier 2026, le même stratagème a encore frappé : une autre baleine a perdu 4 556 ETH, soit environ 12,4 millions de dollars au cours de l’époque.
Ces incidents reposent tous sur la même technique, appelée « empoisonnement d’adresse ». Et leur ampleur dépasse de loin celle de quelques grandes affaires isolées. L’université Carnegie Mellon a analysé deux années de données on-chain et y a identifié environ 270 millions d’attaques par empoisonnement d’adresse.
La méthode n’a rien de compliqué. Une adresse de portefeuille est une longue suite de caractères, et la plupart des gens n’en vérifient que les premiers et les derniers caractères. Les attaquants génèrent donc de fausses adresses dont le début et la fin correspondent à ceux de la véritable adresse, mais dont le milieu diffère. Ils envoient ensuite une somme dérisoire à leur cible, voire effectuent un transfert de zéro, pour faire apparaître la fausse adresse dans l’historique de ses transactions. La prochaine fois que la cible effectue un transfert, elle copie machinalement l’adresse depuis cet historique… et l’argent part chez l’attaquant.
Les virements test ne suffisent pas non plus à éviter le piège. En voici la raison : le petit montant du test est envoyé à la bonne adresse, mais, une fois le test terminé, la fausse adresse peut aussitôt se glisser dans l’historique des transactions. Si le transfert suivant, d’un montant bien plus élevé, est lui aussi effectué en copiant une adresse depuis l’historique, le test précédent n’aura servi à rien.
À l’échelle du secteur, la situation a quelque chose d’absurde. La DeFi a mûri : les stratégies de levier en boucle et les produits dérivés complexes sont désormais bien établis. Pourtant, pour envoyer quelques U, les utilisateurs doivent encore comparer à l’œil des dizaines de caractères. Une seule erreur, et l’argent est perdu.
Les adresses posent aussi un autre problème : la vie privée. Les données on-chain sont publiques. Dès qu’une adresse de portefeuille est révélée, il est possible de suivre ses mouvements et de connaître précisément le montant de ses actifs, son historique de transactions et ses flux financiers. Pour ceux qui gèrent régulièrement des sommes importantes on-chain, c’est comme s’ils étalaient leur comptabilité à la vue de tous.
Un projet tente de répondre à ces deux problèmes : American Fortress (@Americanfort_io).
Son produit, FortressName, repose sur une idée très simple : remplacer les adresses par des noms. Les utilisateurs peuvent réserver un nom pour leur portefeuille, par exemple @Xiaomeng. Une fois le portefeuille officiel lancé, les autres pourront saisir ce nom pour trouver le moyen de vous envoyer des fonds, sans avoir à copier cette longue adresse. En supprimant l’étape du copier-coller, on élimine aussi une grande partie des occasions dont profitent les attaquants pour empoisonner les adresses.
Pour protéger la vie privée, le projet a conçu un mécanisme de réception confidentielle appelé Send-to-Name. Selon la conception de l’équipe, chaque relation entre expéditeur et destinataire utilise une adresse distincte. Par exemple, A utilise une adresse pour vous envoyer des fonds, tandis que B en utilise une autre. Il devient alors beaucoup plus difficile pour des tiers de relier votre solde et votre historique de transactions à une adresse unique.
Ce système s’attaque donc à deux problèmes à la fois : les transferts sont plus faciles et moins sujets aux erreurs, tandis que les paiements reçus sont plus discrets et que les informations sur vos actifs sont plus difficiles à dénicher.
En réalité, les virements par nom sont déjà une habitude pour le grand public. Sur WeChat ou Alipay, on cherche un contact, puis on saisit son nom ou son numéro de téléphone. Personne n’apprend par cœur une longue suite de chiffres. Ces dernières années, le secteur de la crypto a consacré énormément d’efforts à améliorer l’efficacité du capital et à faire grimper encore un peu les rendements de la DeFi. En revanche, l’expérience la plus élémentaire des paiements on-chain a peu évolué. Il est temps de combler cette lacune.
Bien sûr, il reste encore un écart entre la conception du projet et ses résultats concrets. Pour l’instant, FortressName permet seulement de réserver un nom ; le portefeuille officiel n’a pas encore été lancé. Il faudra attendre le déploiement du mécanisme de confidentialité Send-to-Name pour voir comment il fonctionne dans la pratique et combien de personnes l’utilisent. Il faudra suivre de près les progrès d’American Fortress.
Une autre tendance rendra ce besoin encore plus pressant : les agents IA seront de plus en plus nombreux à gérer eux-mêmes des portefeuilles et à effectuer des transferts. La fréquence des transactions on-chain ne fera qu’augmenter. À ce moment-là, si les humains doivent toujours vérifier un par un les 42 caractères d’une adresse pour envoyer des fonds, cette expérience sera complètement dépassée.