Le correctif était disponible depuis 66 jours sans être appliqué : les responsables l’admettent, 52 comptes ont été vidés de 1,6 million de dollars
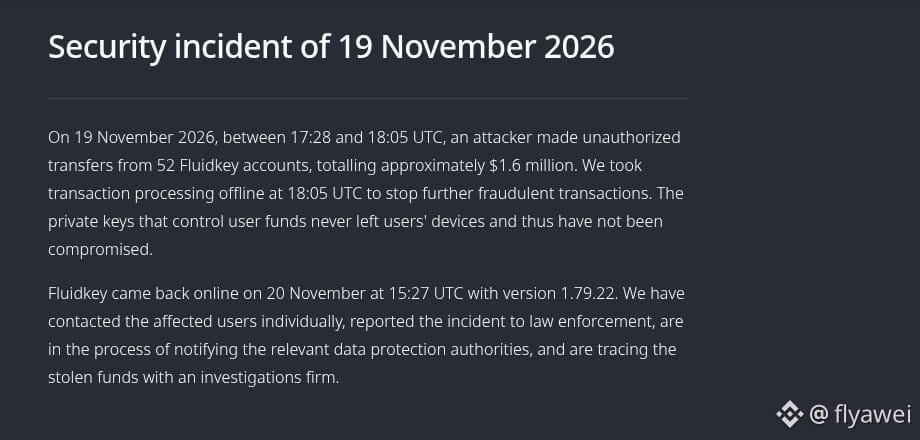
Fluidkey, ce portefeuille axé sur la confidentialité, a publié ce matin à 9 h 48 un compte rendu de l’incident de sécurité du 19 novembre. L’entreprise reconnaît que 52 comptes ont été délestés d’environ 1,6 million de dollars au total, sur six blockchains.
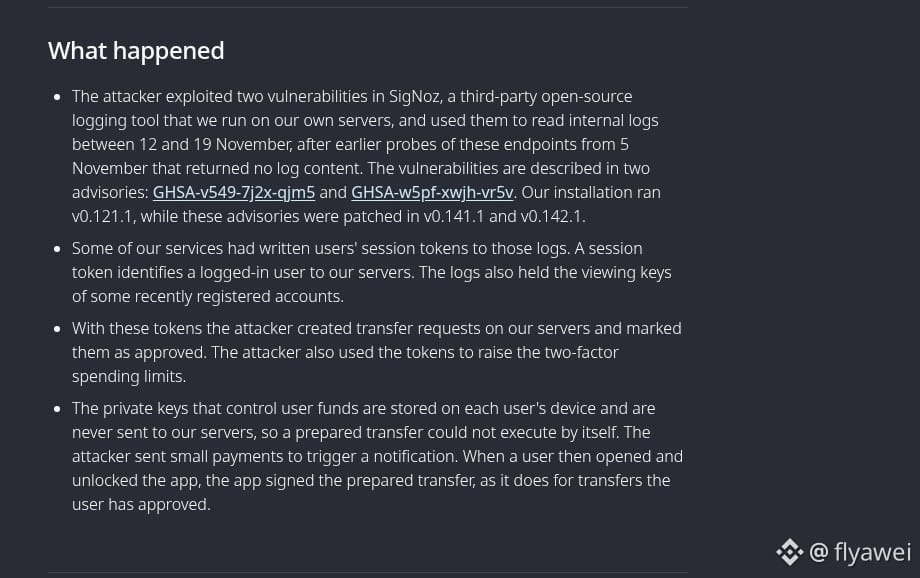
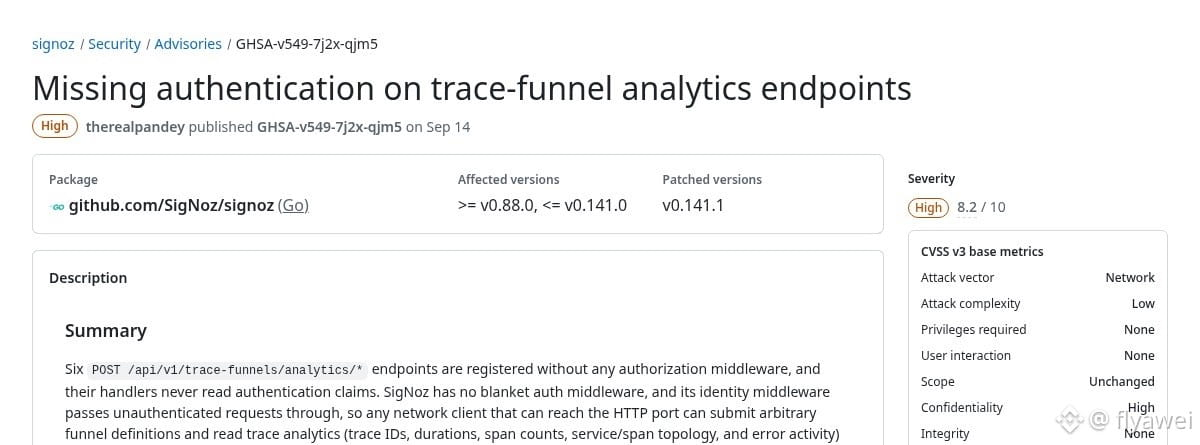
Un détail du compte rendu est assez hallucinant : l’outil de journalisation open source SigNoz, qui tournait sur leurs serveurs, n’était pas à jour. L’une de ses failles avait été rendue publique le 14 septembre et un correctif était déjà disponible. Pourtant, ils ont attendu l’incident pour l’appliquer, soit 66 jours. Les attaquants ont commencé à sonder le système dès le 5 novembre, puis ont accédé aux journaux internes entre le 12 et le 19. Ceux-ci contenaient les données de session des utilisateurs. Les attaquants s’en sont servis pour créer des demandes de transfert sur les serveurs officiels et les marquer comme approuvées. Ils ont aussi augmenté le plafond de la double authentification, puis effectué de petits transferts pour faire apparaître les notifications. Dès qu’un utilisateur ouvrait et déverrouillait l’application, son appareil signait les transferts préparés par les attaquants.
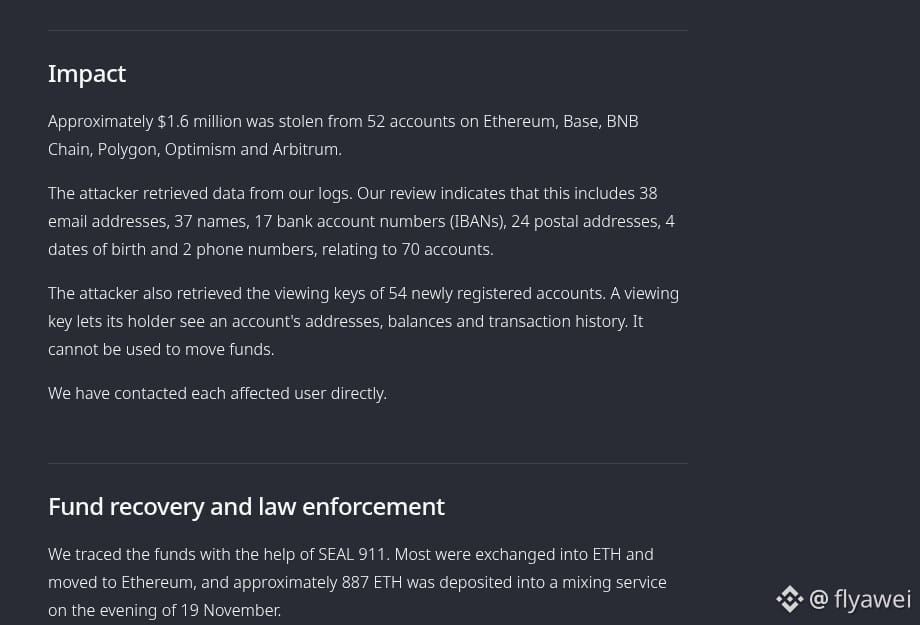
L’entreprise reconnaît également que des informations personnelles partielles appartenant à 70 comptes ont été consultées, notamment des adresses e-mail, 17 numéros de compte bancaire et des adresses postales. Les clés de consultation de 54 nouveaux comptes ont aussi été dérobées : elles permettent de voir les soldes et l’historique des transactions, mais pas de transférer de fonds. La majeure partie de l’argent dérobé a été convertie en ETH ; environ 887 ETH ont été envoyés dans un mixeur. L’entreprise affirme avoir contacté individuellement les utilisateurs concernés et signalé l’affaire aux autorités américaines et suisses. Le rapport ne mentionne aucune indemnisation.
À mon avis, ils ne peuvent s’en prendre qu’à eux-mêmes. Si vous utilisez ce portefeuille, passez uniquement par les canaux officiels et ne croyez pas les messages privés qui prétendent pouvoir récupérer vos fonds. Gardez aussi un œil sur vos comptes bancaires et vos e-mails : une fois l’argent passé par un mixeur, il est très difficile de le récupérer.
Si vous débutez, observez davantage et évitez d’agir à la légère. Pour acheter des cryptos, achetez uniquement du $BTC
Fluidkey, ce portefeuille axé sur la confidentialité, a publié ce matin à 9 h 48 un compte rendu de l’incident de sécurité du 19 novembre. L’entreprise reconnaît que 52 comptes ont été délestés d’environ 1,6 million de dollars au total, sur six blockchains.
Un détail du compte rendu est assez hallucinant : l’outil de journalisation open source SigNoz, qui tournait sur leurs serveurs, n’était pas à jour. L’une de ses failles avait été rendue publique le 14 septembre et un correctif était déjà disponible. Pourtant, ils ont attendu l’incident pour l’appliquer, soit 66 jours. Les attaquants ont commencé à sonder le système dès le 5 novembre, puis ont accédé aux journaux internes entre le 12 et le 19. Ceux-ci contenaient les données de session des utilisateurs. Les attaquants s’en sont servis pour créer des demandes de transfert sur les serveurs officiels et les marquer comme approuvées. Ils ont aussi augmenté le plafond de la double authentification, puis effectué de petits transferts pour faire apparaître les notifications. Dès qu’un utilisateur ouvrait et déverrouillait l’application, son appareil signait les transferts préparés par les attaquants.
L’entreprise reconnaît également que des informations personnelles partielles appartenant à 70 comptes ont été consultées, notamment des adresses e-mail, 17 numéros de compte bancaire et des adresses postales. Les clés de consultation de 54 nouveaux comptes ont aussi été dérobées : elles permettent de voir les soldes et l’historique des transactions, mais pas de transférer de fonds. La majeure partie de l’argent dérobé a été convertie en ETH ; environ 887 ETH ont été envoyés dans un mixeur. L’entreprise affirme avoir contacté individuellement les utilisateurs concernés et signalé l’affaire aux autorités américaines et suisses. Le rapport ne mentionne aucune indemnisation.
À mon avis, ils ne peuvent s’en prendre qu’à eux-mêmes. Si vous utilisez ce portefeuille, passez uniquement par les canaux officiels et ne croyez pas les messages privés qui prétendent pouvoir récupérer vos fonds. Gardez aussi un œil sur vos comptes bancaires et vos e-mails : une fois l’argent passé par un mixeur, il est très difficile de le récupérer.
Si vous débutez, observez davantage et évitez d’agir à la légère. Pour acheter des cryptos, achetez uniquement du $BTC