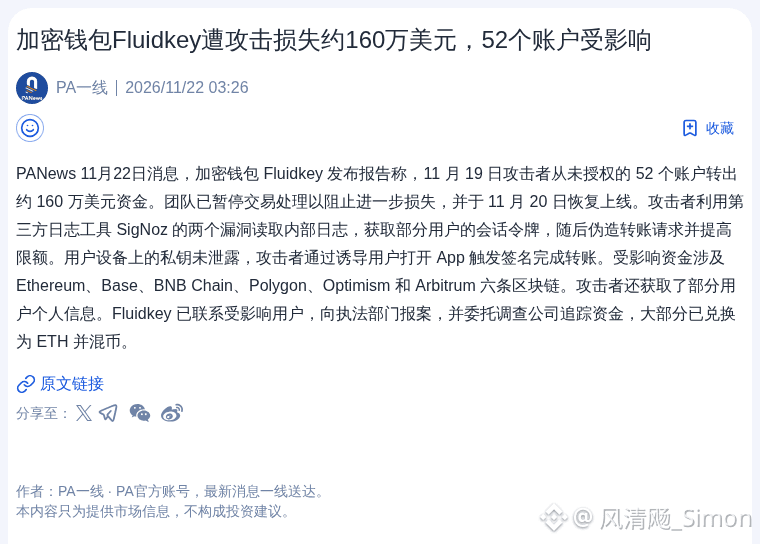
Fluidkey a vraiment pris cher cette fois-ci : 1,6 million de dollars ont été siphonnés sur 52 comptes.
L’attaque aurait exploité une faille de SigNoz pour récupérer des jetons de session, puis falsifier des demandes de transfert. Le plus dingue, c’est que les clés privées des utilisateurs n’ont pas été compromises : les pirates les ont incités à ouvrir l’appli pour déclencher une signature et leur dérober leur argent.
Leur sécurité est vraiment à la ramasse. Les pirates ont même récupéré des données personnelles. Putain, j’ai vraiment de la peine pour les utilisateurs pris dans cette histoire.
$ETH
$BNB
$ARB
#Ethereum
#BNBChain
L’attaque aurait exploité une faille de SigNoz pour récupérer des jetons de session, puis falsifier des demandes de transfert. Le plus dingue, c’est que les clés privées des utilisateurs n’ont pas été compromises : les pirates les ont incités à ouvrir l’appli pour déclencher une signature et leur dérober leur argent.
Leur sécurité est vraiment à la ramasse. Les pirates ont même récupéré des données personnelles. Putain, j’ai vraiment de la peine pour les utilisateurs pris dans cette histoire.
$ETH
$BNB
$ARB
#Ethereum
#BNBChain