En 2018, une correction urgente de $BTC a d’abord révélé publiquement que « les nœuds pouvaient planter », avant que le risque d’inflation ne soit divulgué dans son intégralité. En revenant aujourd’hui sur CVE-2018-17144, une question difficile demeure : expliquer les choses de manière complète le plus tôt possible rend-il toujours les utilisateurs plus en sécurité ?
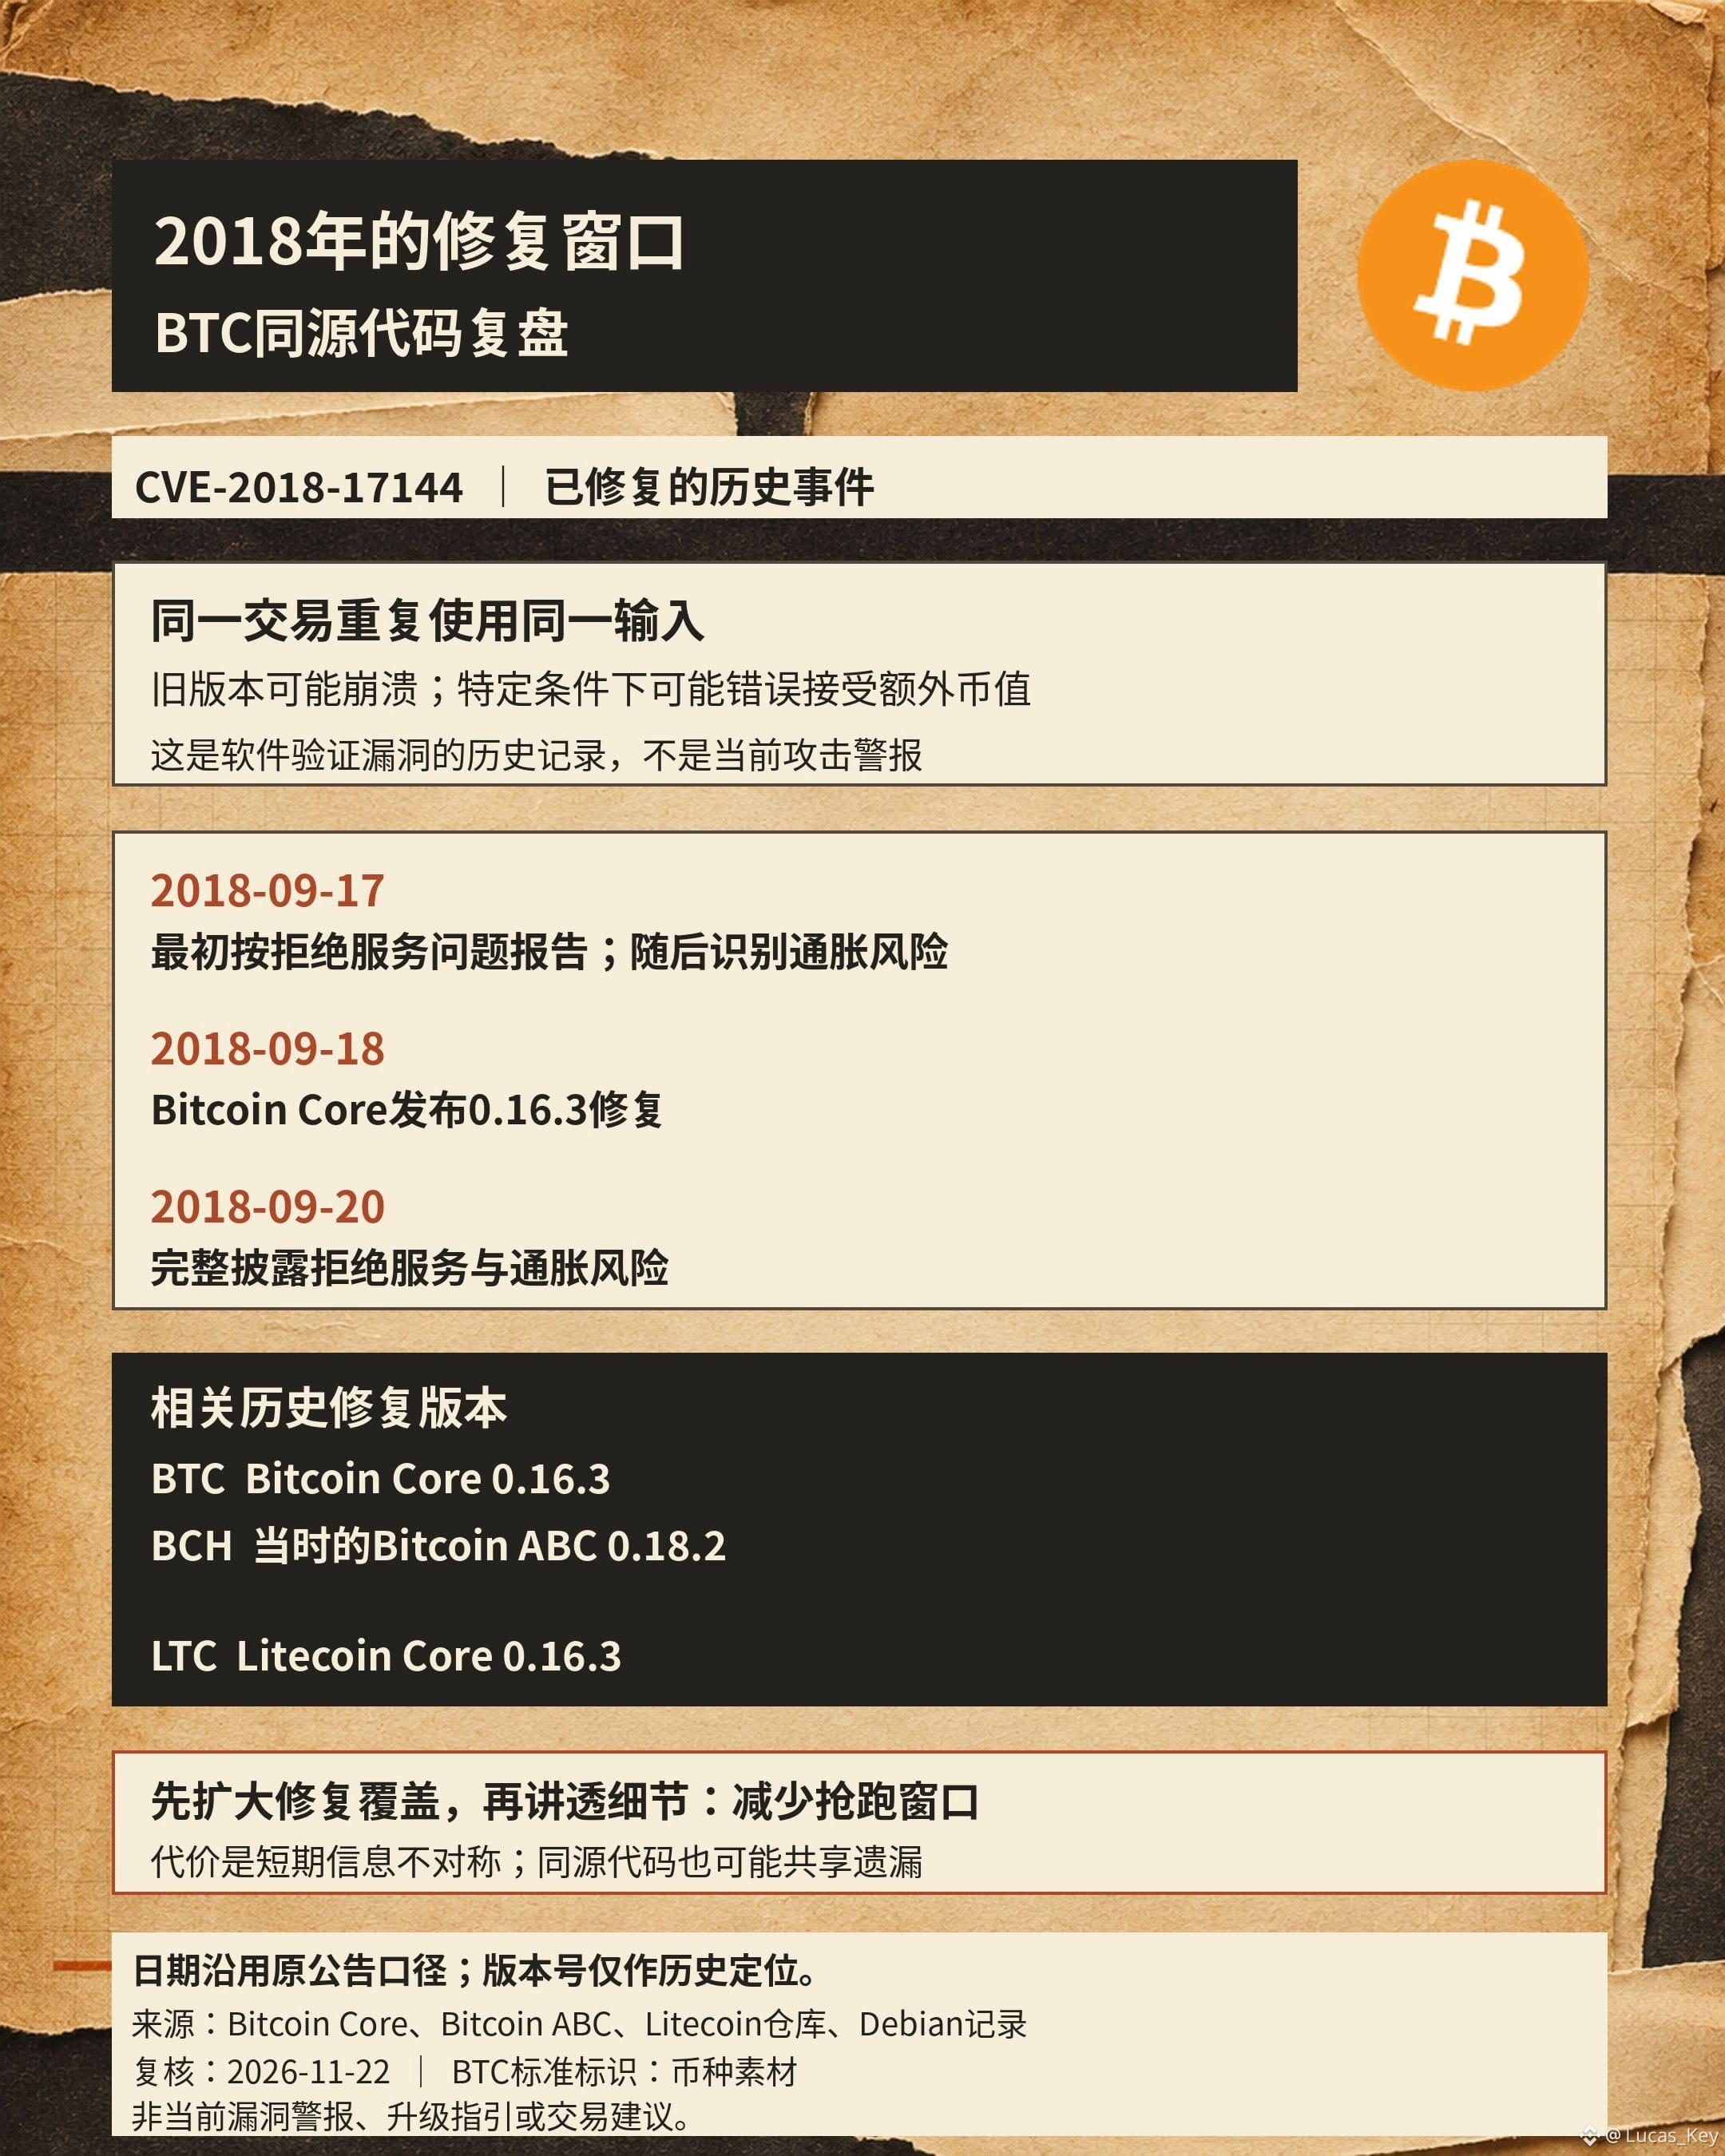
D’après les archives officielles de Bitcoin Core : la vulnérabilité, initialement signalée comme un problème de déni de service, a été reçue le 17 septembre ; les développeurs ont ensuite identifié un risque d’inflation lié à la même cause. Le correctif 0.16.3 a été publié le 18 septembre, et la divulgation complète a eu lieu le 20 septembre. Le problème concernait la réutilisation d’une même entrée dans une transaction : certaines anciennes versions pouvaient planter lors de la validation d’un bloc et, dans d’autres circonstances, accepter à tort une quantité supplémentaire de monnaie. Il s’agit d’une vulnérabilité logicielle historique, qui ne doit pas être présentée comme une attaque actuelle.
Le choix d’une divulgation par étapes avait une raison claire : laisser aux mineurs, aux entreprises et aux nœuds le temps de procéder à la mise à niveau, afin de réduire la fenêtre pendant laquelle un attaquant aurait pu exploiter la faille avant eux. Mais cela a aussi créé une asymétrie de l’information : les opérateurs qui ignoraient encore toute la gravité du problème devaient se fier à l’évaluation par les responsables de la maintenance de l’urgence de la mise à niveau. La transparence et le taux de couverture des correctifs doivent être évalués ensemble.
Le risque se propage aussi par le partage de code. À l’époque, Bitcoin ABC, qui assurait le service de $BCH , a publié le correctif 0.18.2 ; des rapports ultérieurs ont indiqué que la faille n’avait pas été exploitée sur le réseau principal. La version 0.16.3 de $LTC a également corrigé un problème de plantage lié aux entrées dupliquées. Les règles de ces trois chaînes diffèrent, mais elles peuvent hériter de la même logique de validation. Répartir ses avoirs entre différentes monnaies ne suffit pas à diversifier automatiquement ce type de risque lié au code.
Ce qui m’intéresse davantage, c’est de savoir si les analyses rétrospectives ultérieures permettent de reconstituer l’ordre de la découverte, de la correction, de la publication et des notifications, si le périmètre concerné a été précisé et si le correctif était accompagné de tests de non-régression. Ces éléments restent utiles aujourd’hui pour évaluer les projets issus d’une même base de code : le code partagé permet de mettre en commun les résultats des audits, mais aussi les oublis. Ce qu’il faut vérifier, c’est le parcours des versions et des correctifs, pas seulement l’ancienneté du projet.
Les dates suivent celles des annonces d’origine. Sources : annonces de Bitcoin Core des 18 et 20 septembre 2018, rapport d’incident de Bitcoin ABC, code et archives de sécurité de Litecoin ; vérification le 22 novembre 2026. Cet incident historique a été corrigé et ne constitue ni une alerte concernant une vulnérabilité actuelle ni un conseil de trading. Cette publication peut donner lieu à des récompenses de création de contenu de la plateforme.
D’après les archives officielles de Bitcoin Core : la vulnérabilité, initialement signalée comme un problème de déni de service, a été reçue le 17 septembre ; les développeurs ont ensuite identifié un risque d’inflation lié à la même cause. Le correctif 0.16.3 a été publié le 18 septembre, et la divulgation complète a eu lieu le 20 septembre. Le problème concernait la réutilisation d’une même entrée dans une transaction : certaines anciennes versions pouvaient planter lors de la validation d’un bloc et, dans d’autres circonstances, accepter à tort une quantité supplémentaire de monnaie. Il s’agit d’une vulnérabilité logicielle historique, qui ne doit pas être présentée comme une attaque actuelle.
Le choix d’une divulgation par étapes avait une raison claire : laisser aux mineurs, aux entreprises et aux nœuds le temps de procéder à la mise à niveau, afin de réduire la fenêtre pendant laquelle un attaquant aurait pu exploiter la faille avant eux. Mais cela a aussi créé une asymétrie de l’information : les opérateurs qui ignoraient encore toute la gravité du problème devaient se fier à l’évaluation par les responsables de la maintenance de l’urgence de la mise à niveau. La transparence et le taux de couverture des correctifs doivent être évalués ensemble.
Le risque se propage aussi par le partage de code. À l’époque, Bitcoin ABC, qui assurait le service de $BCH , a publié le correctif 0.18.2 ; des rapports ultérieurs ont indiqué que la faille n’avait pas été exploitée sur le réseau principal. La version 0.16.3 de $LTC a également corrigé un problème de plantage lié aux entrées dupliquées. Les règles de ces trois chaînes diffèrent, mais elles peuvent hériter de la même logique de validation. Répartir ses avoirs entre différentes monnaies ne suffit pas à diversifier automatiquement ce type de risque lié au code.
Ce qui m’intéresse davantage, c’est de savoir si les analyses rétrospectives ultérieures permettent de reconstituer l’ordre de la découverte, de la correction, de la publication et des notifications, si le périmètre concerné a été précisé et si le correctif était accompagné de tests de non-régression. Ces éléments restent utiles aujourd’hui pour évaluer les projets issus d’une même base de code : le code partagé permet de mettre en commun les résultats des audits, mais aussi les oublis. Ce qu’il faut vérifier, c’est le parcours des versions et des correctifs, pas seulement l’ancienneté du projet.
Les dates suivent celles des annonces d’origine. Sources : annonces de Bitcoin Core des 18 et 20 septembre 2018, rapport d’incident de Bitcoin ABC, code et archives de sécurité de Litecoin ; vérification le 22 novembre 2026. Cet incident historique a été corrigé et ne constitue ni une alerte concernant une vulnérabilité actuelle ni un conseil de trading. Cette publication peut donner lieu à des récompenses de création de contenu de la plateforme.