Si le voleur du coffre-fort a utilisé une vraie clé, peut-on encore parler de piratage ?
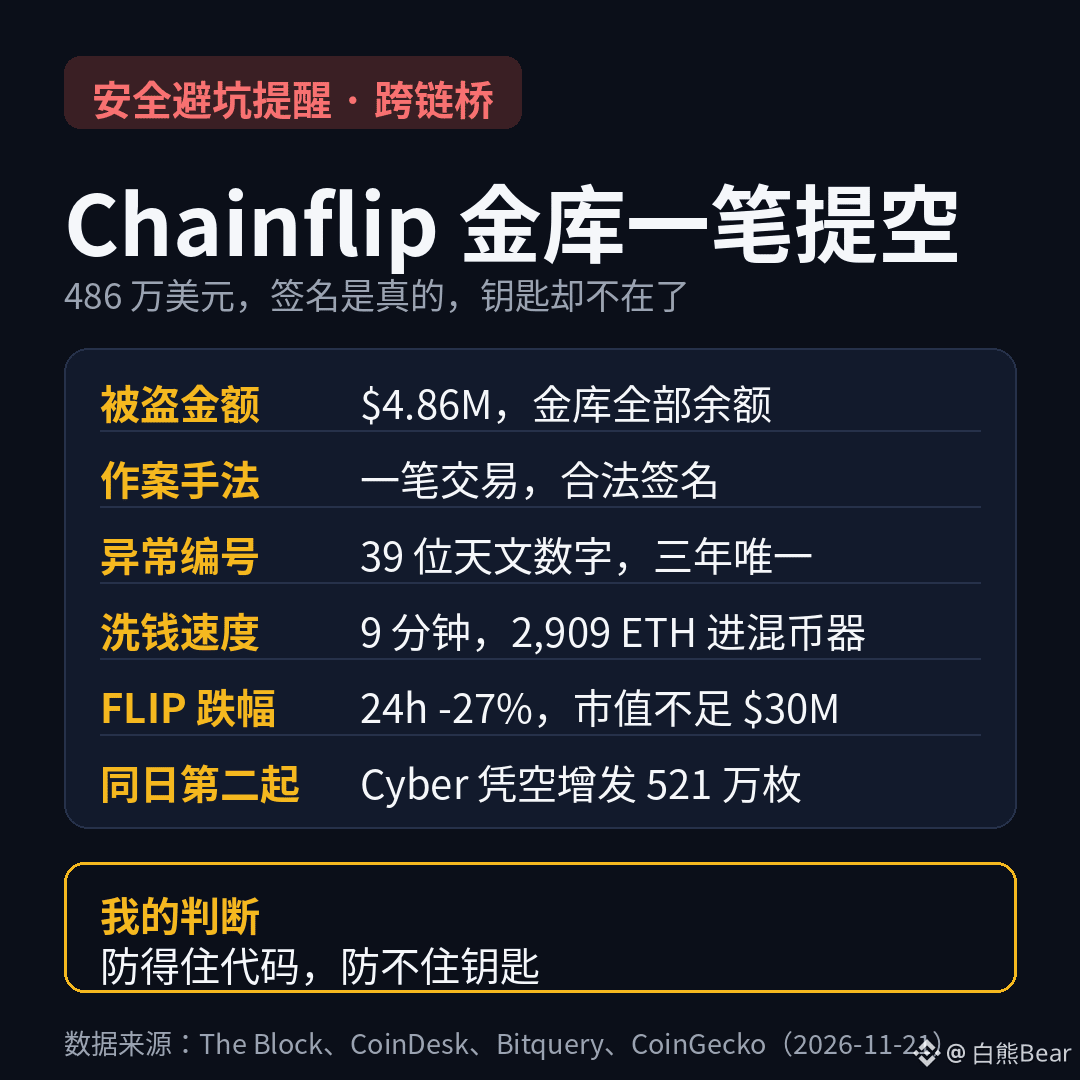
C’est exactement ainsi que le coffre-fort Ethereum de Chainflip a été vidé. En une seule transaction : 520 ETH, 3,25 millions d’USDC et 758 000 USDT, soit un total de 4,86 millions de dollars. Tout ce qu’il y avait dans le coffre-fort a été emporté, jusqu’au dernier centime.
Le plus étrange, c’est que la signature de ce retrait était authentique. Chez Chainflip, les 150 validateurs se partagent une clé, et il faut qu’au moins 100 d’entre eux participent à la signature pour pouvoir toucher aux fonds du coffre-fort. Une fois la signature vérifiée, l’argent est parti. Bitquery a passé au crible les 299 677 signatures du coffre-fort émises en trois ans et n’en a trouvé qu’une seule qui clochait : son numéro était un nombre astronomique de 39 chiffres, alors qu’un numéro normal devrait tourner autour de 315 000. La signature était légitime, mais elle n’avait manifestement pas été produite par le système habituel. La clé n’était probablement déjà plus entre les mains de l’équipe.
L’attaquant n’a pas traîné : en 9 minutes, il a converti tous les stablecoins en ETH, puis a envoyé 2 909 ETH dans Tornado Cash en 38 transactions, en l’espace de 48 secondes. Le portefeuille de l’attaquant n’a reçu ses premiers fonds qu’une minute avant l’attaque, et ceux-ci provenaient déjà d’un mixeur. Chainflip a ensuite suspendu toutes ses opérations : dépôts, retraits, échanges et cotations ont été désactivés, et même les LP ne pouvaient plus retirer leurs fonds. Le FLIP a chuté de plus de 27 % en une journée, et sa capitalisation est passée de 41,6 millions de dollars à moins de 30 millions. En septembre, un incident sur Tron avait déjà eu lieu ; à l’époque, les validateurs avaient voté pour indemniser les LP. On ne sait toujours pas s’ils le feront cette fois-ci.
Le même jour, Cyber a également été victime d’un incident : 5,213 millions de CYBER ont été créés de toutes pièces sur Solana, tandis qu’un montant équivalent a été retiré des fonds verrouillés dans le bridge Ethereum. Les ETH obtenus ont été vendus pour environ 970 000 dollars, et Upbit et Bithumb ont immédiatement gelé les dépôts et retraits de CYBER. Les deux attaques diffèrent dans leur méthode, mais leur point faible est le même : la sécurité des bridges et des coffres-forts ne dépend pas de la présence ou non de failles dans le code, mais de la capacité des attaquants à compromettre les personnes qui gèrent les clés et les procédures.
À mon avis, la concentration des incidents de sécurité cette semaine n’a rien d’une coïncidence : sBOLD le 18, Fluidkey le 19, XMR1 le 20, puis Chainflip et Cyber le 21. Cinq incidents en une semaine, avec des pertes allant de 1 à 13,5 millions de dollars. Le marché venait à peine de remonter au-dessus des 60 000 dollars après avoir touché un plus bas à 55 300 dollars, et les incidents de sécurité se sont enchaînés. Plus le marché est faible, plus les attaquants sont actifs ; tout le monde s’occupe de se refaire, et personne ne surveille les risques. Ce qui est encore plus inquiétant, c’est un cas comme celui de Chainflip : le contrat n’a pas de faille, la signature est authentique, et même un audit ne peut rien empêcher. Le fait que 150 validateurs se partagent une clé semble très décentralisé, mais il suffit d’une brèche dans le processus de signature pour que toute cette architecture ouvre grand la porte aux attaquants.
Voici les points à surveiller : Chainflip indemnisera-t-il les LP ? Ils l’ont fait après l’incident de septembre ; s’ils ne le font pas cette fois, le FLIP et ses LP risquent de disparaître. Que vont-ils faire des 5,21 millions de CYBER sans garantie : les détruire ou entériner leur création ? Et quelle sera la suite pour les 2 909 ETH dans Tornado Cash ? Les mêmes acteurs vont-ils continuer à s’en prendre à d’autres bridges ?
Oseriez-vous encore laisser votre argent à long terme dans les coffres-forts des bridges inter-chaînes, ou préférez-vous ne l’utiliser que ponctuellement et l’échanger au fur et à mesure ?
$BTC $FLIP $CYBER
#跨链桥 #SécuritéDeFi
C’est exactement ainsi que le coffre-fort Ethereum de Chainflip a été vidé. En une seule transaction : 520 ETH, 3,25 millions d’USDC et 758 000 USDT, soit un total de 4,86 millions de dollars. Tout ce qu’il y avait dans le coffre-fort a été emporté, jusqu’au dernier centime.
Le plus étrange, c’est que la signature de ce retrait était authentique. Chez Chainflip, les 150 validateurs se partagent une clé, et il faut qu’au moins 100 d’entre eux participent à la signature pour pouvoir toucher aux fonds du coffre-fort. Une fois la signature vérifiée, l’argent est parti. Bitquery a passé au crible les 299 677 signatures du coffre-fort émises en trois ans et n’en a trouvé qu’une seule qui clochait : son numéro était un nombre astronomique de 39 chiffres, alors qu’un numéro normal devrait tourner autour de 315 000. La signature était légitime, mais elle n’avait manifestement pas été produite par le système habituel. La clé n’était probablement déjà plus entre les mains de l’équipe.
L’attaquant n’a pas traîné : en 9 minutes, il a converti tous les stablecoins en ETH, puis a envoyé 2 909 ETH dans Tornado Cash en 38 transactions, en l’espace de 48 secondes. Le portefeuille de l’attaquant n’a reçu ses premiers fonds qu’une minute avant l’attaque, et ceux-ci provenaient déjà d’un mixeur. Chainflip a ensuite suspendu toutes ses opérations : dépôts, retraits, échanges et cotations ont été désactivés, et même les LP ne pouvaient plus retirer leurs fonds. Le FLIP a chuté de plus de 27 % en une journée, et sa capitalisation est passée de 41,6 millions de dollars à moins de 30 millions. En septembre, un incident sur Tron avait déjà eu lieu ; à l’époque, les validateurs avaient voté pour indemniser les LP. On ne sait toujours pas s’ils le feront cette fois-ci.
Le même jour, Cyber a également été victime d’un incident : 5,213 millions de CYBER ont été créés de toutes pièces sur Solana, tandis qu’un montant équivalent a été retiré des fonds verrouillés dans le bridge Ethereum. Les ETH obtenus ont été vendus pour environ 970 000 dollars, et Upbit et Bithumb ont immédiatement gelé les dépôts et retraits de CYBER. Les deux attaques diffèrent dans leur méthode, mais leur point faible est le même : la sécurité des bridges et des coffres-forts ne dépend pas de la présence ou non de failles dans le code, mais de la capacité des attaquants à compromettre les personnes qui gèrent les clés et les procédures.
À mon avis, la concentration des incidents de sécurité cette semaine n’a rien d’une coïncidence : sBOLD le 18, Fluidkey le 19, XMR1 le 20, puis Chainflip et Cyber le 21. Cinq incidents en une semaine, avec des pertes allant de 1 à 13,5 millions de dollars. Le marché venait à peine de remonter au-dessus des 60 000 dollars après avoir touché un plus bas à 55 300 dollars, et les incidents de sécurité se sont enchaînés. Plus le marché est faible, plus les attaquants sont actifs ; tout le monde s’occupe de se refaire, et personne ne surveille les risques. Ce qui est encore plus inquiétant, c’est un cas comme celui de Chainflip : le contrat n’a pas de faille, la signature est authentique, et même un audit ne peut rien empêcher. Le fait que 150 validateurs se partagent une clé semble très décentralisé, mais il suffit d’une brèche dans le processus de signature pour que toute cette architecture ouvre grand la porte aux attaquants.
Voici les points à surveiller : Chainflip indemnisera-t-il les LP ? Ils l’ont fait après l’incident de septembre ; s’ils ne le font pas cette fois, le FLIP et ses LP risquent de disparaître. Que vont-ils faire des 5,21 millions de CYBER sans garantie : les détruire ou entériner leur création ? Et quelle sera la suite pour les 2 909 ETH dans Tornado Cash ? Les mêmes acteurs vont-ils continuer à s’en prendre à d’autres bridges ?
Oseriez-vous encore laisser votre argent à long terme dans les coffres-forts des bridges inter-chaînes, ou préférez-vous ne l’utiliser que ponctuellement et l’échanger au fur et à mesure ?
$BTC $FLIP $CYBER
#跨链桥 #SécuritéDeFi