Ces quatre mots — « retraits suspendus » — sont plus éloquents que n’importe quelle « enquête en cours ».
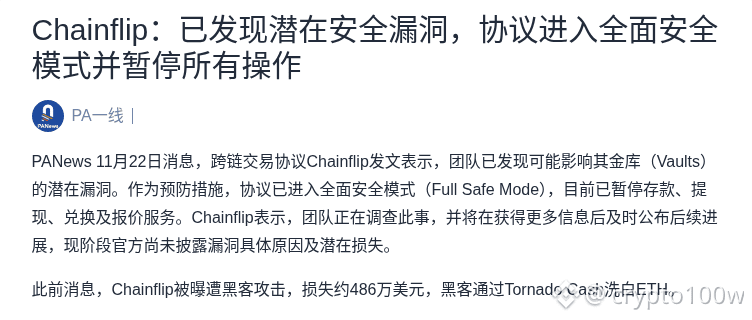
L’équipe de Chainflip a confirmé avoir découvert une vulnérabilité potentielle susceptible d’affecter les coffres-forts (Vaults). Le protocole est passé en mode sécurité renforcée : les dépôts, les retraits, les échanges et les services de cotation sont tous suspendus. Le protocole aurait été victime d’une attaque informatique, qui aurait entraîné des pertes d’environ 4,86 millions de dollars. Le pirate aurait blanchi des ETH via Tornado Cash. Les causes précises de la vulnérabilité et les pertes potentielles n’ont pas encore été révélées par l’équipe.
Il s’agit de la deuxième alerte de sécurité en peu de temps, et le problème ne se limite peut-être pas à une attaque isolée. La liquidité est gelée pendant la suspension des retraits, ce qui peut accentuer le glissement des prix. Il faudra suivre l’apparition éventuelle de nouvelles sorties de fonds ainsi que les précisions de l’équipe sur les indemnisations et le plan de redémarrage.
Scénario 1 : si la vulnérabilité est confirmée et qu’il est impossible d’y remédier rapidement, la décote de confiance du FLIP pourrait persister. Scénario 2 : si l’équipe fournit un plan de correction et de redémarrage vérifiable, le sentiment du marché pourrait progressivement se rétablir.
Qu’est-ce qui vous préoccupe le plus : les flux de fonds on-chain ou le calendrier officiel de redémarrage ?
Source : PANews
Image 1 : Chainflip découvre une vulnérabilité potentielle dans ses coffres-forts, passe en mode sécurité renforcée et suspend toutes les opérations · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1fed7-9ee1-7480-b8d3-c5b72dff8a12
L’équipe de Chainflip a confirmé avoir découvert une vulnérabilité potentielle susceptible d’affecter les coffres-forts (Vaults). Le protocole est passé en mode sécurité renforcée : les dépôts, les retraits, les échanges et les services de cotation sont tous suspendus. Le protocole aurait été victime d’une attaque informatique, qui aurait entraîné des pertes d’environ 4,86 millions de dollars. Le pirate aurait blanchi des ETH via Tornado Cash. Les causes précises de la vulnérabilité et les pertes potentielles n’ont pas encore été révélées par l’équipe.
Il s’agit de la deuxième alerte de sécurité en peu de temps, et le problème ne se limite peut-être pas à une attaque isolée. La liquidité est gelée pendant la suspension des retraits, ce qui peut accentuer le glissement des prix. Il faudra suivre l’apparition éventuelle de nouvelles sorties de fonds ainsi que les précisions de l’équipe sur les indemnisations et le plan de redémarrage.
Scénario 1 : si la vulnérabilité est confirmée et qu’il est impossible d’y remédier rapidement, la décote de confiance du FLIP pourrait persister. Scénario 2 : si l’équipe fournit un plan de correction et de redémarrage vérifiable, le sentiment du marché pourrait progressivement se rétablir.
Qu’est-ce qui vous préoccupe le plus : les flux de fonds on-chain ou le calendrier officiel de redémarrage ?
Source : PANews
Image 1 : Chainflip découvre une vulnérabilité potentielle dans ses coffres-forts, passe en mode sécurité renforcée et suspend toutes les opérations · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1fed7-9ee1-7480-b8d3-c5b72dff8a12