Un coffre-fort vidé de 3,42 millions de dollars en 8 minutes. Ceux qui ont mené l’attaque n’en ont touché que 520 000 : le gros du butin est allé aux robots de front-running et aux constructeurs de blocs.
Le 18 novembre à midi, le coffre sBOLD de K3 Capital a été vidé entre 12 h 25 et 12 h 33 : 97 transactions, 3,42 millions de dollars, soit tout ce qu’il contenait. sBOLD est un produit qui permet de déposer des stablecoins BOLD pour générer des intérêts. La faille se trouvait dans sa propre formule de calcul du prix des parts : les wstETH déposés n’étaient pas pris en compte. L’attaquant a emprunté 10 000 wstETH via un prêt flash de Morpho, frappé environ 9 millions de BOLD, puis a répété les dépôts, échanges et retraits pour récupérer les BOLD des autres. K3 n’a annoncé la suspension du contrat qu’à 13 h 08 ; l’argent avait déjà disparu.
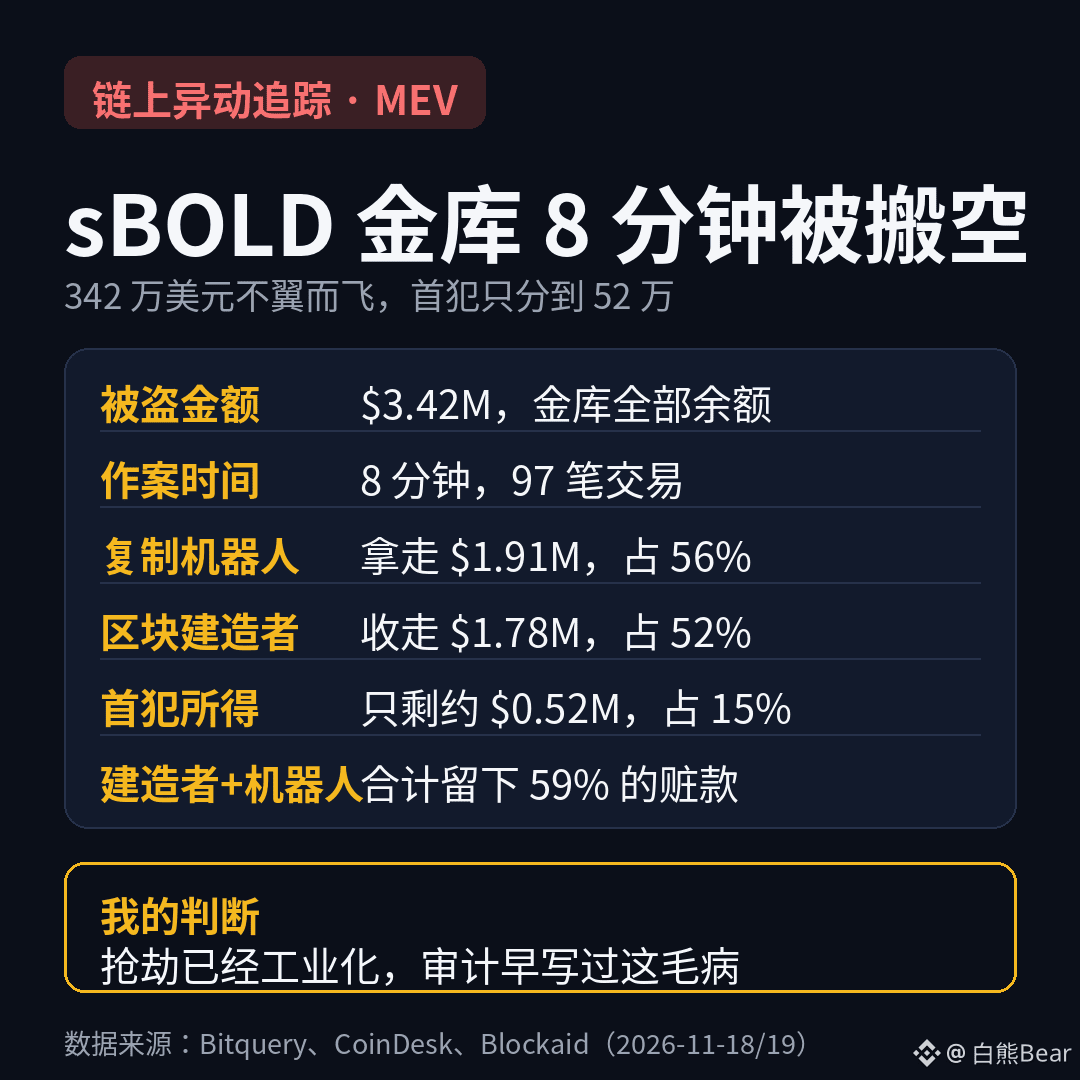
Le plus incroyable, c’est le partage du butin. Le premier portefeuille à avoir publié l’attaque sur la chaîne n’a touché qu’environ 520 000 dollars, avant de les convertir en bitcoins via THORChain et Maya pour disparaître ; un robot MEV arrivé dans la foulée a copié toute l’attaque et a empoché 1,91 million de dollars en 57 transactions, soit 56 % du butin. Pour passer avant les autres dans l’ordre de traitement, le robot a versé 1,78 million de dollars aux constructeurs de blocs Ethereum. Les frais d’insertion dans un seul bloc ont même atteint 44 ETH. Les constructeurs de blocs et les portefeuilles qui ont reçu les gains du robot ont gardé au total 59 % de l’argent.
À mon avis, le plus important à retenir n’est pas le montant de 3,42 millions, mais le fait que les braquages sur la chaîne sont désormais industrialisés : quelques secondes après la publication du code de l’attaque, six portefeuilles, des robots et des constructeurs de blocs étaient sur place pour se partager le butin. Le premier attaquant est même celui qui a touché le moins. Plus inquiétant encore, l’audit de ChainSecurity de mai 2025 signalait déjà un problème comptable critique du même type : le prix des parts ne tenait pas compte des garanties. Le rapport d’audit l’avait noir sur blanc, mais la faille est restée telle quelle jusqu’à ce que quelqu’un vide le coffre. BOLD et Liquity n’étaient pas en cause ; c’est la couche d’enrobage propre à K3 qui a posé problème. Mais les utilisateurs avaient déposé leurs fonds dans sBOLD, et ceux qui ne distinguaient pas ces différentes couches en ont fait les frais. Autre point : les constructeurs de blocs ont touché 1,78 million de dollars de frais de priorité, mais Bitquery indique qu’il n’existe aucune preuve qu’ils savaient qu’ils incluaient des transactions liées à l’attaque. Le mécanisme MEV ne distingue pas le bien du mal : celui qui paie le plus passe en premier. C’est ce qu’il a de plus dérangeant.
Il y a trois choses à surveiller maintenant : K3 n’a toujours pas annoncé de plan d’indemnisation. Pour un petit coffre, 3,42 millions de dollars, c’est une perte totale ; si vous déteniez des sBOLD, vérifiez combien il vous en reste. Tous les coffres à rendement qui calculent eux-mêmes le prix de leurs parts méritent aussi qu’on relise les passages signalés comme critiques dans leurs rapports d’audit. Enfin, le même jour, le bridge Gonka a perdu 1,05 million de dollars et Reental environ 950 000 : ces trois incidents représentent quelque 5,4 millions au total, ce qui laisse penser que quelqu’un s’attaque en série à ce type de coffre.
À votre avis, les constructeurs de blocs qui ont touché 1,78 million de dollars de frais de priorité sont-ils complices de ce braquage ? Ou bien, sur la chaîne, la règle est-elle simplement que celui qui paie peut faire faire ce qu’il veut ?
$BTC $ETH
#MEV #SécuritéDeFi
Le 18 novembre à midi, le coffre sBOLD de K3 Capital a été vidé entre 12 h 25 et 12 h 33 : 97 transactions, 3,42 millions de dollars, soit tout ce qu’il contenait. sBOLD est un produit qui permet de déposer des stablecoins BOLD pour générer des intérêts. La faille se trouvait dans sa propre formule de calcul du prix des parts : les wstETH déposés n’étaient pas pris en compte. L’attaquant a emprunté 10 000 wstETH via un prêt flash de Morpho, frappé environ 9 millions de BOLD, puis a répété les dépôts, échanges et retraits pour récupérer les BOLD des autres. K3 n’a annoncé la suspension du contrat qu’à 13 h 08 ; l’argent avait déjà disparu.
Le plus incroyable, c’est le partage du butin. Le premier portefeuille à avoir publié l’attaque sur la chaîne n’a touché qu’environ 520 000 dollars, avant de les convertir en bitcoins via THORChain et Maya pour disparaître ; un robot MEV arrivé dans la foulée a copié toute l’attaque et a empoché 1,91 million de dollars en 57 transactions, soit 56 % du butin. Pour passer avant les autres dans l’ordre de traitement, le robot a versé 1,78 million de dollars aux constructeurs de blocs Ethereum. Les frais d’insertion dans un seul bloc ont même atteint 44 ETH. Les constructeurs de blocs et les portefeuilles qui ont reçu les gains du robot ont gardé au total 59 % de l’argent.
À mon avis, le plus important à retenir n’est pas le montant de 3,42 millions, mais le fait que les braquages sur la chaîne sont désormais industrialisés : quelques secondes après la publication du code de l’attaque, six portefeuilles, des robots et des constructeurs de blocs étaient sur place pour se partager le butin. Le premier attaquant est même celui qui a touché le moins. Plus inquiétant encore, l’audit de ChainSecurity de mai 2025 signalait déjà un problème comptable critique du même type : le prix des parts ne tenait pas compte des garanties. Le rapport d’audit l’avait noir sur blanc, mais la faille est restée telle quelle jusqu’à ce que quelqu’un vide le coffre. BOLD et Liquity n’étaient pas en cause ; c’est la couche d’enrobage propre à K3 qui a posé problème. Mais les utilisateurs avaient déposé leurs fonds dans sBOLD, et ceux qui ne distinguaient pas ces différentes couches en ont fait les frais. Autre point : les constructeurs de blocs ont touché 1,78 million de dollars de frais de priorité, mais Bitquery indique qu’il n’existe aucune preuve qu’ils savaient qu’ils incluaient des transactions liées à l’attaque. Le mécanisme MEV ne distingue pas le bien du mal : celui qui paie le plus passe en premier. C’est ce qu’il a de plus dérangeant.
Il y a trois choses à surveiller maintenant : K3 n’a toujours pas annoncé de plan d’indemnisation. Pour un petit coffre, 3,42 millions de dollars, c’est une perte totale ; si vous déteniez des sBOLD, vérifiez combien il vous en reste. Tous les coffres à rendement qui calculent eux-mêmes le prix de leurs parts méritent aussi qu’on relise les passages signalés comme critiques dans leurs rapports d’audit. Enfin, le même jour, le bridge Gonka a perdu 1,05 million de dollars et Reental environ 950 000 : ces trois incidents représentent quelque 5,4 millions au total, ce qui laisse penser que quelqu’un s’attaque en série à ce type de coffre.
À votre avis, les constructeurs de blocs qui ont touché 1,78 million de dollars de frais de priorité sont-ils complices de ce braquage ? Ou bien, sur la chaîne, la règle est-elle simplement que celui qui paie peut faire faire ce qu’il veut ?
$BTC $ETH
#MEV #SécuritéDeFi