
EXPLOITATION DE 13,5 M$ ! LE JETON MONERO ENVELOPPÉ DE WAGYU, $XMR1, S’EFFONDRE DE 99,8 %
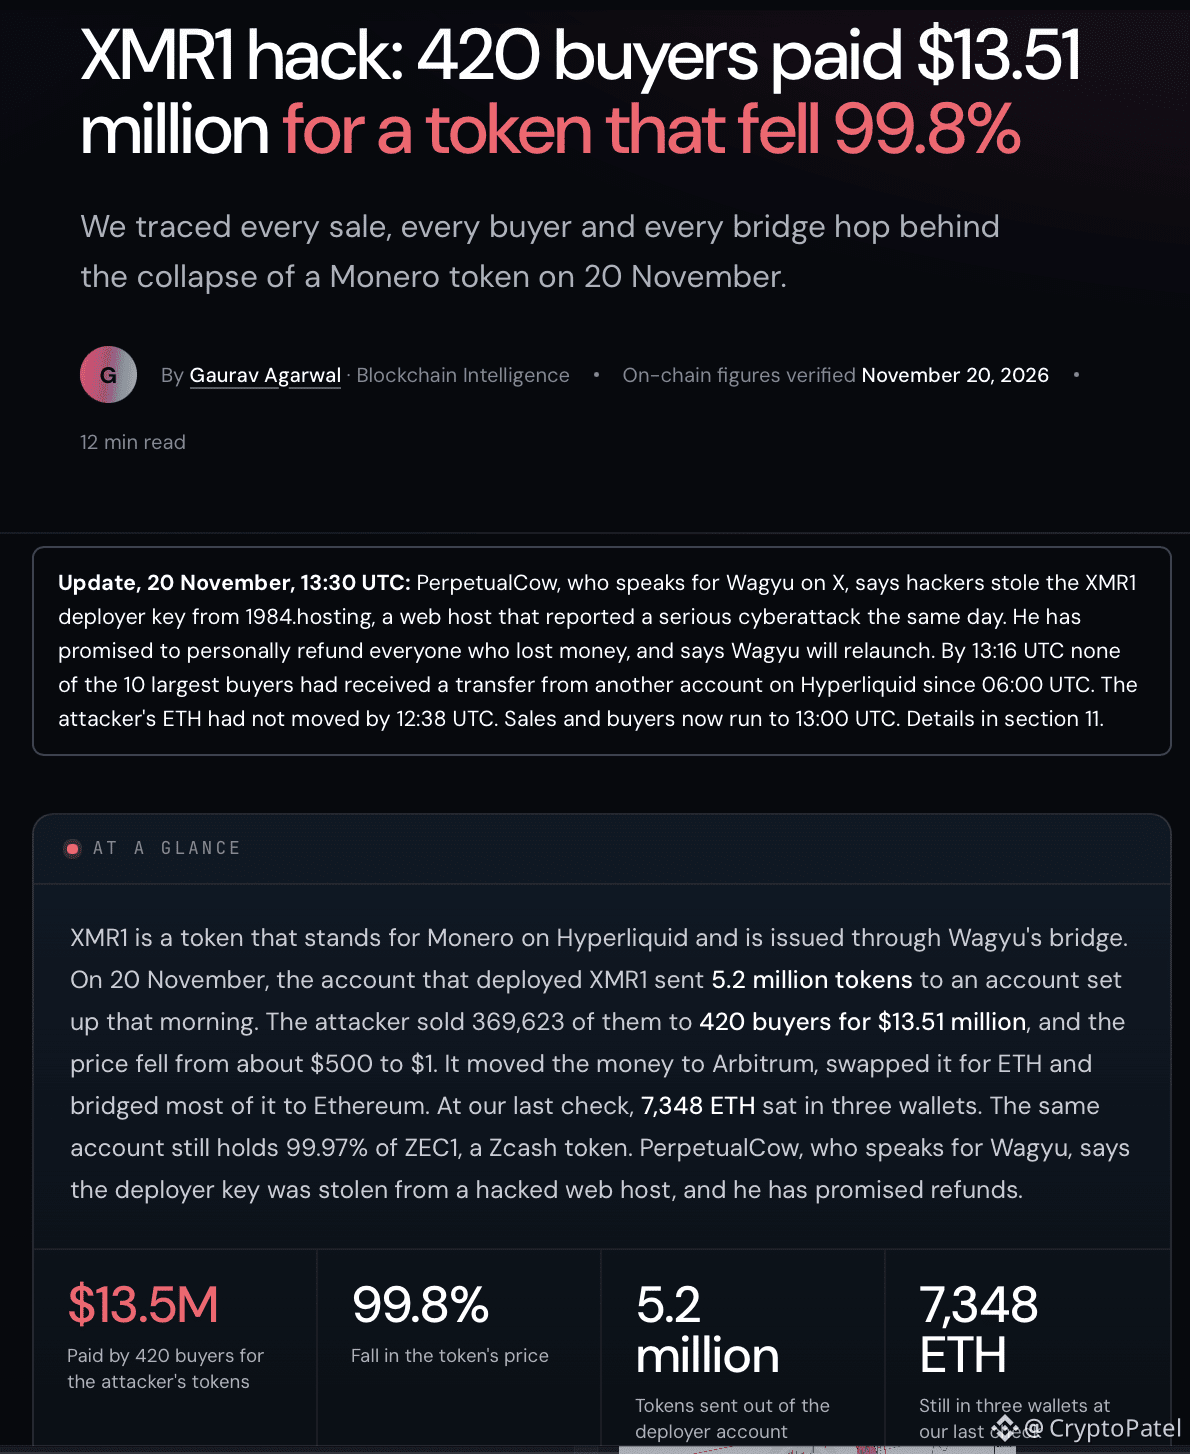
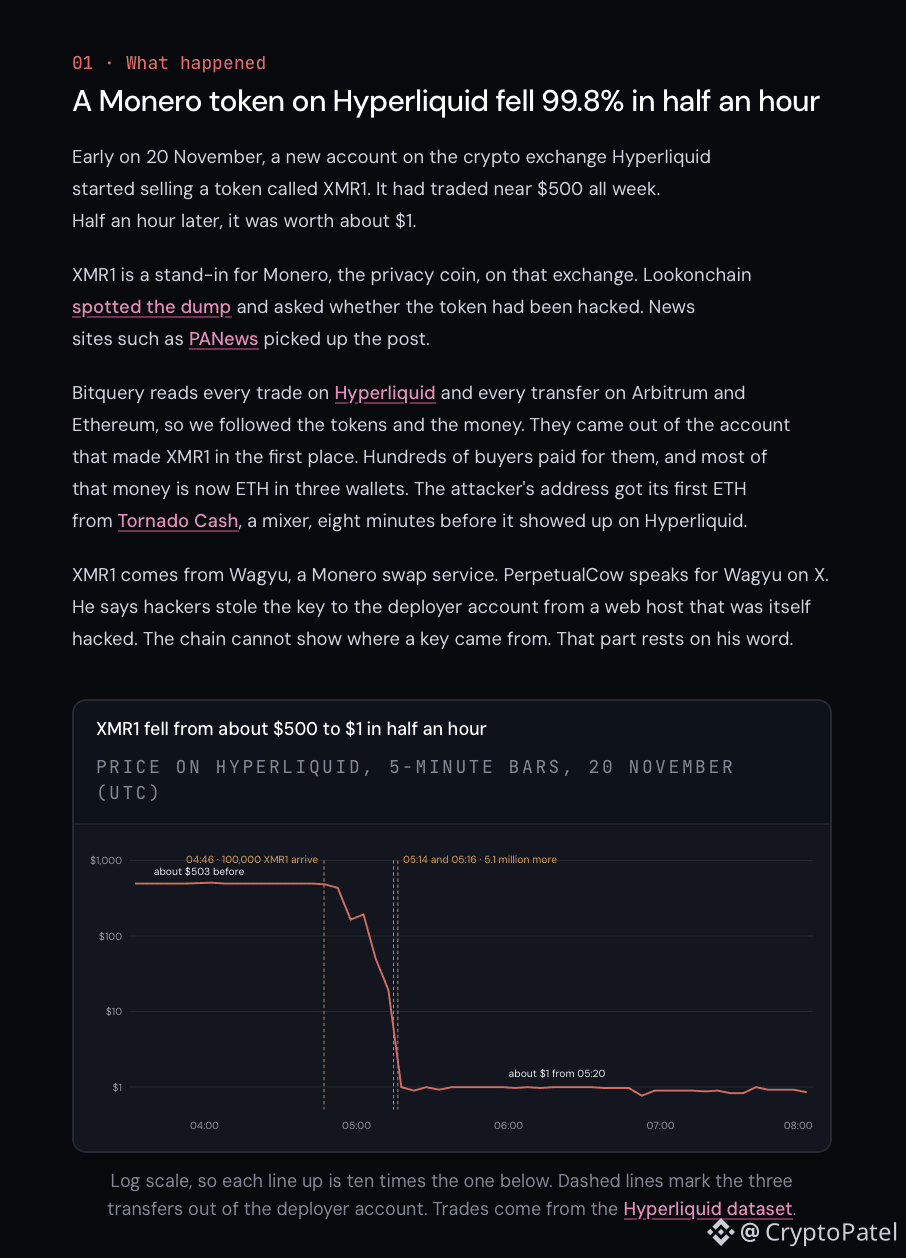
Le jeton Monero enveloppé de Wagyu, $XMR1, est passé de près de 500 $ à environ $1 après qu’un portefeuille lié à son déployeur a vendu des millions de jetons.
QUE S’EST-IL PASSÉ ?
Selon l’enquête on-chain de Bitquery :
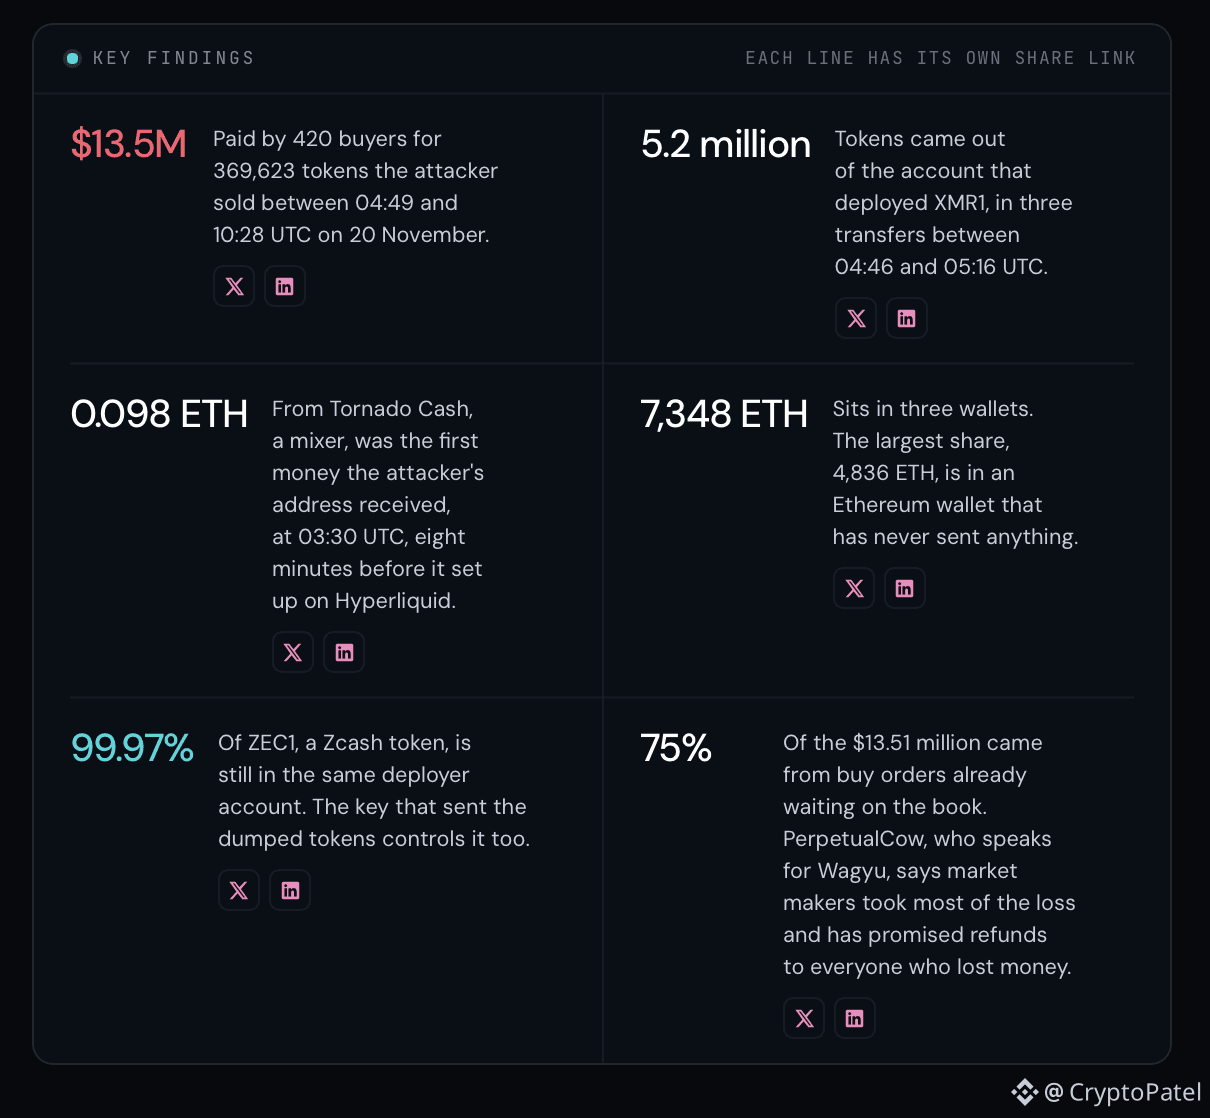
▪️ 5,2 millions de $XMR1 ont été transférés vers un portefeuille nouvellement approvisionné.
▪️ 363 804 jetons ont été vendus à 388 acheteurs.
▪️ Les ventes ont généré environ 13,5 M$.
▪️ 13,28 M$ en USDC ont été retirés vers Arbitrum.
▪️ Les fonds ont été convertis en 7 467 ETH.
COMMENT CELA S’EST-IL PRODUIT ?
Le fondateur de Wagyu affirme que la clé privée du déployeur du jeton a été compromise via un ancien serveur hébergé par 1984.hosting, à la suite d’une cyberattaque.
Le fondateur a promis de rembourser personnellement les utilisateurs concernés, mais aucun remboursement effectué n’a été confirmé.
Le même compte de déployeur contrôlerait également d’autres actifs enveloppés, notamment $ZEC1, $TAO1, $TRX1 et $MAX.
Il s’agissait d’un incident concernant un jeton Monero enveloppé ($XMR1), et NON d’un piratage confirmé du Monero natif ($XMR).
Même la blockchain la plus robuste ne peut pas vous protéger contre la conservation centralisée et la compromission de clés privées.
Pas vos clés, pas vos cryptos.
#Monero #XMR #CryptoExploit
Le jeton Monero enveloppé de Wagyu, $XMR1, est passé de près de 500 $ à environ $1 après qu’un portefeuille lié à son déployeur a vendu des millions de jetons.
QUE S’EST-IL PASSÉ ?
Selon l’enquête on-chain de Bitquery :
▪️ 5,2 millions de $XMR1 ont été transférés vers un portefeuille nouvellement approvisionné.
▪️ 363 804 jetons ont été vendus à 388 acheteurs.
▪️ Les ventes ont généré environ 13,5 M$.
▪️ 13,28 M$ en USDC ont été retirés vers Arbitrum.
▪️ Les fonds ont été convertis en 7 467 ETH.
COMMENT CELA S’EST-IL PRODUIT ?
Le fondateur de Wagyu affirme que la clé privée du déployeur du jeton a été compromise via un ancien serveur hébergé par 1984.hosting, à la suite d’une cyberattaque.
Le fondateur a promis de rembourser personnellement les utilisateurs concernés, mais aucun remboursement effectué n’a été confirmé.
Le même compte de déployeur contrôlerait également d’autres actifs enveloppés, notamment $ZEC1, $TAO1, $TRX1 et $MAX.
Il s’agissait d’un incident concernant un jeton Monero enveloppé ($XMR1), et NON d’un piratage confirmé du Monero natif ($XMR).
Même la blockchain la plus robuste ne peut pas vous protéger contre la conservation centralisée et la compromission de clés privées.
Pas vos clés, pas vos cryptos.
#Monero #XMR #CryptoExploit