À table, quelqu’un lâche : « L’authentification a pourtant été validée, alors comment se fait-il que l’argent ait quand même disparu ? » La question tombe juste : elle vise précisément cette zone d’ombre que personne ne prend le temps d’examiner. $XAU
L’authentification officielle fonctionne selon un échange de questions et de réponses. La machine contient un certificat gravé lors de sa fabrication. Le serveur lui envoie une suite de chiffres aléatoires, la machine la signe et la renvoie ; si tout correspond, le voyant passe au vert. La puce qui signe n’a pas été touchée de bout en bout, donc la réponse est bien authentique. $BNB
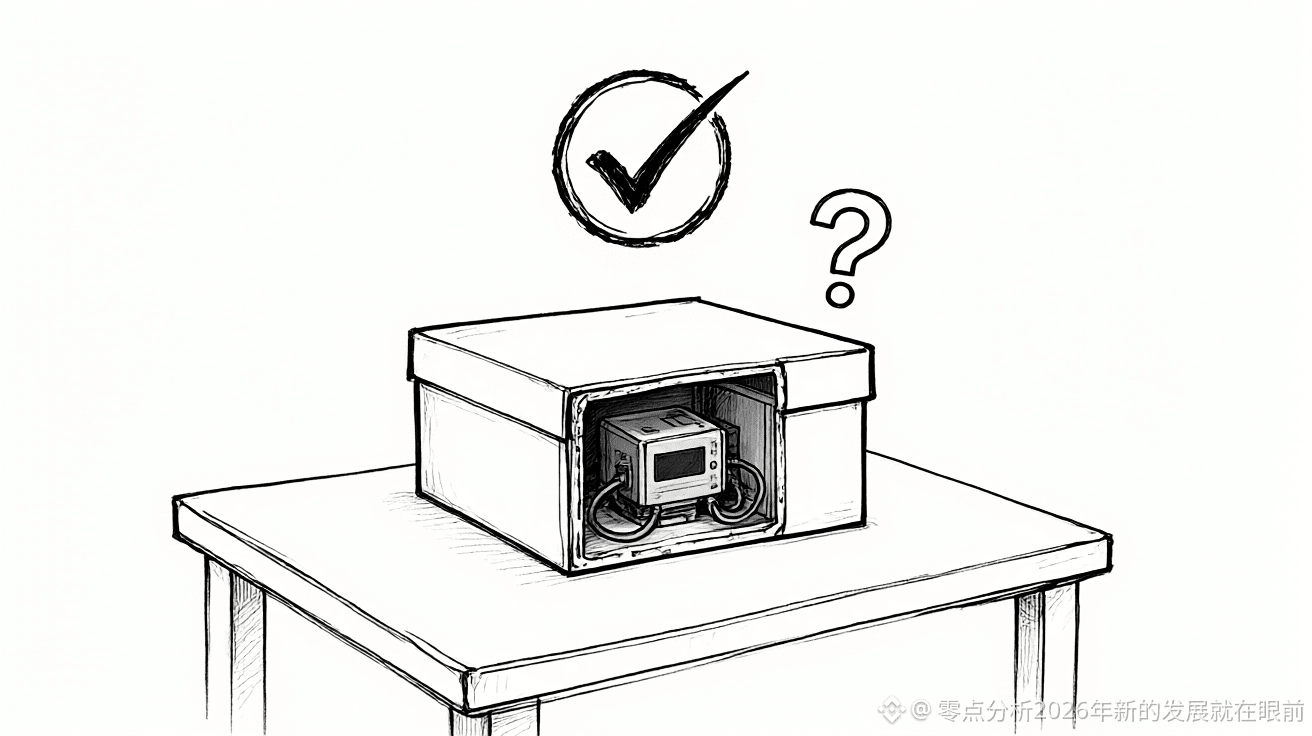
Mais si elle est authentique, cette vérification confirme l’identité de la puce ; elle ne vérifie pas qui a ouvert la machine entre-temps. On peut la croire intacte, alors que quelqu’un a soulevé le couvercle et raccordé un fil : cette partie-là échappe à son contrôle. $ZEC
Et le plus retors, c’est cette vieille formule : la clé privée n’est pas connectée à Internet. C’est toujours vrai aujourd’hui. La clé privée n’a effectivement pas été mise en ligne, mais quelqu’un a ajouté un petit module à l’écran qui affiche les vingt-quatre mots. Les mots ne sont pas connectés à Internet ; l’écran, lui, l’est.
Alors certains disent que, cette fois, ce n’est pas l’autogarde en elle-même qui a été mise en échec. La cryptographie du portefeuille n’a pas été cassée ; c’est le chemin qui l’a fait parvenir jusqu’à vous qui a été compromis. Dans l’entrepôt, sur les rayons, dans les colis de retour ou chez le vendeur au comptoir, quelqu’un a pu ouvrir le boîtier à chaque étape.
Un problème sur un téléphone se corrige avec un correctif. Une boîte trafiquée qui dort dans un tiroir, non : elle attend tranquillement que vous la branchiez un jour.
La consigne officielle est sans appel : cessez d’utiliser tout appareil suspect, ne le démontez pas vous-même et repartez avec une toute nouvelle suite de mots, sur un appareil acheté directement sur le site officiel. Ne réutilisez ni les anciens mots ni la phrase secrète supplémentaire qui les protégeait.
Pour en avoir le cœur net, vous pouvez envoyer l’appareil à l’usine située en France pour une radiographie : on peut voir les éléments ajoutés à l’intérieur sans ouvrir le boîtier. Les créneaux sont limités.
Au fond, « garder soi-même ses clés » était autrefois un principe ; cela ressemble de plus en plus à une tâche qu’il faut accomplir soi-même.
Opinion personnelle, ceci ne constitue pas un conseil en investissement. Vous êtes seul responsable de vos gains et de vos pertes.
#Ledger调查柏林遭篡改硬件钱包
L’authentification officielle fonctionne selon un échange de questions et de réponses. La machine contient un certificat gravé lors de sa fabrication. Le serveur lui envoie une suite de chiffres aléatoires, la machine la signe et la renvoie ; si tout correspond, le voyant passe au vert. La puce qui signe n’a pas été touchée de bout en bout, donc la réponse est bien authentique. $BNB
Mais si elle est authentique, cette vérification confirme l’identité de la puce ; elle ne vérifie pas qui a ouvert la machine entre-temps. On peut la croire intacte, alors que quelqu’un a soulevé le couvercle et raccordé un fil : cette partie-là échappe à son contrôle. $ZEC
Et le plus retors, c’est cette vieille formule : la clé privée n’est pas connectée à Internet. C’est toujours vrai aujourd’hui. La clé privée n’a effectivement pas été mise en ligne, mais quelqu’un a ajouté un petit module à l’écran qui affiche les vingt-quatre mots. Les mots ne sont pas connectés à Internet ; l’écran, lui, l’est.
Alors certains disent que, cette fois, ce n’est pas l’autogarde en elle-même qui a été mise en échec. La cryptographie du portefeuille n’a pas été cassée ; c’est le chemin qui l’a fait parvenir jusqu’à vous qui a été compromis. Dans l’entrepôt, sur les rayons, dans les colis de retour ou chez le vendeur au comptoir, quelqu’un a pu ouvrir le boîtier à chaque étape.
Un problème sur un téléphone se corrige avec un correctif. Une boîte trafiquée qui dort dans un tiroir, non : elle attend tranquillement que vous la branchiez un jour.
La consigne officielle est sans appel : cessez d’utiliser tout appareil suspect, ne le démontez pas vous-même et repartez avec une toute nouvelle suite de mots, sur un appareil acheté directement sur le site officiel. Ne réutilisez ni les anciens mots ni la phrase secrète supplémentaire qui les protégeait.
Pour en avoir le cœur net, vous pouvez envoyer l’appareil à l’usine située en France pour une radiographie : on peut voir les éléments ajoutés à l’intérieur sans ouvrir le boîtier. Les créneaux sont limités.
Au fond, « garder soi-même ses clés » était autrefois un principe ; cela ressemble de plus en plus à une tâche qu’il faut accomplir soi-même.
Opinion personnelle, ceci ne constitue pas un conseil en investissement. Vous êtes seul responsable de vos gains et de vos pertes.
#Ledger调查柏林遭篡改硬件钱包