
La ligne la plus importante du dépôt Enterprise de Space and Time est un avertissement : un résultat Proof of SQL n’est utile que si le vérificateur fait déjà confiance à l’engagement sur la table.
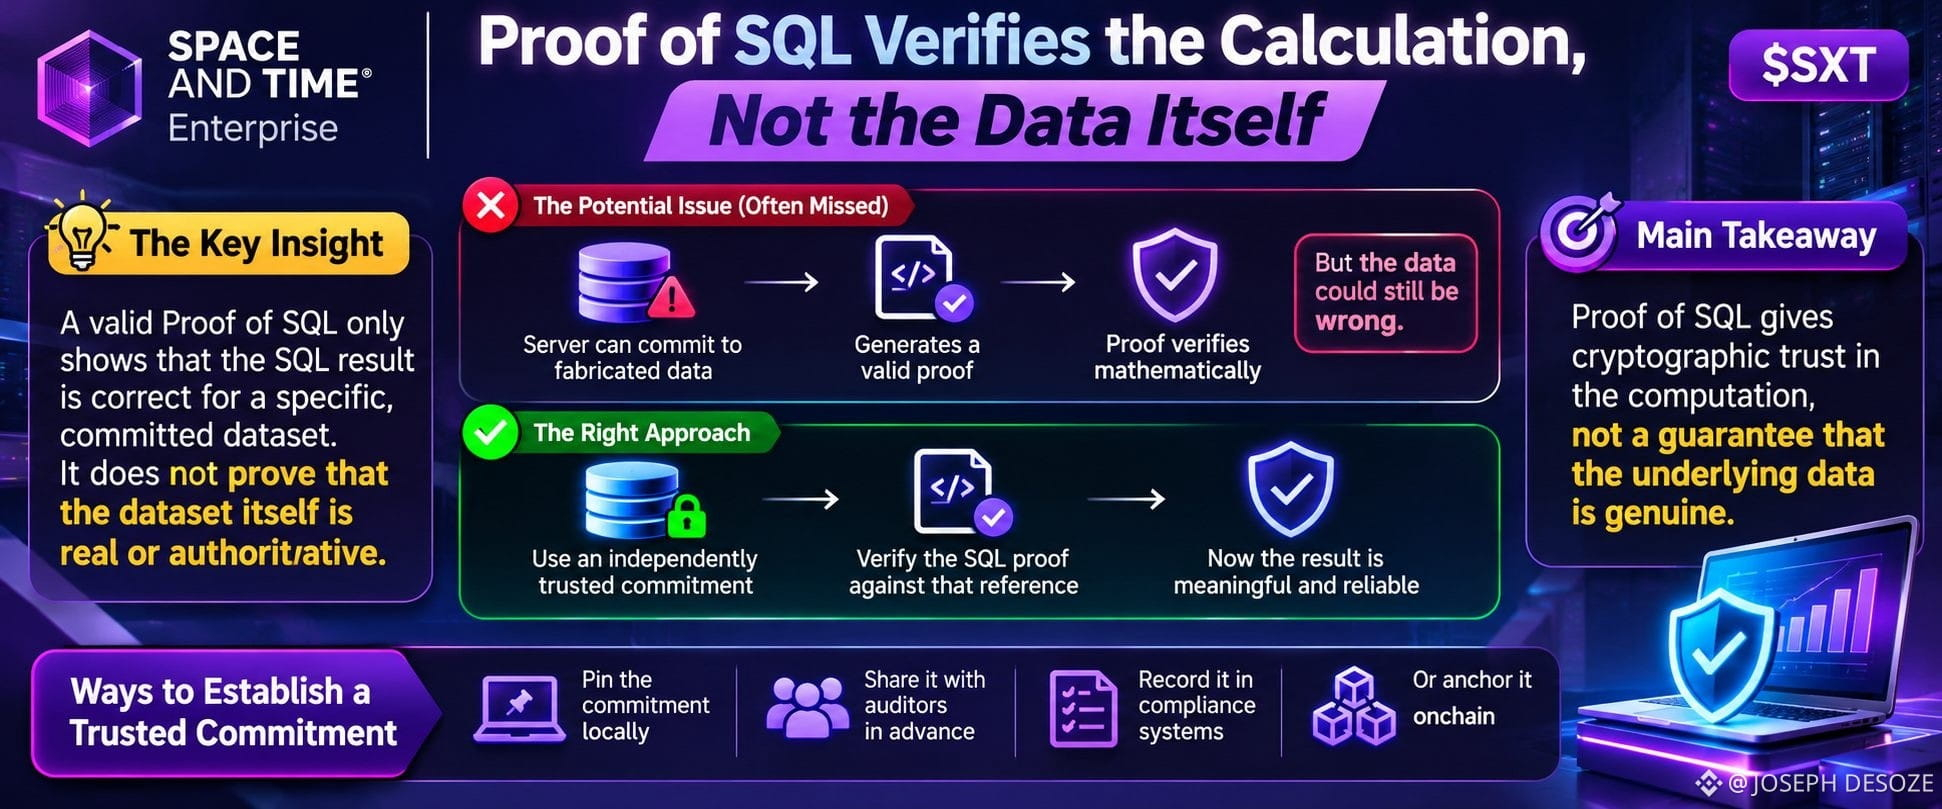
Proof of SQL établit que les lignes renvoyées sont le résultat de la requête SQL soumise sur des données couvertes par un engagement. Cela n’établit pas que l’engagement représente les bons enregistrements métier. Le dépôt énonce clairement le cas limite : si un serveur fournit à la fois l’engagement et la preuve, il pourrait s’engager sur des données fabriquées et tout de même produire une preuve vérifiable.
Cela signifie qu’il existe deux étapes de confiance distinctes. Quelqu’un doit d’abord établir et conserver un engagement digne de confiance de manière indépendante. Ensuite, l’auditeur vérifie la preuve SQL par rapport à cette référence — et non simplement par rapport à un engagement fourni avec le résultat. Le README suggère d’épingler les engagements localement, de les communiquer aux auditeurs à l’avance, de les consigner dans des systèmes de conformité ou de les ancrer sur la chaîne.
Cette distinction peut facilement passer inaperçue, car l’expression « rapport vérifié cryptographiquement » semble constituer une garantie complète. En réalité, elle garantit un calcul effectué sur un jeu de données choisi, et non que le jeu de données lui-même fait autorité.
Pour la finance et l’audit d’entreprise, l’attention se déplace ainsi de la génération des preuves vers la gouvernance des engagements. Pour l’ensemble plus large de l’écosystème $SXT , il faudra suivre si les déploiements font de la gestion indépendante des engagements une pratique courante en matière de rapports, plutôt que de la laisser à la discrétion de chaque vérificateur.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Limite de la vérification des preuves : le README officiel du dépôt GitHub Enterprise indique explicitement qu’une preuve vérifiée établit la validité SQL sur des données engagées, et non la validité de l’engagement lui-même.
* Exemple de données fabriquées : le README confirme qu’un serveur fournissant à la fois son propre engagement et sa preuve pourrait produire une preuve mathématiquement valide sur des données fabriquées.
* Vérification indépendante : le README cite les engagements épinglés localement, leur communication préalable aux auditeurs, les registres de conformité et l’ancrage sur la chaîne comme moyens d’établir des engagements fiables.
Proof of SQL établit que les lignes renvoyées sont le résultat de la requête SQL soumise sur des données couvertes par un engagement. Cela n’établit pas que l’engagement représente les bons enregistrements métier. Le dépôt énonce clairement le cas limite : si un serveur fournit à la fois l’engagement et la preuve, il pourrait s’engager sur des données fabriquées et tout de même produire une preuve vérifiable.
Cela signifie qu’il existe deux étapes de confiance distinctes. Quelqu’un doit d’abord établir et conserver un engagement digne de confiance de manière indépendante. Ensuite, l’auditeur vérifie la preuve SQL par rapport à cette référence — et non simplement par rapport à un engagement fourni avec le résultat. Le README suggère d’épingler les engagements localement, de les communiquer aux auditeurs à l’avance, de les consigner dans des systèmes de conformité ou de les ancrer sur la chaîne.
Cette distinction peut facilement passer inaperçue, car l’expression « rapport vérifié cryptographiquement » semble constituer une garantie complète. En réalité, elle garantit un calcul effectué sur un jeu de données choisi, et non que le jeu de données lui-même fait autorité.
Pour la finance et l’audit d’entreprise, l’attention se déplace ainsi de la génération des preuves vers la gouvernance des engagements. Pour l’ensemble plus large de l’écosystème $SXT , il faudra suivre si les déploiements font de la gestion indépendante des engagements une pratique courante en matière de rapports, plutôt que de la laisser à la discrétion de chaque vérificateur.
#SpaceAndTime #SXT $SXT @SpaceandTime
* Limite de la vérification des preuves : le README officiel du dépôt GitHub Enterprise indique explicitement qu’une preuve vérifiée établit la validité SQL sur des données engagées, et non la validité de l’engagement lui-même.
* Exemple de données fabriquées : le README confirme qu’un serveur fournissant à la fois son propre engagement et sa preuve pourrait produire une preuve mathématiquement valide sur des données fabriquées.
* Vérification indépendante : le README cite les engagements épinglés localement, leur communication préalable aux auditeurs, les registres de conformité et l’ancrage sur la chaîne comme moyens d’établir des engagements fiables.