#southkoreaplanstolet3500listedfirmsbuybitcoin
Selon les normes K-IFRS et les exigences sud-coréennes en matière d’audit financier, une adresse sur une blockchain publique prouve uniquement que des cryptomonnaies se trouvent à cette adresse : elle ne prouve ni que l’entreprise détient le pouvoir d’autoriser les dépenses, ni que ce contrôle lui est exclusivement réservé. Comme les clés privées sont l’équivalent fonctionnel d’un contrôle au porteur et que leur divulgation compromet la sécurité des actifs, les auditeurs s’appuient sur la cryptographie asymétrique, des preuves de dérivation en lecture seule et des procédures structurées de signature multipartite, plutôt que de consulter ou de prendre en garde des clés privées brutes.
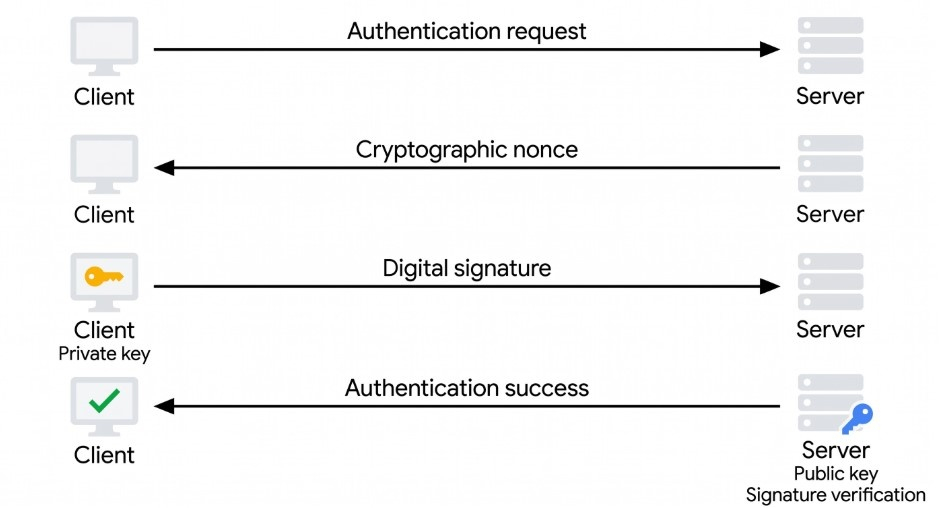
1. Signatures numériques par défi-réponse (nonces)
Il s’agit de la preuve cryptographique fondamentale du contrôle d’une adresse de portefeuille :
Fonctionnement : L’auditeur génère un nonce inédit et imprévisible (une chaîne de défi aléatoire, comprenant souvent un horodatage d’audit, un identifiant de mission et l’adresse publique précise du portefeuille).
Signature et vérification : Un signataire désigné utilise la clé privée du portefeuille (au moyen d’un dispositif de signature matériel isolé du réseau ou d’un dispositif de signature MPC) pour signer le message de défi sans déplacer de fonds. L’auditeur vérifie mathématiquement la signature numérique obtenue à l’aide de la clé publique ou de l’adresse du portefeuille connue, au moyen de la cryptographie sur courbes elliptiques (par exemple, ECDSA sur Bitcoin et les chaînes EVM, ou EdDSA sur d’autres réseaux).
Pourquoi un nonce est important : Sans nouveau défi, une entreprise pourrait rejouer un message signé antérieurement ou s’appuyer sur un tiers qui ne dispose que d’un accès obsolète à la signature.
2. Clés publiques étendues (xpub / ypub / zpub) et dérivation en lecture seule
Pour les portefeuilles déterministes hiérarchiques (HD), les auditeurs évitent de vérifier manuellement les adresses une par une :
Fonctionnement : L’entité partage des clés publiques étendues en lecture seule (telles que xpub/zpub pour Bitcoin, ou des clés publiques de compte en lecture seule / des clés de visualisation lorsque cette fonctionnalité est prise en charge), plutôt que des phrases de récupération ou des clés privées.
Ce que cela prouve : Les auditeurs peuvent dériver de manière déterministe l’arborescence des adresses de réception et de change contrôlées par ce chemin de portefeuille, puis rapprocher chaque UTXO sur la chaîne ou chaque solde de compte du sous-grand livre de l’entreprise, ce qui réduit le risque de ne sélectionner que les adresses favorables ou d’omettre les adresses de change.
Limite essentielle : Les clés publiques étendues permettent la dérivation d’adresses ainsi que l’inspection des soldes et des transactions, mais pas les dépenses. Les auditeurs les traitent toutefois comme des informations sensibles, car elles peuvent relier plusieurs adresses appartenant à la même trésorerie.
3. Attestation par signature multiple et seuil MPC
Les trésoreries institutionnelles utilisent rarement une seule clé privée. Le contrôle est plutôt réparti entre plusieurs signataires ou parts de clé au moyen de contrats ou scripts à signatures multiples (m sur n), ou de signatures à seuil par calcul multipartite (MPC) :
Fonctionnement : Au lieu d’assembler une clé privée unique en mémoire, les parts de clé restent isolées dans des modules matériels, auprès de responsables ou de dépositaires distincts. Lors d’une revue d’audit, les signataires autorisés produisent une signature à seuil valide sur le message de défi de l’auditeur, tout en respectant les règles de séparation des tâches (par exemple, en démontrant qu’aucune personne ne détient suffisamment de parts de clé ou de poids de quorum pour transférer des fonds de manière unilatérale).
Vérification du contrôle exclusif et non grevé : Les auditeurs examinent également les contrats intelligents, les politiques de cosignature et les accords de conservation afin de vérifier qu’aucune partie externe ne dispose d’un droit de veto sur la cosignature, de droits de gage ou de privilèges cachés lui permettant de transférer des fonds, ce qui contredirait le contrôle exclusif de l’entreprise.
4. Preuves de Merkle et attestations cryptographiques de réserves / de conservation
Lorsque des actifs sont détenus par un dépositaire tiers ou dans le cadre d’une structure omnibus ou ségréguée, les preuves cryptographiques sont associées à des confirmations indépendantes de tiers :
Preuves d’inclusion dans un arbre de Merkle : Utilisées lorsqu’un dépositaire agrège les soldes de plusieurs clients et publie des preuves cryptographiques montrant que la feuille correspondant au solde d’un client donné est incluse dans une racine de Merkle validée, liée à des adresses vérifiables sur la chaîne.
Pourquoi les auditeurs associent toujours la cryptographie à des éléments juridiques et de conservation : Une signature prouve la capacité à signer à un instant donné, mais pas le titre juridique, l’absence de nantissements ou de prêts hors chaîne, ni la sécurité continue après le test. Les auditeurs combinent donc les tests de signature cryptographique avec des confirmations des dépositaires, l’examen des contrats intelligents et de la gouvernance, ainsi que le traçage des transactions sur la blockchain.