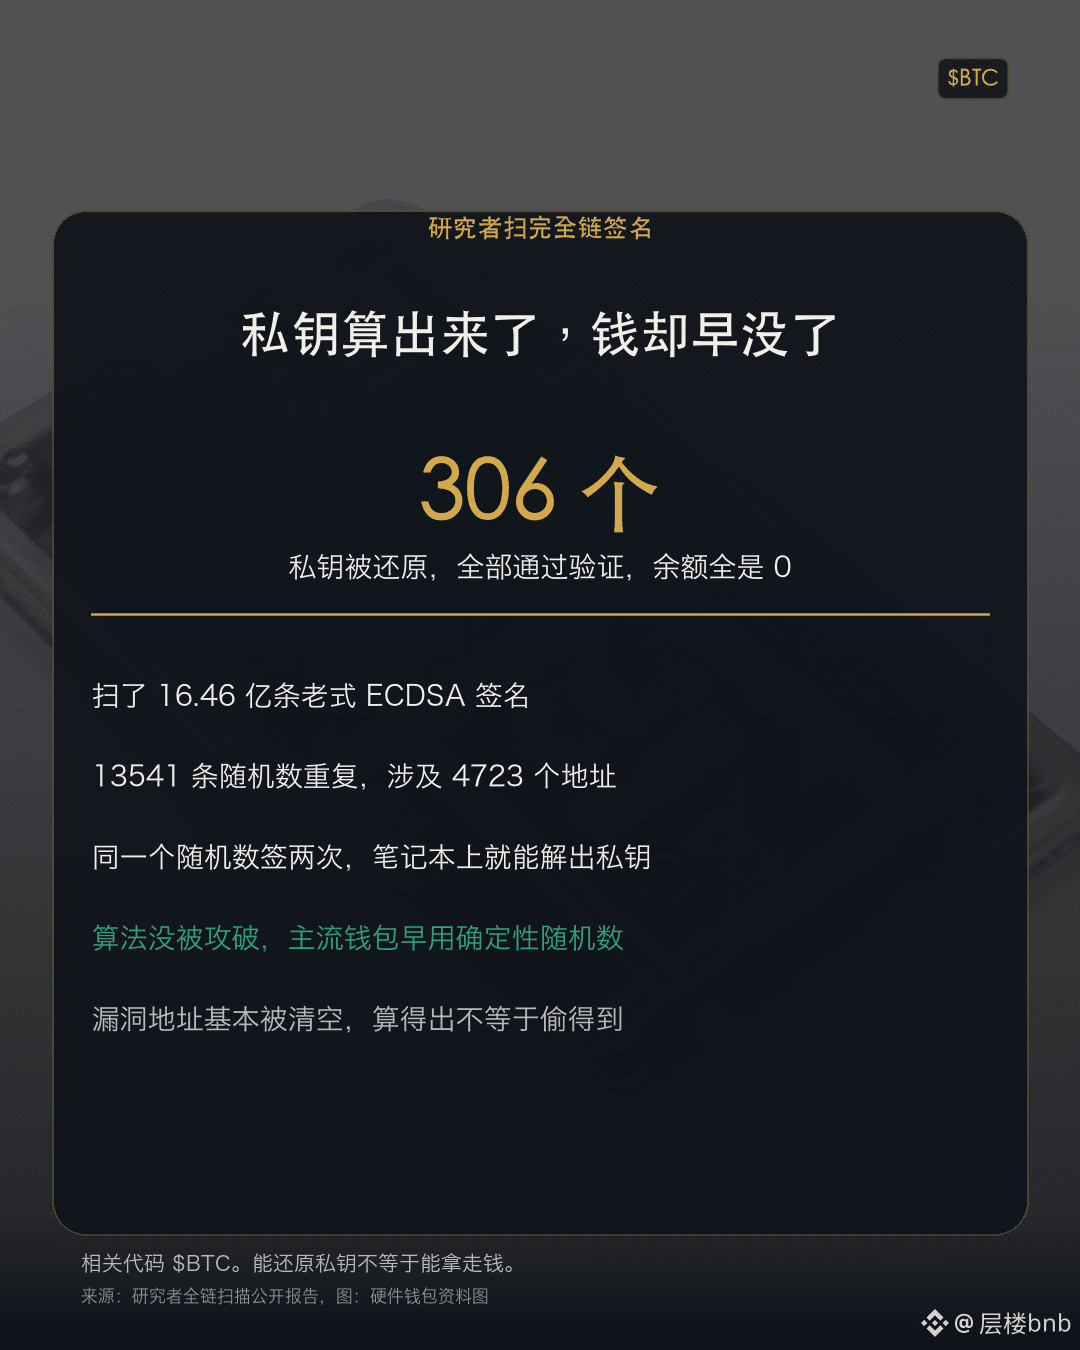
Une faille de signature Bitcoin a été présentée comme pouvant être exploitée en quelques secondes, alors que la réalité est bien plus prudente. Un chercheur a passé en revue l’ensemble des 1,646 milliard de signatures anciennes de Bitcoin, et a trouvé 13 541 signatures avec des nombres aléatoires réutilisés, impliquant 4 723 adresses. Dès qu’une répétition se produit, n’importe qui peut calculer la clé privée à partir de deux signatures sur un simple ordinateur portable. Le chercheur a effectivement calculé les 306 clés privées correspondantes, et les 306 ont été vérifiées avec succès, sans une seule erreur. Puis il a découvert qu’aucune de ces 306 adresses ne contenait le moindre bitcoin. La faille est réelle, mais ce type d’anciennes adresses a déjà été vidé depuis longtemps. L’algorithme de signature lui-même n’a pas été cassé ; les portefeuilles grand public utilisent des nombres aléatoires déterministes depuis 2016, ce qui élimine le risque de répétition. Pouvoir calculer une clé privée ne signifie pas pouvoir récupérer de l’argent.
相关代码:$BTC
#比特币签名漏洞可被秒级利用
相关代码:$BTC
#比特币签名漏洞可被秒级利用