


Le groupe d’extorsion connu sous le nom de n0n a rendu publics, le 19 novembre 2026, des dossiers marketing de clients associés à JPMorgan Chase, Visa et Mastercard, après l’expiration de son ultimatum de 48 heures. Les trois entreprises ont attribué la cause des incidents à des prestataires de services externes, assurant que leurs systèmes de paiement n’avaient pas été compromis. Toutefois, les dossiers marketing divulgués pourraient permettre à des criminels de mener des attaques d’hameçonnage convaincantes contre les clients.
Des milliers d’e-mails, aucun numéro de carte
RansomNews a relevé trois publications sur le site de fuite de n0n le 16 novembre à 16 h 27 UTC. Les fichiers ont été rendus publics trois jours plus tard, le 19 novembre.
Les fichiers de JPMorgan contenaient près de 16 000 adresses e-mail de titulaires de la carte Reserve, selon Cybernews. Reuters indique avoir également trouvé environ 124 adresses d’employés.
Pour Visa, les fichiers contenaient plus de 6 000 clients premium. Quant à Mastercard, ses fichiers comptaient environ 2 000 entrées, mais Cybernews a souligné que ces données mal structurées sont probablement des données de test.
Aucun des jeux de données signalés ne contiendrait de numéros de carte bancaire. Reuters n’a pas pu vérifier de manière indépendante l’authenticité des données en question.
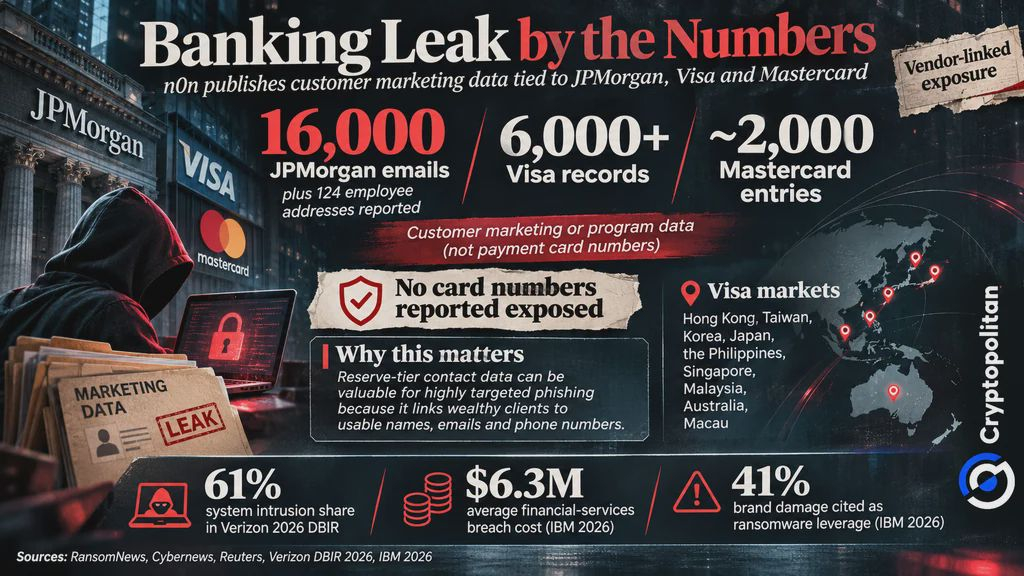 Fuite de données chez JPMorgan, Visa et Mastercard : les chiffres clés de la cyberattaque de n0n
Les prestataires mis en cause, les réseaux de paiement épargnés
Selon JPMorgan, la fuite est liée à des prestataires de services externes, et non aux systèmes de la banque. Le 19 novembre, la banque a déclaré à Reuters :
« Nous pensons que les attaquants ont accédé à certaines données marketing détenues par ces prestataires. »
JPMorgan a également annoncé qu’elle contacterait les clients concernés.
Le 17 novembre, Visa a fourni une explication similaire, en mentionnant son prestataire de services de la région Asie-Pacifique. L’entreprise a insisté :
« Les systèmes de Visa n’ont pas été concernés ni affectés. »
Mastercard avait également détecté un risque lié à un prestataire externe travaillant sur l’un de ses programmes d’avantages clients. Dans un communiqué publié le 19 novembre, l’entreprise a déclaré :
« Le réseau de paiement Mastercard n’est pas concerné, et les utilisateurs peuvent toujours utiliser leurs cartes. »
Bien que les entreprises aient reconnu être confrontées à des problèmes liés à des prestataires tiers, aucune n’a révélé le nom des prestataires concernés.
Le fichier de JPMorgan : un répertoire de personnes fortunées
JPMorgan Reserve est une carte de crédit exclusive, réservée à certains clients disposant d’au moins 10 millions de dollars de fonds d’investissement auprès de la banque.
Ces données divulguées sont donc très utiles aux escrocs. Même sans numéros de carte, les criminels peuvent utiliser les noms, les adresses e-mail et les numéros de téléphone pour se faire passer pour des employés de la banque et envoyer des messages d’hameçonnage convaincants.
Les données de Visa présentent la même menace dans neuf pays de la région Asie-Pacifique, notamment à Hong Kong, à Taïwan, en Corée, au Japon, aux Philippines, à Singapour, en Malaisie, en Australie et à Macao.
Un seul fournisseur, de nombreux noms sur le site de fuite
Les trois jeux de données pourraient provenir du même prestataire. Le chercheur de Cybernews Aras Nazarovas a relevé des similitudes dans leurs formats de fichiers, même si aucune des entreprises n’a confirmé l’existence d’une source commune.
SOCRadar a également documenté les activités d’extorsion de n0n. Cet incident montre qu’une fuite chez un seul prestataire de services peut exposer des données clients liées à plusieurs grandes entreprises financières.
Pourquoi les fuites chez les prestataires touchent toujours les banques
La sécurité des tiers est devenue une préoccupation croissante pour les institutions financières. Le rapport 2026 de Verizon révèle que des prestataires externes étaient impliqués dans 48 % des fuites.
Les conséquences financières peuvent être considérables. IBM a estimé le coût moyen d’une fuite dans le secteur des services financiers à 6,3 millions de dollars. Ses recherches ont également révélé que l’atteinte à la réputation de la marque avait servi de moyen de pression dans 41 % des attaques par rançongiciel. Par ailleurs, Visa a fait état d’une hausse de 62 % des incidents impliquant des tiers.
Le problème dépasse largement le secteur bancaire. Cryptopolitan a rapporté que des pirates chercheraient à vendre près de 46 000 dossiers d’employés de TSMC pour 3 BTC, à la suite d’un incident impliquant un fournisseur de services cloud.
Dans les deux cas, le même problème se pose : les entreprises restent vulnérables aux fuites impliquant des prestataires tiers chargés de données sensibles.
Ne vous contentez pas de lire l’actualité crypto. Comprenez-la. Abonnez-vous à notre newsletter. C’est gratuit.