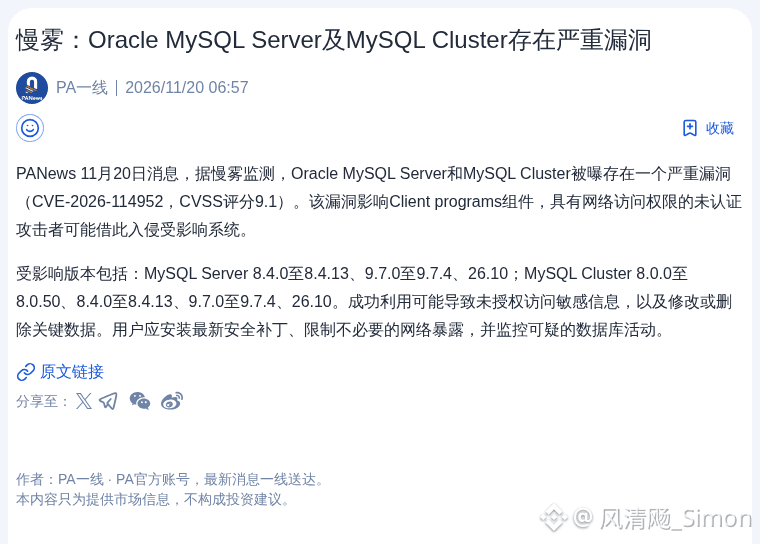
SlowMist vient de publier une alerte : Oracle MySQL Server et MySQL Cluster présentent une vulnérabilité assez grave, avec un score CVSS de 9,1.
Cette vulnérabilité touche le composant Client programs. Tout attaquant non authentifié disposant d’un accès réseau peut l’exploiter. En cas d’attaque, des informations sensibles pourraient être dérobées et des données critiques modifiées ou supprimées.
De nombreuses versions sont concernées, de MySQL Server 8.4.0 à 9.7.4. MySQL Cluster est également touché. Si vous utilisez l’une de ces versions, vérifiez votre système sans tarder.
$BTC
$ETH
#IncidentDeSécurité
Cette vulnérabilité touche le composant Client programs. Tout attaquant non authentifié disposant d’un accès réseau peut l’exploiter. En cas d’attaque, des informations sensibles pourraient être dérobées et des données critiques modifiées ou supprimées.
De nombreuses versions sont concernées, de MySQL Server 8.4.0 à 9.7.4. MySQL Cluster est également touché. Si vous utilisez l’une de ces versions, vérifiez votre système sans tarder.
$BTC
$ETH
#IncidentDeSécurité