

Quand on reçoit un lien en message privé de la part de quelqu’un ou d’une personne se présentant comme un partenaire, faut-il vraiment cliquer dessus ?
Mon conseil : ne vous précipitez pas.
Soyez particulièrement vigilant si vous échangez souvent avec des équipes de projets, dans le cadre de partenariats commerciaux ou d’opérations de distribution gratuite de jetons.
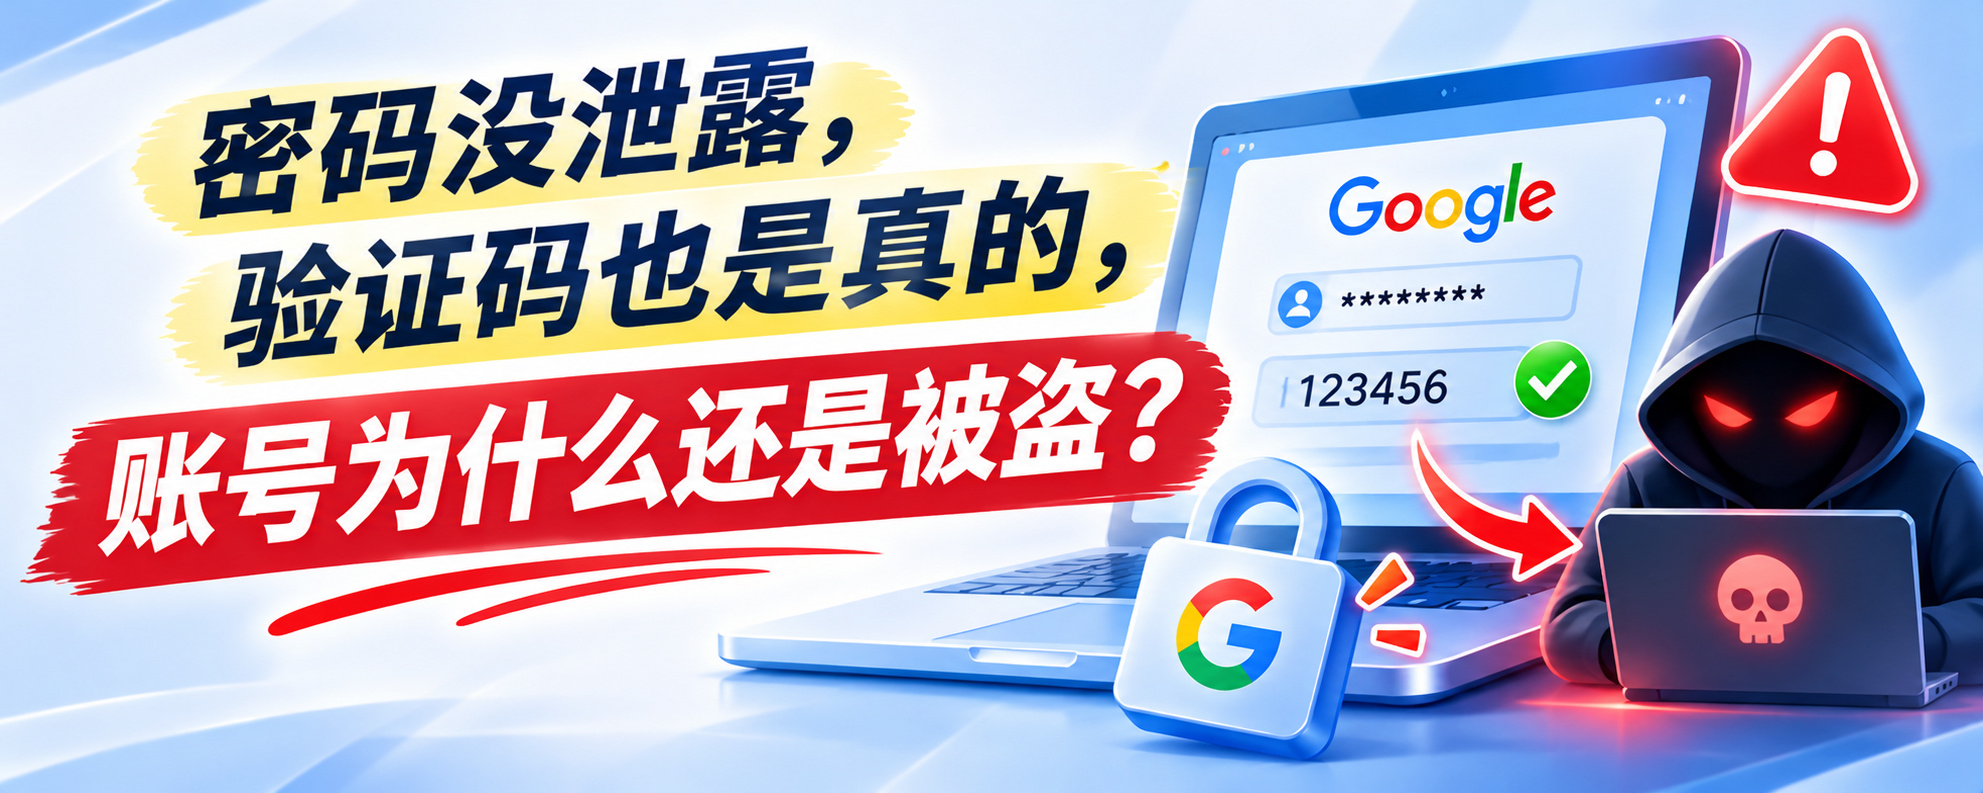
Hier soir, j’ai découvert une méthode d’attaque appelée AiTM (hameçonnage de type « homme du milieu ») + détournement de session.
Le plus inquiétant, c’est que même si votre mot de passe n’a pas été piraté et que le code de vérification vous a bien été envoyé par la plateforme, votre compte peut quand même être dérobé !
Comment est-ce possible ?
1️⃣ Recevoir un lien qui semble normal
Par exemple, quelqu’un vous envoie une proposition de collaboration dans Google Docs, des documents de projet sur Google Drive ou une invitation à une réunion.
Après avoir cliqué, une page vous indique que vous devez vous connecter à votre compte Google pour consulter le fichier. Beaucoup trouvent cela normal et saisissent directement leur identifiant et leur mot de passe.
2️⃣ L’attaquant intervient au milieu
En bref, l’attaquant agit comme un intermédiaire entre vous et le véritable site web.
Vous saisissez votre identifiant et votre mot de passe, et il les transmet au véritable Google ; lorsque Google demande un code de vérification, il relaie également cette étape.
Tout semble identique à une connexion normale. Vous pourriez même réussir à vous connecter, mais l’attaquant se connecte aussi en parallèle.
3️⃣ Détournement de session (Session Hijacking)
Une fois la connexion réussie, Google remet au navigateur un laissez-passer temporaire, appelé cookie de session (Session Cookie).
Si l’attaquant met la main sur ce laissez-passer, il peut accéder à votre compte en se faisant passer pour vous, sans avoir à saisir à nouveau votre mot de passe ou votre code de vérification.
Voilà pourquoi un compte peut être piraté même si le mot de passe n’a pas été divulgué.
---
Alors, comment se protéger ?
1️⃣ Vérifiez le nom de domaine
Chaque fois que vous ouvrez un lien ou êtes redirigé vers une nouvelle page, vérifiez le nom de domaine complet. Ne vous fiez pas uniquement au lien reçu au départ.
Par exemple :
- "docs.google.com" ✅ Domaine officiel de Google
- "docs.google.com.evil.com" ❌ Appartient en réalité à evil.com
- "docs-google.com" ❌ N’est pas un domaine officiel de Google
2️⃣ Privilégiez les clés d’accès (Passkey)
Supposons que vous ayez enregistré une clé d’accès sur le véritable site de Google, puis que vous arriviez par erreur sur un faux site imitant Google. Même si la page est identique en tout point, la clé d’accès vérifie le nom de domaine et ne vous authentifie pas sur le faux site s’il ne correspond pas.
Par rapport aux mots de passe traditionnels, les clés d’accès offrent une meilleure protection contre ce type d’attaque par hameçonnage.
3️⃣ En cas de doute sur un nom de domaine, vérifiez-le d’abord
✨ Vérifiez les liens sur le compte X officiel du projet, son site officiel ou sa communauté officielle.
✨ Utilisez WHOIS pour consulter les informations d’enregistrement du nom de domaine :
https://lookup.icann.org/
✨ Utilisez VirusTotal pour vérifier si le lien a été signalé comme malveillant par des moteurs de sécurité :
https://www.virustotal.com/
Attention toutefois : un nom de domaine enregistré depuis longtemps et non signalé par VirusTotal n’est pas forcément sans danger.
La méthode la plus sûre : ne vous connectez pas via un lien envoyé par un inconnu ; accédez vous-même au site depuis une source officielle.
---
Pour finir, une petite question :
Vous recevez un fichier Google Drive et son expéditeur vous demande de vous connecter pour le consulter. Lequel de ces noms de domaine est le véritable domaine de connexion Google ?
A. "accounts.google.com"
B. "accounts.google.com.verify-login.net"
C. "google.accounts-login.com"
D. "accounts.google.com@secure-login.net"
Lequel choisiriez-vous ?