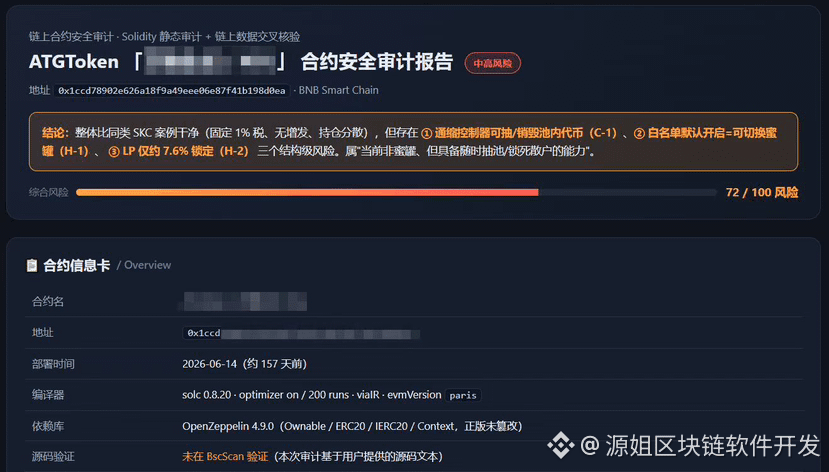
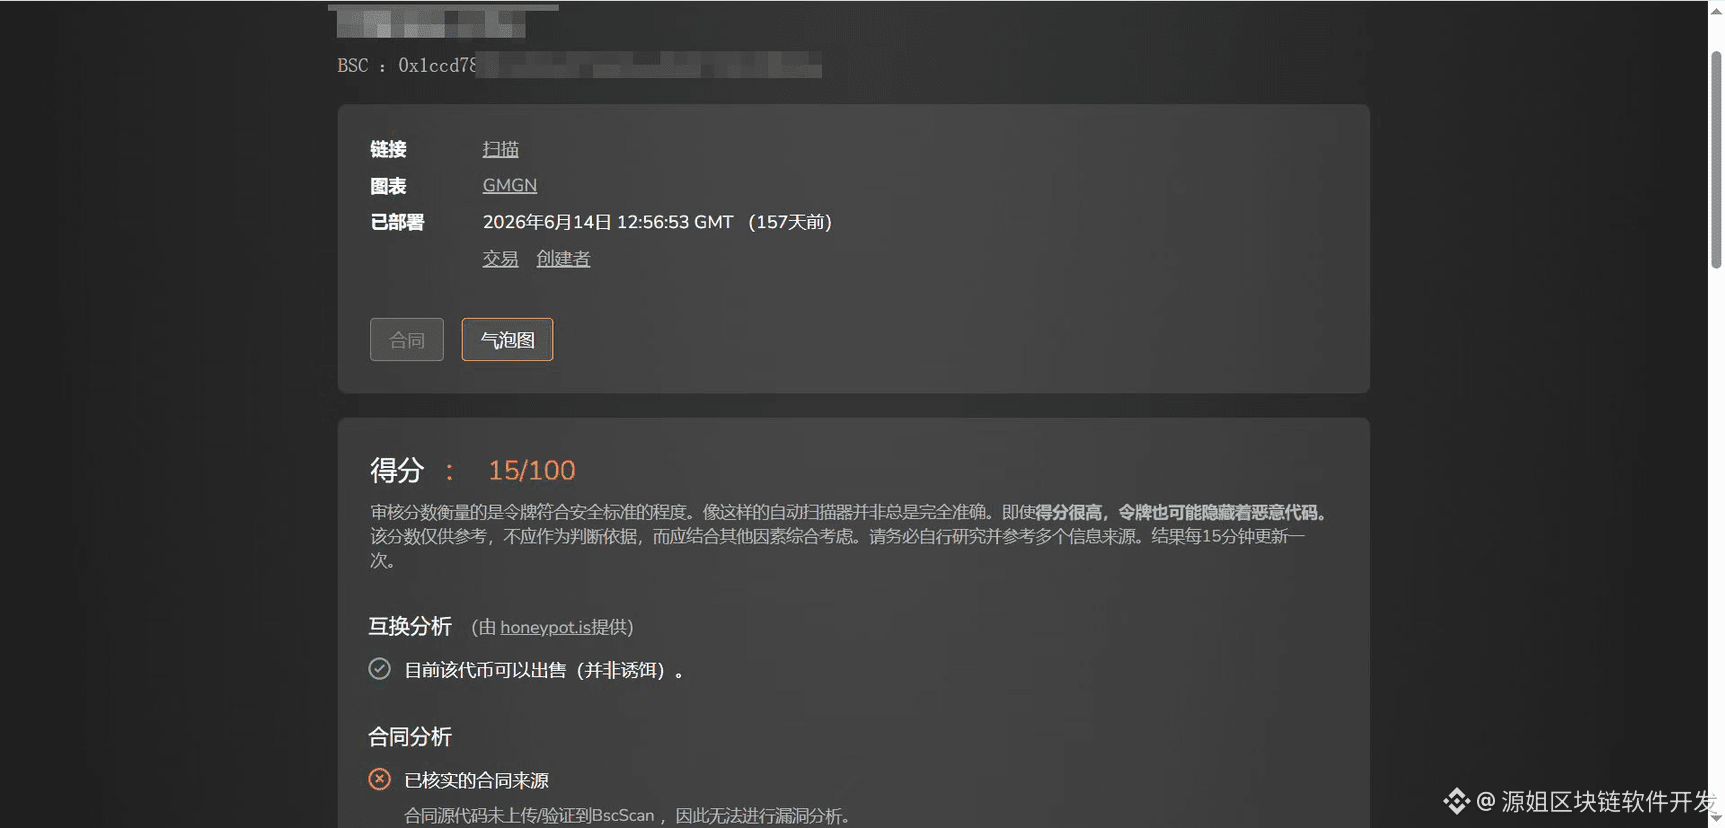
Un ami lance un token et me demande si ce contrat est clean. Je vois un audit noté 15, un code source non publié et des droits d’administration toujours actifs… C’est pas un projet, c’est un braquage à visage couvert !
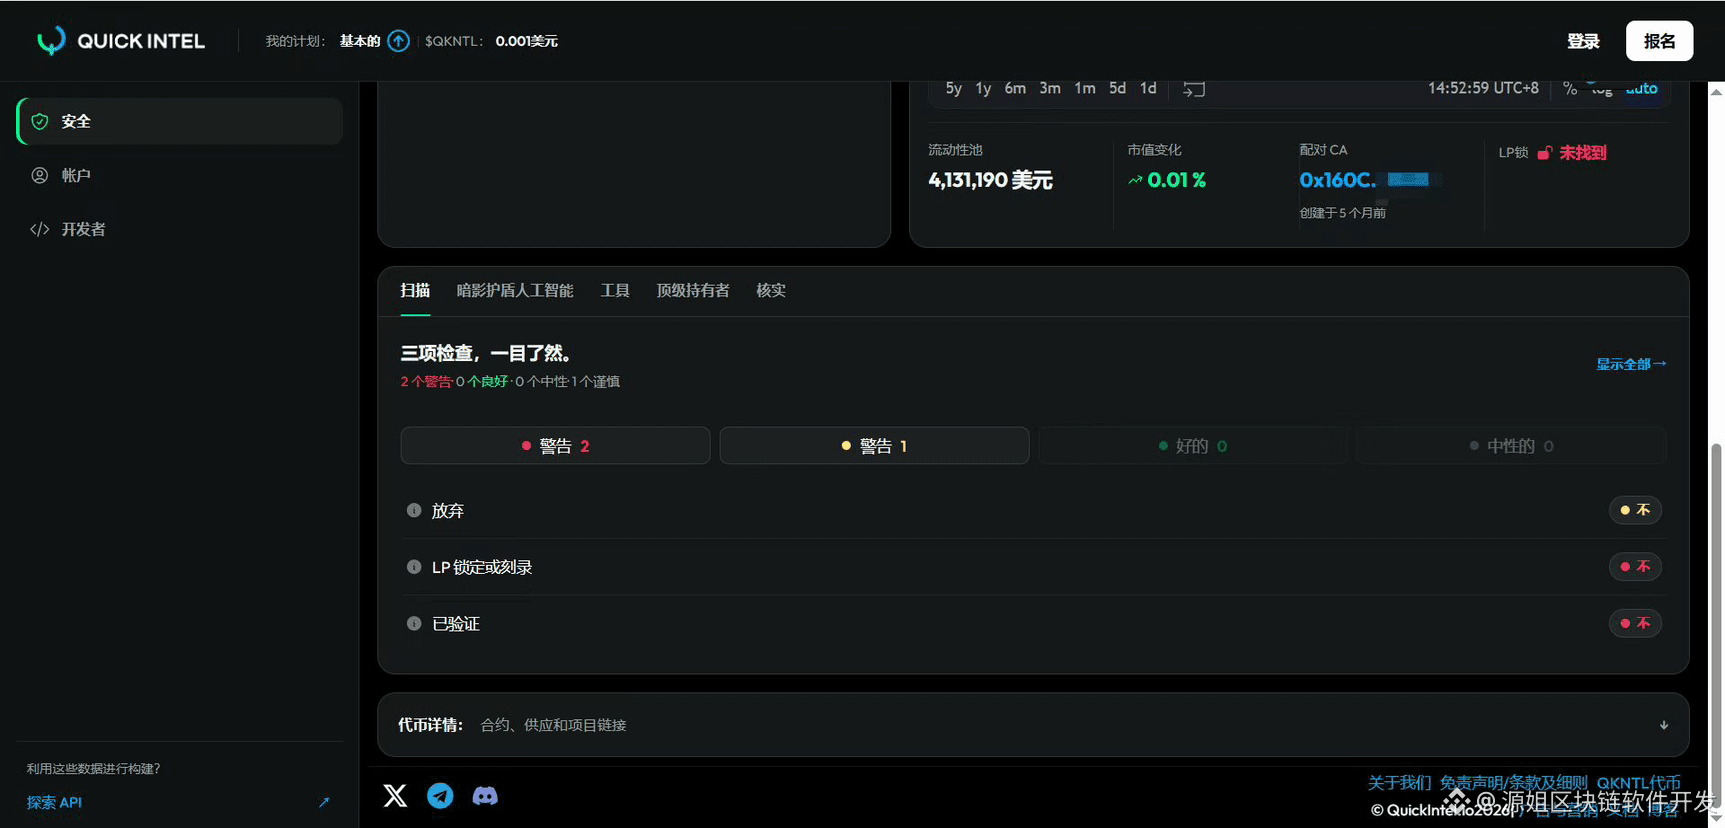
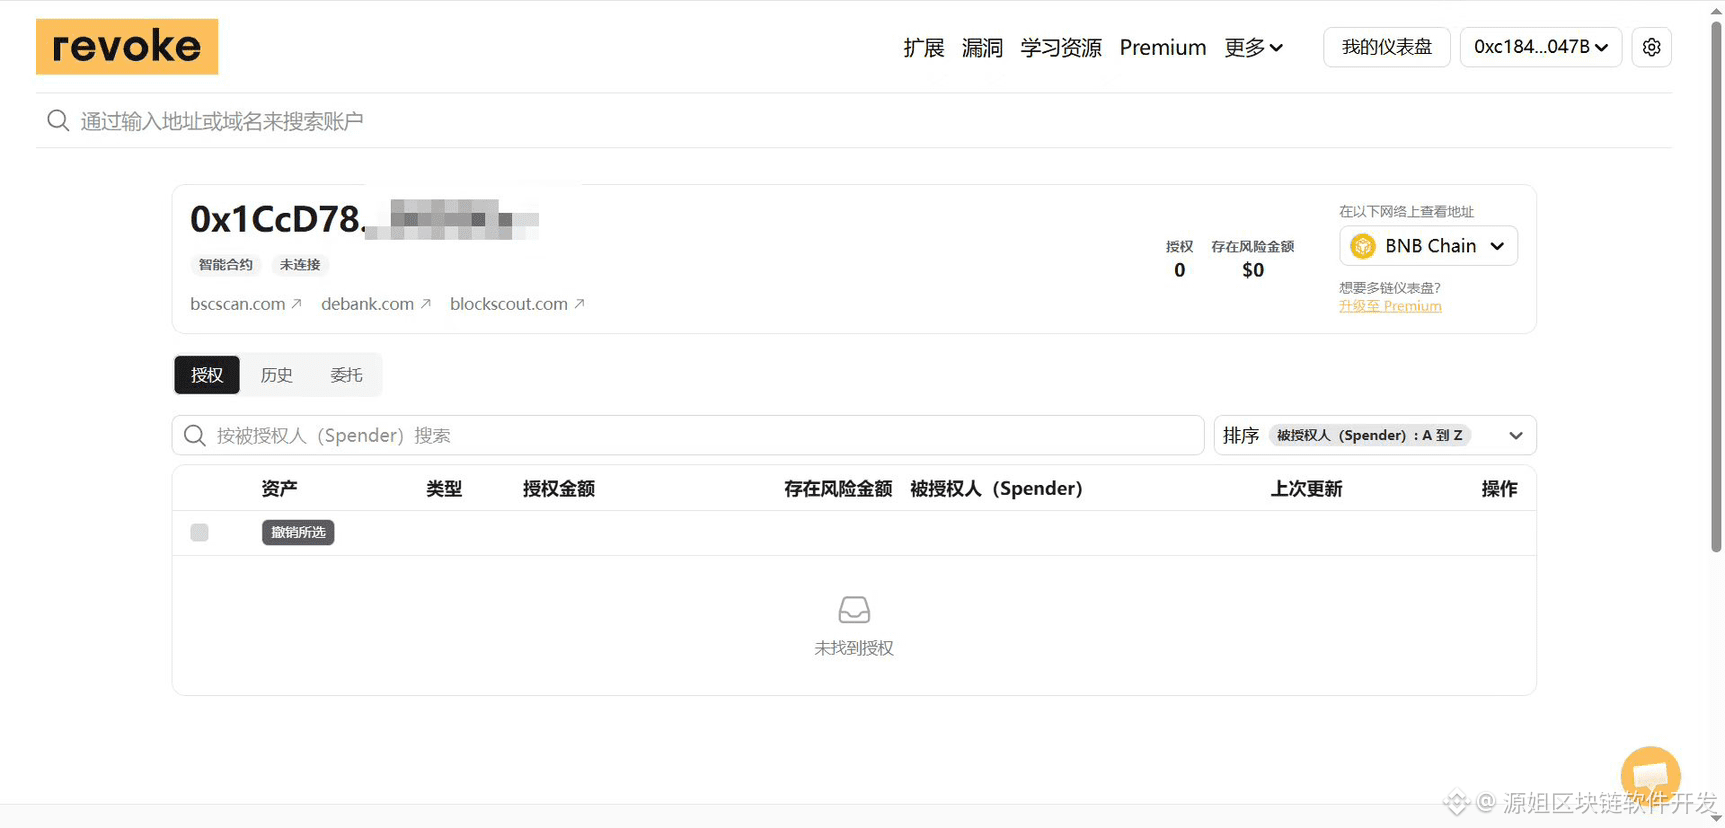
La liste blanche est activée par défaut, la liquidité n’est même pas verrouillée et le propriétaire garde jalousement tous les droits. Avec ce genre d’arnaque qui peut se transformer en « honeypot » à tout moment, si tu fonces, tu offres même ton caleçon aux gros bonnets !
Il n’y a même pas de vérification élémentaire du code open source, et la protection contre la réentrance comme l’isolation des droits au niveau inférieur font complètement défaut. Si les escrocs modifient un paramètre au beau milieu de la nuit et coupent les accès, il ne restera pas un centime de ton capital.
Tu veux monter un projet vraiment robuste et sécurisé ? Viens à Shenzhen voir Yuan et son équipe de cent personnes : ils t’aideront à blinder complètement le contrat intelligent sous-jacent et le moteur d’appariement à haute concurrence. Être teneur de marché légal et percevoir des frais, voilà la vraie bonne stratégie ! Envoie-moi un DM.
La liste blanche est activée par défaut, la liquidité n’est même pas verrouillée et le propriétaire garde jalousement tous les droits. Avec ce genre d’arnaque qui peut se transformer en « honeypot » à tout moment, si tu fonces, tu offres même ton caleçon aux gros bonnets !
Il n’y a même pas de vérification élémentaire du code open source, et la protection contre la réentrance comme l’isolation des droits au niveau inférieur font complètement défaut. Si les escrocs modifient un paramètre au beau milieu de la nuit et coupent les accès, il ne restera pas un centime de ton capital.
Tu veux monter un projet vraiment robuste et sécurisé ? Viens à Shenzhen voir Yuan et son équipe de cent personnes : ils t’aideront à blinder complètement le contrat intelligent sous-jacent et le moteur d’appariement à haute concurrence. Être teneur de marché légal et percevoir des frais, voilà la vraie bonne stratégie ! Envoie-moi un DM.