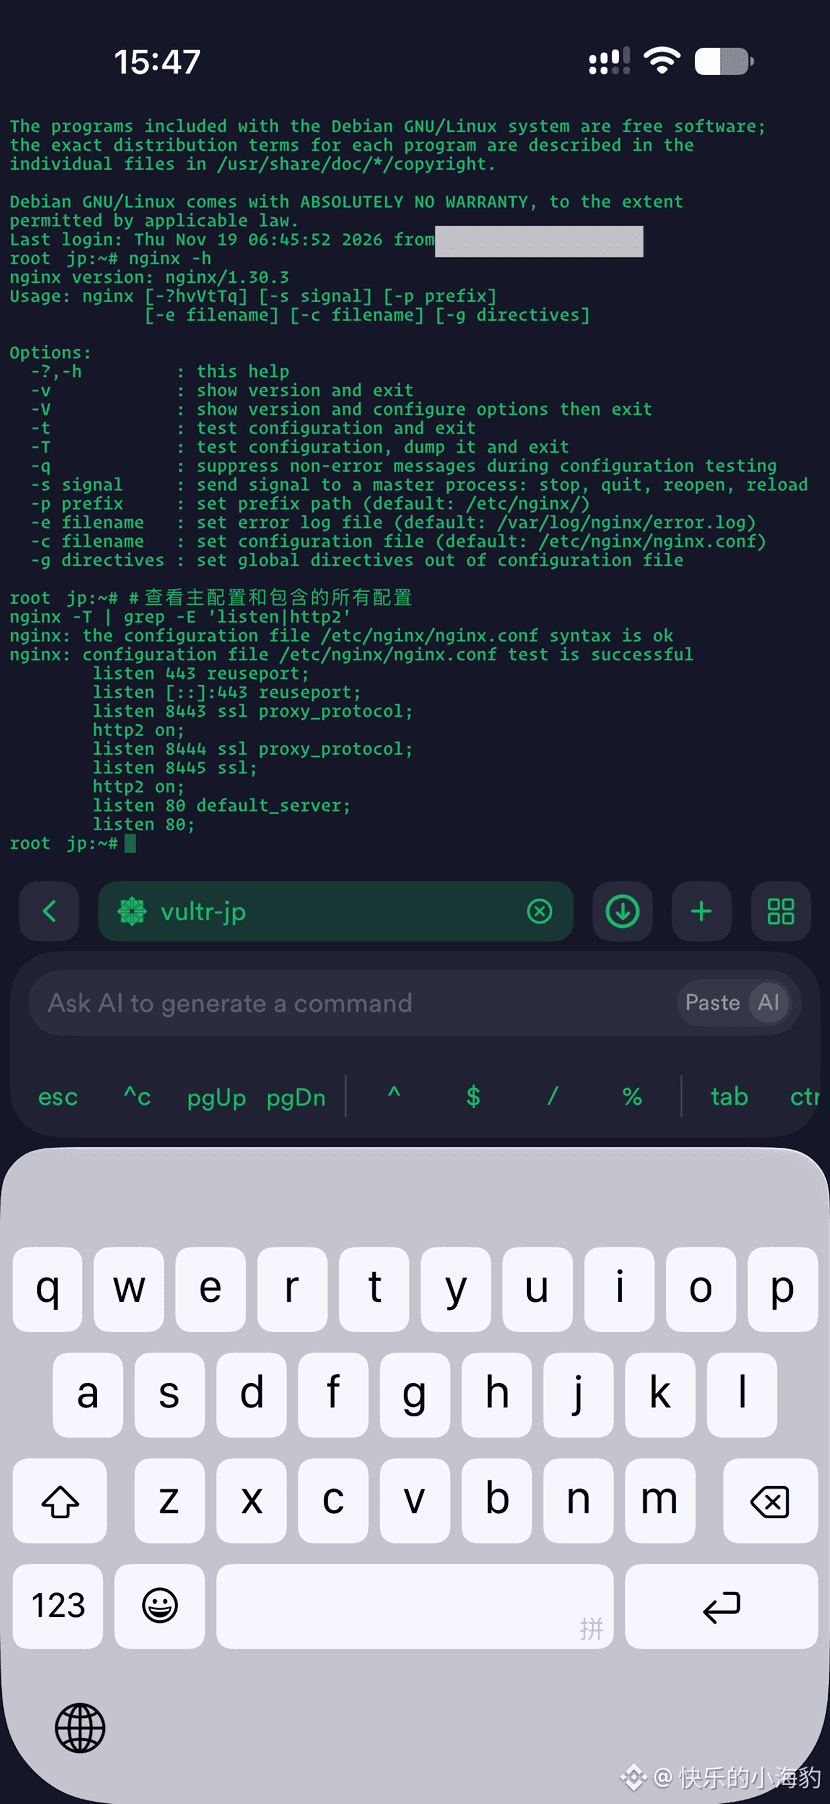

🔥 La vache, j’ai eu une de ces trouilles ! J’ai vérifié quelques-uns de mes VPS : ils sont tous sous nginx 1.30.3, une version vulnérable. Putain, merde ! Voir l’image 1.
Je me demandais pourquoi je rencontrais sans arrêt des problèmes bizarres ces derniers temps. Heureusement, je n’avais pas encore mis en ligne certaines clés API sensibles. Par exemple, il y a quelques jours, pendant un test de prêts circulaires entre plusieurs plateformes d’échange, j’avais temporairement activé les autorisations de transfert. Mais j’avais fait le test en local, connecté via un proxy, et j’avais aussi configuré une liste blanche pour les retraits et tout le reste. En plus, j’ai désactivé ces autorisations très vite après le test.
Rien que d’y penser maintenant, j’en ai des sueurs froides.
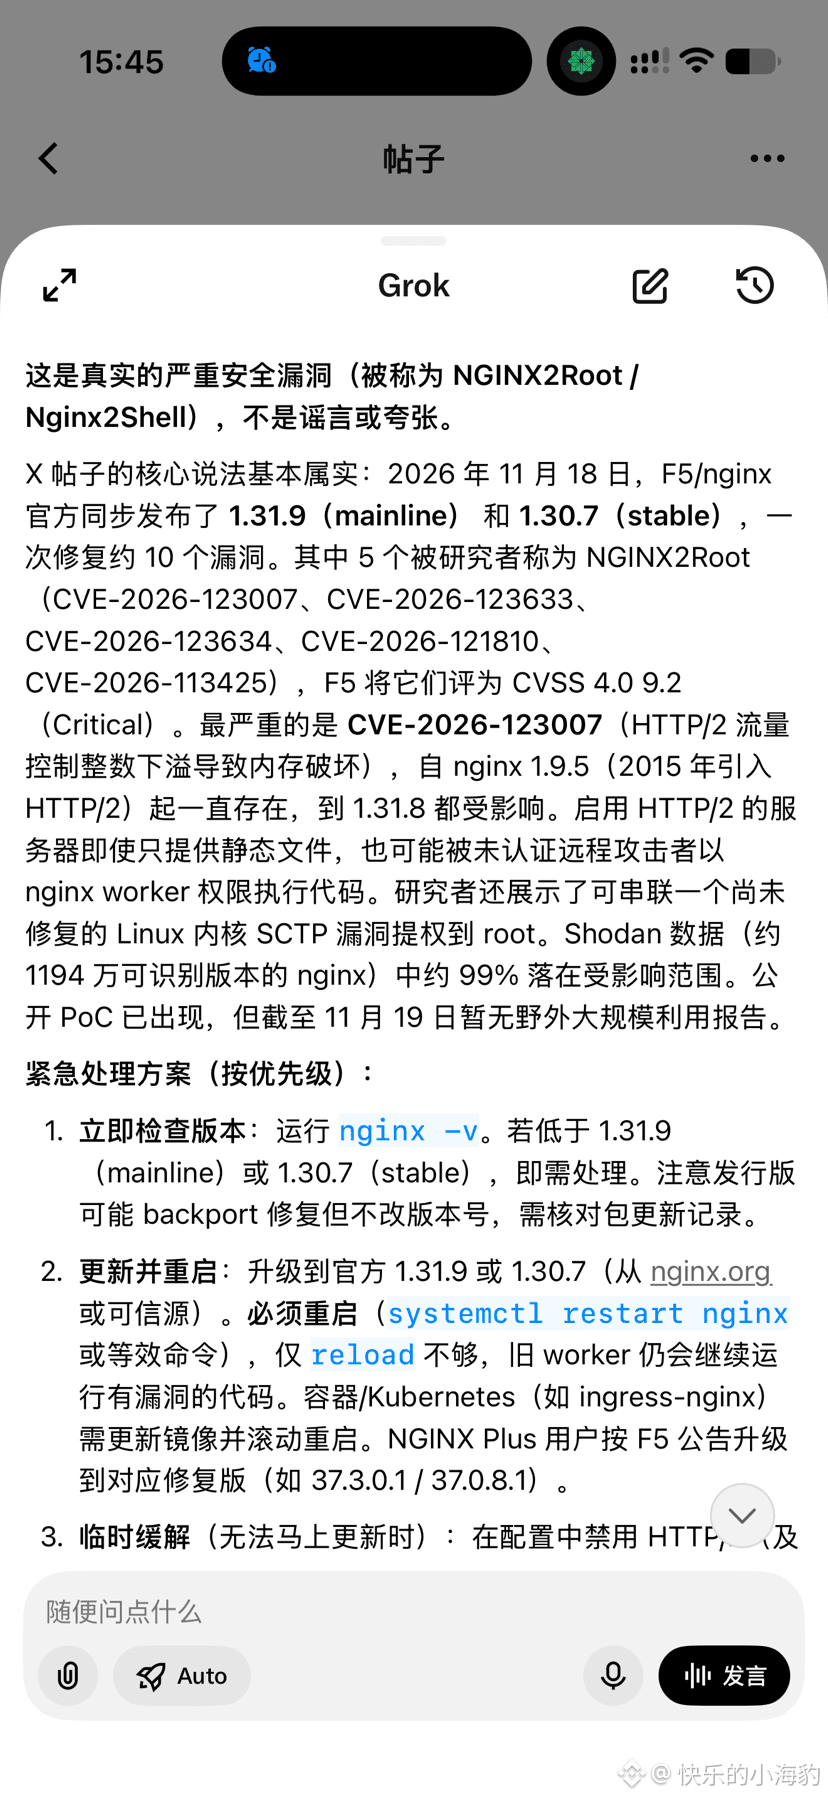
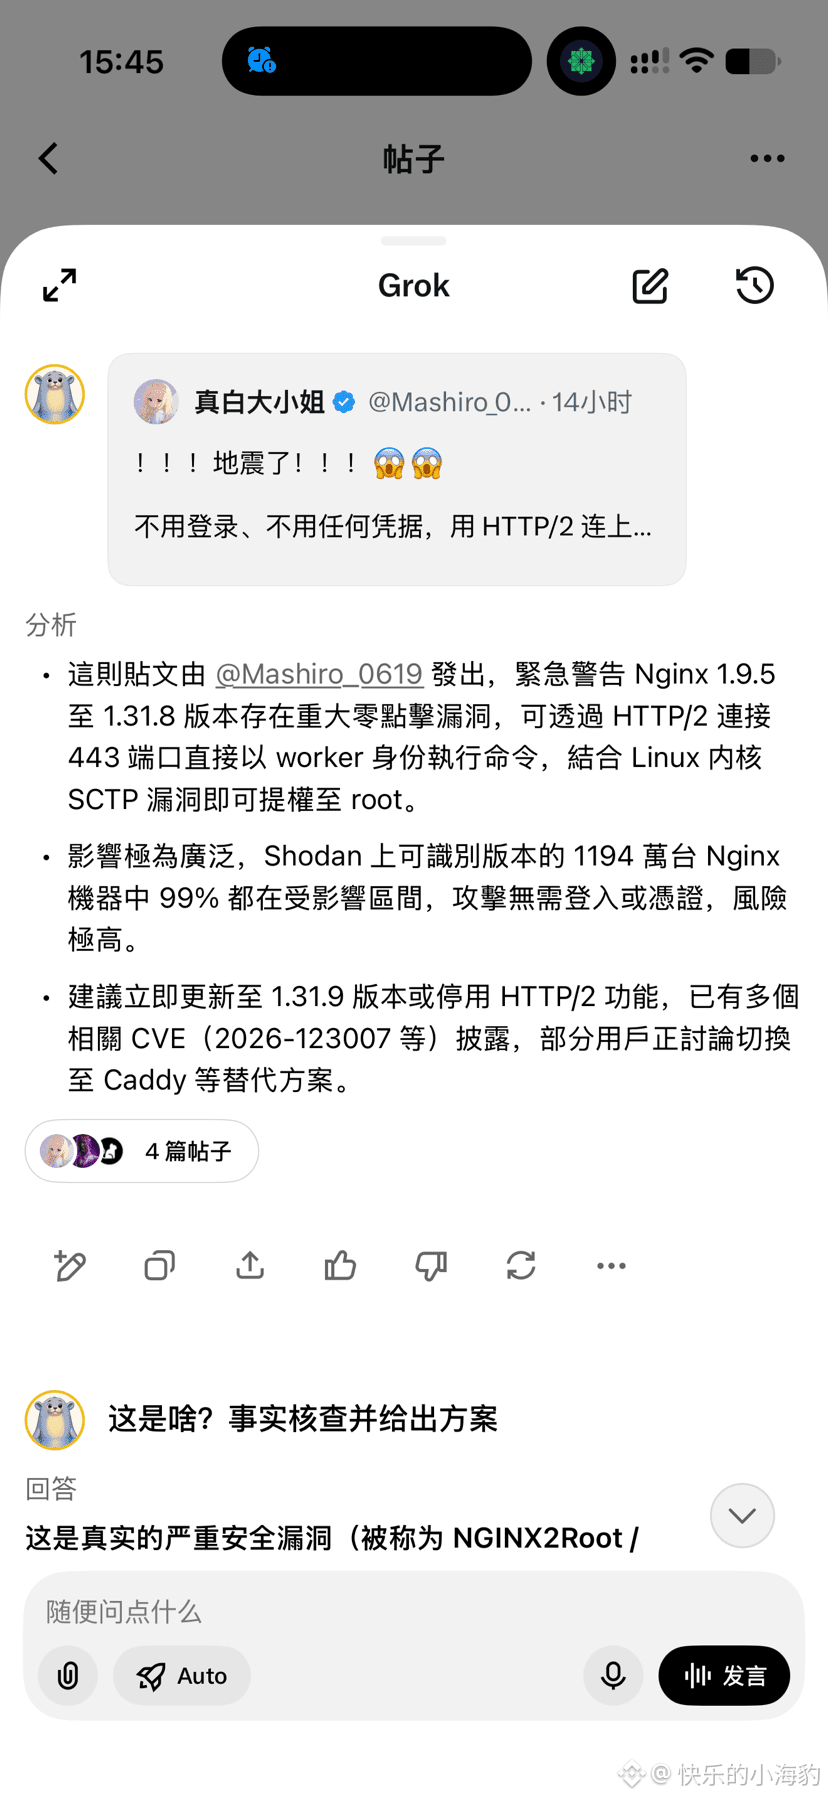
Cette fois, il était vraiment trop facile de se faire piéger par la faille : il suffisait que nginx, dans une ancienne version, expose HTTP/2 sur Internet pour que l’attaquant obtienne les droits root et transforme aussitôt la machine en « zombie » à sa solde. Cette faille existe depuis 2015.
Avec l’aide de l’IA, on a l’impression que les vulnérabilités cachées de toutes sortes de logiciels et de systèmes open source éclatent au grand jour en même temps. Il est urgent de renforcer notre vigilance en matière de sécurité.
#小海豹的web3受难日志 📔
Je me demandais pourquoi je rencontrais sans arrêt des problèmes bizarres ces derniers temps. Heureusement, je n’avais pas encore mis en ligne certaines clés API sensibles. Par exemple, il y a quelques jours, pendant un test de prêts circulaires entre plusieurs plateformes d’échange, j’avais temporairement activé les autorisations de transfert. Mais j’avais fait le test en local, connecté via un proxy, et j’avais aussi configuré une liste blanche pour les retraits et tout le reste. En plus, j’ai désactivé ces autorisations très vite après le test.
Rien que d’y penser maintenant, j’en ai des sueurs froides.
Cette fois, il était vraiment trop facile de se faire piéger par la faille : il suffisait que nginx, dans une ancienne version, expose HTTP/2 sur Internet pour que l’attaquant obtienne les droits root et transforme aussitôt la machine en « zombie » à sa solde. Cette faille existe depuis 2015.
Avec l’aide de l’IA, on a l’impression que les vulnérabilités cachées de toutes sortes de logiciels et de systèmes open source éclatent au grand jour en même temps. Il est urgent de renforcer notre vigilance en matière de sécurité.
#小海豹的web3受难日志 📔