Deux frères du MIT ont empoché 25 millions de dollars en 12 secondes, mais ont été acquittés. Qu’a donc rejeté le tribunal ?
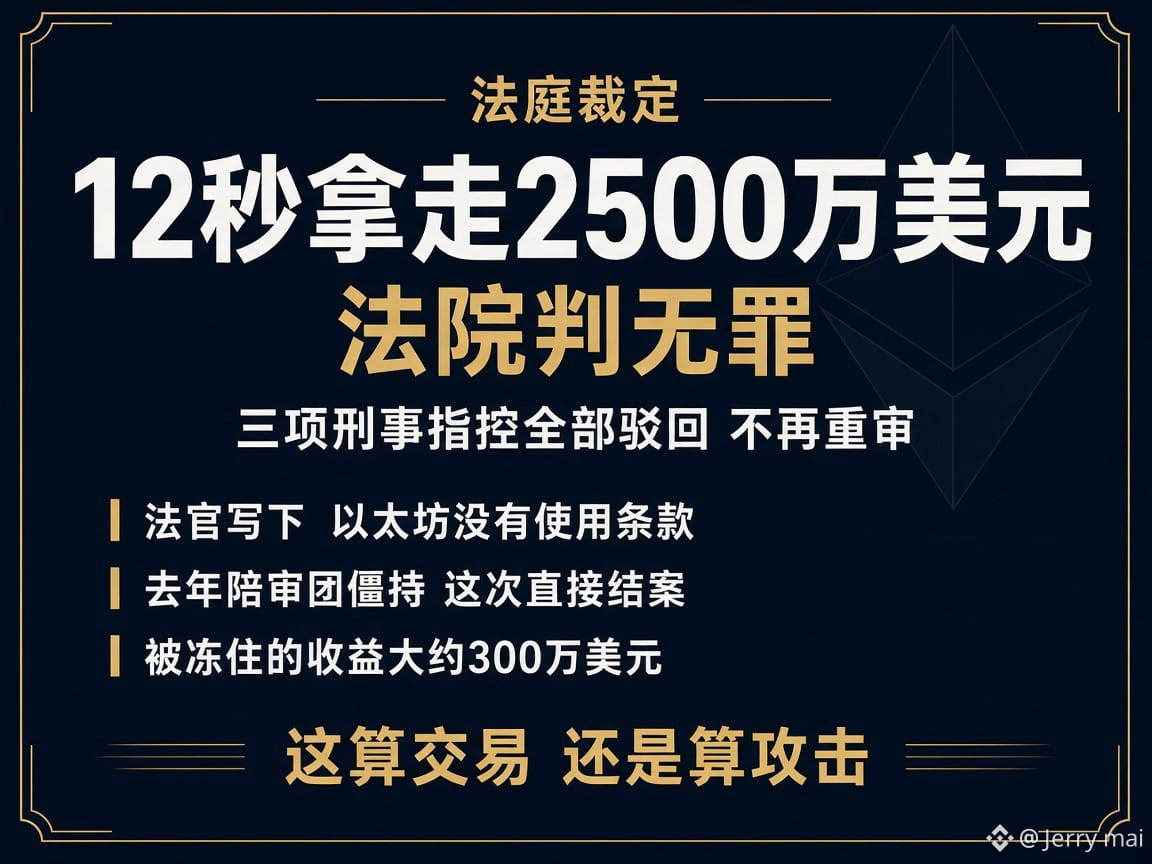
Lundi, un tribunal fédéral de Manhattan a rendu sa décision. Anton et James, les deux frères, ont été acquittés des trois chefs d’accusation portés contre eux : fraude électronique, complot en vue de commettre une fraude électronique et complot en vue de blanchir de l’argent. En novembre dernier, le procès avait été annulé faute d’accord entre les jurés.
C’est la première fois que le gouvernement américain engage des poursuites pénales contre ce type de pratique MEV. Le MEV consiste à extraire de la valeur, notamment en réordonnant des transactions.
Les faits remontent à avril 2023.
Les deux frères ont attiré des robots pratiquant des attaques sandwich à l’aide de transactions leur servant d’appât. Lorsque leur validateur devait produire un bloc, ils ont exploité une faille dans la vérification par le relais pour obtenir le contenu du bloc à l’avance, conserver les ordres d’achat des robots et remplacer leurs propres transactions. En quelque 12 secondes, les robots ont perdu environ 25 millions de dollars.
Une attaque sandwich consiste à acheter juste avant la transaction ciblée, puis à revendre après que celle-ci a fait monter le prix.
Selon l’analyse de la décision de justice publiée par CoinDesk, environ 3 millions de dollars de gains ont été gelés, tandis que le reste avait déjà été transféré. Les victimes étaient les robots qui participaient aux transactions sandwich, et non les utilisateurs ordinaires directement pris en sandwich.
Mais voici ce qu’il est le plus facile de mal interpréter.
Un acquittement ne signifie pas que le tribunal a jugé cette pratique acceptable.
Le juge ne s’est pas prononcé sur la moralité de ces actes, mais sur la question de savoir si l’accusation avait prouvé que les prévenus avaient fait de fausses déclarations sur lesquelles d’autres s’étaient fondés pour agir. En l’espèce, les accusations de fraude électronique n’ont pas franchi ce seuil.
La mention « absence de conditions d’utilisation » dans les articles attire l’attention, mais cela ne signifie pas qu’en l’absence de conditions, on peut prendre de l’argent comme bon nous semble.
Ce que l’on peut affirmer, c’est que ces trois chefs d’accusation n’ont pas été retenus. On ne peut pas en conclure que tirer profit d’une faille est légal en toutes circonstances, et encore moins prendre cette affaire pour un mode d’emploi.
Ce que le code sur la blockchain permet de faire et ce que le droit pénal permet de prouver sont deux choses différentes. Cette décision a tracé les limites d’infractions précises, sans pour autant résoudre toutes les questions de réglementation du secteur.
Qu’en pensez-vous ?
A Les participants devraient assumer les risques liés aux affrontements sur la blockchain
B Exploiter une faille de relais ne peut pas être considéré comme une transaction ordinaire
C L’échec des poursuites ne signifie pas que les règles du secteur sont claires
#MEV #ETH #以太坊
Lundi, un tribunal fédéral de Manhattan a rendu sa décision. Anton et James, les deux frères, ont été acquittés des trois chefs d’accusation portés contre eux : fraude électronique, complot en vue de commettre une fraude électronique et complot en vue de blanchir de l’argent. En novembre dernier, le procès avait été annulé faute d’accord entre les jurés.
C’est la première fois que le gouvernement américain engage des poursuites pénales contre ce type de pratique MEV. Le MEV consiste à extraire de la valeur, notamment en réordonnant des transactions.
Les faits remontent à avril 2023.
Les deux frères ont attiré des robots pratiquant des attaques sandwich à l’aide de transactions leur servant d’appât. Lorsque leur validateur devait produire un bloc, ils ont exploité une faille dans la vérification par le relais pour obtenir le contenu du bloc à l’avance, conserver les ordres d’achat des robots et remplacer leurs propres transactions. En quelque 12 secondes, les robots ont perdu environ 25 millions de dollars.
Une attaque sandwich consiste à acheter juste avant la transaction ciblée, puis à revendre après que celle-ci a fait monter le prix.
Selon l’analyse de la décision de justice publiée par CoinDesk, environ 3 millions de dollars de gains ont été gelés, tandis que le reste avait déjà été transféré. Les victimes étaient les robots qui participaient aux transactions sandwich, et non les utilisateurs ordinaires directement pris en sandwich.
Mais voici ce qu’il est le plus facile de mal interpréter.
Un acquittement ne signifie pas que le tribunal a jugé cette pratique acceptable.
Le juge ne s’est pas prononcé sur la moralité de ces actes, mais sur la question de savoir si l’accusation avait prouvé que les prévenus avaient fait de fausses déclarations sur lesquelles d’autres s’étaient fondés pour agir. En l’espèce, les accusations de fraude électronique n’ont pas franchi ce seuil.
La mention « absence de conditions d’utilisation » dans les articles attire l’attention, mais cela ne signifie pas qu’en l’absence de conditions, on peut prendre de l’argent comme bon nous semble.
Ce que l’on peut affirmer, c’est que ces trois chefs d’accusation n’ont pas été retenus. On ne peut pas en conclure que tirer profit d’une faille est légal en toutes circonstances, et encore moins prendre cette affaire pour un mode d’emploi.
Ce que le code sur la blockchain permet de faire et ce que le droit pénal permet de prouver sont deux choses différentes. Cette décision a tracé les limites d’infractions précises, sans pour autant résoudre toutes les questions de réglementation du secteur.
Qu’en pensez-vous ?
A Les participants devraient assumer les risques liés aux affrontements sur la blockchain
B Exploiter une faille de relais ne peut pas être considéré comme une transaction ordinaire
C L’échec des poursuites ne signifie pas que les règles du secteur sont claires
#MEV #ETH #以太坊