279 profils ont reçu une clé, mais elle est invisible dans la liste
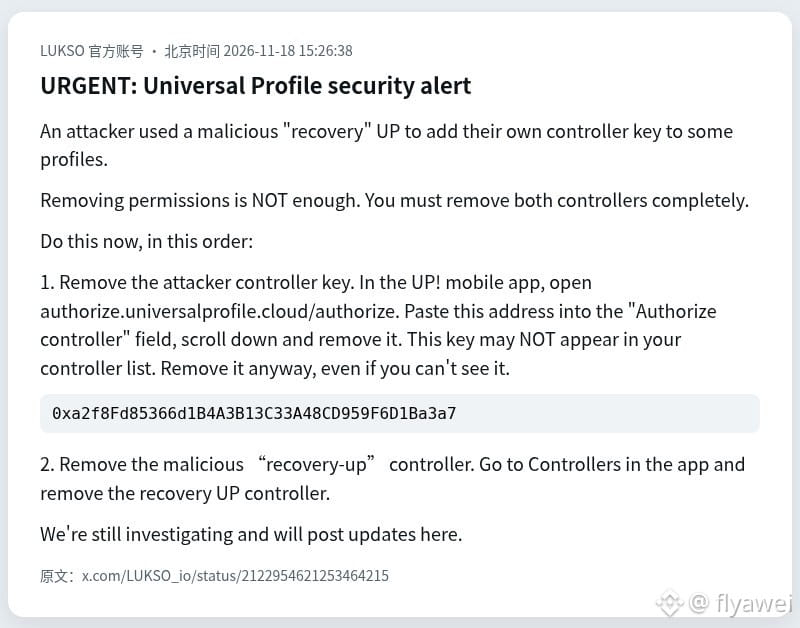
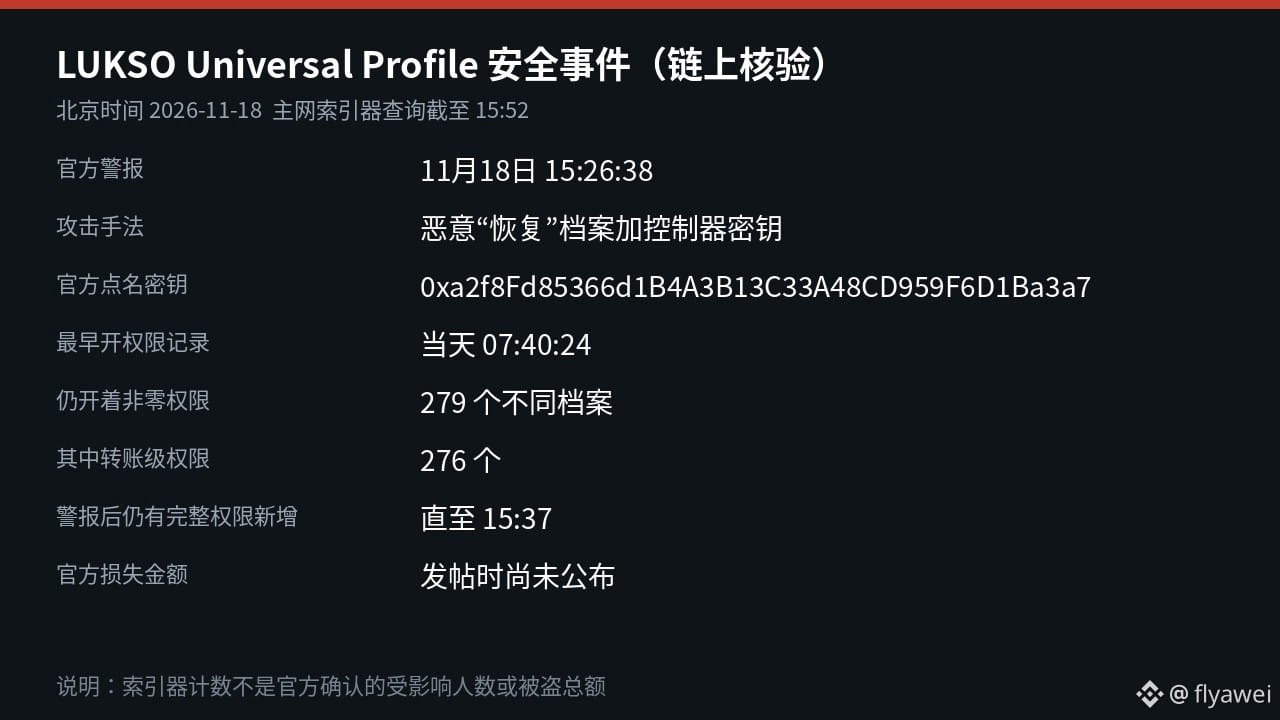
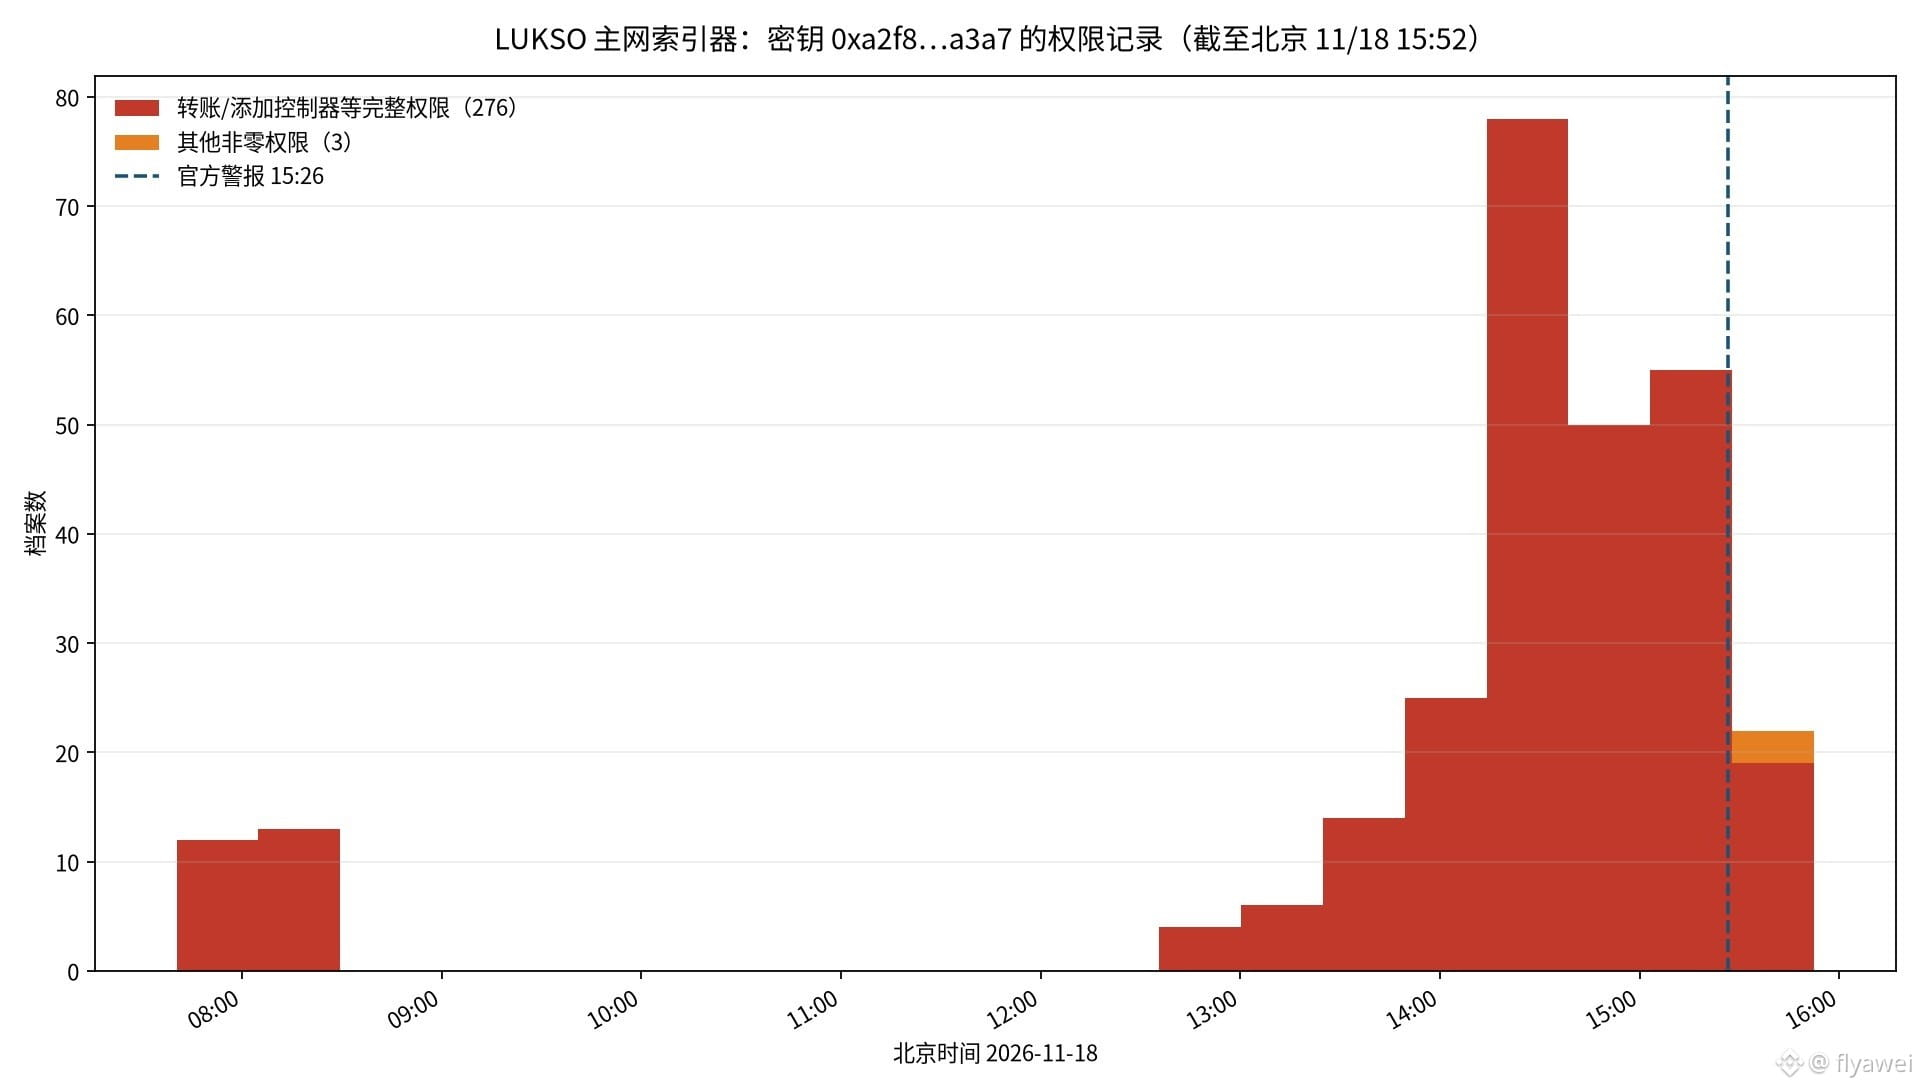
La blockchain publique LUKSO a publié une alerte de sécurité urgente le 18 novembre à 15 h 26, heure de Pékin, indiquant qu’une personne avait utilisé un fichier de « récupération » malveillant pour ajouter sa propre clé de contrôleur à certains comptes Universal Profile. J’ai ensuite consulté l’indexeur du réseau principal : à 15 h 52, 279 profils différents accordaient encore des permissions non nulles à cette clé.
L’adresse que l’équipe officielle demande de supprimer est 0xa2f8…a3a7. Elle précise aussi que cette clé pourrait être totalement invisible dans la liste des contrôleurs. Désactiver simplement les permissions ne suffit pas : il faut supprimer complètement la clé de l’attaquant ainsi que le contrôleur recovery-up malveillant.
D’après l’indexeur, la toute première transaction accordant des permissions a été enregistrée à 7 h 40 ce jour-là. Parmi ces 279 profils, 276 avaient accordé des permissions telles que le transfert de fonds ou l’ajout de contrôleurs. Même après la publication de l’alerte officielle, de nouvelles entrées accordant des permissions de transfert sont apparues jusqu’à 15 h 37.
Universal Profile est un compte de contrat intelligent sur la blockchain. Un contrôleur doté des permissions adéquates peut modifier le profil et transférer des LYX, des jetons et des NFT. L’équipe officielle indique que l’enquête est toujours en cours et n’a pas communiqué le montant des fonds transférés ni le nombre de personnes touchées au moment de la publication. Des utilisateurs ont déjà affirmé sous le message officiel que leurs profils avaient été vidés, mais ces affirmations n’ont pas encore été confirmées par l’équipe.
Commencez par supprimer cette clé dans l’ordre indiqué par l’équipe officielle, puis supprimez le contrôleur de récupération malveillant. Évitez pour l’instant de cliquer sur les liens de récupération dont l’origine est inconnue.
Aux débutants : mieux vaut observer davantage et agir avec prudence. Pour acheter des cryptos, n’achetez que du $BTC
La blockchain publique LUKSO a publié une alerte de sécurité urgente le 18 novembre à 15 h 26, heure de Pékin, indiquant qu’une personne avait utilisé un fichier de « récupération » malveillant pour ajouter sa propre clé de contrôleur à certains comptes Universal Profile. J’ai ensuite consulté l’indexeur du réseau principal : à 15 h 52, 279 profils différents accordaient encore des permissions non nulles à cette clé.
L’adresse que l’équipe officielle demande de supprimer est 0xa2f8…a3a7. Elle précise aussi que cette clé pourrait être totalement invisible dans la liste des contrôleurs. Désactiver simplement les permissions ne suffit pas : il faut supprimer complètement la clé de l’attaquant ainsi que le contrôleur recovery-up malveillant.
D’après l’indexeur, la toute première transaction accordant des permissions a été enregistrée à 7 h 40 ce jour-là. Parmi ces 279 profils, 276 avaient accordé des permissions telles que le transfert de fonds ou l’ajout de contrôleurs. Même après la publication de l’alerte officielle, de nouvelles entrées accordant des permissions de transfert sont apparues jusqu’à 15 h 37.
Universal Profile est un compte de contrat intelligent sur la blockchain. Un contrôleur doté des permissions adéquates peut modifier le profil et transférer des LYX, des jetons et des NFT. L’équipe officielle indique que l’enquête est toujours en cours et n’a pas communiqué le montant des fonds transférés ni le nombre de personnes touchées au moment de la publication. Des utilisateurs ont déjà affirmé sous le message officiel que leurs profils avaient été vidés, mais ces affirmations n’ont pas encore été confirmées par l’équipe.
Commencez par supprimer cette clé dans l’ordre indiqué par l’équipe officielle, puis supprimez le contrôleur de récupération malveillant. Évitez pour l’instant de cliquer sur les liens de récupération dont l’origine est inconnue.
Aux débutants : mieux vaut observer davantage et agir avec prudence. Pour acheter des cryptos, n’achetez que du $BTC