
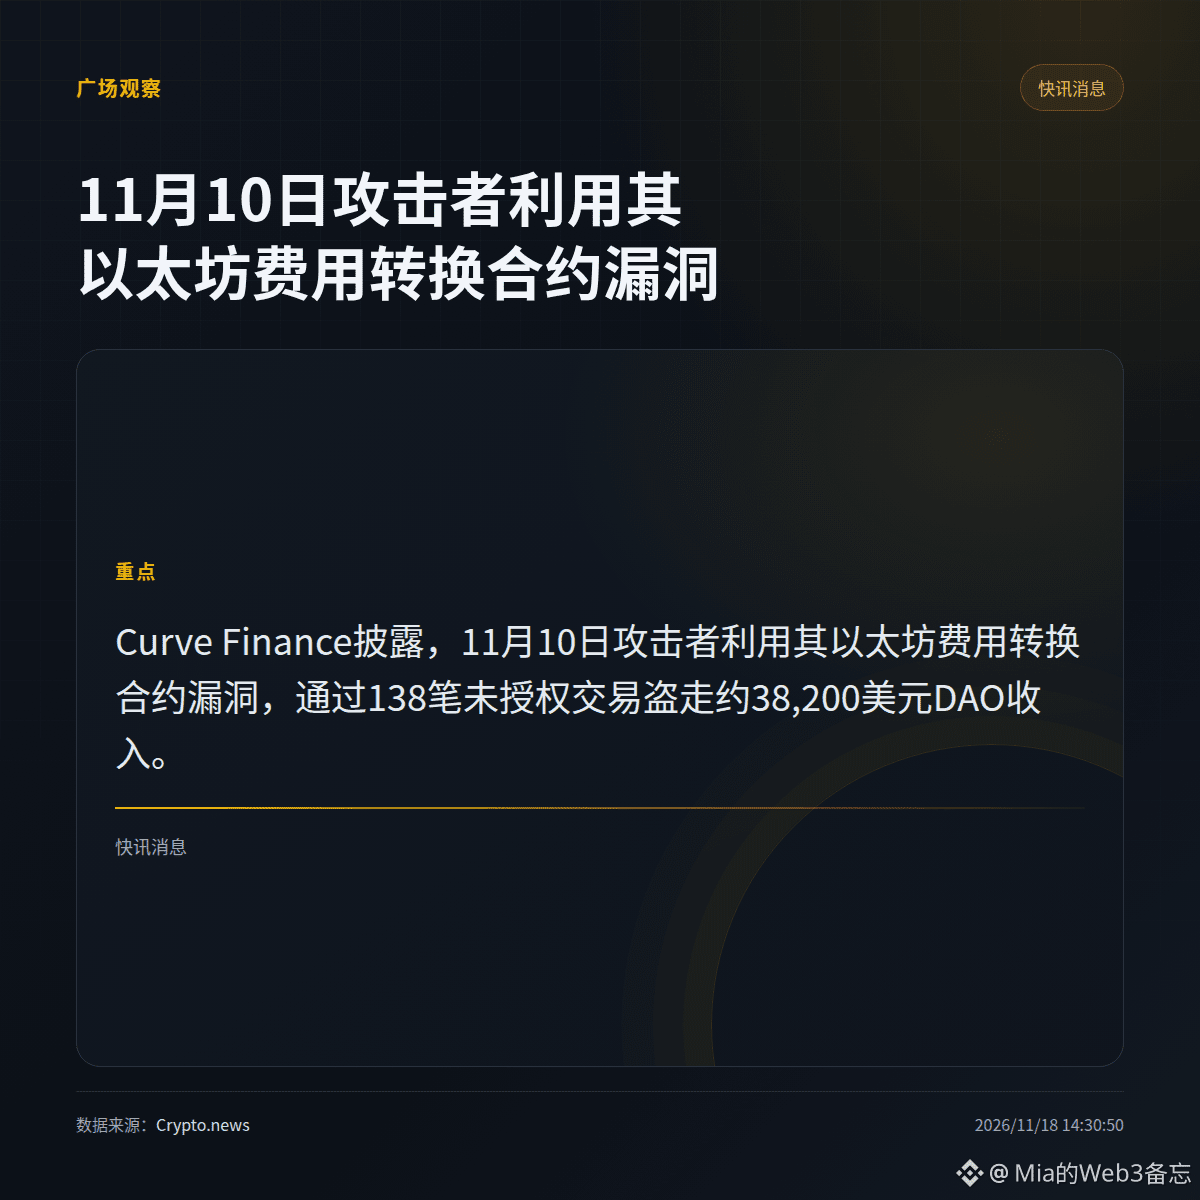
Curve Finance a révélé que, le 10 novembre, quelqu’un avait exploité une faille dans son contrat de conversion des frais sur Ethereum et effectué 138 transactions non autorisées, dérobant environ 38 200 dollars de revenus DAO dans la trésorerie du protocole. Selon le compte rendu officiel de Curve sur l’incident de sécurité, les pertes concernent les revenus tirés des frais du protocole, et non les dépôts des utilisateurs. Pour les utilisateurs ordinaires, ce type de faille met en évidence les problèmes de conception des autorisations et des contrôles dans les contrats liés aux frais. Si la faille se situe dans le processus de conversion des frais, les détenteurs de $CRV devraient surtout s’intéresser aux informations sur les correctifs et aux audits de suivi, plutôt que de chercher d’abord à deviner l’évolution du prix. Cette nouvelle ne constitue tout au plus qu’un indice ; pour agir, il faut attendre la confirmation des transactions.
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone